重装前要带走的东西分四类:能说明怎么中招的取证材料、过滤干净的业务数据、需要立刻止损的账号清单、木马存活期间可能被传染的人。其中只有第二类是真正的"拷文件",另外三类是记录和在别的设备上要做的事。
所有这些动作之前,先断网。
断网排在拷贝动作之前
确认或高度怀疑中了银狐,第一步是拔网线、关掉无线、拔掉网银 U 盾和加密狗,有线无线一起断,别只关一个。
原因很直接:木马还连着控制端的时候,你插移动硬盘、打开账套、登录网银的每一步对方都看得见,甚至可以在你动手前把落地文件和日志清理掉——而那恰恰是你接下来要留的东西。断网之后再慢慢整理,这时候不用抢时间。
如果这台机器上同时还出现了文件打不开、扩展名被改、出现勒索说明文本的情况,那就不是银狐一个问题。此时不要格式化任何分区,加密文件和密钥残留一旦被重装覆盖,后面能用的判断材料会少很多,可以先参考已经重装系统后还能恢复什么再决定动不动盘。
一、取证材料:重装一遍就真没了
系统盘格式化会把攻击链痕迹一起带走。如果后面要定责、要向公安报案、要查清是谁在什么时候进来的,这些得先取出来:
- 原始诱导文件。伪装成税务通知、发票、补贴申报、违纪通报之类的 .exe、.msi、.zip、.lnk,连同它所在的目录一起拷出来。拷的时候不要双击、不要解压,放进一个带密码的压缩包并在文件名上标注"样本勿运行"。
- 这个文件从哪来。群名和群号、发件人账号、邮件原文、网盘链接、同事转发的截图。文件本身往往不说明传播路径,这部分只能靠人记。
- Windows 事件日志。
%SystemRoot%\System32\winevt\Logs下的 Security.evtx、System.evtx、Application.evtx 等整个 Logs 目录拷走。日志有大小上限会滚动覆盖,越早拷越完整。 - 可疑驻留痕迹。启动项、计划任务、服务项的截图,异常进程和外连 IP 的截图,以及你怀疑的那几个目录(常见在用户目录、ProgramData 下的乱码或仿冒名文件夹)的完整路径记录。
- 被冒用的记录。微信、QQ、企业微信上用你的账号发出去的诈骗消息、转账请求、文件,以及收款方信息,连同时间一起截图保存。
如果已经发生资金损失或者怀疑有数据被传出去,建议先不要重装。更稳的做法是把原硬盘整块保留下来、换一块新盘装系统,或者由专业人员先做一次位流镜像再处置。同时通过银行的正规挂失冻结渠道和公安报案渠道处理,把上面这些材料准备成一份完整的事件记录——资金能否追回不取决于你保留了多少材料,但材料不全会让报案和定责很被动。
二、业务数据:按白名单带,不要整盘打包
这一步最容易出事的不是漏拷,而是把木马一起拷进了新系统。
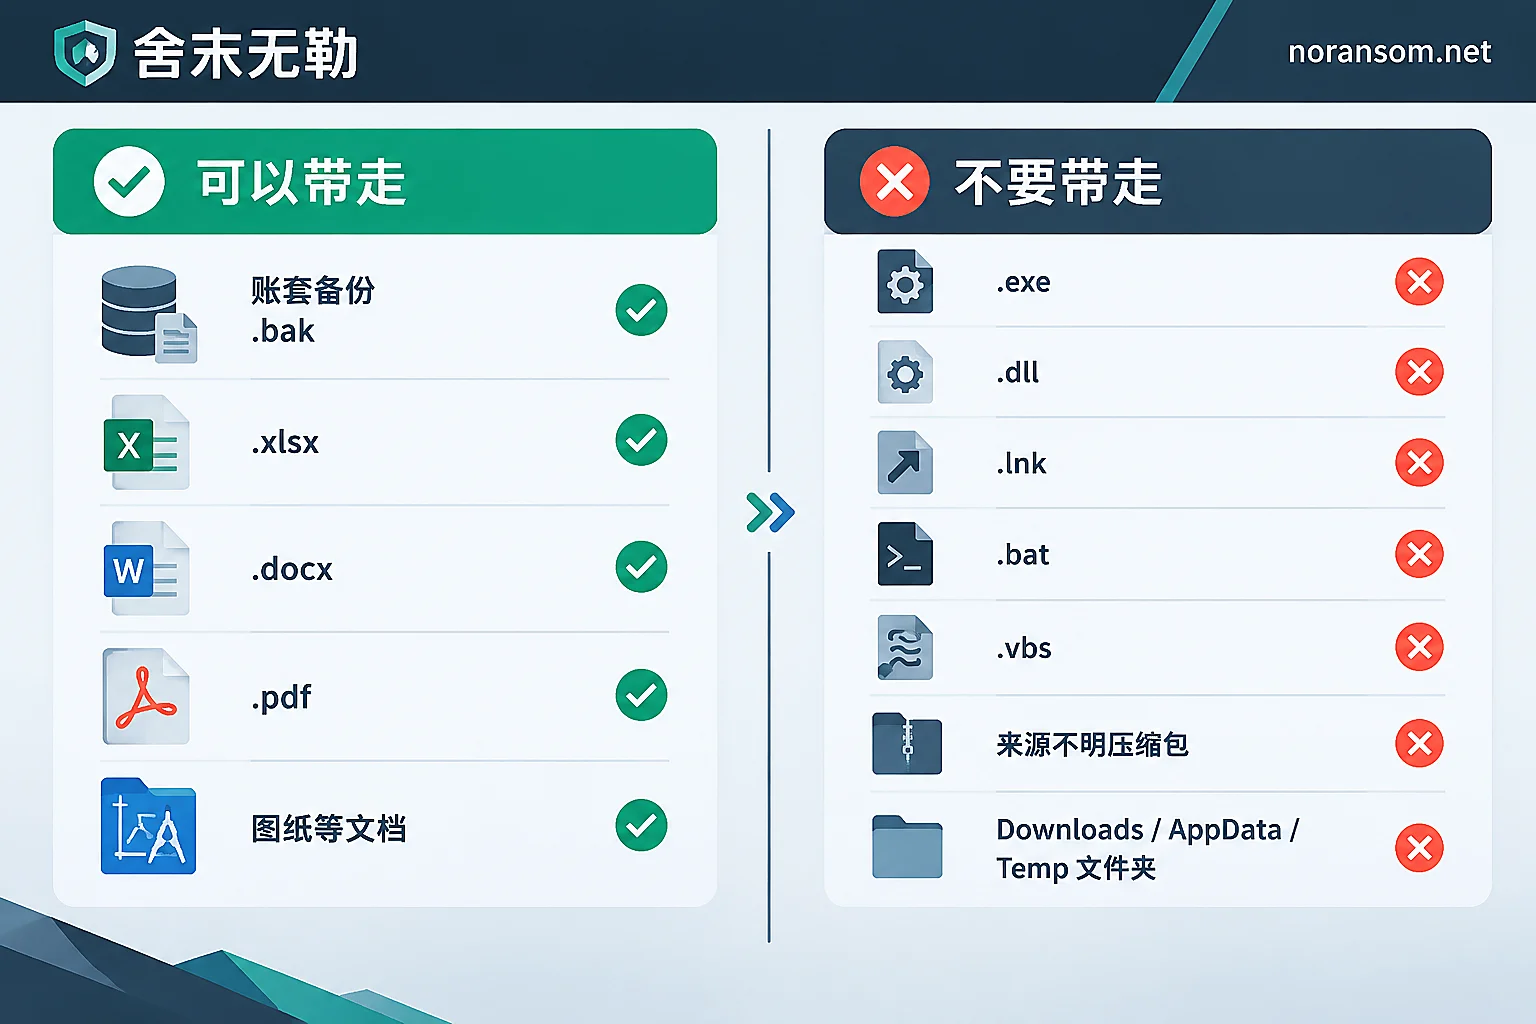
可以带的:财务账套备份文件(.bak 等数据库备份)、纯文档(.xlsx、.docx、.pdf、.txt)、图片、图纸、音视频、单独导出的邮件数据。
不要带的:
- 任何可执行文件和脚本:.exe、.dll、.msi、.bat、.cmd、.vbs、.ps1、.scr
- 快捷方式 .lnk(银狐常用的落地形式之一就是伪装文档的快捷方式)
- 来源不明的加密压缩包
Downloads、AppData、Temp、启动文件夹这几个目录——不要整目录复制,需要里面某个具体文件时单独挑出来- 浏览器保存的密码导出文件。这些口令应当视作已经泄露,直接重置,不要再倒回新系统
导出完成后,别直接把移动硬盘插到同事正常办公的电脑上。先在一台受控的、打好补丁的机器上开启"显示文件扩展名",再整盘查杀一遍,重点看有没有"报表.xlsx.exe"这类双扩展名文件。
金蝶、用友这类本地账套要看清楚自己用的是哪个版本和哪种部署方式,不同版本的离线备份方式差别很大,带毒机器上也不适合跑"修复""重建索引"之类的操作。不确定时更安全的做法是把数据文件目录整体原样拷出来保留,把判断留给后面在干净环境里做。
三、账号清单:重装管不了云端的会话
这是很多人重装完又出事的地方。银狐偷走的是凭据和会话,不是只有一个本地后门文件;重装只清掉了本机驻留的部分,对方手上的会话和口令仍然有效。
重装前把这台机器上登录过的账号列成一份清单,默认全部按"已失陷"处理:
- 即时通信:微信、企业微信、钉钉、QQ
- 邮箱,尤其是绑定了业务审批的那个
- 财务与业务系统:ERP、金蝶/用友、电子税局、开票软件、报销系统
- 网银、企业网银、支付平台
- 服务器和网络设备的 SSH/RDP 口令、VPN、远程运维工具
- 浏览器里保存过的全部网站密码
清单可以在这台机器上列,密码不能在这台机器上改。 带键盘记录和内存抓取能力的木马会把你新设的密码一起记下来。改密码、强制下线历史设备、开启二次验证,这些都要换一台确认干净的电脑或手机来做;网银的数字证书和 U 盾需要联系银行作废后重新办理。具体改哪些、按什么顺序改,可以看发现银狐木马后需要修改哪些账号密码,聊天账号单独的处理方式在微信和QQ账号怎么处理里。
四、传播范围:你的账号给谁发过东西
银狐会利用已控制电脑上的通信软件,自动向好友和工作群转发木马压缩包。重装会把这台机器上的发送记录一起清掉,所以要先核对:木马存活这段时间里,向哪些联系人、哪些群发过文件或链接。
把这份名单记下来并尽快通知到人——让他们先断网再排查,而不是"查一下杀毒软件"。同一个局域网里的其他终端、共享盘、同口令的服务器也要一起看一遍,这类木马很少只落在一台机器上。
哪些情况先别自己重装
下面几种情况,重装的收益远小于风险,建议先停在断网保留的状态:
- 已经发生异常转账、异常付款审批,或者怀疑客户资料、账套被传出去
- 不止一台机器中招,或者服务器、域控、共享盘也有异常
- 需要定责、报案、向总部或客户出具事件说明
- 同时存在文件被加密的情况
- 这台机器是唯一存有账套或业务数据的机器,而且没有可用备份
这几种场景下该保留什么、按什么顺序取,和单台办公电脑重装的做法并不一样。如果你正落在其中,可以先看银狐、远控与财务电脑风险的处置范围判断需要查到哪一层;已经在多台扩散、有人在持续受影响的,走应急处置更合适。
重装之后还要看两件事
新系统装好、补丁打完、口令全部换过之后,再把过滤好的数据导回来。接下来一两周重点看两个信号:这台机器有没有向陌生地址的异常外连,以及各个账号有没有异地登录提醒。
杀毒软件不报毒不等于已经干净——银狐的很多变种就是靠带正常签名的程序来加载恶意组件的,这种组合在查杀结果里经常是一片绿。真正说明问题解决了的,是外连停了、账号没有新的异常登录、同网段的其他机器也没有新的报警。鼠标还会自己动、画面被接管但查杀没反应这类情况,另见杀毒不报毒但电脑被控制时怎么处理。


评论(0)