当企业服务器的文件后缀突然变成 .rox、.weax 或 .wxx 时,意味着您的生产环境已经遭到了 Weaxor 勒索病毒的侵袭。对于财务、IT 运维和企业负责人来说,这不仅是简单的文件加密,更是直接威胁业务连续性的重大安全事故。
危机降临:为什么 Weaxor 如此难缠?
Weaxor 勒索病毒不仅加密逻辑复杂,往往还伴随着攻击者的内网横向移动。许多企业在发现业务无法访问、数据库账套变成“乱码”后,第一反应往往是恐慌。但在应对过程中,任何不当的操作——例如盲目重启、强行修复数据库或轻信网络上的所谓“解密工具”,都可能永久性破坏被加密文件的底层结构,导致原本可恢复的数据彻底丢失。
第一步:科学识别,拒绝盲目行动
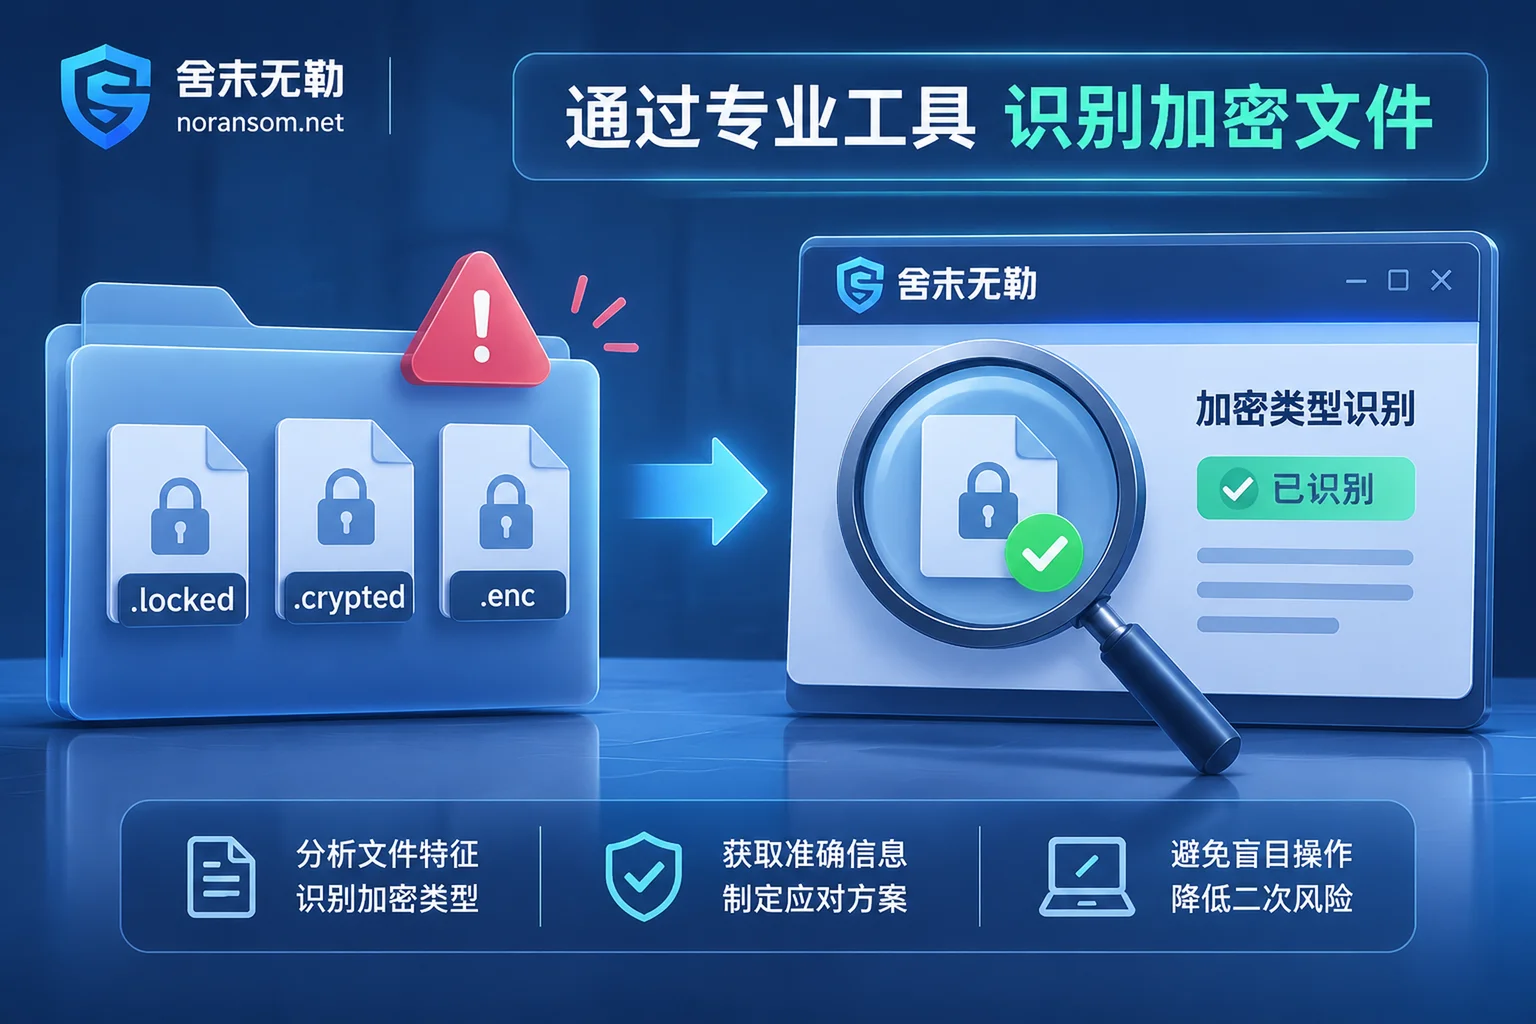
当系统出现异常时,切勿盲目尝试第三方未知脚本。您可以利用 舍末无勒在线勒索病毒识别工具,通过简单的勒索信文件名或加密后缀查询,快速定位病毒家族及当前技术社区的可恢复性概况。了解加密家族是制定后续方案的基础,这能帮助您避免在错误的方向上浪费黄金救援时间。
第二步:从“止损”到“恢复”的专业逻辑
在面对 Weaxor 等复杂勒索家族时,舍末无勒坚持“先识别评估,后实施恢复”的原则,核心流程如下:
- 紧急隔离与应急响应:在接警后,首先进行远程或现场处置,控制病毒影响面,清除内网中存在的驻留手段,确保后续恢复环境的纯净,避免出现“边恢复边被二次加密”的恶性循环。
- 专业可恢复性评估:针对被加密的数据库(如 SQL Server)、虚拟机(ESXi/Hyper-V)以及 ERP 系统(用友、金蝶等),我们通过底层样本分析,出具严谨的可恢复性评估报告,告知您实际可恢复的范围、效果与潜在风险,将决策权交给企业主。
- 多路径数据抢救:除了尝试直接解密外,我们还专注于备份与快照修复、数据库文件级修复以及未加密残留与碎片提取,尽最大努力保全您的业务核心账套。
拒绝支付,从源头加固防御
我们不支持向黑客支付赎金,因为这无法从根源上保障数据安全,反而可能引来下一次攻击。除了当下的应急恢复,我们也提供安全加固防护服务,重点收缩外网暴露面、治理高危漏洞并建立不可篡改的备份机制,从根本上提升企业的“免疫力”。
对于 Weaxor 这类勒索病毒的深度研究,您可以参考我们的 Weaxor 勒索病毒专题库,了解更多底层逻辑与防御策略。遇到紧急情况,请务必保持冷静,通过应急处置服务获取专业协助。


评论(0)