杀毒软件弹出“威胁已清除”,只说明磁盘上那个被识别到的样本没了。它不会撤销攻击者在这台机器上已经拿走的东西——浏览器里保存的账密和 Cookie、聊天软件的本地登录态、内存里被读走的凭据。这些东西一旦同步到对方设备,木马删不删都不影响它继续用。
所以“确认账号不再被控制”不是看一份查杀报告,而是把对方手上可能还有效的凭据逐项作废,再用一段观察期验证没有新的异常。下面四条线,建议按顺序做。
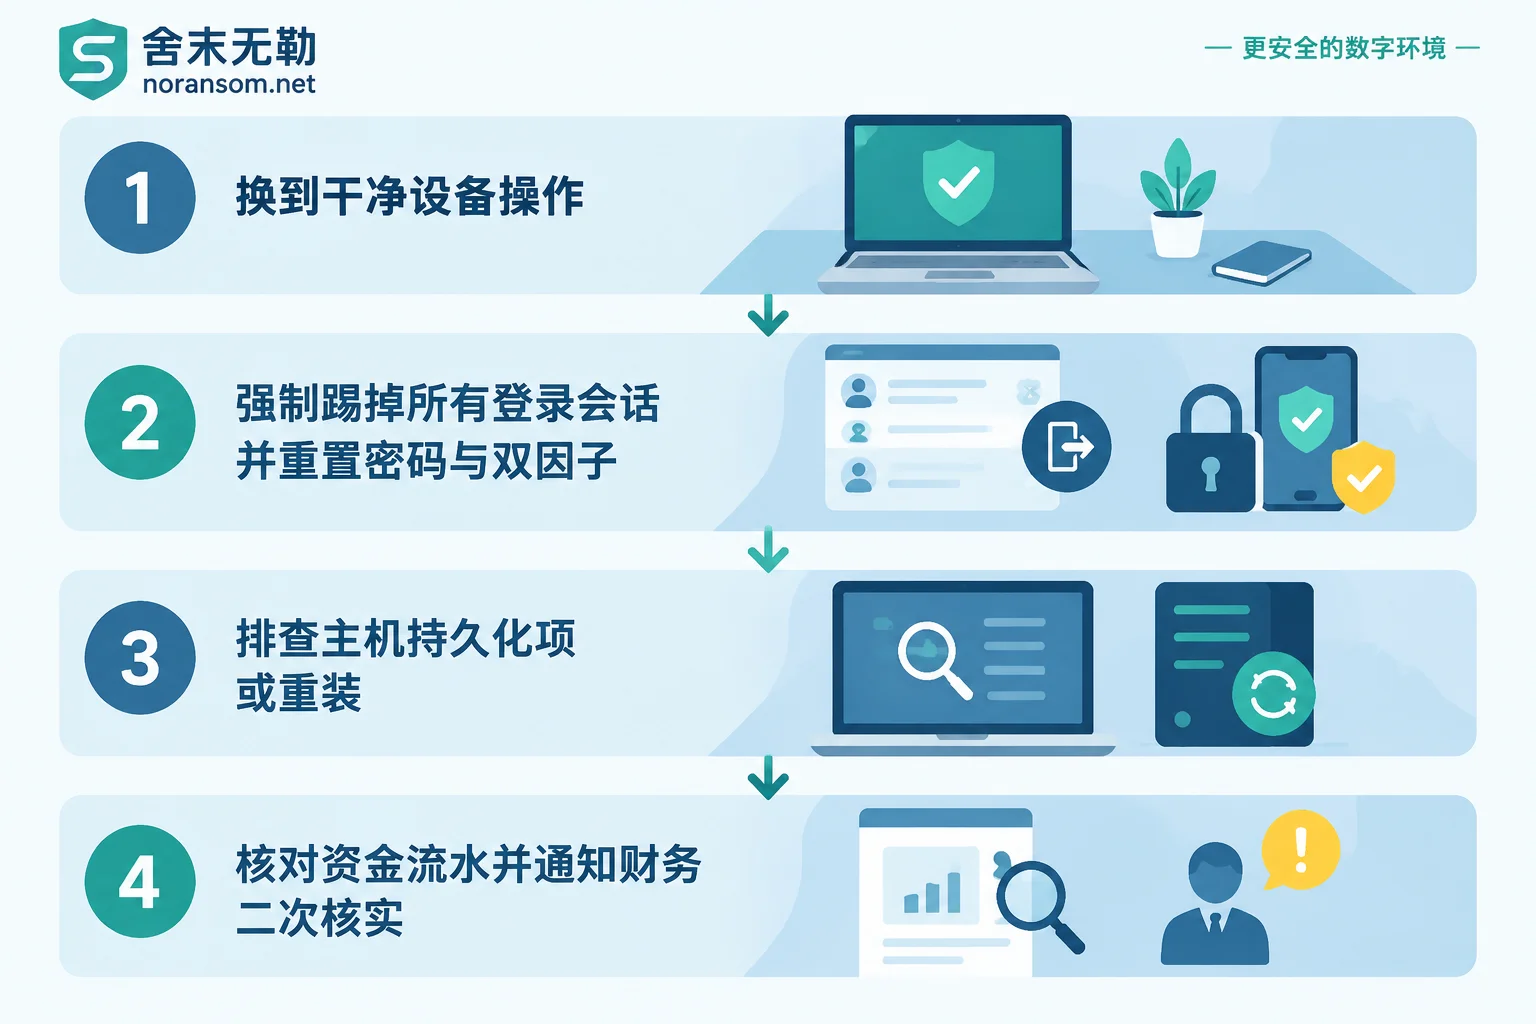
第一步:换一台设备,别在刚清理完的电脑上操作
所有改密码、扫码、收验证码的动作,都要在另一台干净设备上完成——通常是手机,或者一台和事发机器无关、没有共用过账号的电脑。
原因很直接:你没法只凭杀软结论确定这台机器已经干净。如果还有键盘记录或残留加载项,你在上面输入的新密码会被当场再记一遍,等于白做。常见的错误做法是“先在原机改密码,然后再考虑重装”,顺序刚好反了。
事发那台电脑在确认处置完成前,保持断网、不要用来登录任何账号。如果机器上插着 U 盾或银行证书 Key,先拔下来。
第二步:把所有活跃登录会话强制踢掉
这是最关键、也最容易被跳过的一步。密码改了但旧会话没踢,对方的登录态照样有效。
微信、企业微信、钉钉、QQ 这类即时通讯,在手机端进入账号与安全(不同版本入口名称略有差异,一般在“设置—账号与安全—登录设备管理”附近),把列出来的所有电脑端、平板、网页端登录项逐一删除,包括看起来像是自己的那些。只留当前手机。然后立刻改密码,并打开设备锁或新设备登录验证。
踢完登录之后,还要看三个地方:
- 最近是否被拉进或主动建了陌生群聊,尤其是只有财务、老板、少数几个人的小群;
- 联系人里有没有被悄悄屏蔽、删除或设为免打扰的人(攻击者常用这招让你看不到对方的求证消息);
- 聊天记录里有没有你没发过的消息,以及是否存在消息转发、自动回复类的异常设置。
如果账号已经出现异地抢登、反复被挤下线、改密码后又被改回,不要继续和对方拉锯,直接走官方安全中心做紧急冻结,再按申诉流程找回。关于微信和 QQ 这一条线的具体处理顺序,另一篇写得更细:中了银狐木马,微信和QQ账号怎么处理。
办公邮箱和内网系统(OA、ERP、CRM、财务系统、网盘)要分两层看。用户自己能做的是改密码、重新绑定双因子;但 Cookie 失陷的情况下,只改密码往往不够,需要管理员在后台对该账号执行强制下线 / 注销所有会话,让历史令牌全部失效。没有这一步,浏览器会话可能还在对方手里活着。
邮箱还要专门查两类隐蔽设置,因为它们不依赖密码就能持续生效:
- 自动转发和收信规则:是否被加了转发到陌生地址、或者把含“发票”“合同”“付款”等关键词的邮件自动移到不常看的文件夹(这是为了让你看不到对方和客户的往来);
- POP3/IMAP 授权码、应用专用密码、第三方应用授权:这些是独立凭据,改了登录密码也不会自动失效,必须逐条删除再按需重建。
第三步:判断主机侧是不是真的清净了
账号处理完,再回头确认那台机器。几个判断依据比杀软结论更可靠:
看持久化位置有没有可疑项。 这类远控常用计划任务和“白加黑”DLL 劫持留后门——一个有正常数字签名的程序去加载同目录下的恶意 DLL,杀软看主程序没问题就放过了。重点看计划任务列表里有没有名字像系统项、但触发条件是登录时或定时反复执行的条目,以及开机自启项中指向用户目录、临时目录的程序。
看办公软件自己的提示。 如果企业微信、钉钉仍然频繁弹“检测到远程控制”“运行环境异常”,哪怕杀软一切正常,也要当成“还有东西在跑”来处理,而不是当成误报忽略。
“杀软不报毒”不能作为清理完成的证据。 变种更新很快,被查到的往往只是其中一个落地文件;加载器、计划任务、注册表项、残留的远控客户端可能都还在。如果你是靠“鼠标自己动、但杀毒不报”这种现象发现问题的,可以对照这篇的排查顺序。
财务、出纳、涉及网银和账套的电脑,建议直接重装系统。 在这类机器上花时间做“精细清理”,收益和风险不成比例。重装前先把该留的东西留下来——业务账套、证据材料、配置信息,顺序和清单见中了银狐木马,重装系统前要先留下这四类东西。重装后再登录账号,而不是重装前。
第四步:核对资金和业务,这条线不能等
银狐这类木马的终点通常不是加密文件,而是冒充领导或财务发起一笔紧急转账。所以主机和账号处理的同时,必须有人去核业务:
- 网银和支付账户的近期交易流水、未完成的待审批单据、代付批次;
- 银行账户绑定的手机号、预留信息、Ukey 的授权与证书状态有没有被改动;
- 近期发出的收款账号变更通知、合同付款信息是否被篡改过;
- 对外发出的邮件中,是否有以你名义改过收款账号的往来。
同时给财务和管理层发一条明确预警:近期所有涉及资金、收款账号变更的消息,无论来自微信、企业微信还是邮件,一律通过电话或当面二次核实,不以聊天截图或语音为准。这条通知的价值常常比技术清理更高,因为对方即使失去了账号,也可能已经拿到足够的话术素材去骗别人。
如果已经发生异常转账或付款,第一时间联系银行按正规渠道处理,并向公安机关报案,保留聊天记录、转账凭证、邮件原文和设备现状作为材料。资金能否拦下取决于渠道、时间和具体案情,不要听任何“包追回”的说法。
怎么算“确认了”
这件事没有一个能亮绿灯的检测结果,比较实际的判断是:对方可能持有的凭据已经逐项失效(会话踢掉、密码和双因子重置、授权码删除、转发规则清掉),受影响主机已重装或完成持久化排查,业务侧核对无异常,然后在接下来一两周里没有出现下面这些信号:
- 账号再次出现陌生设备登录或异地登录提醒;
- 同事收到你没发过的消息,或收到你名义的收款账号变更;
- 邮箱里重新出现没加过的规则、授权;
- 机器重装后仍然出现远控提示、异常外连、不明进程;
- 内网其他同事陆续出现同类症状。
最后一条尤其要当真。一台机器失陷后,攻击者常用已有的聊天身份继续向同事、客户投递,原机清干净了,扩散还在继续。
什么时候别自己扛
下面几种情况,自查到一定程度就该让有经验的人接手,而不是继续试:
- 受影响账号属于域账号,或那台机器有域管理员、服务器管理权限——这意味着凭据可能被用于横向移动,处置范围不止一台电脑;
- 已经有两台以上机器出现类似症状,或同事陆续反馈收到可疑消息;
- 重装或清理之后,远控提示、异常外连依然复现;
- 已经发生实际资金损失,需要同时保全证据和梳理入口。
这几种情况下重点不是“再杀一遍毒”,而是把主机、账号、横向范围和证据一起理清。银狐与远控这条线的处置范围和检查面可以先看银狐、远控与财务电脑风险,想了解一次完整排查通常覆盖哪些检查项,可以参考银狐木马处理服务包括哪些检查。如果正在扩散、多人多机受影响,需要同时隔离和取证,走应急处置这条路更合适;具体事件可以通过联系页说明情况,描述时注意不要在公开渠道上传口令、客户资料或可执行样本。


评论(0)