重装系统不会解密任何一个文件。它清掉的是病毒的可执行程序、后门脚本和开机自启项,而加密是对文件内容做过的一次数学变换——这个变换留在文件里,和系统还在不在没有关系。
但这不等于事情已经没救。重装之后还剩多少恢复机会,现在主要看三件事:被加密的数据是否还躺在没被覆盖的磁盘上、有没有一份没被病毒碰过的备份、这个家族有没有可用的解密手段。下面按这个顺序往下判断。
继续判断之前,先停三件事
停止往受影响的磁盘里写东西。 不要再在那块盘上装软件、下工具、做碎片整理,也不要反复运行各种"修复大师""解密神器"。如果你已经全盘格式化过,残留数据的唯一保护就是"没人再往上面写",每多写一次都在减少可恢复的扇区。
把机器和网络断开,或者至少从共享盘、域环境里摘出来。 重装干净的系统重新接回一个还没排查过的网段,是最常见的二次加密方式。
暂时不要急着"把环境恢复原样"。 很多人重装完第一件事是重新映射共享盘、重新装业务客户端、把备份盘接回来——这几步都可能把还活着的攻击链再引一遍。
如果你是刚刚重启或刚刚重装、还没做过别的操作,情况通常比想象中好,可以先看感染后已经重启该怎么处理里的同类判断。
对照一下:你当时是怎么重装的
这一步决定了后面所有路径的可行性,务必想清楚再往下走。
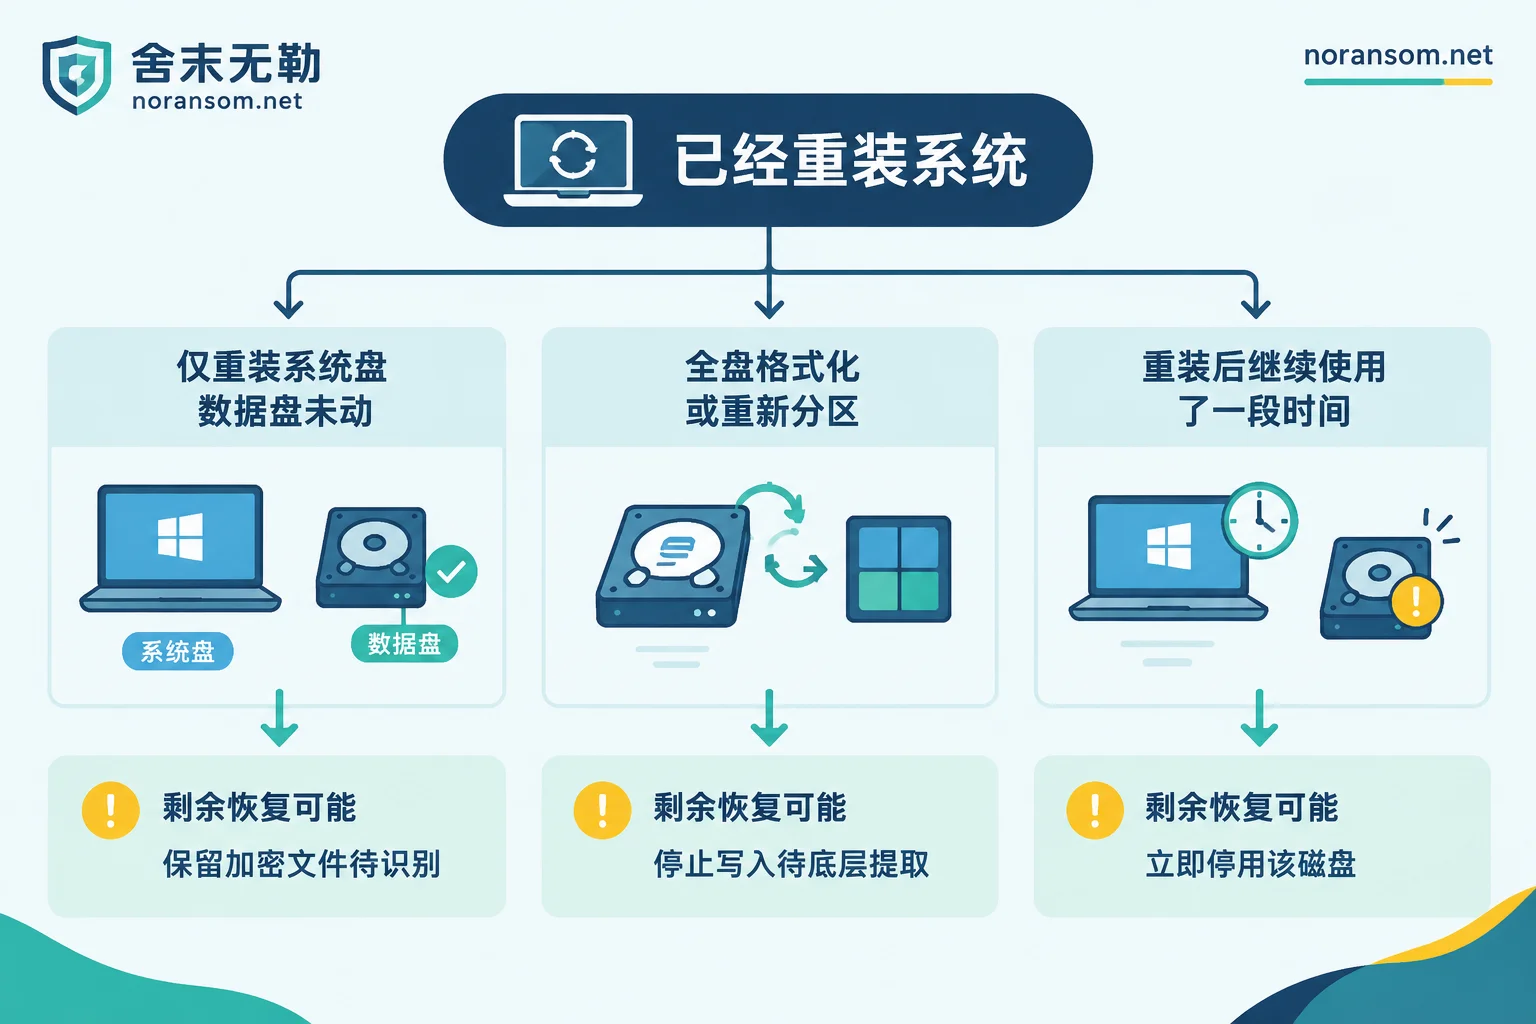
情况一:只重装了系统盘(C 盘),数据盘原封未动。 这是最好的结果。数据盘上的加密文件完整保留,解密和恢复的理论可能性和重装前基本一致。你损失的是识别材料,不是数据本身。
情况二:全盘格式化或重新分区了。 数据面临三重破坏叠加:先被加密,再被格式化重建文件系统,然后被新系统写入的几 GB 到几十 GB 数据覆盖。被实际覆盖的扇区是物理不可逆的;没被覆盖的部分,用常规恢复软件扫出来的文件大概率仍然是加密后的乱码——也就是说,恢复出来了也打不开。这种情况下真正有价值的不是"恢复文件",而是下面会讲的数据库碎片提取。
情况三:重装完已经正常用了一段时间。 用得越久、写入越多,剩余空间被覆盖得越彻底。如果数据还有价值,现在就停止使用这块盘,必要时整机下电、把硬盘取下来挂到另一台机器上只读分析。
重装带走了什么,还能不能补回来
重装系统盘会一并抹掉桌面上的勒索信、系统事件日志、注册表项、恶意样本和内存里的驻留数据。这些东西不负责存你的文件,但它们是判断"是哪个家族、哪个版本、有没有公开解密器"的主要依据。少了它们,识别就要靠别的渠道补。
可以回头找找这几个地方:
- 局域网里其他被加密的机器:多机受影响时,别的机器上往往还留着同一份勒索信和同样的加密后缀;
- 网络共享盘、NAS、映射盘:共享目录里经常每个文件夹都被扔了一份勒索信;
- 邮箱和聊天记录:当时截图发给同事、老板或供应商的照片,也能用;
- 任意一个被加密的文件原件:完整后缀名加上文件头特征,本身就是重要线索;
- 备份软件和杀毒软件的日志:有时会记下报毒名称和首次触发时间。
需要提醒的是,单凭一个后缀名或者一个报毒名称,经常对应多个家族和多个变种,不能据此直接断定"能解"或"不能解"。如果你手上只剩一封勒索信,可以参考只凭勒索信怎么判断还能不能解密。实在拿不准家族和版本,可以走家族识别与可恢复性判断这条路先把结论定下来,再决定投入。
重装之后还剩哪些恢复路径
第一条,把所有可能的副本盘点一遍。 这一步比大多数人以为的更有收获。要查的不止是"正式备份":离线移动硬盘、异地备份、只读快照、虚拟机快照、云盘同步的历史版本、很久没管但从没被覆盖的老备份镜像、业务系统自己导出的月结文件、财务发给会计或税务的报表副本。关键条件是这份副本在加密发生时处于离线或只读状态——在线挂着的备份盘通常会被一起加密。如果盘点下来确实什么都没有,服务器被加密又没有备份时还剩哪些路径里分情况讲得更细。
第二条,确认是否存在匹配的公开解密器。 有一部分家族因为密钥泄露、执法行动或算法缺陷,存在官方或安全厂商发布的免费解密工具。但解密器都是绑定具体家族的具体版本的,版本对不上不仅无效,还可能把文件写坏。无论用哪个工具,都要先在复制出来的样本上试,绝不能在唯一原件上直接跑。没有现成工具时的其他出路,见没有免费解密工具还能恢复数据吗。
第三条,针对数据库和大文件做底层提取。 这条路在"已经格式化过"的场景里反而是最现实的。SQL Server、MySQL 以及用友、金蝶这类业务账套的数据文件体积大,不少勒索家族对它们采用的是抽样加密或只加密文件头尾,中间大段数据页其实是明文。即便文件系统已经被重建,只要对应的存储区域没被新数据覆盖,仍然存在通过碎片雕刻和数据页解析提取出部分历史记录的可能。这是"提取有效记录",不是"把库还原成出事前的样子",能取回多少要看实际覆盖情况。相关判断可以看 mdf 被加密后怎么评估。
这几条路彼此独立,不是先后关系。哪条划算,取决于数据的业务价值和当前磁盘状态,这一步值得先做评估再动手,别凭感觉开干。需要时可以走备份、数据库与其他恢复路径的评估。
机器重装干净了,网络不一定干净
这是重装之后最容易踩的坑:主机已经是全新系统,但攻击入口还在。
多数勒索事件不是单点爆发,攻击者进来之后通常横向移动过,顺手窃取了浏览器保存的凭证、远程桌面口令或域账号。在没有查清入口(暴露在公网的远程桌面、弱口令、未打补丁的服务、被钓鱼的邮件附件)、没有更改相关账号口令、没有确认内网其他设备是否仍然失陷之前,把刚装好的机器接回原网络,很容易被重新打一遍。
所以重新联网之前至少确认:对外开放的远程访问是否已经关闭或限制来源、相关账号口令是否已经从另一台可信设备上改过、同网段其他机器有没有相同症状、备份盘是否已经和生产网络隔开。
如果还伴随远控或财务异常
如果重装之前这台机器上还出现过鼠标自己动、远程协助窗口莫名弹出、网银或办公软件被异地登录等现象,那很可能同时存在远控木马(银狐一类)的问题。这两件事要分开处理:文件加密影响的是数据,远控影响的是账号、会话和资金。
重装系统确实清掉了主机上的程序本体,但已经泄露出去的账号口令、还没失效的登录会话、被篡改过的收款信息不会因为重装而自动恢复安全。涉及可疑转账的,要通过银行和公安的正规渠道处理,同时保留转账记录、聊天记录、截图等材料。这一类风险的处置顺序,可以参考银狐木马清除后电脑还能不能继续用。
什么时候值得找人评估
不是所有情况都需要专业介入。如果你只重装了系统盘、数据盘完好、而且手上有一份离线备份,自己按顺序恢复加改口令就够了。
下面几种情况,建议先做评估再动手,因为误操作的代价不可逆:已经全盘格式化但数据还必须要回来;涉及 SQL Server、用友、金蝶等业务账套;多台机器或虚拟化平台(ESXi/Hyper-V)同时受影响;备份也被一起加密;分不清自己是只被加密还是同时被远控。
评估的目的是先把"还剩哪些路径、各自能取回什么"说清楚,再决定要不要投入,而不是一上来就开工。需要的时候可以从具体事件求助入口提交情况说明——描述清楚重装的范围、剩下的材料和数据类型就行,不要在任何公开渠道上传数据库文件、客户资料、生产口令或病毒样本。
最后强调一句:任何人都不能保证所有家族、所有变种都能解密,也给不出"一定能全部恢复"的承诺。现在能做的,是把磁盘状态保护好、把识别材料找回来、把备份盘点清楚——这三件事做完,答案才有依据。


评论(0)