杀软刚清掉,重启一会儿又报毒,或者鼠标还在自己动、还在弹窗——这种情况下最该做的不是再点一次"全盘查杀",而是按下面的顺序先把损失止住:
- 物理断网:拔网线、关掉 Wi-Fi 开关,不要只是退出某个软件或关掉某个进程。目的是切断这台机器与控制端的通信,同时阻断它继续往内网其他电脑投递。
- 换一台干净设备改密码:用手机流量,或者一台没有连过同一网段的电脑,去改微信、企业微信、钉钉、工作邮箱、OA、财务软件、网上银行的口令,并把"登录设备管理"里的历史会话全部强制下线,能开二次验证的都开上。绝对不要在这台中毒电脑上改密码——它很可能还在记录键盘和截屏。
- 查资金和对外消息:看有没有不是你操作的转账、付款审批,看有没有人用你的账号在群里发文件、通知别人"收款账号变更"。有异常转账,立刻打银行客服申请止付/冻结,并向公安机关报案,同时把聊天记录、转账凭证、可疑文件原样留着。这类资金能否追回没有任何机构可以承诺,但报案越早、材料越全,可操作空间越大。
这台电脑先别急着重启和"修复"。如果你同时还发现文件被批量改了后缀、打不开,那是另一类问题,处置优先级不一样,可以参考断网后文件还在被加密该怎么紧急处理。
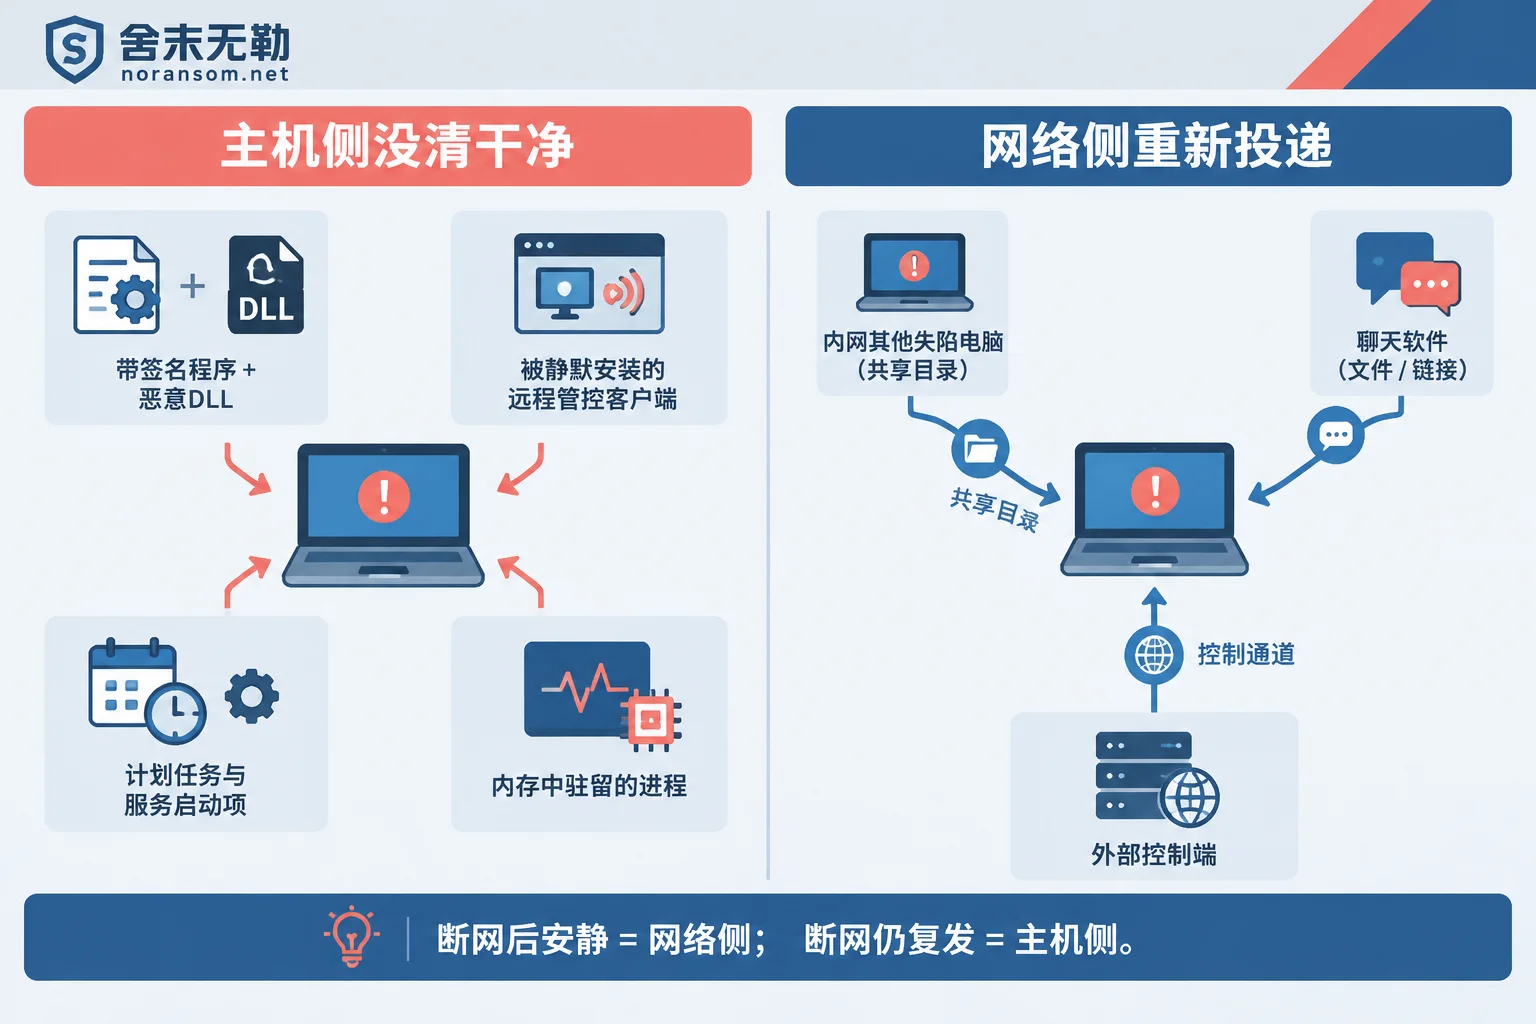
为什么杀完还会再出现
反复复发一般来自两条互相独立的回路,先判断是哪一条,后面的动作才不会做无用功。
主机上没清干净,常见有四种形态:
- 白加黑:真正被执行的是一个带合法签名的正常程序(系统自带程序或某些第三方管理软件),恶意代码藏在它旁边被侧加载的 DLL 里。杀软查杀时删掉的可能只是其中一半,剩下的部分还在。
- 装上了"正规"远控软件:银狐类攻击经常静默安装市面上合规的远程运维或终端管控客户端来做长期控制。这类软件有正常签名,杀软通常不报毒,有的还自带防卸载机制,从控制面板卸载会失败。
- 计划任务、服务和注册表启动项:名称往往伪装成系统组件,藏在计划任务库里定时触发,或者注册成服务随开机启动。只要留一个,重启后就会重新把载荷拉回来。
- 内存驻留、无文件执行:磁盘上的文件被删了,但进程还在内存里跑,转头把文件写回去,或者重新从外部下载一份。
网络侧又投了一次:
- 同一个内网里还有别的失陷电脑没处理,通过共享目录、内部群聊会话自动把文件再发一遍;
- 这台机器与控制端的通道一直没断,攻击者看到被查杀,直接下发一个新的免杀变种。
有个很实用的区分方法:断网之后安静,一联网就复发,基本可以判断是内网或外部在重新投递;断着网、重启后仍然反复报同一个路径,那就是本机持久化项没清。
清到什么程度才算清干净
最容易出事的判断是"杀软现在不报毒了,应该没事了"。免杀变种和合规远控软件本来就不会报毒,报不报毒不能单独作为结论。
相对可靠的观察点是:计划任务里有没有你不认识、创建时间集中在中毒前后的任务;服务列表和开机启动项里有没有新增项;有没有装上你从没申请过的远程控制或管控客户端;断网前有没有指向陌生地址的持续外联。这些都干净、且断网重启多次不再复发,才算有初步把握。
但对财务、出纳、人事、管理层和能碰生产系统的终端,我更建议不要在"到底清没清干净"上耗太久:
在断网状态下,只备份纯数据——账套备份文件、Office 文档、图片、PDF、导出的报表;不要把 exe、dll、脚本、快捷方式、整个用户目录原样拷走。然后格式化系统盘重装系统,装好补丁和杀毒软件,确认所有相关口令都已在别的设备上改过,再接回网络。
理由很直接:这类终端上一个残留的后门,代价可能是一笔转账或一份客户资料,而排查到"确信干净"所花的时间和人力,往往已经超过重装。重装不是失败,是把不确定性一次性清掉。
别只修这一台
一台电脑中招,通常意味着同一批投递已经发给了不止一个人。重装完这台又被同事发来的文件打穿,是很常见的返工。
至少要过一遍:同部门谁收到过同样的文件或链接、谁点开过;共享目录里有没有多出来的可执行文件;其他人的机器有没有出现过一闪而过的弹窗、卡顿、被弹出的远程连接提示。
如果单位有 AD 域或统一的终端管理平台,还要单独确认这些下发通道本身有没有被利用——这条通道一旦被占用,逐台清理基本追不上投递速度,需要按内网事件来处理,而不是当成单机杀毒。这块涉及域控和管控平台的权限核查,判断错了影响面很大,建议交给能做内网扩散排查和应急处置的人来定。
恢复使用之后还要补的几件事
- 把账号的绑定手机、找回邮箱、授权应用逐个核对一遍,攻击者可能已经改过,只改密码不够;
- 重装后不要从旧 U 盘或旧备份里把可执行文件、安装包拷回来;
- 对外明确一条规矩:任何"收款账号变更"都必须电话回拨已知号码核实,不认聊天窗口里的通知;
- 财务电脑尽量不装与工作无关的软件,远程控制类工具要么禁用,要么统一由 IT 管理,出现非计划安装能被发现。
什么时候值得找人处理
单台电脑、没有涉及资金和账号外发,按上面的顺序自己做完基本能收尾。出现下面任一情况,建议尽早引入外部处置,别在反复查杀里消耗时间:重装后仍然复发;多人多机同时中招;有域环境或统一管控平台;已经发生异常转账或有资料外发迹象;机器上有你不敢误删的业务系统和账套。
这类事件的处理重点是远控通道、账号会话和资金链路,和"解密文件"完全是两回事,可以先看银狐/远控木马的专项处置说明对照自己的情况;需要有人接手具体事件时,从联系页面说明症状和影响范围即可,不要在任何公开渠道上传账套、客户资料、生产口令或可疑的可执行文件本身。


评论(0)