在很多企业负责人和运维人员的印象里,“电脑被远程控制”往往伴随着明显的异常:比如屏幕突然闪烁、鼠标自己乱动,或者桌面上莫名多出了陌生的远程协助图标。然而,国家安全部门与多家安全机构发布的风险提示表明,当下的远程控制攻击早已告别了“明目张胆”,全面转向静默化与长潜伏期。
更危险的是,攻击者控制一台办公电脑往往只是第一步。近期在制造、工贸等行业频繁爆发的 .bres 勒索病毒,正是这种“先静默远控潜伏、摸清内网底牌、最后集中引爆加密”的典型代表。当员工发现文件被加上 .id.bres 后缀、目录下出现 id.readme 勒索信时,攻击者可能已经在内网的跳板机上“旁观”了好几周。
本文将结合近期高发的“电脑被远程控制”热点态势与 .bres 勒索病毒的攻击特征,为您拆解黑产是如何从一台普通办公终端撕开内网防线的,以及遭遇此类复合威胁时该如何科学止损与抢救数据。
一、为什么电脑被远程控制了,员工和杀毒软件却毫无感知?
以往我们曾探讨过电脑上自动出现陌生远程控制软件的排查顺序,但近期捕获的大量应急响应现场显示,许多受害终端直到内网全面沦陷,使用者都没有察觉到半点异样。这主要源于以下三类隐蔽入口:
1. 伪装普通文档与“时间对抗”的新型钓鱼
据官方媒体与安全机构通报,针对财税、人事及采购岗位的钓鱼诱饵愈发逼真。攻击者将木马伪装成“供应商对账函”“项目验收单”“物流通知”或“税务稽查名单”的压缩包与链接。部分新型钓鱼甚至引入了“时间对抗”与无感知加载技术——员工点击后可能只看到一份正常的表格或“非工作时间请稍后再试”的提示,实际上后台已经静默完成了远控木马(如银狐木马或定制后门)的驻留。
2. 正规远程软件变成“长期窃密通道”
国家安全部在近期提示中专门指出,部分员工为图居家办公或外部调试方便,私自下载来源不明的小众远控工具,或在正规远程控制软件中默认开启“无人值守”“开机自启”并开放最高权限。一旦设备绑定凭证泄露或软件存在未修补的漏洞,即便单次远程协助已经断开,攻击者依然能随时通过后台静默抓取文件、导出浏览器保存的各类后台密码,全程不会弹出任何提示窗口。
3. “白加黑”免杀与夜间错峰操控
为了避开终端防护软件,远控木马普遍采用“白加黑”(利用带合法数字签名的正常程序加载恶意 DLL)以及篡改杀软排除项的手法(详见银狐木马“春风吹又生”的复活机制拆解)。拿到控制权后,攻击者绝不会在白天上班时间乱动你的鼠标,而是开启后台静默屏幕监控与键盘记录,等到深夜或节假日无人值守时,再利用被控电脑作为跳板开展行动。
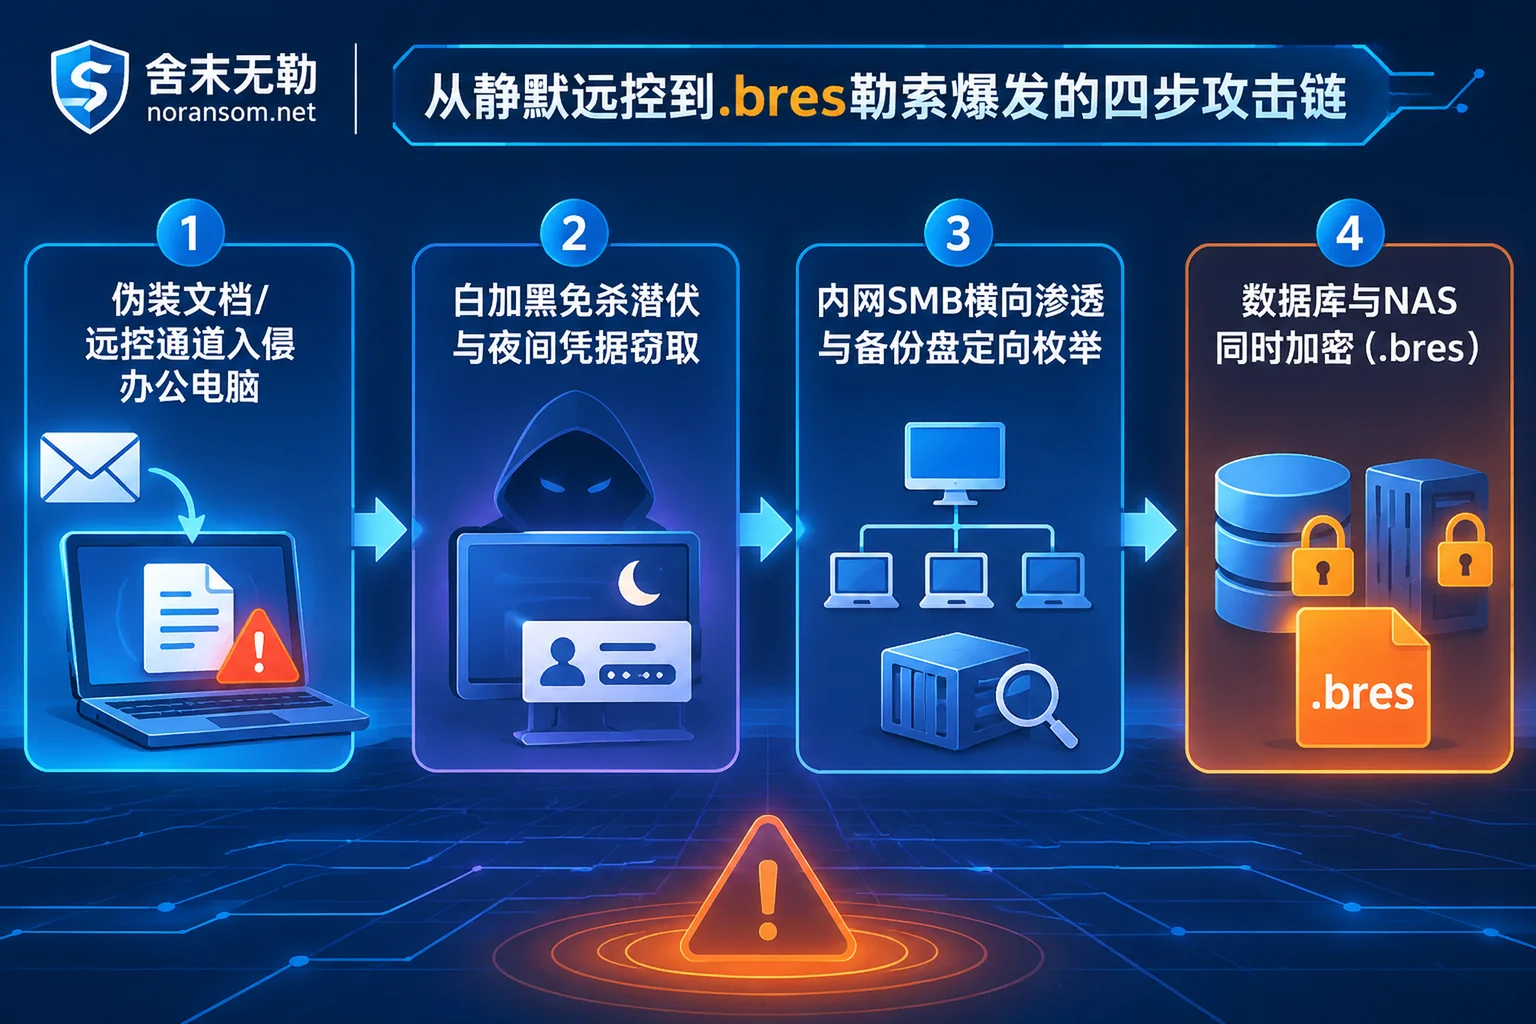
二、从“单机被远控”到“.bres 勒索病毒”爆发:黑客在潜伏期做了什么?
很多企业主想不通:“为什么只是一台普通文员的电脑中招,最后连机房的数据库、群晖 NAS 和挂在服务器上的备份盘全都变成了 .bres?”
与那些一进系统就立刻加密本地文档的传统病毒不同,.bres 勒索病毒在攻击链路中展现出了极强的针对性与侦察能力:
1. 凭据搜集与内网共享穿透
当攻击者通过钓鱼木马或 RDP(3389 端口)弱口令控制第一台电脑后,会优先提取该电脑内存中缓存的域账号、SMB 共享密码以及运维人员留在桌面上的服务器连接工具配置。工贸与制造企业习惯使用内网共享文件夹或 NAS 集中存放设计图纸与合同,且常常为了方便设置读写通开的弱口令,这直接为 .bres 提供了顺畅的横向通道。
2. 定向枚举与摧毁备份资源
根据近期的样本分析,.bres 变种在发作前增加了一套专门针对备份介质的探测逻辑。它会遍历被控主机与服务器上的全部盘符——包括 USB 移动硬盘、映射网络驱动器、iSCSI 存储以及挂载的 NAS 目录,重点标记带有 backup、bak、备份 等字样的文件夹。同时,它不仅清理系统自带的卷影副本(VSS),还会主动检索并破坏第三方备份软件的快照目录。这导致不少企业平时虽然按时做备份,却因为没有做物理隔离与定期恢复校验,在事故发生时面临“主数据与备份盘同时沦陷”的窘境(此前我们在Mallox与.bres勒索病毒接连爆发的应急指南中也曾强调过这一风险)。
3. 对数据库与导出文件的差异化破坏
在加密阶段,.bres 会将文件重命名为 原始文件名.id.bres,并留下 id.readme 勒索信。从底层数据结构的破坏特征来看,.bres 对不同类型的核心数据采取了不同的加密策略:
- 在线数据库文件(如
.dbf/.ora/.mdf):往往采用高比例的间隔加密,数据块受损比例有时可达三分之一左右,如果加密过程完整走完,直接修复原库文件的难度极高; - 逻辑备份与导出文件(如
.dmp/.bak压缩包):部分样本为追求加密速度,可能只加密文件头部(例如前几十兆的数据块),而后续数据块依然保持完整。
这意味着,遭遇 .bres 攻击后,千万不能因为看到所有文件都带上了 .bres 后缀就放弃抢救,更不能盲目尝试改后缀或强行附加数据库。
三、高度怀疑电脑被远控,或已经出现 .bres 后缀,前 30 分钟怎么止损?
无论您目前是处于“怀疑电脑有鬼”的前期阶段,还是已经看到了满屏的 .bres 加密文件,第一时间的操作直接决定了后续能保住多少资产。
场景 A:怀疑电脑被远程控制,但尚未发生勒索加密
如果您发现电脑无故卡顿、Windows 安全中心被提示“由组织管理”无法打开、浏览器密码被异常调用,或者社交软件在凌晨出现陌生登录记录:
- 物理断网与拔除敏感外设:立即拔掉网线、关闭 Wi-Fi,若电脑上插有财务网银 U 盾或挂载了移动硬盘,第一时间拔除(参考鼠标被控但杀软不报毒的应急处理)。
- 独立设备处理账号会话:切勿在疑似被控的电脑上修改密码!攻击者的键盘记录器正等着你输入新密码。请换一台干净的手机或电脑,修改企业邮箱、OA、ERP 及核心服务器密码,并强制踢出所有已登录的会话。
- 排查内网横向痕迹:检查该电脑平时能够免密访问哪些共享目录和服务器,通知 IT 人员立即审查这些关联主机的近期登录日志与新增计划任务。
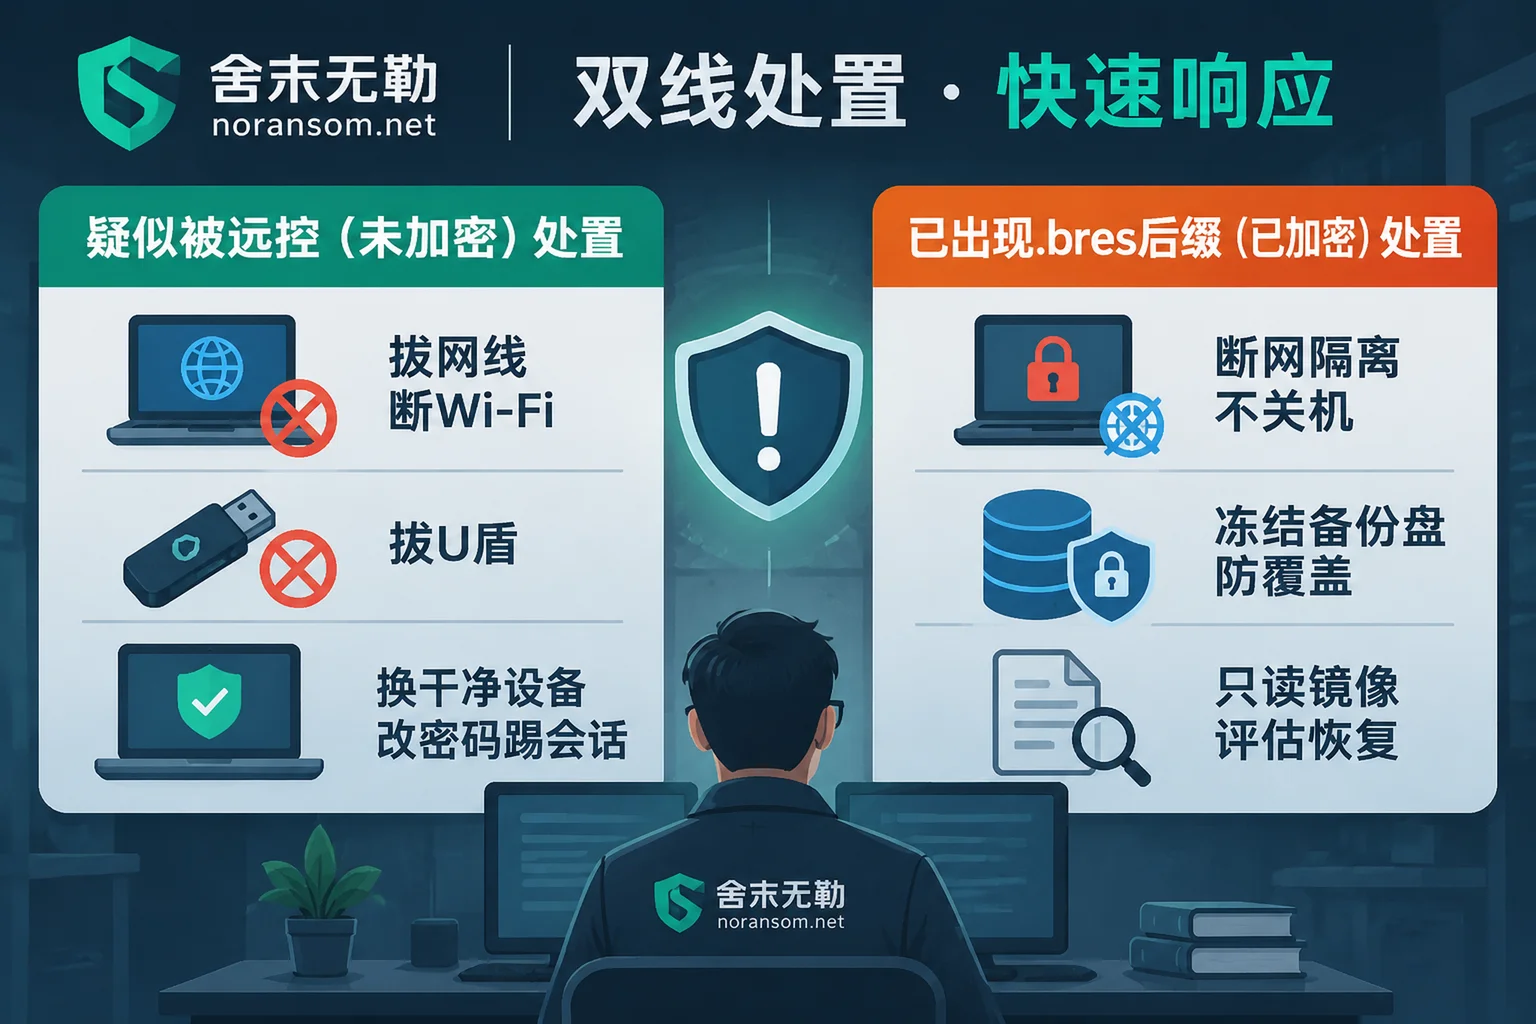
场景 B:服务器或 NAS 已经出现 .bres 等勒索加密后缀
- 切断内网传播,但不要直接重启服务器:立刻拔掉受感染服务器、NAS 存储的网线,关闭交换机上的 SMB(445)和 RDP(3389)端口转发。切忌直接按电源键重启或关机,因为重启不仅会清空内存中残留的入侵线索,还可能触发部分病毒未完成的二次破坏逻辑,或导致半加密状态的数据库彻底损坏。
- 冻结所有存储与备份介质:立即断开所有在线备份盘,暂停自动同步、定时覆盖备份及磁盘碎片整理任务,防止仅存的历史快照或可提取的未加密块被新写入的数据覆盖。
- 保护现场,切勿自行使用第三方工具乱试:不要直接删除
.bres后缀,也不要在网上随便下载来路不明的所谓“万能解密器”直接在原盘运行。错误的写盘操作会彻底断送底层数据恢复的希望。
四、舍末无勒如何帮企业打赢“远控清理 + 勒索恢复”的双线战役?
面对“远控木马潜伏 + .bres 勒索加密”的复合型安全事故,单靠重装系统救不回账套和图纸,而只恢复数据不清除远控后门,又会导致业务刚上线几天就被二次加密(详见为什么数据恢复后会再次被加密)。
作为专注于勒索病毒与银狐/远控木马应急处置的专业机构,舍末无勒(noransom.net)坚持“不支付赎金、不代为谈判”的原则,按“先止损、再取证、先评估、后恢复”的标准流程为企业提供闭环支持:
1. 快速家族识别与可恢复性评估
发现文件被锁后,您可以先通过舍末无勒免费的勒索病毒识别工具或查询勒索病毒后缀总表初步核对特征。针对服务器、数据库与虚拟化平台受损的企业,我们的工程师会在只读保护原盘的前提下,结合加密文件底层结构(如分析 .bres 对数据库物理文件与 .dmp/.bak 逻辑备份的实际破坏比例、是否存在加密中途终止的残留块),出具详尽的勒索病毒解密与可恢复性评估报告,明确告知可恢复范围、可选路径与预期效果,评估结论先给客户,由客户决定是否继续。
2. 多路径核心数据抢救
当最新变种无法直接通过算法密钥解密时,舍末无勒的数据恢复服务会启动底层抢救方案:
- 数据库与导出包深度修复:针对SQL Server 被加密、Oracle 或主流用友、金蝶、管家婆等 ERP 账套被锁的场景,提取未受损的数据页与日志碎片,或针对仅头部被
.bres破坏的导出备份包进行结构重组与数据抽取; - 共享存储与虚拟化抢救:提供针对群晖 NAS 被加密、ESXi / Hyper-V 虚拟机被加密以及备份被删除或损坏的专项修复,按系统与时间点清晰标注完整度后交付业务验证。
3. 远控木马彻底清除与攻击溯源加固
为了拔除潜伏在内网的“隐形眼睛”,我们的安全应急响应与银狐木马专项服务会将主机驻留清理、账号会话重置与资金/业务风险拆开同步处置。通过攻击溯源取证还原黑客最初是借哪台电脑的远控软件或钓鱼文件进入内网的,彻底清查内网横向植入的计划任务、注册表后门与 Webshell,最后配合安全加固防护帮企业收敛外网暴露面、治理共享权限,并重建真正防篡改、防删除的离线备份体系。
五、结语与应急联系
一台办公电脑被静默远程控制,看似只是单个员工的疏忽,实则是整座企业数据大厦出现裂缝的信号。防范 .bres 等潜伏型勒索病毒,不仅要管好员工桌面上的远程控制软件与陌生压缩包,更要定期审视内网共享权限与备份的有效性。
如果您的企业正面临电脑疑似被远控、内网多台设备异常,或者核心数据库、NAS 存储已被 .bres 等勒索病毒加密,请保持冷静并保护好第一现场。您可以随时查看我们的服务流程与报价说明,或通过联系我们页面、拨打 24 小时应急响应热线 15639272850(邮箱:help@noransom.net)获取一对一的技术支持与恢复评估。


评论(0)