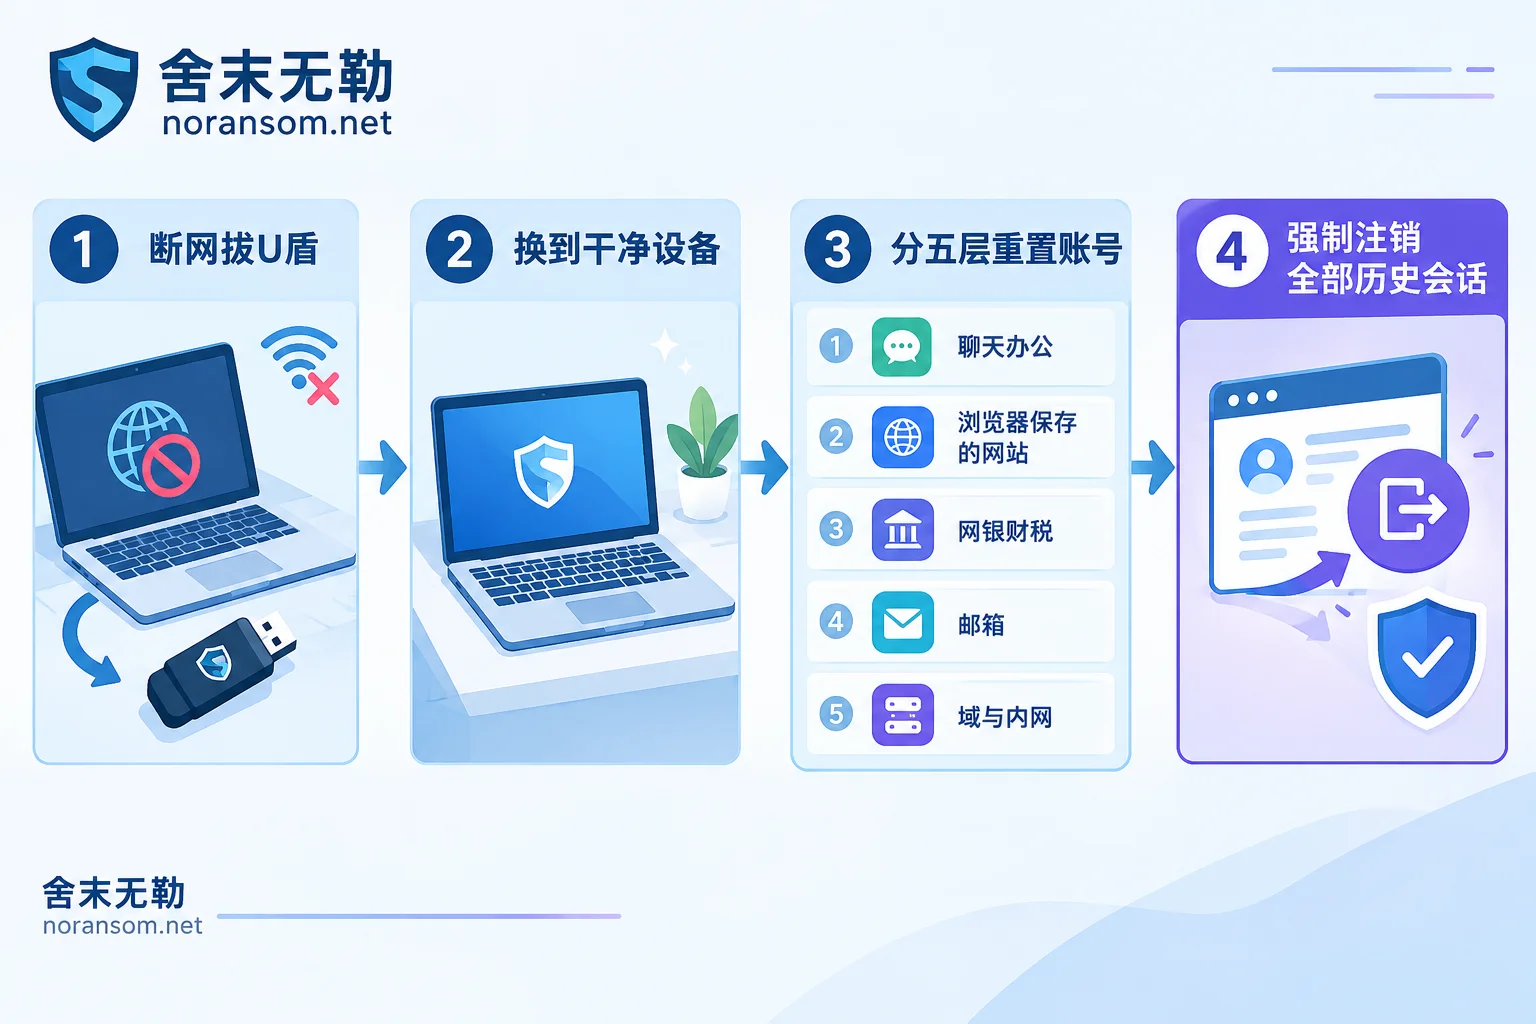
改密码这件事,顺序比清单更重要。第一步不是改密码,是让那台电脑不能再上网。
银狐(也被叫作游蛇、谷堕大盗)是一类远控木马,常见能力包括键盘记录、屏幕实时监控、剪贴板抓取,以及自动转储本地保存的凭据。在一台还被控制的机器上输入新口令,等于把新密码也一并交出去。所以真正的动作顺序是:断网 → 换一台干净设备 → 按暴露面分层重置 → 每改一个都强制注销历史会话。
改之前先做三件事
- 物理断网。拔网线、关无线,不要只是退出软件。暂时不要急着格盘重装——如果后面涉及报案、内部追责或资金纠纷,这台机器本身就是材料。
- 拔掉资金类硬件。U 盾 / UKey、电子签章介质、加密狗,有一个拔一个。
- 找一台确认干净的设备。没中招的手机或备用电脑都行,但不要用刚刚在失陷机上插过、授权过文件传输的那台手机。新密码也不要在失陷主机上生成或记录。
盘点原则:按这台电脑的暴露面,而不是按通用清单
判断标准只有一条:凡是在这台电脑上登录过、保存过、复制粘贴过的凭据,都按已泄露处理。 下面五层是常见的覆盖范围,具体到你的情况要加减。
第一层:聊天与办公协作账号
微信、企业微信、QQ、钉钉、飞书。
优先级排第一不只是因为密码泄露,更因为这类木马常驻留并接管聊天软件进程,用你的身份在工作群发文件、私信同事,完成二次扩散。改完密码后还要做两件事:在各自的安全中心把所有已登录设备强制下线,再回看最近的发送记录、群发和自动回复,确认有没有以你名义发出去的东西。
同时在群里说明一句:这段时间我发的文件先别点。这比改密码更能止住扩散。
第二层:浏览器里保存过的每一个网站
银狐内置凭据窃取模块,会直接转储 Chrome、Edge 等浏览器保存的账号密码和会话 Cookie。所以范围不是「挑重要的几个」,而是密码管理器里列出来的每一条,加上所有勾过「记住我」、能自动登录的后台。
在干净设备上登录同一个浏览器账号,调出同步的密码列表,照着清单一条条过:SaaS 后台、服务器控制面板、域名解析、企业网盘、CRM、代码托管、各类管理后台。
这一层要特别注意:只改密码往往不够。 Cookie 和 Token 被窃走之后,对方可以不输密码直接续用已登录状态。每个平台都要找到「退出所有设备」「注销全部会话」或「重置访问令牌」那个开关。两件事缺一件,改了也可能白改。
第三层:网银、支付与财税系统(财务岗要前移到第一位)
包括个人与对公网银、第三方支付平台、电子税务局与金税开票、发票管理,以及金蝶、用友等账套的登录密码和支付密码。
如果中招的是出纳机或财务电脑,这一组要提到最前面,而且第一个动作不是改密码:先拔掉 U 盾,再由专人用可信设备或电话联系开户行核查近期流水,评估是否临时关闭对外支付通道、办理证书挂失或补办。具体的处置顺序可以参考财务电脑中了银狐木马,网银怎么办。
已经发生异常转账的:立刻联系开户行走止付/冻结流程,同时向公安机关报案,保留转账回单、审批聊天记录、发生时间和这台未重装的电脑。资金能否追回取决于资金通道和时间差,谁都给不了保证,但报案和止付越早越有机会。
第四层:邮箱
企业邮箱,以及它绑定的个人邮箱。邮箱通常是其他账号的找回入口,漏掉它,前面改过的密码都可能被重置回去。
改完之后检查四项:有没有被加的自动转发规则、授权过的第三方应用、客户端专用密码(App Password)、最近的登录 IP 和地点。只改登录密码而留着转发规则,邮件还是在往外走。
第五层:域账号与内网口令(有 IT 的单位交给 IT 统一做)
如果这台机器加入了 Windows 域,需要重置对应的域账号密码;另外还有本机的本地管理员密码,以及这台机器上存过的 VPN、远程桌面(RDP)、内网共享盘和 NAS 的访问口令。目的是切断横向移动。
两个常见的放大点:一是多台机器共用同一套本地管理员口令,那就不是改一台的事;二是「凭据管理器」里存着的条目和 RDP 自动登录配置,人经常想不起来,但木马拿得到。
改完之后还要补的几件事
- 复用过同一密码的其他站点,哪怕从没在这台电脑上登录过,也要换掉。
- 逐个检查重要账号的绑定手机/邮箱、二次验证方式、授权设备与应用列表,有陌生项先解绑再说。
- 开通二次验证的账号优先,但注意:如果验证码接收设备本身可疑,先换接收方式。
「杀毒软件扫过没报毒」不能当作结束标志
这一点容易出错。银狐的多个变种会用白加黑、驱动加载等方式躲避查杀,扫描通过只能说明这款引擎这次没命中,不能证明机器已经干净。
更重要的是,主机处置和账号处置是两件独立的事。就算木马真被清掉了,之前泄露的密码和会话仍然有效,不会因为查杀而失效;反过来,账号都重置完了,主机是否可以继续使用也还要单独判断。关于那台机器要不要重装,可以看银狐木马清除后电脑还能继续用吗。
什么时候该让外部介入
下面几种情况,自己按清单改密码通常不够:
- 多人、多台机器中招,或工作群里已经开始扩散;
- 机器在域内,域控或服务器可能已被横向访问;
- 已经出现异常转账、以你名义的对外发件或合同篡改;
- 后续要报案、向客户说明或内部追责,需要留存可用的证据材料。
这类场景最容易漏掉的,恰恰是「曾经登录过但想不起来」的那部分账号,以及攻击者留下的持久化入口。需要有人帮你把暴露面和残留控制通道梳理清楚时,可以看银狐与远控木马的专项处置,或直接说明事件情况与现场状态。
另外提醒一句:排查过程中不要把样本文件、数据库、客户资料或生产口令上传到公开论坛、在线查毒站或任意网盘——那等于再泄露一次。


评论(0)