近期,国家互联网应急中心(CNCERT)与国家计算机病毒应急处理中心(CVERC)接连发布风险提示与专项打击通报,指出“银狐”木马(又名“游蛇”“谷堕大盗”“Silver Fox”)黑产团伙不仅批量搭建高仿真钓鱼网站传播带毒安装包,还密集投放伪装成“季度违纪名单”“裁员补偿方案”“内部调查结果”的钓鱼文件。
更值得企业管理者和IT运维警惕的是,近期多方安全机构披露的样本分析表明,银狐早已不是单一的远控程序,而是一套高度产业化的攻击生态。一台办公电脑中招,往往只是危机的起点——它既能直接威胁企业账户资金,更可能沦为攻击者横向渗透内网、窃取商业机密乃至投放勒索病毒的“跳板”。
当员工误点了一份伪装成 .pdf 的快捷方式,或从搜索引擎下载了仿冒软件后,企业究竟面临怎样的底层风险?为什么常规杀毒软件全盘扫描显示“无异常”,电脑却依然在夜间被远程操控?本文将结合近期银狐木马的演进特征,梳理一套覆盖终端清理、账号会话管控与内网核心资产保护的实战应急方案。
一、 近期银狐木马的三大新动向:为什么常规防线频频失守?
在近期的接警与情报监测中,银狐木马的投递与驻留技术呈现出明显的对抗升级,这也是许多企业“明明装了杀软却依然中招”的核心原因:
1. 诱饵从“财税通知”扩大到全员人事与日常办公软件
过去银狐主要紧盯财务、出纳岗位,而近期的变种将攻击面显著扩大到了人事、行政、研发及普通办公人员。
- 高迷惑性社工文件:攻击者混入微信、QQ、飞书或钉钉等工作群,发送名为“XX季度违纪名单”“裁员补偿方案”的压缩包。解压后表面看是文件夹、回收站图标或带有
.pdf字样的文档,实则是经过精心伪装的恶意快捷方式(LNK)或可执行程序。 - 高仿真钓鱼站点投毒:黑产团伙通过搜索引擎推广或仿冒官网,将木马捆绑在常用办公工具、远程协助软件、模拟器甚至安全软件的安装包中。部分样本甚至盗用或购买了新签发的正规企业数字签名,以此绕过系统的初始拦截。
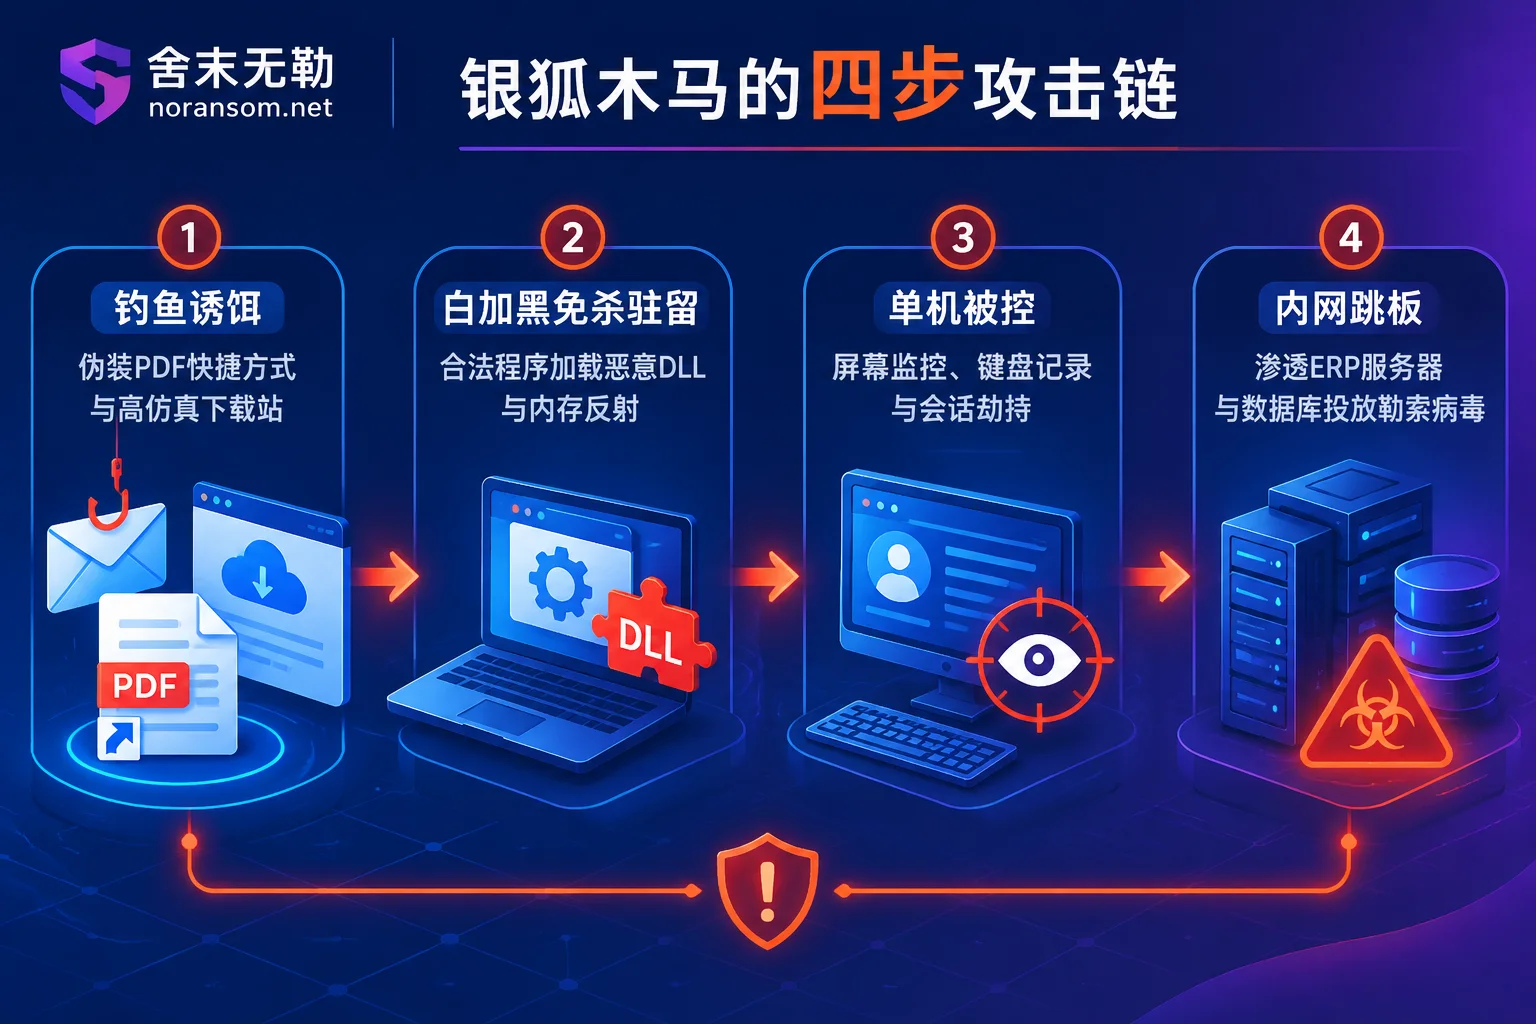
2. 三阶段递进加载与“白加黑”内存驻留
近期捕获的银狐变种普遍采用多阶段加载架构:
- 第一阶段(环境筛查与提权):初始下载器运行后,会先检测CPU核数、内存大小及真实用户交互行为,避开安全沙箱与分析虚拟机,随后通过
runas等方式静默提权。 - 第二阶段(白文件劫持与云端拉取):木马会在如
C:\Program Files\Internet Explorer\等系统目录下释放合法程序(白文件,如installer.exe)与恶意加载器(如log.dll),利用“白加黑”DLL劫持技术,从公共云存储(OSS)或通过加密的 DNS-over-HTTPS(DoH)通道拉取后续载荷。 - 第三阶段(无文件内存反射与进程守护):核心远控模块(如 Win0s、Gh0st 衍生模块)直接在内存中反射加载,不落盘生成明显的独立病毒文件,并注入到
tracerpt.exe等系统合法进程中实现守护重生。
3. 从“单机诈骗”向“内网渗透+勒索”演进
攻击者控制终端后,除了利用后台屏幕监控、键盘记录和剪贴板劫持在办公群内发起虚假转账指令外,还会主动收集主机上保存的ERP凭证、服务器远程桌面(RDP)密码、VPN配置及内网拓扑。一旦发现受害主机能够连通内网核心区,失陷终端就会被当成跳板,将后续的勒索病毒或数据窃取工具投放到数据库服务器与NAS存储上。
二、 为什么“杀毒软件不报毒”不等于已经清干净?
很多企业在发现鼠标自己乱动(可参考《鼠标被别人控制、杀毒却不报毒:先断网拔U盾,再换一台设备处理账号》)或微信自动外发文件后,第一反应是让IT人员用杀毒软件全盘扫描,或者把桌面上那个可疑的“裁员名单”压缩包删掉,看到杀软提示“电脑很安全”就继续正常办公、插U盾转账。
这种做法极其危险。在银狐木马专项处置实践中,杀软不报毒绝不等于木马已被清除,原因在于:
- 白名单进程掩护:银狐通过具有合法数字签名的系统程序或第三方正规软件加载恶意代码,常规杀软往往对白名单进程放行。
- 干扰与致盲防御软件:部分2026年新变种具备驱动级对抗能力,甚至利用自带脆弱驱动(BYOVD)技术直接削弱或挂起终端安全软件的监控钩子,让杀软处于“睁眼瞎”状态。
- 多维持久化后门:除了释放文件,攻击者还会在计划任务、注册表启动项、WMI事件订阅、系统服务中埋下多个触发点,甚至在电脑里静默安装隐蔽的合法远控组件(关于此类排查可查阅《电脑上自动出现陌生远程控制软件:先断网拔U盾,再按这个顺序排查》)。
- 账号会话早已脱离主机:即便你把这台电脑直接格式化重装,攻击者在木马潜伏期间窃取的微信/QQ/飞书登录态、浏览器Cookie、邮箱授权码以及保存在本地的各类后台密码,依然在黑客手中有效。
三、 疑似中招后的三线并行处置法:主机、账号与内网隔离
面对银狐这种复合型威胁,不能只靠单一的“查杀”,必须将主机清理、账号会话、资金与内网风险分开同步处理。
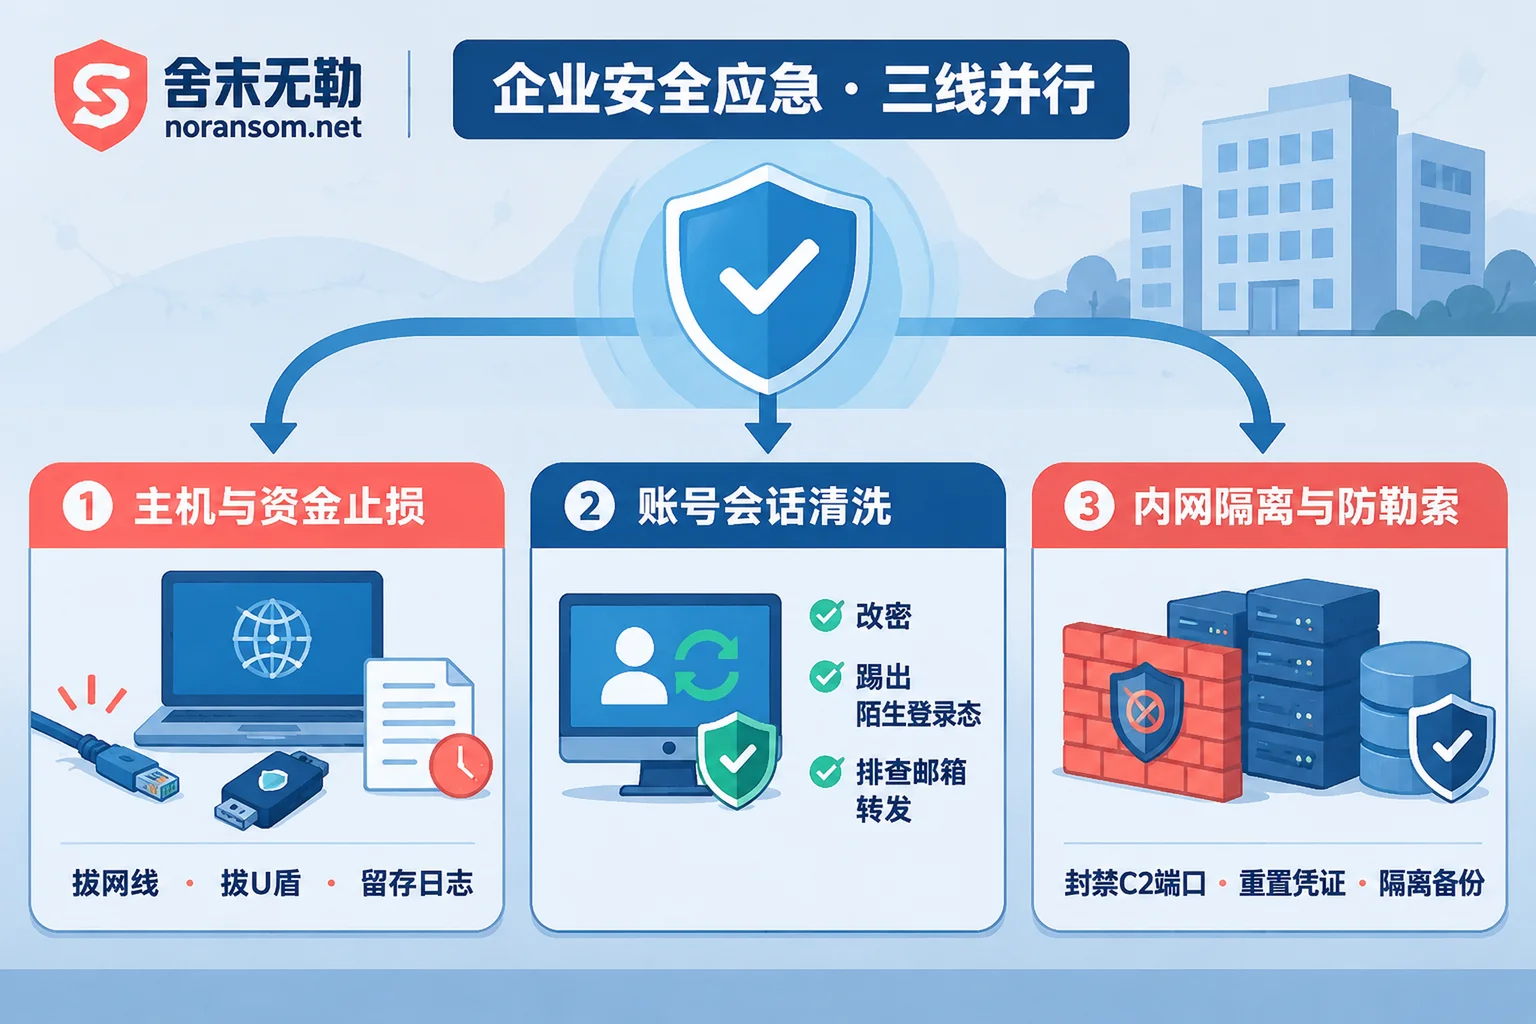
第一条线:涉事主机与资金紧急止损(前15分钟)
- 物理断网与拔除U盾:一旦发现点击了可疑的“违纪通报/裁员名单”文件,或屏幕出现短暂黑屏、闪屏、鼠标失控,立即拔掉网线、关闭Wi-Fi,并第一时间拔下电脑上插着的银行U盾、税务金税盘或加密狗。
- 保留现场证据:切勿立即盲目重装系统或使用清理工具一键粉碎日志。如果涉及资金被盗刷或需要向公安机关报案,需先保留关键证据(详见《中了银狐木马,重装系统前要先留下这四类东西》)。
- 财务核验机制降级:立即通过电话或当面通知企业高管、财务及业务群成员,声明某员工电脑或社交账号疑似被控;在彻底排雷前,所有转账、付款、变更收款账户的指令,一律改为线下当面签字或多通道电话语音核实。若已发生资金被骗转账,请第一时间联系开户银行紧急止付并向当地公安机关报案。
第二条线:账号会话全面清洗(必须在干净设备上进行)
注意:绝对不要在疑似中毒的原电脑上修改密码! 因为键盘记录与屏幕监控模块会实时同步你输入的新密码。
- 强制踢出登录态:借用一台确认干净的电脑或使用手机(切勿连接同一高危办公局域网Wi-Fi),登录微信、QQ、钉钉、飞书及企业邮箱,进入“设备管理/登录设备”列表,剔除所有陌生PC端及网页端会话(具体步骤可参考《中了银狐木马,微信和QQ账号怎么处理:先断网,再换一台设备踢登录》)。
- 重置凭证与检查转发规则:修改社交软件、ERP系统、网银操作员、云平台及VPN账号密码。重点检查企业邮箱是否被攻击者设置了“自动转发规则”或新增了客户端授权码(完整核验清单见《银狐木马清理后,怎么确认账号真的不再被控制》)。
第三条线:内网横向排查与核心服务器防勒索
由于近期银狐变种大量瞄准组织机构内部网络,单台电脑中招后,IT人员必须立即排查内网扩散风险(排查思路可参考《一台电脑中了银狐木马,其他办公电脑怎么排查:先拿到扩散名单,再逐台查痕迹》):
- 阻断异常外联:在企业防火墙或上网行为管理设备上,排查是否有内网IP向异常端口(如近期通报的
8880端口/getinstall64路径、可疑香港/海外C2节点或陌生的云存储域名)发起高频连接,及时封禁阻断。 - 切断跳板路径:检查失陷电脑上是否保存过内网文件服务器(SMB共享)、群晖NAS、SQL Server数据库、用友/金蝶/管家婆等ERP服务器以及ESXi/Hyper-V虚拟化宿主机的管理员凭据。若有,立即在服务器端修改口令、收敛远程访问权限,防止攻击者顺着跳板进入服务器投毒。
四、 如果攻击已蔓延至服务器:从远控演变为勒索加密怎么办?
在实际应急案例中,不少企业最初只是某台办公机中了银狐等远控木马,因未彻底清除驻留后门,几天后攻击者便利用窃取到的域控或服务器密码,在内网批量投放了如 Weaxor、Sorry、Mallox 或 Phobos 等勒索病毒,导致核心数据库、ERP账套与虚拟化平台全面瘫痪。
如果企业不幸已经发展到这一步,请保持冷静,按以下原则应对:
- 切勿支付赎金或随意尝试第三方破解器:向黑客妥协不仅面临付钱不给密钥、二次勒索的风险,盲目运行来路不明的解密工具还极易造成数据库底层页结构的永久性覆写损坏。
- 先识别家族与评估可恢复空间:第一时间通过免费的勒索病毒在线识别工具或对照勒索病毒后缀总表,输入加密后缀与勒索信名称,确认具体的勒索家族与变种版本。
针对核心业务场景定制抢救方案:
- 当直接解密不可行时,不要格式化硬盘,可通过专业的数据恢复服务,利用数据库文件级修复、虚拟化卷碎片提取以及未加密残留重组等技术抢救核心业务数据。
- 针对常见的企业重灾区,舍末无勒均提供有成熟的场景化抢救路径,包括SQL Server 数据库被加密、用友/金蝶/管家婆等 ERP 被加密、ESXi / Hyper-V 虚拟机被加密以及备份被删除或损坏等专项方案。
五、 舍末无勒如何帮企业彻底拔除“银狐”与勒索隐患?
面对免杀能力极强、采用多层内存加载的银狐木马,以及由此衍生的内网入侵事件,仅靠企业自身IT重装一两台电脑往往治标不治本。作为专注于勒索病毒与远控木马处置的安全机构,舍末无勒(郑州舍末信息科技有限公司)提供从终端排雷到全网加固的闭环服务:
- 银狐木马专项处置:超越常规杀毒软件的特征码扫描,通过底层进程与内存分析、开机自启链路审查、隐蔽计划任务与注册表清理、异常外联通信阻断以及账号会话安全核验,彻底拔除“白加黑”驻留木马(详细检查维度见《银狐木马处理服务包括哪些检查:七个检查面,加上账号与资金这条单独的线》)。
- 7×24 安全应急响应:提供远程与现场快速介入,遵循“先止损、再取证、后恢复”的原则,迅速隔离内网失陷节点,清除潜伏后门,避免边恢复业务边遭遇二次控制或二次加密。
- 攻击溯源取证:基于系统日志、磁盘镜像与内存证据,精准还原木马入侵入口(如定位最初的钓鱼文件与C2回联时间线),判定敏感商业数据或财务资料是否发生外泄,并出具可用于公安报案与内部合规审计的专业取证报告。
- 安全加固防护:在清理完成后,协助企业收缩外网暴露面、治理弱口令与违规远程访问、收敛办公网与服务器区的跨网段权限,并重建防篡改、不能被远控木马顺手删除的隔离备份体系。
我们的服务流程与报价体系坚持透明公开:先接警隔离、进行样本分析与深度评估,将明确的评估结论与处置方案先行交付给客户,再由客户自主决定是否继续推进。
如果您的企业发现财务或办公电脑出现异常远控迹象、怀疑已中招银狐木马最新变种,或内网服务器已遭遇衍生勒索攻击,切勿带病联网运行。您可以随时访问联系我们,或拨打舍末无勒 24 小时应急响应热线 15639272850(应急邮箱:help@noransom.net),获取一对一的专业止损指导与排雷支持。


评论(0)