当企业的ERP系统突然报错中断、财务共享盘里的文件全部无法打开,运维和负责人第一眼看到的,往往是满屏被篡改的勒索病毒后缀。紧接着的第一反应,就是打开搜索引擎输入这串陌生的字母,试图找到一句非黑即白的答案:“这个后缀到底能不能解密?”
然而,在真实的应急处置现场,我们见过太多因为“只看后缀下结论”而造成的遗憾:有的企业看到网上说某个后缀“暂无免费解密工具”,当天就直接格式化重装了服务器,把原本可以通过底层碎片和页面重组救回的SQL Server核心账套彻底清零;也有的企业听说某个老牌家族被执法机构攻破了部分私钥,便盲目下载通用工具在生产盘上批量运行,结果因为变种版本不匹配,直接破坏了原始加密尾标,断送了最后的恢复机会。
进入2026年,攻击者在勒索病毒后缀的设计与对抗上早已不再按常理出牌。看懂后缀背后的家族演进逻辑与底层文件受损差异,才是决定企业核心数据生死的真正分水岭。
一、2026年勒索病毒后缀的三大演进趋势:为什么“按字母搜攻略”越来越难?
结合近期国家计算机病毒应急处理中心(CVERC)的公开通报与主流安全机构的流行态势监测,当前国内企业遭遇的勒索病毒后缀呈现出三个非常明显的演化特征:
1. 同一家族高频换壳,“一族多后缀”成为常态
过去一个勒索家族往往长期固定使用一两个扩展名,如今攻击者为了规避安全软件的特征拦截和受害者的搜索预警,会高频更换后缀。以国内近年来针对ERP系统极为活跃的 Weaxor 勒索病毒 为例,除了高频出现的 .weax、.rox、.wxx 之外,在演进过程中还衍生出了 .roxaew、.wxr 等十余种关联后缀线索。如果仅凭单一后缀去套用旧经验,很容易产生误判。(延伸阅读:国家应急中心预警Weaxor勒索病毒:文件变成.weax/.rox/.wxx后,数据库与ERP怎么抢救?)
2. 跨平台精准打击与轻量化变种交替出现
2026年8月,国家计算机病毒应急处理中心发布通报,指出我国境内发现多起针对暴露在互联网上的 Linux Web 服务器的 Sorry 勒索病毒 攻击事件。攻击者利用 WebPros cPanel 授权漏洞(CVE-2026-41940)获取权限并伪装成 sshd 进程,将受害主机文件统一添加 .sorry 后缀,随后又在多类环境中演化出 .ths 等变种后缀。无论是 Windows 业务环境还是 Linux(含信创操作系统)服务器,都已成为新型后缀的重点攻击目标。(延伸阅读:Sorry勒索病毒持续演化:从.sorry到.ths变种,Linux服务器与Windows业务环境如何科学抢救数据?)
3. 远控木马与勒索病毒“同源开路”,静默潜伏后突然变后缀
安全监测数据显示,以 Weaxor 为代表的勒索家族在更新加密后缀的同时,与“银狐”远控木马家族同步新增了对同款漏洞驱动(如 CVE-2024-51324)的利用行为。这意味着许多财务和办公电脑并非直接中了勒索病毒,而是先感染了伪装成财税通知、办公插件的远控木马,攻击者在后台摸清内网结构、删光备份后,才在深夜投下勒索载荷改写后缀。(延伸阅读:办公电脑被远程控制且毫无感知?警惕从静默远控到 .bres 勒索病毒爆发的潜伏攻击链)
二、残酷的恢复真相:为什么同一种勒索病毒后缀,不同企业的数据结局截然不同?
很多企业负责人在咨询时会问:“同样是被加了 .mallox 或 .weax 后缀,为什么同行能把业务恢复上线,而网上却说这种加密算法无法破解?”
这里必须厘清一个最核心的专业概念:“能否直接通过密钥解密”与“能否恢复核心业务数据”,是两件需要分别评估的事。
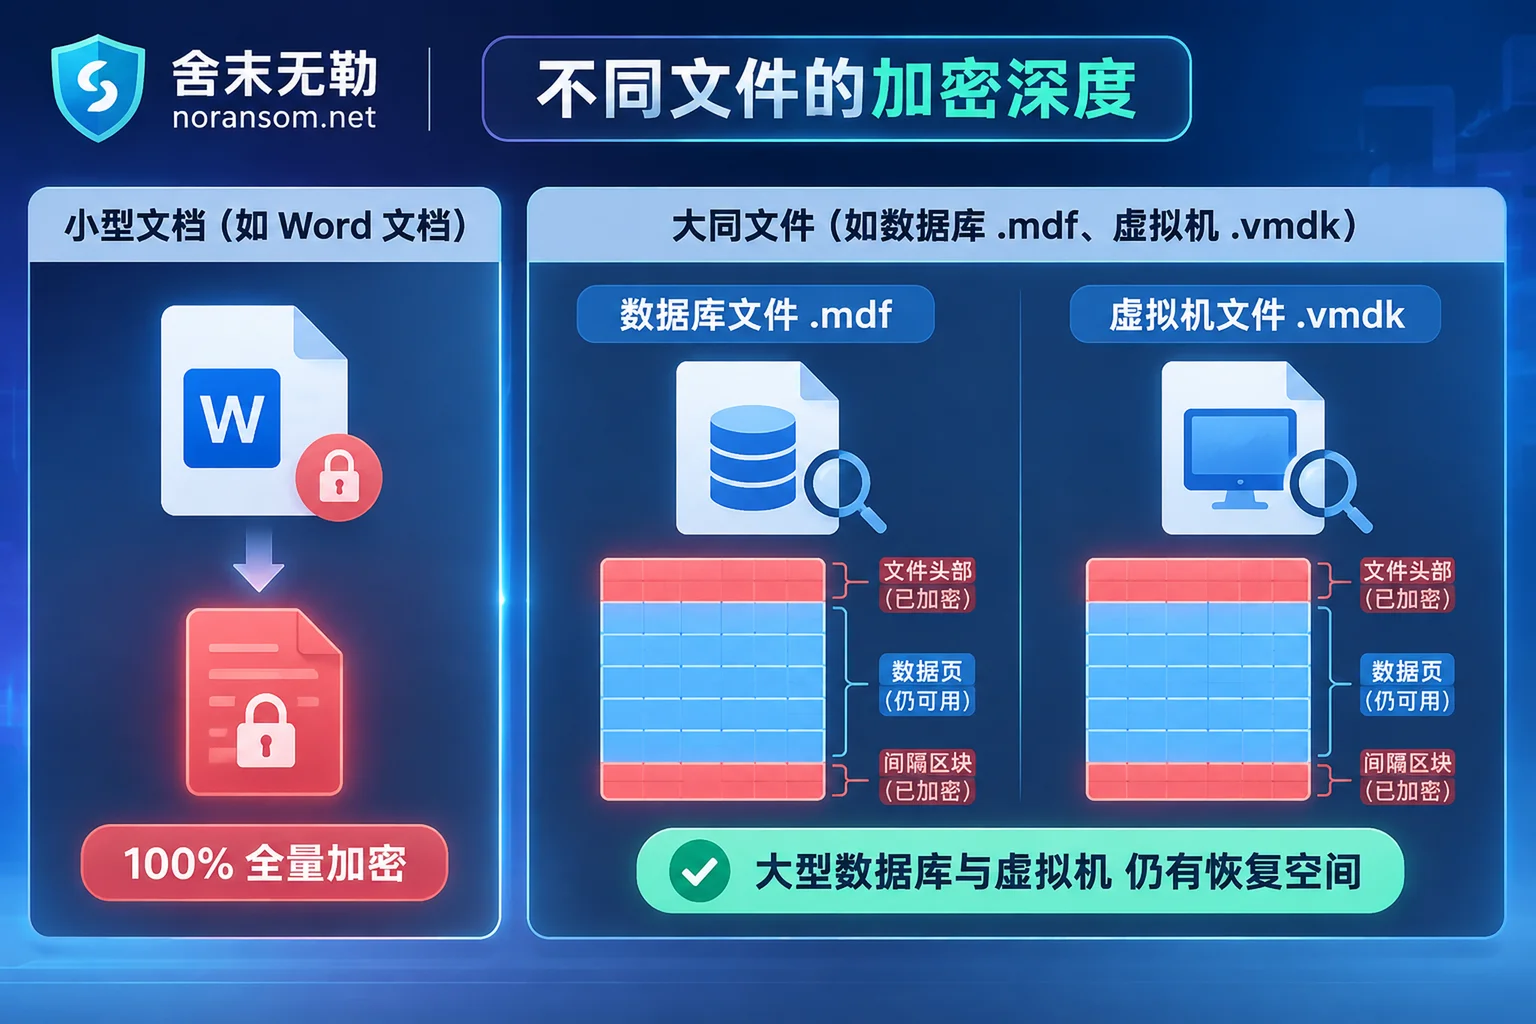
现代勒索病毒普遍采用 AES/ChaCha20 对称加密配合 RSA/ECC 非对称加密的混合机制。在没有私钥的情况下,想要对完整加密的文件进行数学意义上的“强行破解”确实不现实。但是,勒索病毒在面对不同体积、不同底层结构的文件时,加密策略存在巨大差异:
| 被加密的数据类型 | 勒索病毒的典型处理机制 | 相同后缀下的抢救与恢复空间 |
|---|---|---|
| 中小型办公文档 (Word / Excel / PDF / 图片) | 文件体积小,加密器通常会在极短时间内将文件从头到尾全量加密。 | 若该家族/变种无已知私钥或算法缺陷,直接解密难度极大;主要依赖卷影残留、临时文件、历史版本或未同步的网盘/终端副本提取。 |
| 大型关系型数据库 (SQL Server .mdf/.ndf、Oracle .dbf) | 数据库文件动辄数十GB甚至上百GB。为了追求“几十秒锁死全盘”的速度,绝大多数勒索病毒只会加密文件头部或采用间隔抽样加密,大量底层数据页(Page)依然保持明文结构。 | 高价值抢救区。即便完全没有解密密钥,专业工程师依然可以通过数据库文件级修复、页面重组与表结构逆向提取,抢救出高完整度的业务账套。 |
| 虚拟化平台映像 (ESXi .vmdk/-flat.vmdk、Hyper-V .vhdx) | 针对超大体积的虚拟磁盘,加密器往往只破坏描述符文件或覆盖前部固定比例的数据块。 | 高价值抢救区。只要未发生全盘覆盖,可通过底层扇区扫描、绕过受损头部直接挂载或提取内部客户机中的数据库与业务文件。 |
| 本地与网络备份文件 ( .bak / 压缩包 / 快照) | 攻击者在投放病毒前常会尝试删除卷影副本(VSS)或加密备份目录。 | 若备份文件被间隔加密或直接删除,可通过磁盘未分配空间碎片提取、备份结构修复进行抢救。 |
这就解释了为什么面对同一个勒索病毒后缀,只存有零散办公文档的单机用户往往束手无策,而运行着用友、金蝶、管家婆、SAP 或自研系统的企业服务器,只要现场保护得当,依然有很大机会通过底层数据恢复将核心账套和生产数据抢救回来。
三、看到陌生勒索病毒后缀后,避开这三个致命误区
在安全机构发布的态势报告中曾提到一个令人惋惜的现象:某款加密后缀为 .spmodvf 的勒索软件在医疗等行业持续传播数月,但受害单位几乎无一配合溯源分析,全部在第一时间选择了重装或重置系统。这种“一删了之”或“病急乱投医”的做法,往往会带来三重隐患:
- 千万别手动修改后缀或用普通恢复软件直接写盘
把data.mdf.weax手动删掉.weax并不能解除加密,如果此时强行用数据库管理器附加(Attach)或用普通误删恢复工具往原盘回写数据,会导致数据库日志错乱、底层扇区被二次覆盖。(延伸阅读:SQL Server 数据库被勒索病毒加密怎么恢复:先别强行附加 MDF,按这三步评估抢救空间) - 别拿“通用解密器”在生产环境盲目试错
比如国际执法机构虽然公布过 Phobos 勒索病毒 及其变种 8Base 的部分历史私钥,但对于未落入该批次密钥池的新变种,强行使用不匹配的解密工具可能会破坏文件尾部的加密元数据。(延伸阅读:数据被锁后的“决策迷宫”:为什么盲目寻找“解密软件”反而可能加重损失?) - 别在未查清入侵入口前直接重装上线
一是重装会彻底销毁磁盘底层的未加密残留;二是《国家网络安全事件报告管理办法》已明确将重大网络安全事件报告作为法定义务;三是如果攻击者留下的 Webshell、计划任务、域控后门或远控木马没清理干净,重装上线后往往会在几天内遭遇二次加密。(延伸阅读:勒索病毒数据恢复后为什么会再次被加密:把数据救回来只是第一步,这四类后门没清干净别急着上线)
四、科学自救四步法:从后缀识别到业务安全重建
当企业服务器、NAS 或办公终端出现异常后缀时,建议IT负责人与管理层按照以下标准流程稳妥推进(详细的方法论也可参考:文件被加上陌生勒索病毒后缀怎么查:别只看最后几个字母,按这三步锁定家族与抢救方案):
第一步:物理断网与原盘只读保护(前30分钟黄金止损)
立即拔掉受感染服务器、群晖 NAS 的网线,或在核心交换机/云安全组中阻断内网横向通信端口(如 445、3389、22、1433 等)。切记不要关机或重启正在运行的虚拟化宿主机或数据库服务器,部分内存痕迹与未落盘缓存对于后续取证和恢复至关重要。在进行任何恢复尝试前,务必先对受损磁盘做扇区级只读镜像备份。
第二步:多维交叉识别家族,而非单看后缀字母
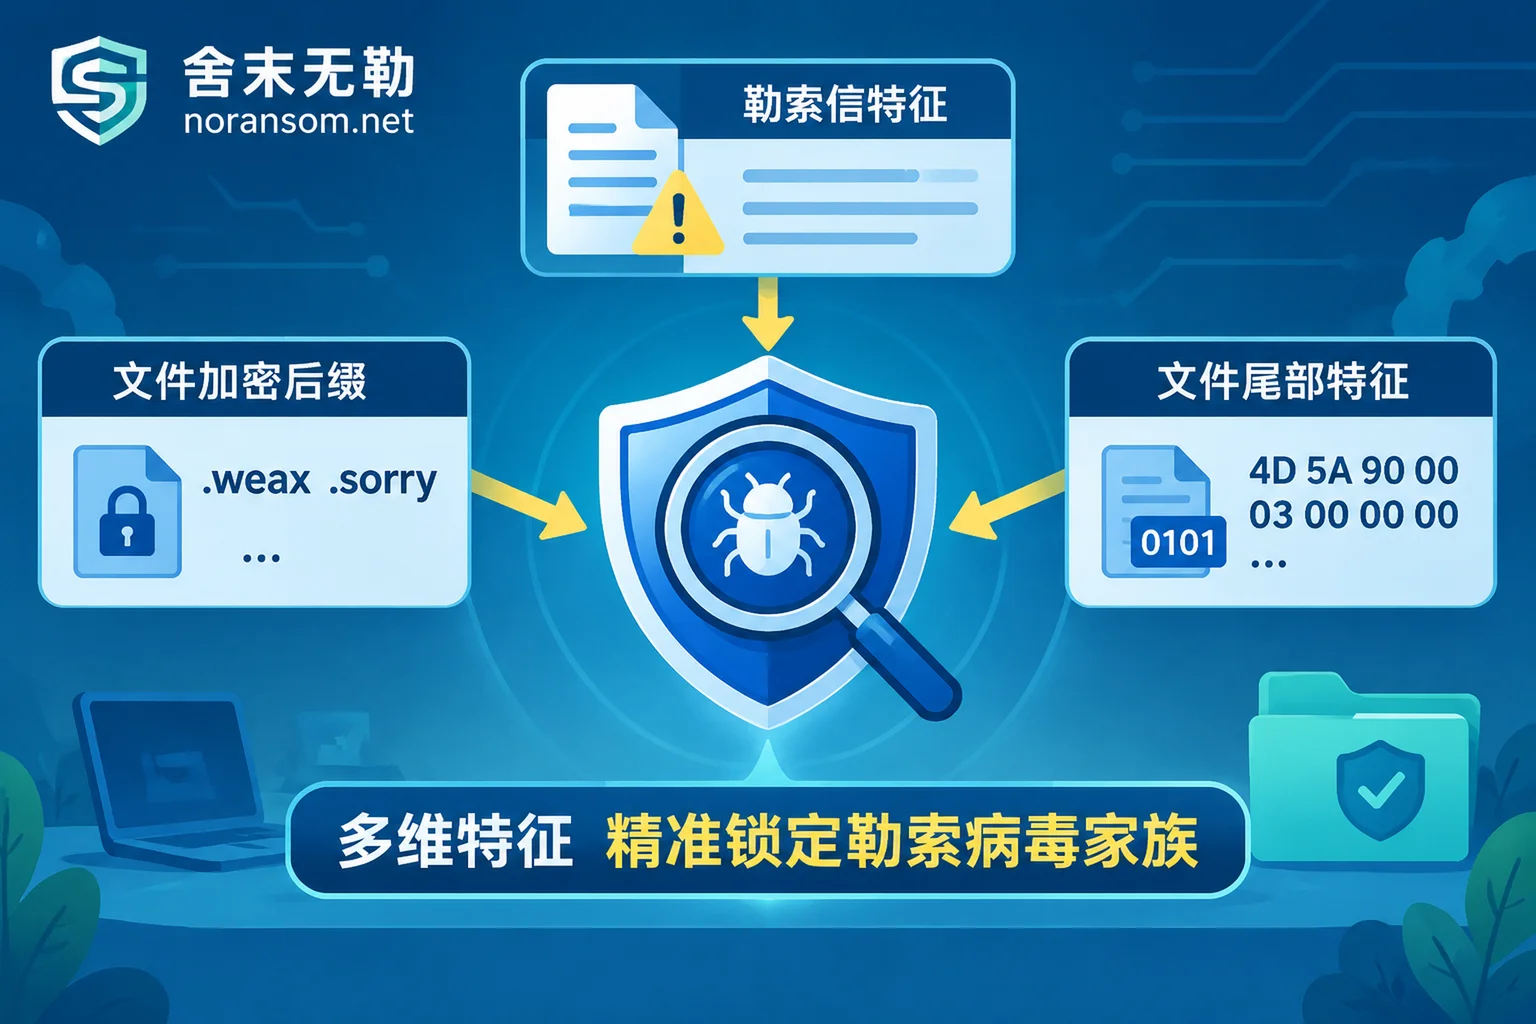
因为存在“同后缀不同家族”(如 .air 可能是 Makop 也可能是 Dharma 变种)和“随机后缀”的情况,准确判定必须结合加密后缀 + 勒索信文件名与内容格式 + 样本加密尾部特征。
- 您可以先使用舍末无勒免费提供的在线 勒索病毒识别工具,输入文件被添加的加密后缀或勒索信文件名,快速核对已知家族归属与基本可恢复性;
- 也可以直接查阅 勒索病毒后缀查询总表 与 勒索病毒库,了解 Mallox、Weaxor、Sorry 等主流家族的传播途径与特征说明。
第三步:按业务载体做“可恢复性评估”,先看结论再定方案
识别出家族与变种版本后,不要盲目听信网络上“包解密”的虚假承诺(舍末无勒坚持不支付赎金、不代为与攻击者谈判的原则)。科学的路径是针对受损的具体业务系统开展技术评估:
- 若该变种具备技术解密条件,可走标准的 勒索病毒解密服务 路径;
- 若直接解密不可行,则针对 SQL Server 数据库被加密、ESXi / Hyper-V 虚拟机被加密、群晖 NAS 被加密、用友/金蝶/管家婆/SAP 等 ERP 被加密 以及 备份被删除或损坏 等具体场景,通过底层页面重组、快照修复与碎片提取进行抢救,并在测试环境中验证账套完整度与可用性后交付。
第四步:清除银狐/驻留后门,完成溯源取证与安全加固
数据抢救只是上半场。在业务正式切回生产网之前,必须通过专业的 安全应急响应 与 攻击溯源取证,基于系统日志、流量与内存镜像还原攻击者是从哪个外网漏洞、弱口令 RDP 还是 银狐木马 远控跳板进入内网的,确认是否存在数据外泄风险,并出具可用于公安报案与合规汇报的取证报告。最后,配合 安全加固防护 收缩外网暴露面、重建不可被篡改的异地/离线备份体系。
结语:需要紧急识别后缀或评估数据抢救空间?
面对满屏陌生的勒索病毒后缀,恐慌和盲目重装是数据的最大杀手。无论您遇到的是高频爆发的 .weax、.sorry、.mallox,还是从未见过的随机字符串后缀,只要原始磁盘扇区尚未被二次覆盖,核心数据库与虚拟机就往往还留有抢救窗口。
舍末无勒(郑州舍末信息科技有限公司)遵循透明、规范的 应急服务流程:从接警隔离、样本分析与家族识别,到出具明确的可恢复性评估报告(含可恢复范围、可选路径、预期效果与报价),先由客户确认评估结论,再决定是否继续实施恢复。
如果您正处于服务器被锁、ERP 停摆或高度怀疑内网潜伏远控木马的紧急状态,可随时通过 联系我们 页面获取支持,或直接拨打 7×24 小时应急响应热线 15639272850(邮箱:help@noransom.net),让专业工程师协助您第一时间稳住现场、科学抢救核心资产。


评论(0)