在日常处理的应急求助中,我们经常听到财务人员或企业IT运维提出这样的疑问:“明明已经下载了杀毒软件和专杀工具全盘扫描,提示发现的木马文件已经删除,为什么过了两天电脑鼠标又开始自己乱动,甚至微信又在半夜自动往工作群里发钓鱼链接?”
不仅如此,近期安全监测还发现,攻击者甚至打着“银狐木马专杀工具”或“防范银狐木马自查名单”的旗号在社交群和搜索引擎中投毒。受害者本想寻找银狐木马清除的方法,结果点开假冒的“查杀工具”,反而给电脑亲手装上了最新变种的远控后门。
为什么银狐木马这么难缠?为什么常规的“扫描—删除—重启”流程对它往往无效?要彻底拔除这颗钉子,首先得看清它在系统底层究竟埋下了哪些复活机关。
一、 为什么常规杀毒很难彻底完成“银狐木马清除”?
传统的木马查杀逻辑是寻找已知的恶意可执行文件(.exe)并将其隔离删除。但近期的银狐木马变种早已演进为“多阶段加载+模块化驻留”的复杂架构,单纯删掉表面的落地文件,根本伤不到它的根基。
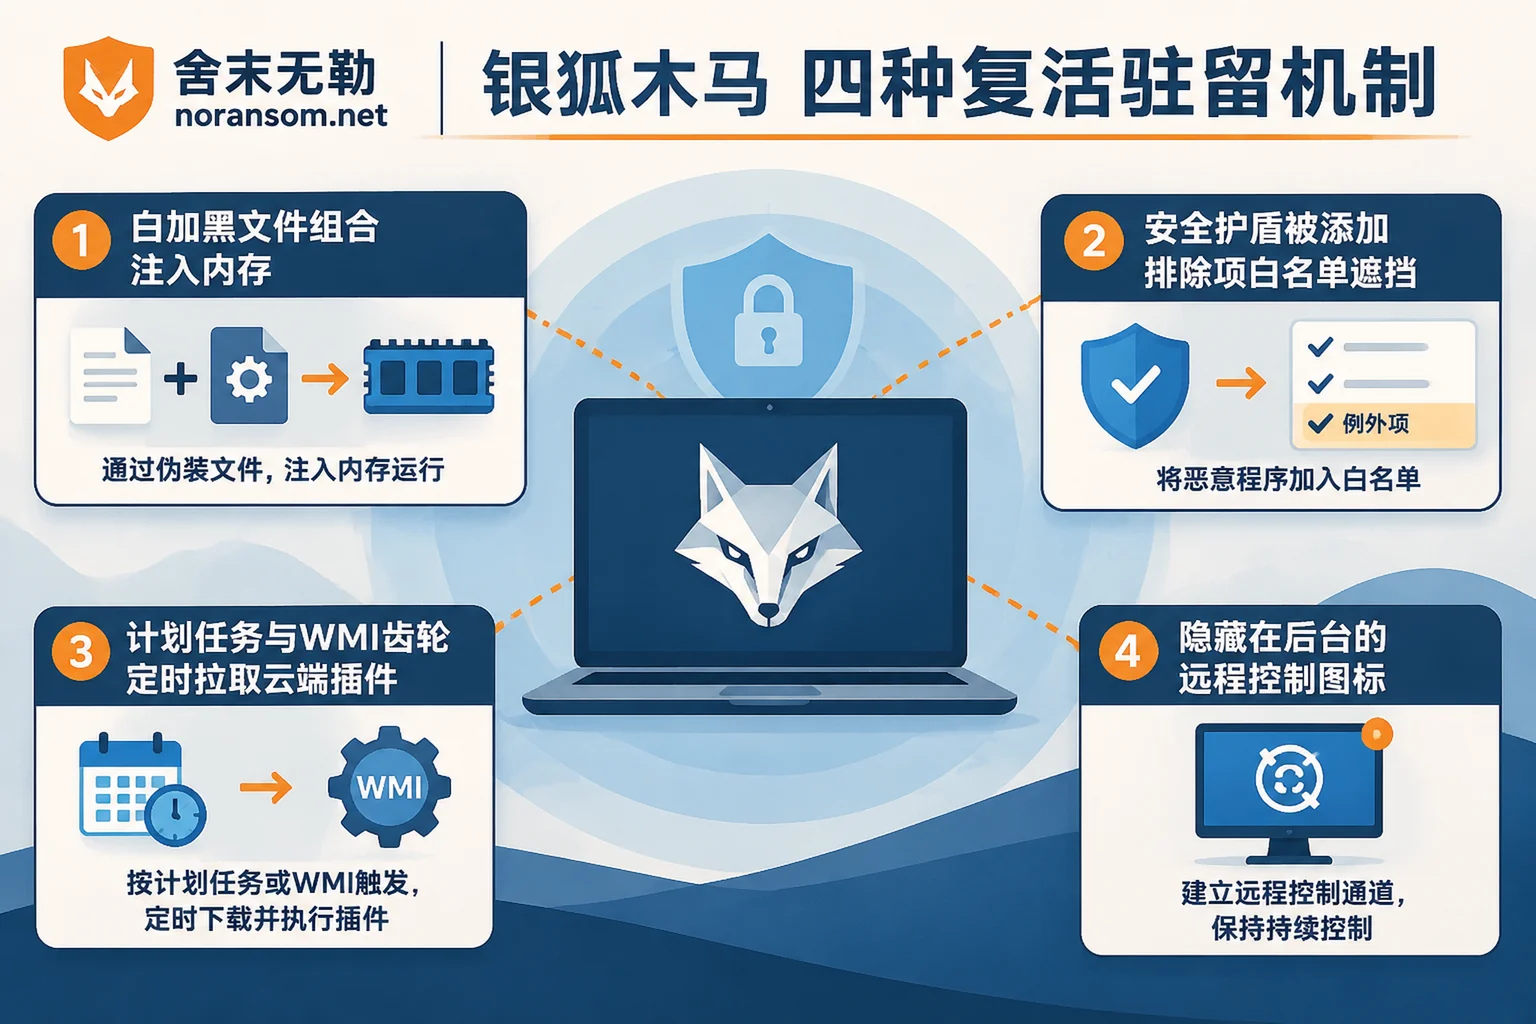
1. “白加黑”与内存无文件驻留
银狐木马极少直接用恶意程序裸奔。它在入侵初期会释放带有合法数字签名的正规软件主程序(即“白文件”,如旧版浏览器组件、输入法模块或知名办公软件程序),同时在同一目录下释放经过篡改的恶意动态链接库(如 libcef.dll 等“黑文件”)以及加密的数据文件(如 .dat 或利用图片隐写技术藏有恶意代码的 .png、.jpg 文件)。
当系统启动这个拥有合法签名的“白文件”时,它会顺带把恶意的 DLL 加载进系统进程(如 svchost.exe)的内存中运行。杀毒软件看到启动项里是个有正规签名的合法软件,往往会直接放行;而真正的远控模块只存在于内存里,重启前不落地,普通的文件扫描自然查不出异常。
2. 反手篡改安全软件的“排除项”与系统策略
很多用户觉得“我的Windows Defender或杀毒软件还开着,而且也没报毒,说明清干净了”。实际上,银狐木马在拿到管理员权限的第一时间,就会通过脚本或注册表操作,把自身所在的目录(例如 C:\ProgramData、AppData\Local\Temp 下的特定随机文件夹)甚至整个C盘添加到 Windows Defender 的排除项(白名单)中。
同时,它还会暗中禁用 UAC(用户账户控制)、关闭系统防火墙、修改系统服务配置,甚至利用带有漏洞的合法驱动程序(BYOVD技术)在内核层直接致盲安全软件的监控钩子。杀毒软件的眼睛已经被蒙上了,扫描结果再绿,也说明不了任何问题。
3. 插件化更新与多点位“复活甲”
银狐木马将“潜伏守门”和“远控窃密”两个功能彻底解耦。即便你通过任务管理器强行杀掉了正在外联的远控进程,并删掉了对应的文件夹,只要系统中还残留着它的任意一个持久化触发器——比如伪装成系统更新的计划任务、隐蔽的注册表自启动项、COM组件劫持,或是无文件形态的 WMI 事件订阅——只要电脑一联网或到了预设时间,残存的守护模块就会重新向攻击者的C2服务器请求配置清单,把最新的远控插件再次拉取下来,实现原地复活。
4. 借壳上市:静默安装正规远程管控软件
除了自己编写远控代码,银狐团伙还非常擅长“借刀杀人”。在控制受害者电脑后,攻击者会直接在后台静默安装正规的第三方远程控制软件或企业终端管控软件客户端,并将其绑定到黑客控制的控制台上。如果您遇到电脑上自动出现陌生远程控制软件的情况,哪怕把最初的银狐木马样本清除了,只要这个被黑客接管的“合法远控软件”还在后台运行,攻击者依然拥有随时查看屏幕、传输文件的最高权限。
二、 走出“只杀文件”的误区:银狐木马清除的三条隔离线
面对具备上述特性的银狐变种,银狐木马专项处置的核心原则非常明确:杀毒软件不报毒绝不等于已经清干净,主机清理、账号会话与资金风险必须分成三条线独立处置。
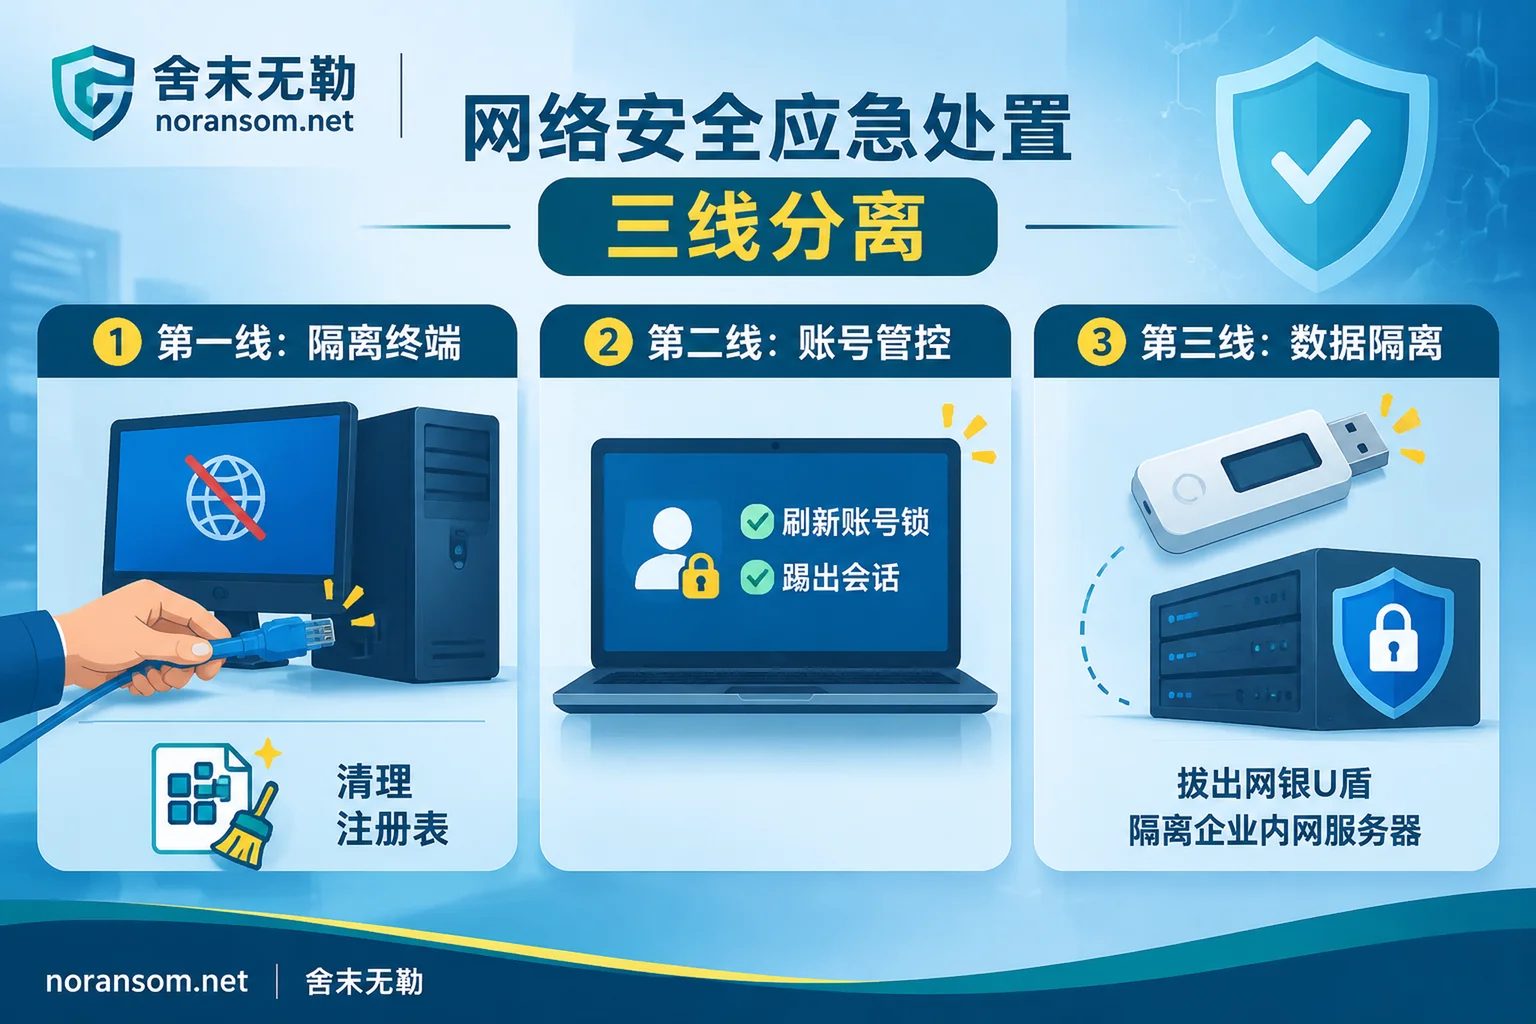
第一条线:主机底层的深度清理与系统还原
- 物理断网与现场保护:一旦发现异常或准备开始清理,第一步永远是拔掉网线或断开Wi-Fi,切断C2远程指令通道和自动更新链路。
- 排查安全策略篡改:不要直接点扫描。先打开 Windows 安全中心,检查“病毒和威胁防护设置”中的排除项列表,看是否有被莫名添加的文件夹路径或文件类型(如
.exe、.dll),将其全部移除。同时检查系统服务、组策略和 hosts 文件是否被篡改。 - 全链路驻留点拔除:在安全模式下,结合行为分析工具逐一核查银狐木马处理服务包含的七个检查面——包括但不限于:临时目录与公共文档下的隐藏“白加黑”套件、计划任务库中的伪装任务、注册表 Run/RunOnce 及映像劫持(IFEO)、可疑的系统服务与驱动,以及卸载列表里非本人安装的远程控制或终端管理软件。
- 重装系统的前提条件:对于感染深度极高、系统核心组件已被替换的终端,重装系统是最稳妥的手段。但在格式化之前,请务必参考重装系统前要先留下的四类关键证据,以免抹掉报案和内网溯源所需的日志;同时,备份出来的个人文档必须经过严格筛查,严禁将原有的可执行程序、压缩包或脚本直接拷回新系统。
第二条线:账号会话与通讯工具的彻底接管
很多人重装完电脑后,刚登回微信或办公系统,骗子又开始发消息了。这是因为银狐木马在驻留期间,不仅开启了键盘记录和屏幕截图(常在本地隐藏目录生成聊天截图缓存),还直接盗取了浏览器的 Cookie 令牌和即时通讯软件的本地登录态。
- 严禁在受染设备上改密:只要中毒电脑还没彻底清理干净,你在上面输入的任何新密码都会通过键盘监听实时同步给黑客。
- 换用干净设备踢出登录态:必须使用手机或另一台确认安全的电脑,修改微信、QQ、钉钉、企业邮箱及OA系统的密码,并在安全设置中踢出所有已登录的PC端设备、清理信任设备列表。具体的实操细节,可以对照银狐木马清理后确认账号不再被控制的核验清单逐项落实。
第三条线:资金安全与内网横向扩散阻断
- 财务终端紧急避险:如果中招的是财务或出纳电脑,断网的同时必须立即拔下网银U盾、加密狗等硬件介质。在未确认系统绝对安全前,切勿插回U盾进行任何账务核对或转账操作,并立即通过电话或当面方式与主管领导核实近期是否有异常付款指令。
- 斩断向内网勒索的演进链条:现在的银狐黑产早已不是单纯的“盗号骗钱”。当攻击者发现被控电脑处于企业内网,且存有远程桌面(RDP)凭证、VPN账号或服务器密码时,往往会以这台办公机为跳板,向内网的用友、金蝶等ERP服务器、SQL Server数据库以及群晖NAS发起横向渗透,最终投下 Weaxor、Mallox 或 LockBit 等勒索病毒锁死全网。因此,单机中招后,企业IT应立即参考办公电脑银狐木马横向扩散排查方法,封禁跳板机的内网访问权限,防止单点失陷演变为全网被加密的灾难。
三、 什么时候需要专业的安全应急响应介入?
如果仅仅是个人家用电脑误点钓鱼文件,没有重要财务操作,通过断网、在干净设备上改密踢会话、全盘格式化重装系统,通常可以阻断风险。
但如果您的企业正面临以下场景,说明攻击已经进入了深度对抗阶段,单纯靠运维人员手工删文件或跑免费专杀工具往往难以兜底:
- 反复查杀仍不断复发:杀毒软件或EDR频繁告警同一路径下的木马生成,删除后重启或隔夜又自动出现,找不到源头的触发进程。
- 关键岗位终端失陷:财务主管、出纳、公司高管或系统管理员的电脑中招,电脑上保存有大量业务系统账号、网银证书或服务器连接凭证。
- 出现内网横向移动迹象:多台办公电脑同时出现鼠标异常、安全软件被莫名关闭,或者内网防火墙监测到大量异常的端口扫描与外联C2请求。
- 已经伴随文件被锁或账套异常:攻击者已经完成了从远控窃密到内网勒索的过渡,服务器或共享目录中的文件已被篡改后缀。
针对这类复杂情况,舍末无勒(noransom.net)提供7×24小时的安全应急响应服务与银狐木马专项处置。我们坚持“先止损、再取证、后恢复”的标准化应急处置流程:
- 深度清除驻留后门:不依赖单一的静态特征扫描,而是从内存注入链路、白加黑加载器、WMI与注册表持久化、驱动层对抗以及合法远控滥用等多个维度,彻底拔除隐蔽驻留点。
- 攻击溯源与外泄判定:通过攻击溯源取证服务,基于系统日志、内存镜像与残留痕迹还原最初的入侵入口和完整时间线,厘清哪些敏感数据或凭证已被打包外传,并出具可用于公安报案与企业合规审计的取证报告。
- 防复发加固与勒索救援:若攻击者已向内网投递勒索病毒导致数据库或ERP瘫痪,我们可在清除远控后门的同时,同步开展勒索病毒解密与企业级数据恢复,并协助企业完成安全加固防护,避免出现“边恢复边被二次控制或二次加密”的恶性循环。
如果您正面临床上清理不掉的顽固银狐木马,或怀疑企业内网已被攻击者渗透控制,请先断开可疑设备的网络连接,切勿盲目重启或格式化破坏现场。您可以通过联系我们页面、拨打24小时应急热线 15639272850 或发送邮件至 help@noransom.net 获取技术支持,我们将第一时间为您的主机环境与业务数据安全提供专业评估。


评论(0)