发现备份也被加密时,最该做的不是去找解密工具,而是立刻停止一切对存储的写入,并把存储上的自动清理、快照轮转策略冻结住。备份文件显示被加密,不等于数据已经彻底没了;但接下来几个小时里的几个操作,确实可能把剩下的机会一次性消掉。
现在的勒索攻击基本都把“让你恢复不了”当成流程的一部分:先停掉数据库和备份服务,删除系统卷影副本,再顺着已挂载的网络共享、NAS、映射盘一起加密。所以备份被打掉是常见结果,不是你的备份方案特别差。
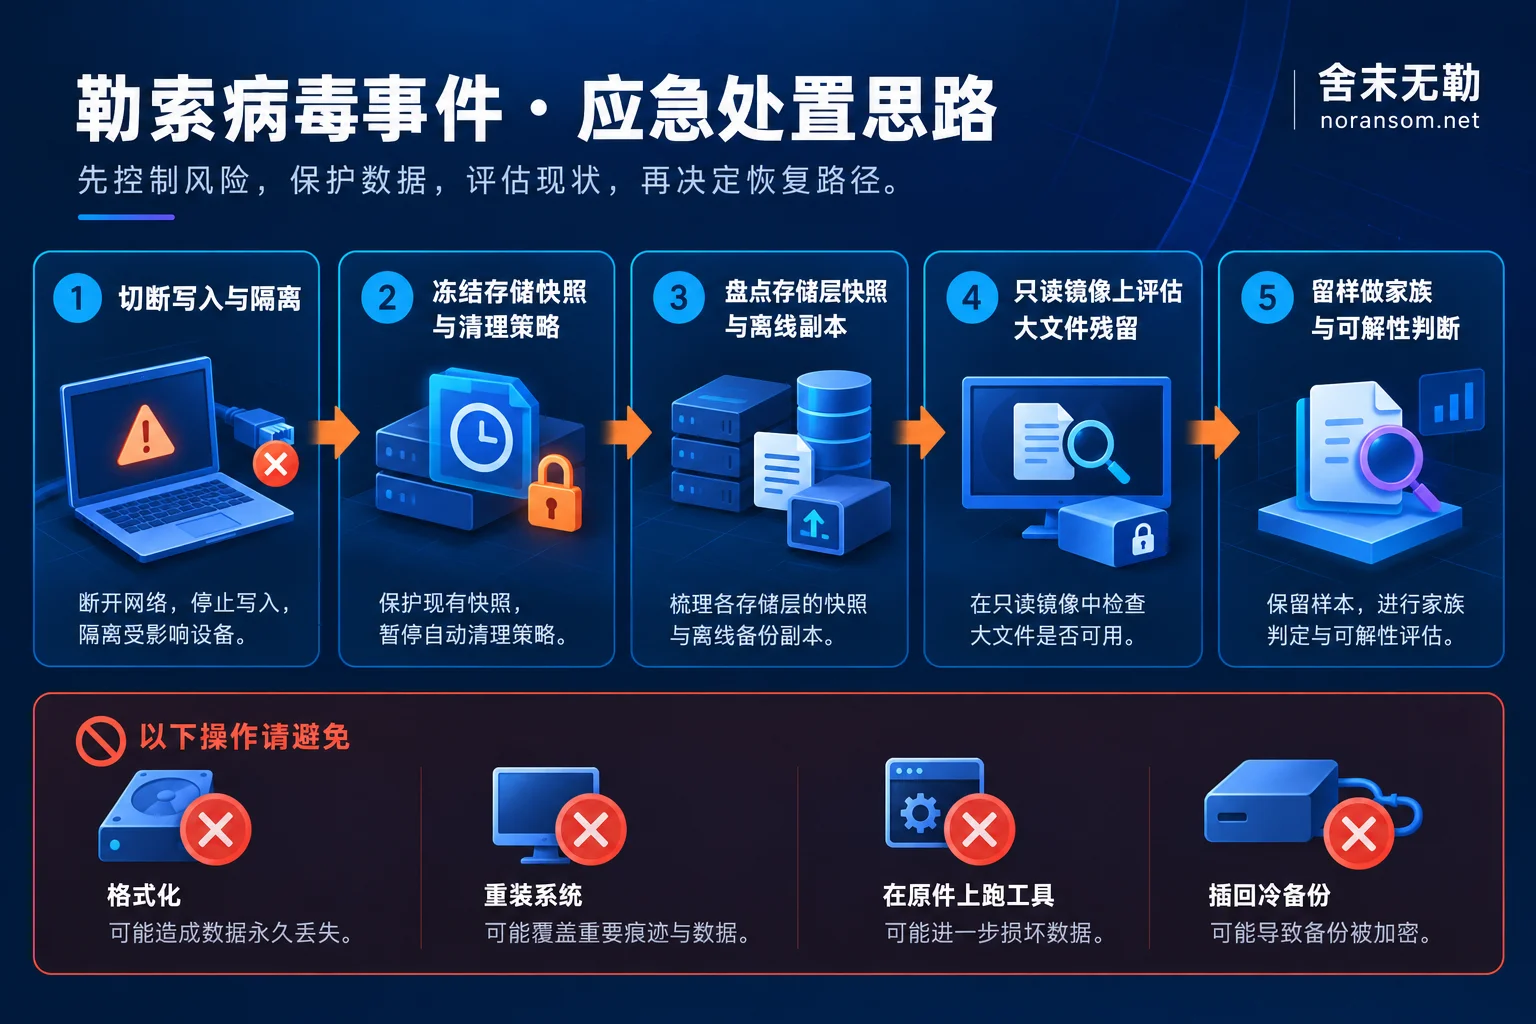
第一步:切断写入,而不是急着修
按这个顺序处理:
- 把正在加密的机器从网络上摘下来。 拔网线、关无线。不要只在系统里断开映射盘,恶意进程可能还握着连接。
- 在存储侧断开共享。 如果加密源头机器一时找不到,就从 NAS、文件服务器这一侧把共享服务停掉、把相关账号禁用,这比逐台排查更快。(这一段的排查方法,可以参考共享文件夹被加密后怎么找到真正在加密的那台电脑。)
- 把外接备份盘、磁带、离线副本拔下来收好。 如果你还有一块幸运没被插上的冷备份盘,千万不要为了“看看还在不在”而插回中毒的机器。
关于要不要关机:没有统一答案。如果加密明显还在进行、你又没法在几分钟内完成网络隔离,强制断电能减少被加密的文件数量;如果机器已经可靠隔离、而且后面需要排查进程和内存痕迹,保持运行、只断网是更稳的做法。对不熟悉取证的人来说,优先保证“断网 + 不再写入”,比纠结开关机更重要。
第二步:冻结存储策略,别让快照被滚掉
这一步在备份被加密的场景里最容易被忽略,也最容易造成不可逆损失。
海量文件被加密会产生巨量写入,存储池很快被占满。空间一满或者到了保留周期,存储系统会按策略自动删除最早的快照、最早的备份版本——而那些恰恰是加密前的干净副本。换句话说,你什么都不做,干净副本也在被持续清掉。
所以要尽快登上存储设备或备份软件的管理控制台(从一台干净的设备登,不要用疑似中毒的电脑):
- 暂停所有自动清理、过期删除、保留策略回收任务;
- 暂停仍在运行的备份作业,防止把加密后的数据覆盖进备份链,把最后一代好数据顶出去;
- 把现有快照和日志尽可能设为只读或加锁;
- 如果存储空间已经告急,先扩容或挂新盘,不要靠删旧快照腾空间。
管理界面的密码如果和域账号、运维常用口令是同一套,要考虑它已经泄露,改密码请在干净设备上做。
第三步:重新盘点“还有哪些副本”
很多人把“备份”等同于那一台备份服务器或那个备份目录,它一坏就认为全没了。实际还值得逐项确认:
- 存储设备自己的只读快照。 NAS 和存储阵列的快照在存储层,和被加密的文件系统视图是两套东西。勒索程序通常只能加密它看得见的共享内容,未必能删掉底层快照。
- 设置过对象锁定 / WORM 的不可变备份。 这类副本在保留期内连管理员也删不掉,被加密的概率最低,优先查。
- 从没挂载到中毒环境的异地或离线副本。 包括拔下来放抽屉的移动盘、很久没插的轮换盘、异地机房里那份。
- 系统卷影副本(VSS)。 攻击脚本确实会删,但不一定全删成功,尤其是权限不够、磁盘繁忙或者有多个卷的时候。值得查,但别在唯一原件上反复折腾恢复操作。
- 散落在个人电脑上的业务副本。 财务导出的报表、运维下载过的 .bak、同事桌面上的中间文件、云盘的历史版本、以及以附件形式发过的账套和报表。单个不完整,但凑起来往往能先把业务跑起来。
- 虚拟化层的快照和链路。 如果被打的是虚拟机,判断逻辑和文件服务器不一样,可以看一下ESXi 虚拟机被加密又没有快照时的判断顺序。
查的时候只做“看”和“读”,不要在原卷上执行恢复、挂载写入或者修复。
第四步:别凭文件后缀就判定备份“全废了”
备份文件被改了后缀、打不开,不等于内容被整个加密过。
加密几十 GB 的数据库备份或虚拟机镜像非常耗时,会拖长攻击暴露的时间。所以不少家族对大文件采用间歇加密,只隔段加密一部分块;也有的只破坏文件头尾的结构信息。这意味着 .bak、.mdf、.vmdk、.vbk 这类大体积文件里,可能还存在大段原始内容,通过底层扇区分析、数据块提取和结构重组,有机会把核心业务表、历史账套这类数据捞出来。
这是“可能”,不是“一定”:具体取决于家族行为、加密完成了多少、文件原始大小,以及中毒之后这块盘是否又被大量写入或重装覆盖过。所以在判断之前,有两件事要守住:不要删掉那些“看起来没用”的加密文件(它们就是提取的原料,相关清单可以参考用友数据库被加密后要保留哪些文件),所有分析都在只读克隆的镜像上做,不动原件。
第五步:留好样本,再谈能不能解密
解密和恢复是两条不同的路,别混在一起。要判断解密这条路通不通,先把这些东西原样留下:
- 勒索信文件(readme、txt、html、hta 等),不要改名、不要删;
- 几个有代表性的加密文件,最好带上同一文件的大、中、小不同体积样本;
- 如果有未加密的同源原件(比如同一份报表的旧版本),单独留一份,它在校验时很有用;
- 杀毒软件的报毒记录、可疑进程名、异常登录时间,截图保存。
后缀名和报毒名都不足以确定家族,同一个后缀被多个家族、多个版本用过,这也是为什么公开工具经常提示“不支持该文件”——未必是文件坏了,可能只是版本不匹配(具体原因见解密工具提示不支持该文件时的排查思路)。在家族和版本确认之前,不要相信“所有变种都能解”的说法,也别把希望全押在某个批量工具上。
如果需要先确认落到哪个家族、公开路径是否存在,可以走家族识别与可恢复性判断这条流程,再决定下一步投入。
这几件事做了就很难回头
- 在被加密的备份盘上格式化、重建分区、重装系统。 覆盖写入会直接吃掉可提取的残留块。关于覆盖程度怎么影响结果,可以看已经重装系统后还能恢复吗。
- 在唯一原件上反复运行来源不明的“一键修复/批量解密”工具。 有些会就地覆盖写出结果,失败一次就把原文件也毁了。
- 把干净的冷备份插回还没确认干净的机器。 这是备份二次失守最常见的原因。
- 为了腾空间删掉旧快照、删掉加密文件、清空回收站。
- 先重装系统再找人看。 顺序一反,很多判断就没法做了。
什么时候该让专业的人接手
如果属于下面这些情况,自己继续试的收益通常低于风险:加密仍在扩散、多台机器或多人同时受影响;被打的是生产数据库、财务账套、虚拟化平台;存储快照已经开始被自动清理;或者唯一剩下的材料就是那几个大体积加密备份文件,经不起试错。
这类情况下,建议先停在“已隔离、未写入、材料齐全”的状态,再做备份与数据库方向的恢复可行性评估;如果加密还在进行、涉及多台主机,应急处置要先于恢复动作,可以走正在扩散时的应急响应。评估是看还剩什么能救、用哪条路径救,不是先承诺结果——没人能在看过样本和存储现状之前给出恢复比例或固定时长。
需要就具体事件沟通、确认该提交哪些材料,走联系与资料提交说明即可;不要把数据库文件、客户资料或生产口令发到公开评论和随手找到的上传站。
最后补一句:如果这台机器上还出现过远程被操作、账号异常登录、财务软件或网银被动过的迹象,那就是两件事叠在一起了,主机处置和账号、资金风险要分开处理,不能等文件恢复完再管。涉及异常转账要立即通过银行和警方的正规渠道处理,并保留完整事件材料。


评论(0)