先回答最要紧的那件事:断网不会让加密停下来。拔网线、关Wi-Fi能切断病毒与外部控制服务器的通信、阻止数据被外传、遏制它顺着局域网打到别的机器,但已经在内存里运行起来的加密线程,靠的是本地CPU和磁盘I/O,完全不需要联网就能把剩下的文件一个个吃掉。
屏幕上文件还在不断改名、追加后缀,说明磁盘写入还在继续。这时候唯一有意义的目标是尽快让这块盘停止写入,保住还没被破坏的那部分数据。下面的顺序就是围绕这一件事展开的。
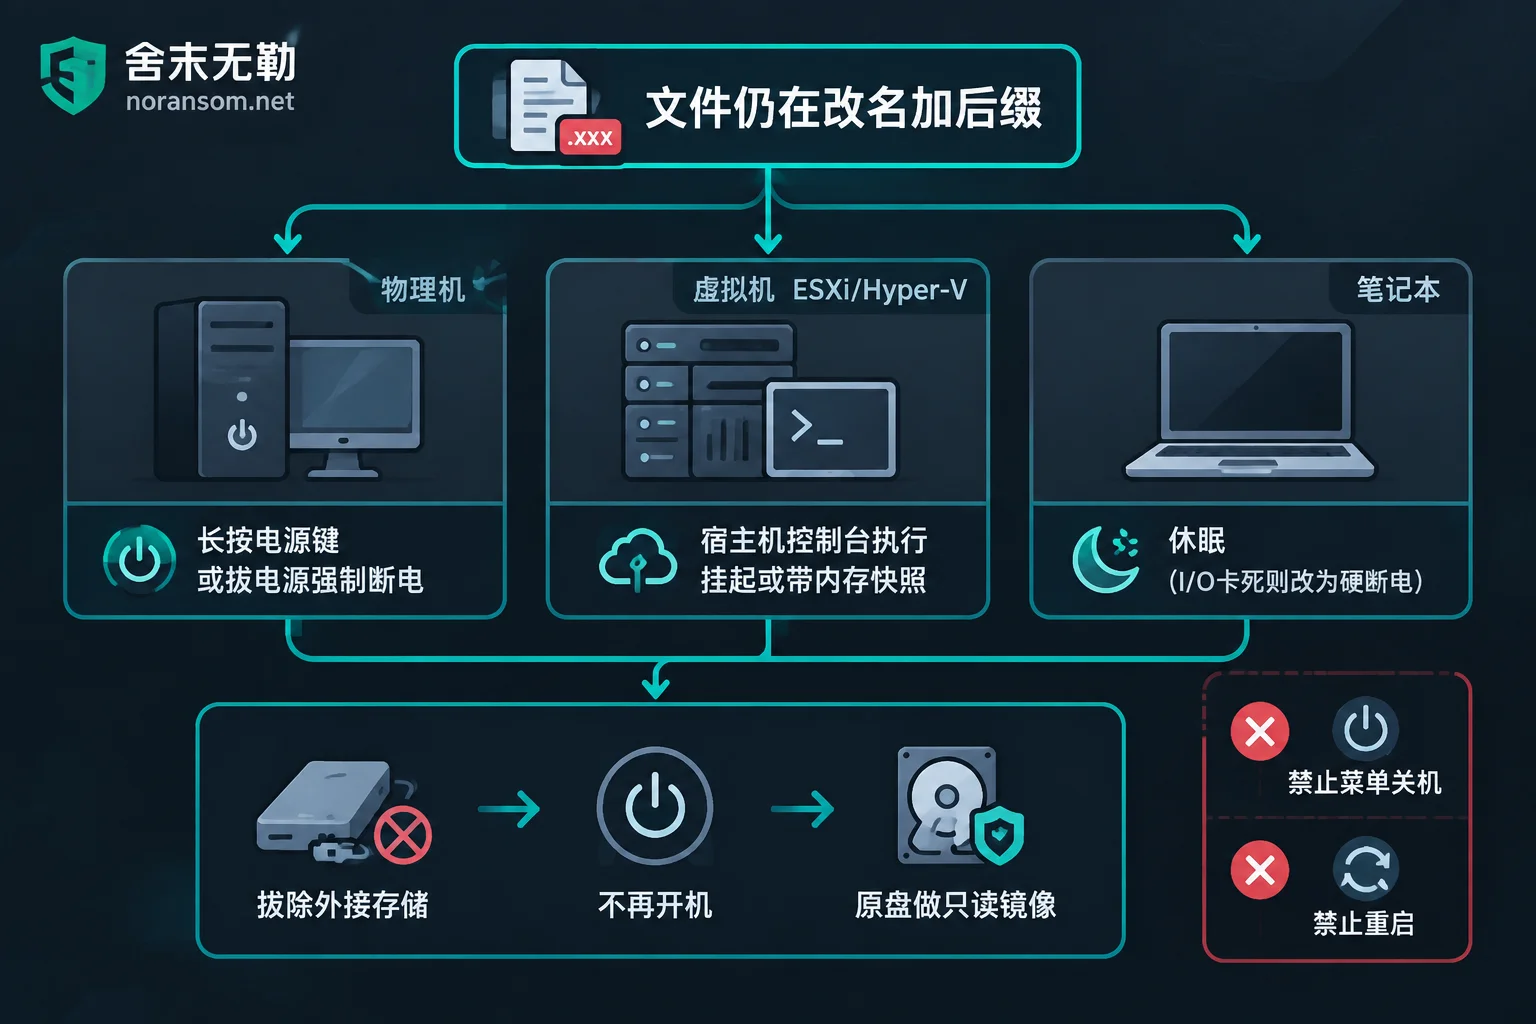
第一步:按设备形态强行冻结,不要用菜单关机
物理机 / 实体服务器:长按电源键强制断电,或者直接拔掉电源线。这是最快让磁盘停止写入的办法。数据仍在肉眼可见地被吞噬时,硬断电带来的文件系统损伤,远小于让它再多跑十分钟造成的损失。
虚拟机(VMware ESXi、Hyper-V):到宿主机控制台上对受害虚机执行"挂起(Suspend)"或"带内存的快照(Snapshot with Memory)"。这比硬断电更好:冻结是毫秒级的,而且内存里的易失数据(可能包含尚未销毁的密钥材料)被完整保留了下来。同时确认宿主机本身、以及存放虚机文件的存储卷是不是也被打了——这决定了后面还有没有可用的存储层快照。
笔记本或你有把握快速操作的主机:如果系统支持休眠,休眠会把整个内存刷进hiberfil.sys,同样保留了内存现场。但前提是它真能在几秒内完成;加密进程正在猛烈占用磁盘I/O时,休眠常常卡住写不完,这种情况下硬断电才是现实选择。
为什么不能点"关机",更不能"重启"
正常关机会向所有后台进程广播终止信号并等待它们写盘收尾,部分勒索软件会捕获这个信号,借机加速刷盘或写入驻留项。
重启的风险更大。第一,加密进程可能在开机后从中断的地方继续跑;第二,有些家族把破坏性最强的动作放在重启之后触发,比如改写MBR/VBR让系统根本引导不起来,或者滥用系统自带的全盘加密机制把整块盘锁死。原本只是一部分文件被加密,重启后可能变成整机进不去。
同时把外接存储摘掉
勒索程序通常会枚举所有能看到的盘符:U盘、移动硬盘、直连的备份盘,以及映射过来的SMB/NFS共享。断网只解决了映射网络盘的一部分问题,物理插在机器上的设备仍然在射程之内。断电前顺手把USB设备拔掉,顺序按现场哪个更快来定,别为了纠结顺序耽误几分钟。
共享盘所在的NAS或文件服务器,如果它本身没中招、只是被这台机器写坏了文件,那么这台机器上保存过的、能访问该共享的账号口令,要在另一台确认干净的设备上改掉。
停下来之后:不要再开机进那个系统
这一步最容易出错。很多人断电后的第一反应是再开机看看损失多大,或者装个杀毒软件全盘扫一遍。几条红线:
- 不要重新引导受害系统。想知道损失范围,从副本上看。
- 不要在原盘上跑查杀、磁盘检查、碎片整理、分区修复。这些操作都会写盘,可能覆盖掉本来还能提取的残留数据。
- 不要在原盘上试网上下载的"万能解密工具"。用错版本可能把还能救的密文改坏,而且这类下载渠道本身就是二次投毒的高发区。
- 不要格式化重装。就算你已经决定重建整套环境,也先把原盘留下来。
正确的顺序是:把硬盘摘下来,接到只读/写保护环境,做一份完整的扇区级镜像(逐扇区克隆),之后所有的特征分析、数据提取和解密测试都只在副本上进行,原盘封存不动。虚拟机的情况更简单一些——前面那个带内存的快照加上虚机文件本身就是原始材料,复制一份出去再做后续操作。
清除病毒和恢复文件是两件事。把机器杀干净了,已经被加密的文件还是加密的;反过来,急着恢复而没清掉持久化项,恢复出来的数据可能被再加密一遍。
之后能不能恢复,取决于这四件事
一、家族与版本识别。需要的材料是勒索信全文和它的文件名、加密后缀、几个样本文件的文件头。只凭一个后缀或一个杀软报出的名称就认定家族,经常判错:同一个后缀被多个家族用过,同一家族的不同版本可解性也完全不同。
二、是否存在可用的解密方案。有的家族公开过解密器或存在算法缺陷可利用,有的没有;而且不少解密器只对特定版本、特定时间区间的样本有效。这个结论必须在识别做完之后才能下,不能先假定有工具再倒推。别人无法在你还没提交样本的时候就告诉你能不能解。
三、备份到底还剩什么。离线冷备份、异地备份、虚拟化层的存储快照、数据库的历史备份文件——这些路径往往比解密更快也更可靠。要逐一确认它们有没有在这次事件里被一起加密或删除,以及连接备份的凭据是否也已泄露。
四、残留数据。部分家族只加密文件头部或按固定间隔跳跃加密,体量大的文件(尤其是数据库文件)可能留下可提取的片段;还有一些家族是"读原文件—写新文件—删原文件",原始内容可能还躺在未分配空间里。这类提取工作只能在镜像副本上做,这也是为什么前面强调不要在原盘上再写任何东西。
什么时候该找人处理
如果只是一台个人电脑,重要文件在云盘或移动硬盘上有未被波及的副本,那么重装系统、从干净副本恢复就够了,不必把小问题做成大工程。
需要外部介入的通常是这几种:加密还在多台机器上蔓延;被打的是服务器、虚拟化平台或数据库;金蝶、用友一类的业务账套和共享盘被加密;备份失效或者你不确定它还能不能信。这些情况下的判断顺序都是一样的——先止损与保全,再做可恢复性评估,最后才谈具体的恢复方案。
如果你手上已经有勒索信和样本文件,可以先做家族与版本识别和可恢复性判断;如果加密还在扩散、已经有多台机器或服务器受影响,这属于需要尽快介入的应急处置场景;如果主要问题是备份可疑、数据库文件被加密、需要盘点还有哪些可用副本,对应的是备份与数据库恢复路径的评估。舍末无勒提供7×24小时远程与现场响应,先评估恢复范围再给处置方案和报价,不支付赎金、不代为谈判。急事可以直接走联系入口。
要提醒一句:没有任何一方能保证所有家族、所有变种都可解密。在样本还没提交、家族还没识别的时候就给出恢复率和固定工期的说法,不值得当作决策依据。同样,也不要在公开论坛或随便哪个上传站提交数据库文件、客户资料或生产环境口令。
如果这台是财务或办公电脑,还有一条独立的风险线
被加密的如果是财务、出纳的电脑,或者你在这次加密之前就注意到过异常——鼠标自己动、聊天软件自动外发文件、账号异地登录提醒——那么除了文件加密,还存在远控与账号失陷的问题。这两条线要分开处理:主机上清掉了木马,不等于已登录的会话和泄露的凭据就安全了;杀软不报毒也不能直接当作已经清理干净的结论。
网银、企业邮箱、办公IM、业务系统的密码,要从另一台确认干净的设备上修改,并主动把已登录的会话全部踢下线,涉及U盾和支付权限的要一并核查。如果已经发生了异常转账,及时通过银行的正规渠道申请止付、并向公安机关报案,保留转账记录、聊天记录和设备现场材料;技术手段不承诺能追回资金。这类远控与财务风险的处理思路,和文件解密是两套不同的工作,可以单独参考银狐与远控木马相关的处置说明。



评论(0)