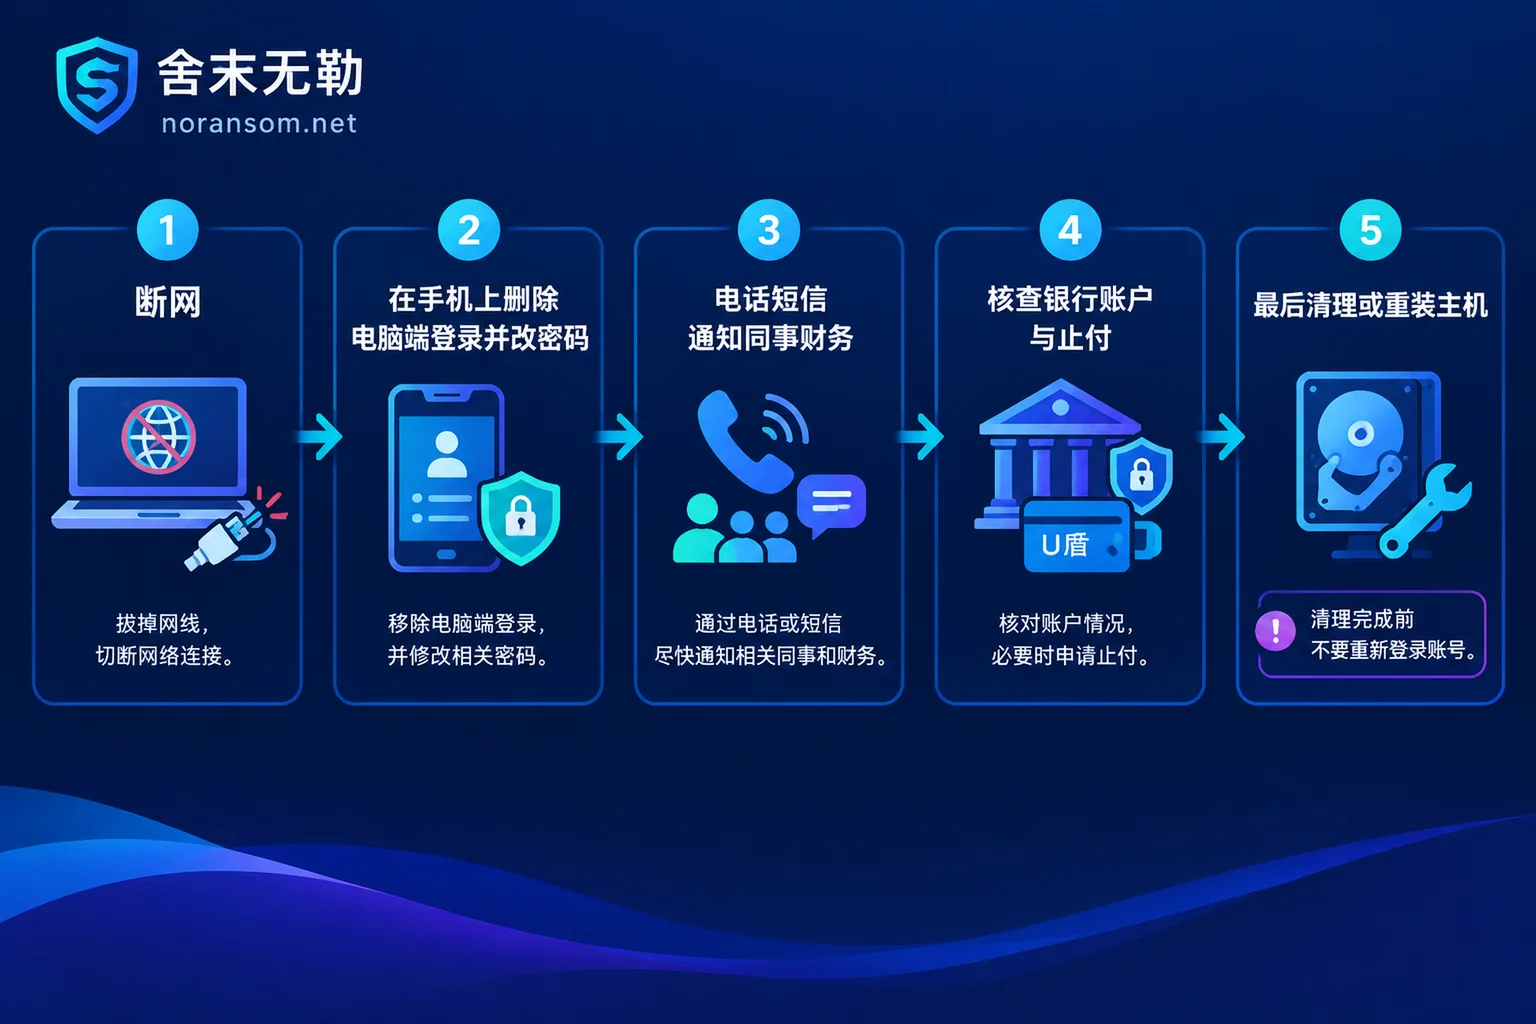
先把顺序定下来,照着做,别跳步:
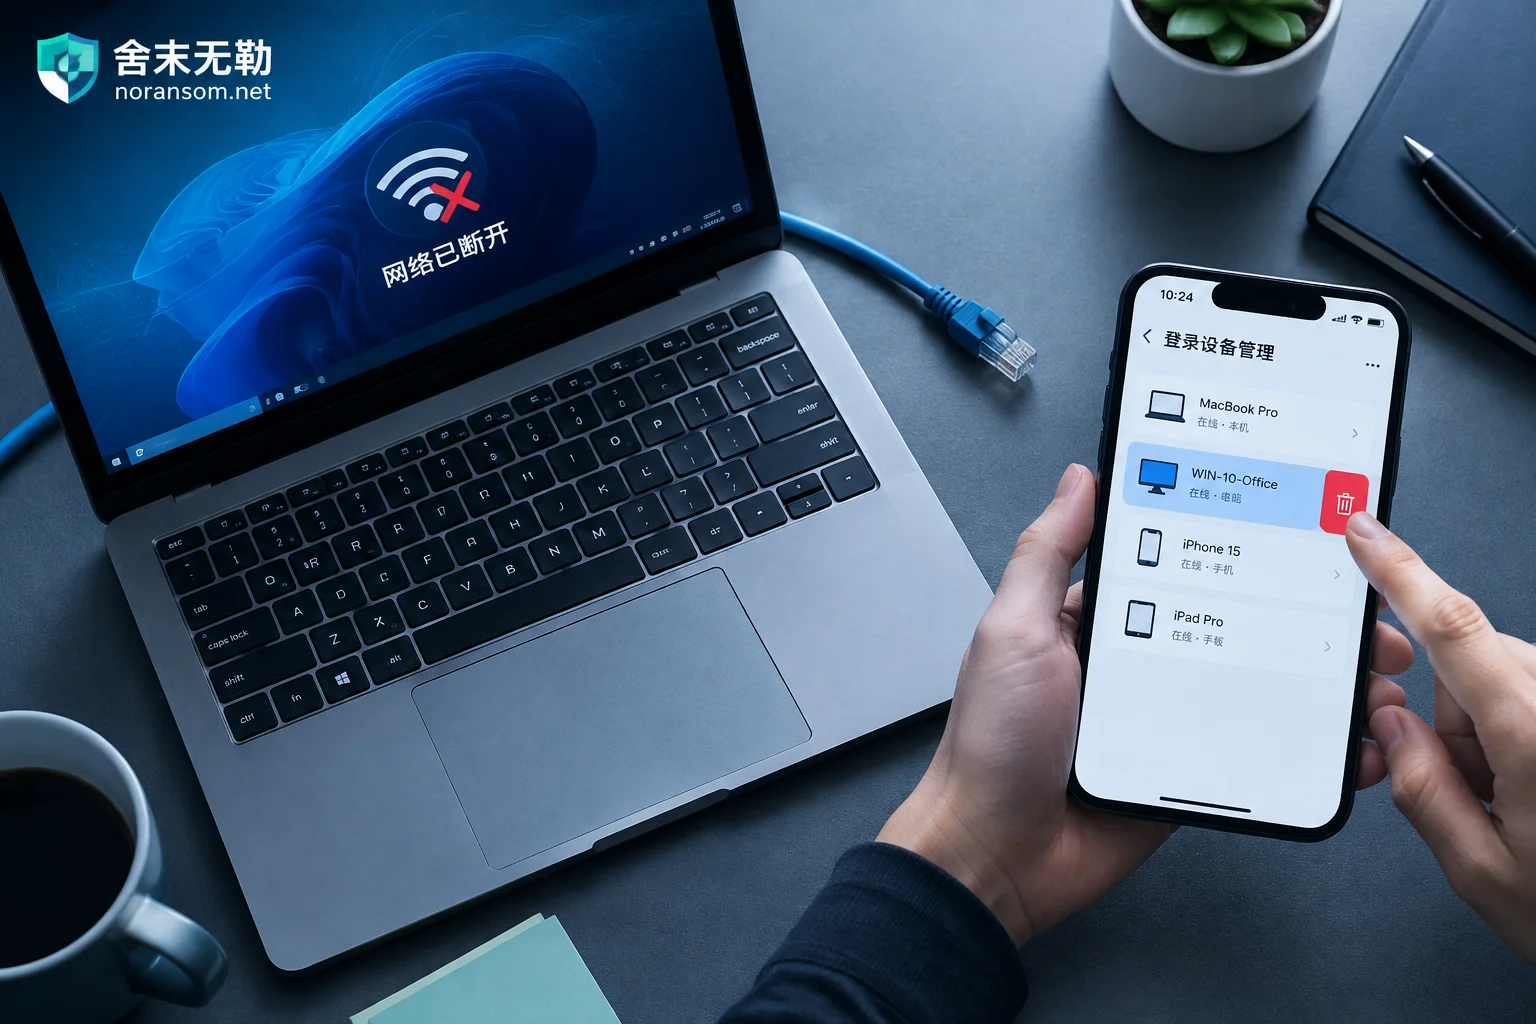
- 把那台电脑物理断网——拔网线、关 Wi-Fi。先不要关机,也不要急着全盘杀毒。
- 换一台没中招的设备(通常是你的手机),在上面把微信、QQ 的电脑端登录全部删掉,再改密码、开登录保护。
- 通知人:电话或短信告诉领导、财务、常联系的客户和工作群,你的账号可能失陷,任何转账、改收款账号、要验证码的消息一律不算数。
- 查资金:核对网银和账户记录,有异常立刻联系银行止付并报案。
- 最后才处理那台电脑。在它被彻底清理或重装之前,一个账号都不要登回去。
最常见也最致命的错误,是顺序反了——在仍被控制的电脑上改密码、扫码登录,等于把新凭据直接递给对方。
为什么第一步是断网,不是杀毒
银狐这类远控木马的价值在于“实时”。只要主机还连着攻击者的控制端,对方就能直接操作你已经登录的微信、QQ 窗口:翻聊天记录、导出文件、在群里以你的身份发付款通知或带毒文件,也能截屏录屏拿到你正在输入的内容。断网是唯一一个不需要任何工具、能立刻掐断这条通道的动作。
断网之后别急着重启、关机或全盘查杀。内存中的进程、已建立的网络连接、新增的计划任务,是判断“对方什么时候进来的、拿走了什么”的主要线索;杀软把样本清掉之后,这些就难追了。如果这台机器涉及财务、网银,或者还连着服务器和共享盘,保留现场比快速清理更重要。
一个例外:如果同时发现文件被批量改名、出现勒索信,那是另一类问题,要先判断加密是否还在继续,再决定是否断电停机——这种情况请把它当成两件事分别处理,不要用“清掉木马”代替数据恢复的判断。
账号处置必须在另一台设备上完成
可信设备通常就是你的手机(前提是手机本身没有装过来路不明的应用、没有扫过同一批二维码)。不要在中招的电脑上输入新密码,也不要在它上面扫码重新登录来“看看还正不正常”。
微信:手机微信 →「我」→「设置」→「账号与安全」→「登录设备管理」,逐个核对,把电脑端和所有不认识的设备删除,强行中断 PC 端登录态;然后在手机上修改密码,确认账号保护、新设备登录短信验证处于开启状态。
QQ:手机 QQ →「设置」→「账号安全」→「登录设备管理」,删掉异常的 PC 和移动设备;接着重置一个与其他系统不重复的新密码,并在 QQ 安全中心开启登录保护(设备锁),要求新设备登录必须扫码或短信确认。
不同版本的菜单文字略有差别,认准“安全”“登录设备”“设备管理”几个词即可。
如果账号已经失控——密码被改、手机端被挤下线,或者号正在向群和好友大量发消息——就不要再纠结改密码,直接走官方紧急冻结:微信通过微信安全中心申请紧急冻结,QQ 通过 QQ 安全中心自助冻结。冻结的目的是先把使用权锁死止损,找回走后续申诉流程。
企业微信、钉钉这类办公账号的处置逻辑相同,但管理后台能否由管理员统一注销某台设备的会话,各版本权限不一样,建议直接让 IT 管理员在后台核对一遍在线设备。
通知这一步不要省
银狐造成的实际损失,很大一部分不来自技术,而来自冒充:对方拿到你的会话后,潜伏在工作群里等一个合适的时间点,以你或领导的名义要求转账、改合同收款账号。
给财务和领导的通知越早越好,可以直接用这段话:
我的电脑中了木马,微信/QQ 可能被他人控制。从现在起,用我这个号发出的任何借款、对公转账、变更收款账号、索要验证码的消息都不是我本人,请不要操作,有事请打电话确认。
通知对象优先级:直属领导、财务/出纳、近期有付款往来的客户和供应商、你所在的工作群。用电话或短信通知财务最可靠,因为他们正是对方最想骗的人。另外,如果你是在群里点开某个文件才中招的,同群的人很可能也点了同一个——提醒一句,往往比你自己清理机器更有价值。
资金通道要单独盘一遍
如果这台电脑装过网银控件、插过 U 盾、存过支付密码或记账软件:
- 在另一台设备或银行柜台核对账户余额、最近的登录与转账记录;
- 发现异常交易,立刻打银行客服挂失止付,同时保留转账凭证、聊天截图、异常发生的时间点;
- 通过属地公安机关的正规渠道报案,不要相信“网上追款”“黑客追回”一类的二次诈骗。资金能否拦下取决于时间差和对方账户状态,没有人能保证追回;
- 把 U 盾拔下来,相关密码等电脑确认干净后,再在可信设备上重新设置。
财务岗位更细的处置顺序,另写过一篇:财务电脑中了银狐木马,网银怎么办。
杀软没报毒,不等于电脑已经干净
这类木马常用计划任务、注册表启动项、系统服务,或者劫持、注入正常程序来驻留;变种做免杀也很普遍,杀软有可能只清掉落地的那个文件,留下负责把它拉起来的另一半。所以“扫描结果为 0”不能作为清理完成的结论。
判断时更值得看的是:
- 断网前后是否还有可疑外连,代理设置、hosts 是否被改动;
- 计划任务、服务、启动项里有没有新增项,其创建时间是否和你中招的时间吻合;
- 远程工具(向日葵、ToDesk、RDP 等)是否被悄悄开启、加了自启动或新建了本地账户。
对普通办公机,拿不准的时候最干净的做法是重装系统(格式化系统盘,并对其他分区里的可执行文件重新评估),而不是反复查杀。重装前先把需要的材料导出:业务文档可以带走,exe、带宏的文档、快捷方式不要一起复制过去;同时留一份日志和可疑文件路径的记录,万一后面要溯源还用得上。
在这台电脑确认干净之前,微信、QQ、OA、网银、邮箱——一个都不要登回去。
还要处理哪些账号
微信和 QQ 只是暴露面最大的两个。这台机器上保存过的浏览器密码、企业邮箱、OA、ERP 或账套、远程桌面、共享盘凭据,都应当按“可能已泄露”处理。改的先后顺序和应该从哪台设备改,见:发现银狐木马后需要修改哪些账号密码。
什么时候别自己扛
能自行处理的边界大致是:只有一台机器、没有发生资金损失、账号及时踢回来了、电脑可以直接重装。
出现下列任一情况,建议交给做应急的人:
- 不止一台机器中招,或群里多人打开了同一个文件;
- 这台电脑在域环境里,或能访问服务器、共享盘、数据库;
- 已经发生转账,或合同/发票上的收款账号被改过;
- 清理之后仍出现异常外连,账号再次被异地登录;
- 同时发现文件被加密、出现勒索信。
这几种情况真正要做的是溯源:确认入口、确认横向扩散到哪些机器、确认对方取走了什么,而不是把单机杀干净就算结束。银狐与远控、财务电脑相关的处置范围和需要准备的资料,可以看银狐木马专项处置;如果事情正在扩散、需要有人立刻介入,通过应急联系入口说明机器数量、发生时间和已经做过的操作即可,不要在公开渠道或任意上传站提交样本、账套和生产口令。
恢复使用之前再核一遍
- 新密码在可信设备上设置,不要和旧密码存在明显规律;
- 再看一次登录设备管理,只保留你认得的设备;
- 微信、QQ 的登录保护和短信验证保持开启;
- 之后一两周留意三件事:有没有陌生设备登录提醒、好友是否收到你没发过的消息、群里有没有以你名义出现的收款信息;
- 对群文件里那种“违纪通报”“工资补贴”“税务稽查”类的诱饵文件,提醒同事不要再点——同一批投递往往会在短时间内重复出现,相关判断可参考打开群里的「违纪通报」后怀疑中了银狐:先做这五件事。


评论(0)