遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
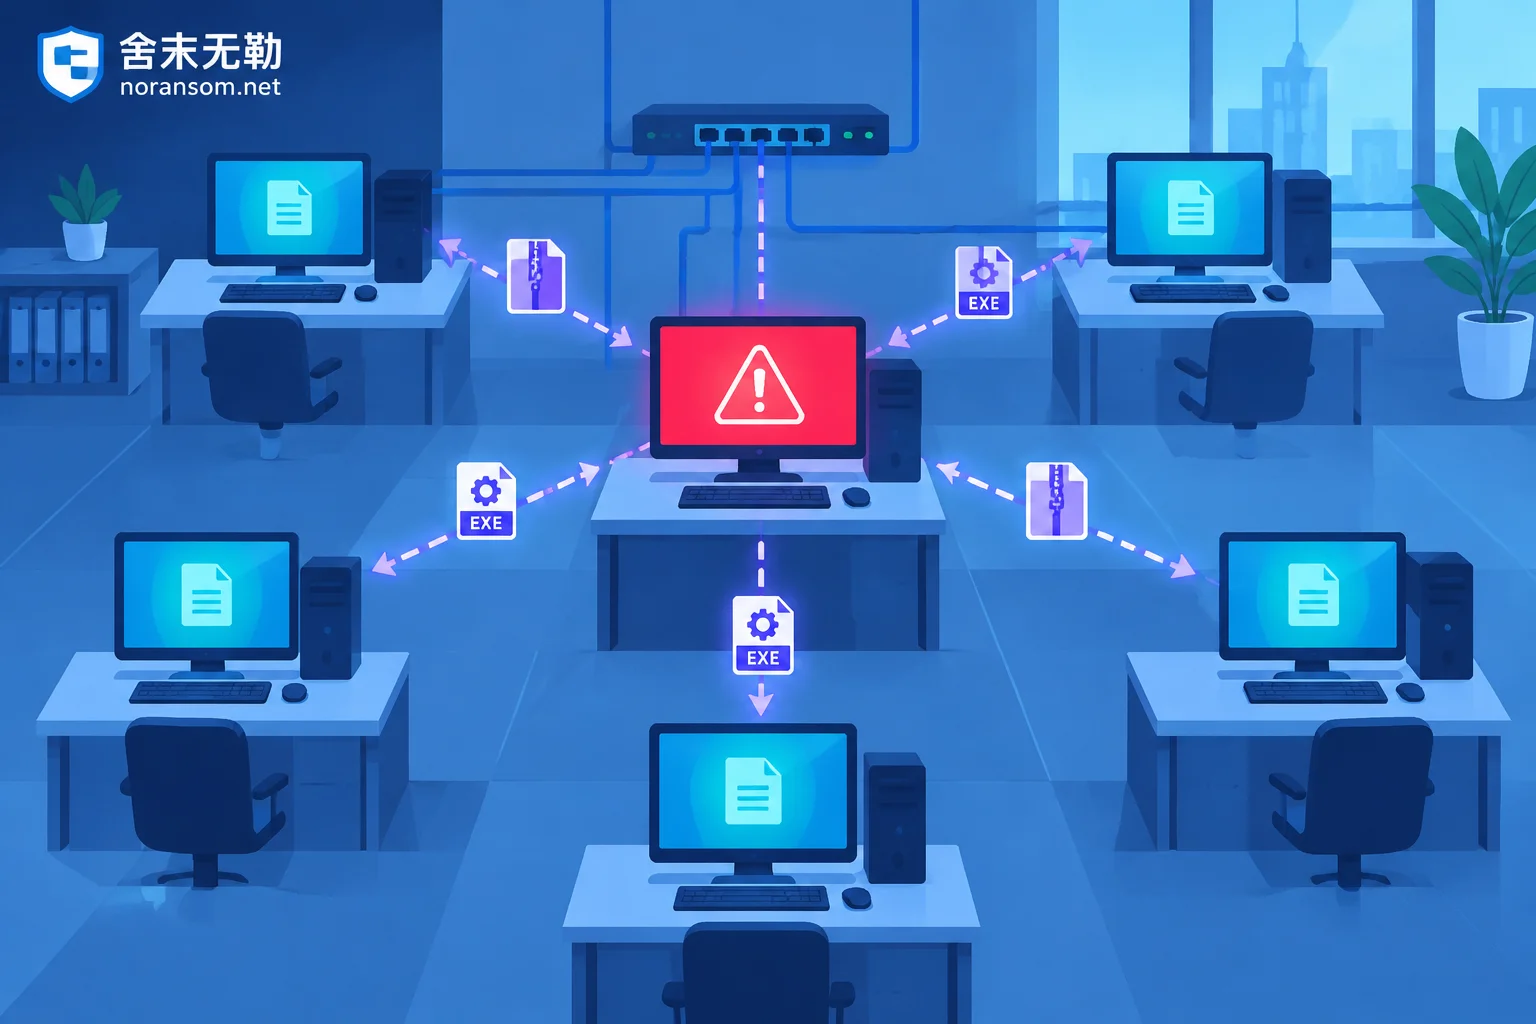
银狐木马在办公网里扩散,主要靠接管中招者已登录的微信、钉钉、QQ 和企业邮箱向同事发文件,而不是扫内网漏洞。所以排查其他电脑的起点是从中招机取出"发给谁、什么文件、什么时间",再按名单逐台核对落盘痕迹、进程与安全软件状态、自启动项,并把主机处置、账号会话、资金风险三条线分开处理。
查杀报告显示“已清除”,不代表攻击者手里的登录会话、授权码和转发规则失效。这篇按可信设备、账号会话、主机残留、资金与业务四条线,给出可逐项核对的确认方法,以及哪些迹象说明仍在被控、什么时候该重装或请人介入。
桌面或托盘突然多出没装过的远程控制软件,先做的不是查杀,而是物理断网、拔掉U盾、停止在这台机器上操作任何账号。本文说明开机与关机怎么选、怎么核验这个远控是谁装的、杀软不报毒的常见原因、需要逐项检查的驻留位置,以及账号资金这条必须换设备处理的单独路线。
电脑鼠标自己移动、和你抢控制权,杀毒软件却扫描正常,多半不是误报失灵,而是远控木马用了带签名的白文件加载或直接滥用商业远控软件。本文给出当下该做的动作顺序:先断物理网线、拔U盾,再在另一台可信设备上改密码和下线会话,然后排查计划任务等持久化驻留,并说明哪些情况不能只靠查杀收尾。
银狐木马中招后,微信和QQ的处置顺序是:先把中招电脑物理断网,再用手机等可信设备删除电脑端登录、改密码并开启登录保护,随后群发防骗预警、核查资金通道,最后才处理主机。文章说明每一步的操作位置、失控时的紧急冻结渠道、为什么杀软不报毒也不能立刻登回账号,以及哪些情况需要做溯源而不是自行查杀。
0 条留言