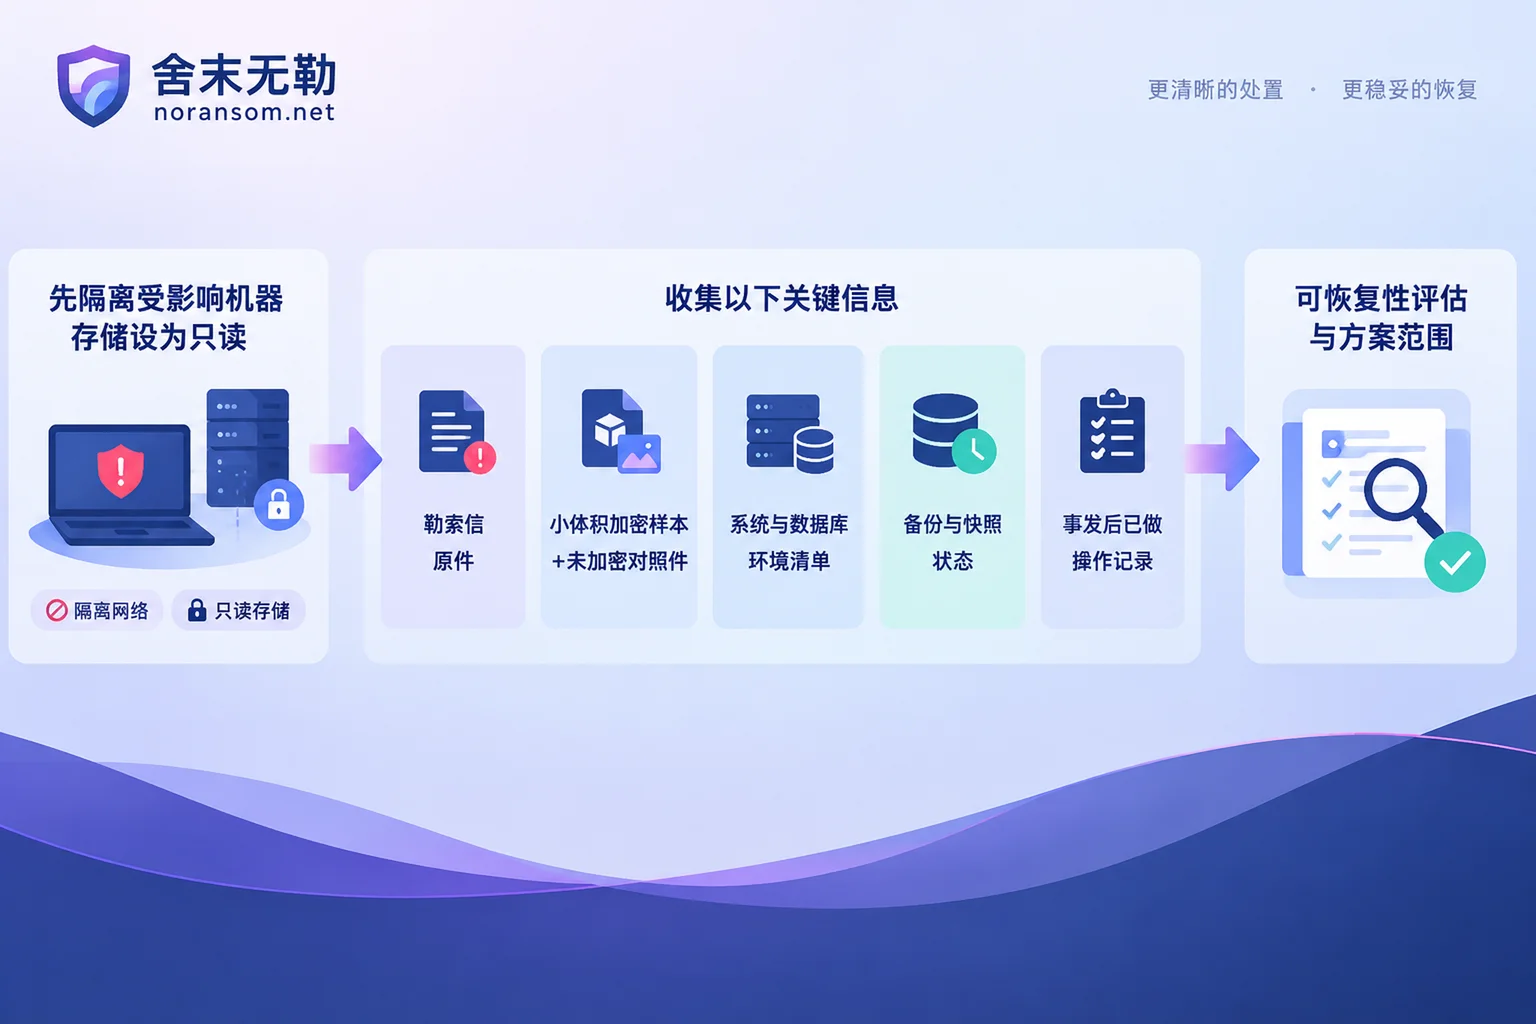
如果你正在打电话找人处理,先记住一件事:对方能不能给出靠谱的判断和报价,取决于你手上这几样东西有没有被保住。直接说结论,评估前通常要准备的是五类资料:
- 勒索信原件(不是转述,是那个文件本身);
- 2 到 3 个小体积、不含敏感信息的加密样本,文件名要完整;
- 受灾资产清单:系统、虚拟化平台、数据库类型版本、业务账套、数据体量;
- 备份与快照的真实状态:有没有、在哪、是否也被加密;
- 出事之后你们已经做过的操作,包括查杀、重启、跑过的工具。
在收集这些之前,先把还在扩散的机器断网隔离、把受影响的存储设为只读或别再写入。取样一律用拷贝,不要移动或重命名原文件。
勒索信原件:锁定家族和变种的起点
勒索信一般是桌面或各个被加密目录里新增的 README.txt、HOW_TO_DECRYPT.html、!INFO.hta 之类的文件,有些变种还会改桌面壁纸。里面通常带有攻击者邮箱、Tor 洋葱地址、以及分配给你的唯一识别码(Victim ID / Personal Key)。这些信息是判断属于哪个家族、哪个分支版本的主要依据——同一个家族的不同版本,可恢复性可能完全不同。
要注意:
- 把原文件复制出来保留,截图只能作为补充,不能替代原件,因为识别码和编码细节容易在截图里丢失或看错;
- 如果多台机器中招,各台的勒索信都留一份,有时能看出入侵路径和加密先后;
- 不要自己按勒索信去联系对方、不要点里面的链接。判断版本不需要和攻击者接触。
只凭一个后缀名或者杀软报出的名字就下结论是不可靠的,同一个后缀被多个家族用过,报毒名也常是泛化命名。所以样本和勒索信要一起看。
加密样本:挑小的、通用的、不敏感的
技术判断要看加密后的文件结构:文件头是否被改、是全文加密还是只加密了头部或分段加密、尾部有没有附加的标记块。这些只能从真实样本上看出来。
取样建议:
- 选 2 到 3 个几十 KB 到几 MB 的小文件,比如系统自带的示例图片、通用模板、公开软件的安装包、无内容价值的测试文档;
- 完整保留文件名,包括中间那串看起来乱码的部分。很多变种的命名格式是
报表.xlsx.id-xxxxxxx.[邮箱].后缀,这里面的 ID 和邮箱同样是识别依据; - 如果能找到同一个文件的未加密原件(例如从官网重新下载同版本的那个安装包,或者在没被波及的机器上找到同名同版本的模板),一并提供。有了明文与密文的配对,部分场景下可以做对照分析,判断加密方式和是否存在实现缺陷。
不要为了“让对方看得更清楚”去挑财务账表、客户名单、带身份证号的扫描件当样本。定性分析不需要你的核心数据。
资产环境:决定工作量,也决定能不能做
报价差异很大一部分来自环境复杂度,所以这些要讲清楚:
- 受灾系统是 Windows 还是 Linux,大致版本;
- 是物理机,还是跑在 ESXi、Hyper-V 等虚拟化平台上,被加密的是客户机内文件还是
.vmdk/.vhdx这类虚拟磁盘; - 数据库类型和版本:SQL Server、MySQL、Oracle 等;关键数据文件(
.mdf、.ldf、.bak、.ibd、.dbf)的大致体量和存放路径; - 业务软件和账套:用友、金蝶等,账套是本地库还是独立服务器;
- 受影响机器数量、是否还在继续加密、共享盘和 NAS 有没有被波及;
- 你们最需要先救回哪些数据。恢复范围写得越具体,评估和排期才越实在。
如果是虚拟化或数据库被加密,先别急着在原存储上做任何修复动作,相关的判断顺序可以参考ESXi 虚拟机被加密又没有快照时的处理顺序和用友数据库被加密后要保留哪些文件。
备份与快照:路径分叉就在这里
这一项直接决定方案走哪条路——是围绕解密,还是以备份修复、数据库结构提取与碎片重组、残留文件和日志挖掘为主。需要盘点的不止“有没有做备份”:
- 异地备份、离线冷备、磁带,最后一次成功的时间;
- NAS 快照、虚拟机快照、存储层快照是否还在;
- 云盘/同步盘的历史版本和回收站;
- 备份服务器本身有没有被加密、备份文件能不能打开。
实际情况常常是备份存在但也被一起打了。那不等于没救,但盘点要诚实,含糊会把评估方向带错。备份也中招的处理顺序,另一篇写过:备份文件也被勒索病毒加密了怎么判断还剩什么能救。
已经做过的操作:不好说也要说
这一项最容易被省略,但它经常是“还能不能恢复”的关键。需要如实提供:
- 发现异常的大致时间,以及你们认为的起点(某台机器、某个邮件附件、某次远程登录);
- 有没有重启或强行断电。内存里的临时数据、尚未落盘的痕迹会随之消失;
- 有没有做过全盘查杀并把检出项隔离/删除。部分样本的本地文件里可能留有可分析的信息,被删掉就不好找了;
- 有没有在受损卷上执行
chkdsk、磁盘修复、格式化、重装系统; - 有没有跑过第三方解密工具或数据恢复软件,跑在哪块盘、是否直接写回原文件。
有些工具在版本不匹配时会产出一批“看起来解开了但打不开”的文件,反而掩盖了原始密文。遇到这种情况可以先看解密工具提示不支持该文件时的排查思路和解密后文件打不开怎么分清是没解开还是解坏了。如果已经重装过系统,还要说清当时格了哪块盘、数据盘有没有被重新分区,这决定了重装之后还剩多少恢复空间。
提交资料的边界
- 不要把完整的生产数据库、财务账套、含身份证号和客户资料的文件直接发给未签保密约定的渠道,也不要上传到公开论坛、问答帖或随便一个网盘/在线分析站;
- 疑似恶意程序本体不要在公开渠道传播,也不要为了“让人看看”在其他机器上双击运行;需要提交时按对方明确说明的方式单独处理;
- 不要在唯一的原始介质上反复试工具。必要时先做镜像或在只读副本上分析;
- 生产口令、VPN 凭据不要写在聊天记录里,更不要在那台可能仍被控制的机器上修改。
资料齐了,报价就准了吗
通常是:资料齐全之后能先得到一个可恢复性判断和处置方案范围,费用随之收敛到一个可谈的区间;但有些情况仍需要做只读镜像分析、试解几个样本,才能定下具体方案。硬盘本身有物理故障、RAID 阵列损坏、数据被二次覆写的,往往还要补充硬件参数和中转存储空间,这类只能现场核。
如果有人在没有看过勒索信和样本的情况下就给你一个确定价格、承诺百分之百恢复或固定几小时交付,那个数字的依据值得追问。判断对方方案的几个问法,整理在怎么判断勒索病毒解密公司的方案靠不靠谱;费用为什么没有统一价,见决定勒索病毒恢复费用的几个变量。
如果你怀疑的是银狐、远控,而不是文件被加密
这类事件要准备的资料完全不同:可疑文件或链接的来源(群消息、邮件、招聘附件)、打开的大致时间、这台机器登录过哪些账号(微信、QQ、企业邮箱、网银、财务软件、远程工具)、有没有异常转账或收款信息被改动、U盾和证书是否插在机上。
杀软没报毒不能当作已经清理干净的证据。主机处置、账号会话、资金风险是三条要分开走的线:账号密码和二次验证要换到另一台可信设备上改,异常转账第一时间通过银行客服和公安的正规渠道处理并保留完整材料。具体顺序见鼠标被别人控制、杀毒却不报毒时怎么处理与发现银狐木马后需要改哪些账号密码;重装之前要先留下的东西在这一篇。
下一步
按上面五类把资料整理成一个目录(勒索信原件、样本、环境清单、备份清单、操作记录),再去找人评估,沟通成本会低很多,也能避免因为信息缺失被带去错误方向。
舍末无勒的做法是先做家族识别与可恢复性评估,确认范围后再给处置方案和报价,不支付赎金、不代为谈判。想了解评估到交付的具体顺序,可以看恢复评估与交付流程;手上已经有勒索信和样本、需要针对具体事件判断的,按资料提交要求提供即可,不要在公开渠道上传生产数据。多台机器仍在持续加密、业务已经停摆的,先按应急处置来——这种情况下隔离和止损排在一切分析之前。


评论(0)