屏幕上鼠标自己在动、窗口被打开、你拖它它还跟你抢——同时安全软件全盘扫描却显示“未发现威胁”。这种组合不代表你看错了,而是说明对方用的手法本来就不在特征码查杀的覆盖范围里。
眼下按这个顺序做,先别急着再扫一遍:
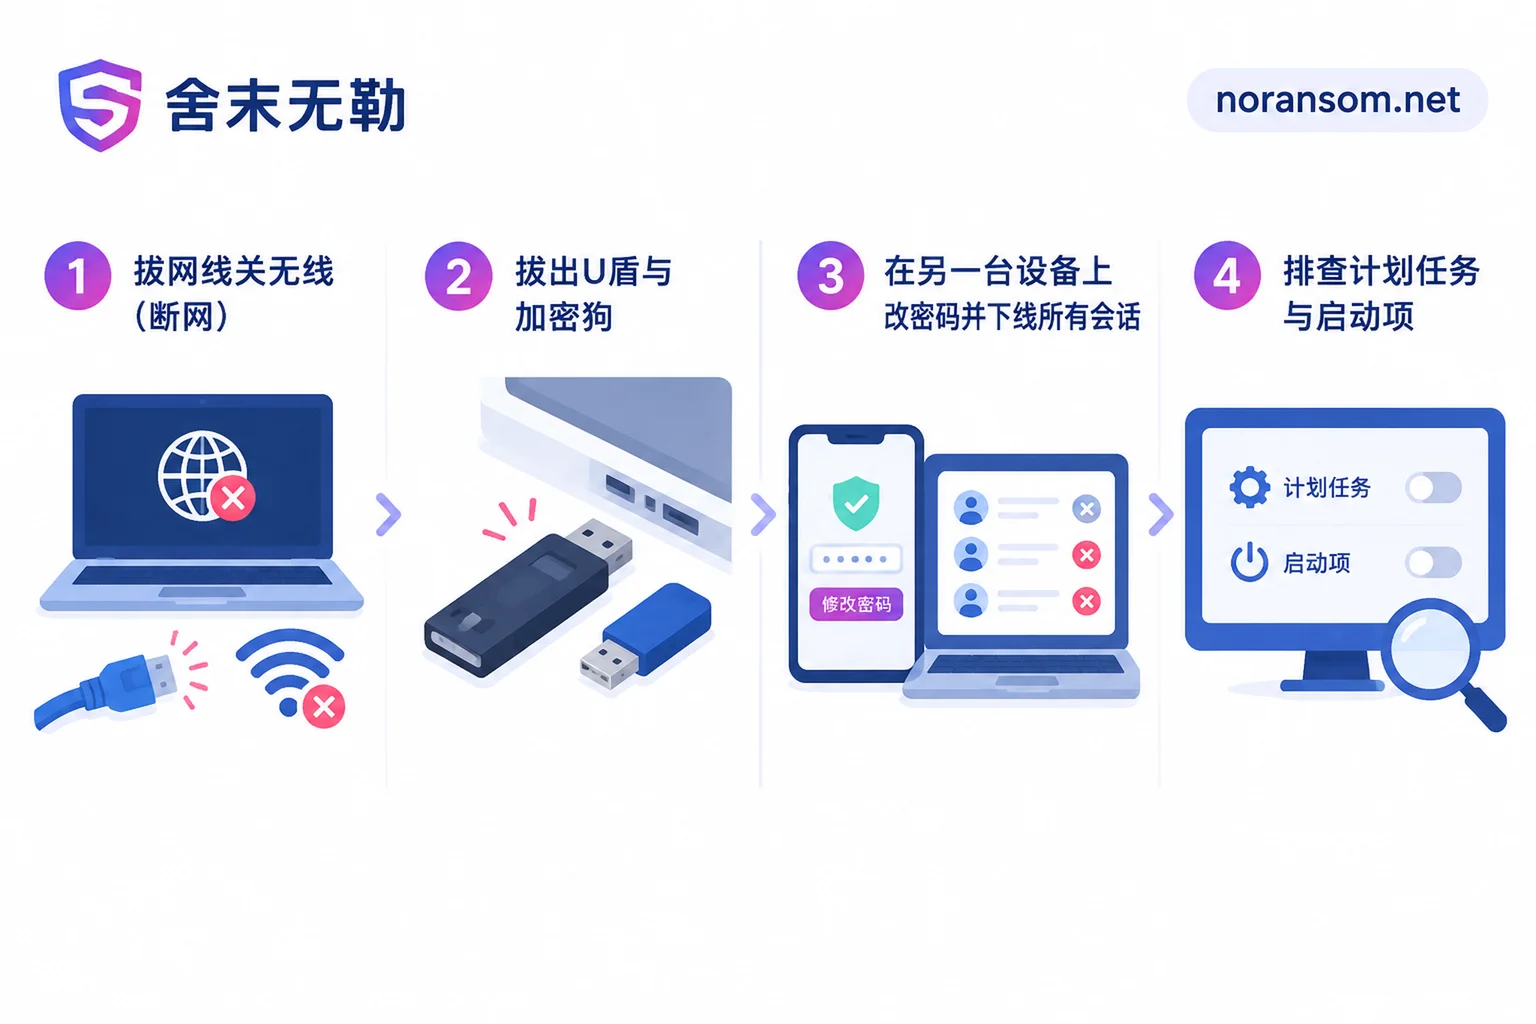
- 断网。拔掉网线,关掉无线网卡(笔记本可用机身开关或飞行模式),同时断开手机热点、USB 共享网络。远控必须有网络通道,断掉这一步,对方的操作立刻停止。
- 拔掉 U 盾、银行加密狗、税控盘。只要这些硬件还插着、网银或财务软件还登录着,对方有机会直接在后台发起转账或修改收款信息。
- 去另一台设备处理账号,不要在这台电脑上改任何密码(下面单独说)。
断网之后不急着关机。远控木马和勒索病毒不一样,它不会在你犹豫的几分钟里持续破坏文件,而内存里的进程、当前的外联连接是后面判断“对方是谁、进来多久、动过什么”的重要线索,关机就没了。例外是两种情况:你无法确认是否已经断干净(比如还有另一张网卡、或者这是一台你正在远程登录的机器),以及这台机器同时出现了文件后缀被改、桌面多出勒索说明的迹象——这时优先切断一切,关机也可以接受。
杀毒软件为什么“正常”
不报毒不等于干净,常见有这么几种原因:
- 白加黑。恶意代码放在 DLL 里,由一个带合法数字签名的正规程序去加载。杀软看到的是一个签名有效、路径正常的可执行文件,默认放行。
- 内存加载。落地的文件只是个很小的加载器,真正的远控模块解密后直接在内存里跑,磁盘上扫不到完整样本。
- 直接用商业远控软件。向日葵、ToDesk、RustDesk 这类工具本身是正规软件,被静默安装并配置成开机自启、免确认接入之后,杀软当然不会报——它就是个正常办公工具。
国内近两年高发的“银狐”(也被叫作 Silver Fox、WinOS)系列木马,三种手法都用过,投递方式多是伪装成通报文件、税务通知、财务表格的钓鱼链接或群文件。但只凭“鼠标被控制 + 不报毒”还不能断定就是哪一个家族,具体靠什么进来、用的是哪条远控链路,要看进程和外联连接才清楚。这不影响你先做止损,只影响后面怎么彻底清理。
账号和会话:必须换一台设备处理
这类木马普遍带键盘记录、截屏和浏览器凭据窃取功能。在被控的电脑上改密码,等于把新密码也送出去一遍。
正确做法是在另一台确认没问题的电脑或手机上操作:
- 改掉微信、企业微信、钉钉、办公邮箱、网银、财务软件、各类管理后台的密码;浏览器里保存过的密码也要当作已泄露处理。
- 逐个进入这些账号的安全设置,执行“退出其他设备 / 下线所有会话”。只改密码而不踢会话,对方手里的已登录状态可能还有效。
- 微信、企业微信优先处理。被控电脑登录过的办公账号经常被拿去冒充本人,向财务或下属发转账、改收款账号的指令,这条链路比电脑本身更值钱。具体步骤可以参考《中了银狐木马,微信和QQ账号怎么处理》和《发现银狐木马后需要修改哪些账号密码》。
- 开启二次验证,并顺手通知财务和常联系的同事:今天起这台机器上发出的任何付款、改账号要求一律不作数,电话当面核实。
如果已经发生了异常转账或可疑登录:立刻联系开户银行冻结或止付,同时向公安机关报案,保留转账记录、聊天记录、异常登录提醒的截图。资金能不能追回取决于时间和对方的处置速度,没人能向你保证结果,但拖延一定更差。财务电脑的具体处置顺序见《财务电脑中了银狐木马,网银怎么办》。
主机上值得自己看一眼的几个位置
断网状态下可以做一轮粗查,目的不是“清干净”,而是确认问题有多深:
- 任务管理器:看有没有不认识的远控软件进程、或者同名但路径奇怪的系统进程(比如正常应该在 System32 的程序跑在用户目录里)。
- 已安装程序列表和服务:有没有你没装过的远程桌面类软件。它们常被配置成服务静默运行,托盘里看不到图标。
- 任务计划程序:恶意计划任务经常伪装成“兼容性检查”“系统更新”之类的名字,触发器是登录时或每隔几分钟。这是重启后复发的主要原因。
- 启动项与注册表 Run 键,以及
C:\Users\Public、C:\ProgramData、C:\Program Files\Internet Explorer\这类常被用来藏启动器的目录,看近期是否出现了新文件。
找到可疑项先截图、记路径,再决定是否禁用。只删掉表面看到的那个 exe,而留着计划任务和服务,重启之后大概率回来——很多人“清理完又被控制”就卡在这里。
如果要用专杀工具,断网、进安全模式再扫,比在正常模式下重复全盘扫描更有意义。但要明白它的上限:对已经用白文件加载或滥用正规远控的情况,查杀结果为“无威胁”依然说明不了问题。
什么时候不能只靠查杀收尾
下面几种情况,建议直接按“这台机器不再可信”来处理,备份纯数据后重装系统,而不是清理完继续用:
- 这台电脑用来登录网银、开过 U 盾、存着金蝶/用友账套或客户资料;
- 杀软被关闭、安全中心设置被改、Defender 被加了排除目录;
- 清理过一次,重启后症状又出现。
还有一种情况不要自己硬扛:这台电脑在企业局域网里,旁边还有服务器、NAS 或共享盘。远控拿到的是一个跳板,接下来往往是抓域凭据、扫内网、往文件服务器走。这时需要做的是整网排查外联和横向痕迹,而不是只修好这一台。多台机器同时出现异常、或者已经有人反映共享盘文件打不开,按正在扩散的事件处理,参考多机受影响时的应急处置。
另外提醒一句:鼠标被控和文件被加密是两个问题。如果你在排查过程中发现文件后缀变了、打不开了,那是勒索事件,处置逻辑完全不同——这时千万不要在原盘上反复跑各种“解密工具”或恢复软件,先保留现状再做可恢复性判断。
需要专业介入的判断点
自己能做的到“断网、保账号、看一眼持久化”为止。继续往下,需要进程行为分析、网络外联溯源、日志时间线比对,才能回答三个问题:对方是什么时候进来的、除了这台机器还碰过什么、现在是否还有没被发现的后门。这几个问题不解决,重装系统也只是把时间往后推。
如果受影响的是财务电脑、管理层电脑,或者机器连着生产内网,可以参考舍末无勒的银狐与远控木马处置说明,看清楚需要配合提供哪些信息;事件正在进行、拿不准该不该停机的,通过联系页面说明现场情况再做判断。需要注意的是,清除远控程序和挽回账号、资金是两件事,前者能做,后者取决于你多快切断通道、多快联系银行和警方。
恢复正常之后
重装或清理完成、确认联网后不再出现异常操作,再补这几件事:所有账号密码在新环境下重设一遍并开启二次验证;财务和网银操作尽量集中在一台不用来收邮件、不装无关软件的专机上;企业内网限制员工机对服务器端口的直连,远程工具统一管理,禁止随手安装;对“通报”“通知”“对账单”类的群文件和外发链接保持默认不点,确实要看就先让对方在群里说清楚是什么。
被控制的那几分钟很难受,但处置的关键窗口其实在断网之后的几个小时——账号抢回来、资金通道掐断、内网确认没人跟进,损失基本就停在这里了。


评论(0)