凌晨两点的机房告警,或是周一早晨全公司打不开的用友、金蝶系统,往往是企业意识到服务器中勒索病毒的第一现场。
过去不少企业把防毒重心放在员工的办公电脑上,但在2026年的安全态势下,攻击者的矛头早已彻底转向核心服务器。根据360数字安全集团近期发布的《2026年8月勒索软件流行态势分析》与《2026年9月勒索软件流行态势分析》,在受感染的系统类型统计中,服务器已大幅领先于桌面PC;Windows Server 2012、Windows Server 2016、Windows Server 2008 以及暴露在公网的 Linux Web 服务器(含部分信创操作系统)均处于高频受袭之列。
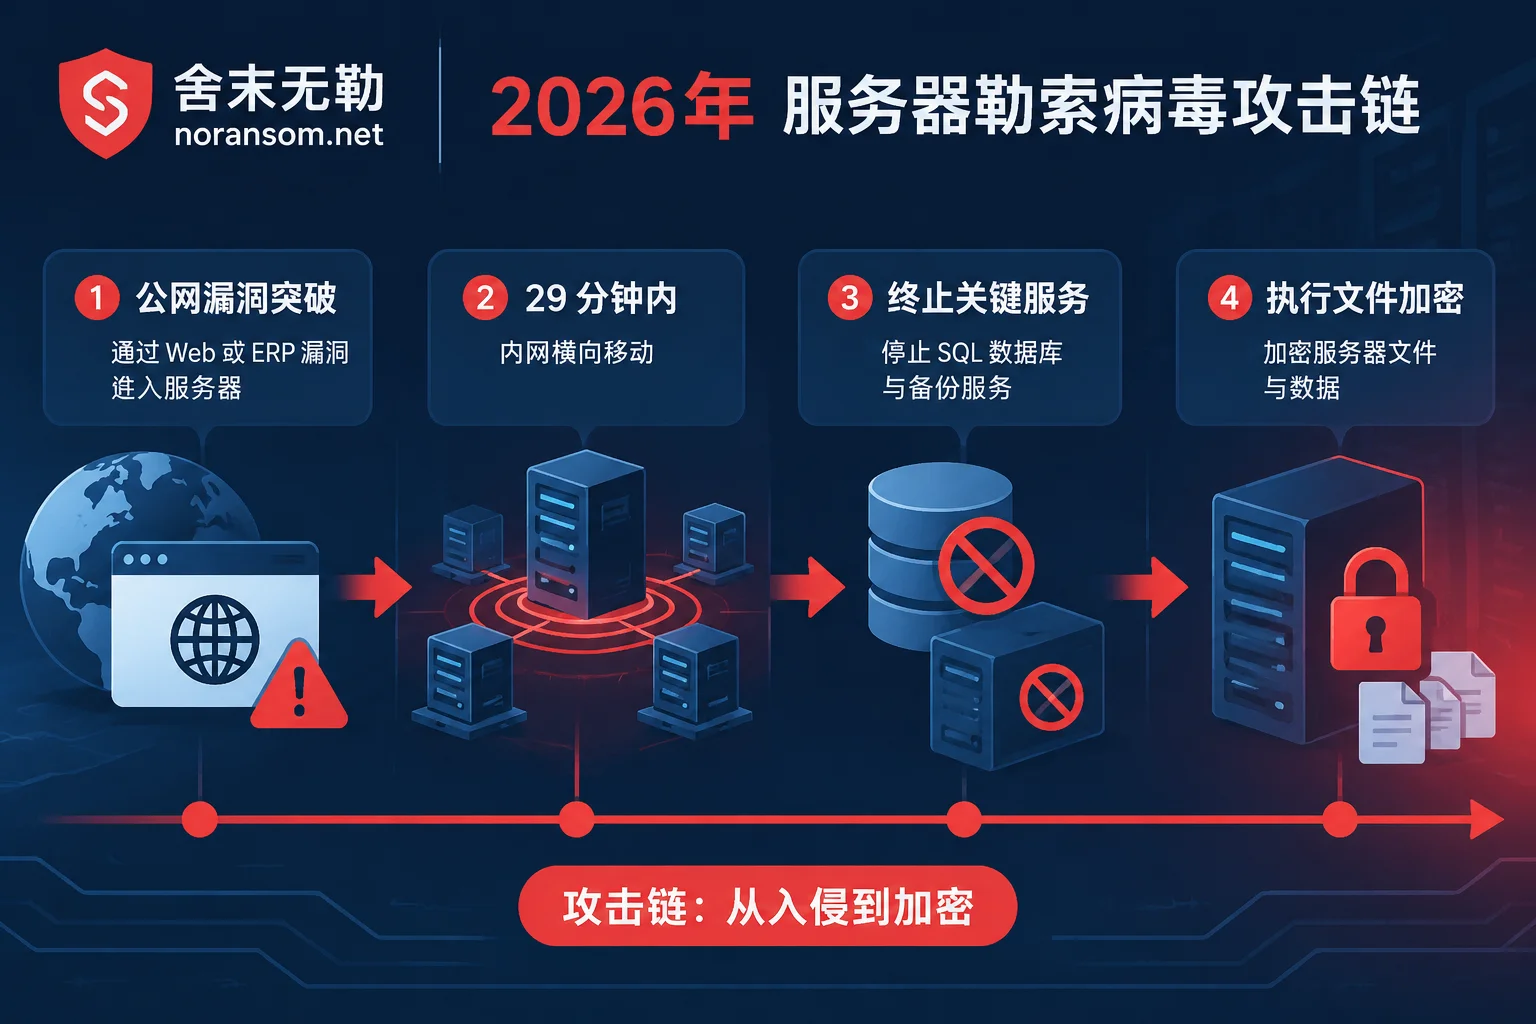
更严峻的是留给运维人员的反应窗口。2026年权威威胁报告(如 CrowdStrike《Global Threat Report 2026》及 Verizon《DBIR 2026》)披露的数据显示,漏洞利用已以31%的占比成为第一大初始访问向量,而攻击者从拿到第一台机器立足点到开始向其他服务器横向移动的平均突破时间,已经从48分钟压缩到了29分钟。
当攻击者在半小时内就能摸清内网拓扑、停掉数据库服务、删除卷影副本并完成加密时,企业一旦发现服务器中招,传统的“重装系统、找本地备份”往往已经失效。面对瘫痪的业务,企业负责人与IT运维该如何稳住阵脚,把核心账套与业务数据抢救回来?
一、 为什么2026年服务器成了勒索攻击的“头号标靶”?
从近期的安全通报与一线应急统计来看,如今针对服务器的勒索攻击不再是漫无目的的“广撒网”,而是高度自动化的精准打击。以下几个特征解释了为什么企业的防线会在短时间内被击穿(关于防护失效的深层原因,也可参考本站此前的分析:为什么装了杀软、做了备份,核心账套与服务器还是会一夜沦陷?):
- 利用高危漏洞直击业务底层:在2026年9月的国内受害设备统计中,Weaxor勒索病毒(常见后缀如
.rox、.weax、.wxx)以超过70%的占比居首,其核心手法便是大量利用ERP类软件及Web应用漏洞直接入侵业务服务器,甚至结合BYOVD(自带易受攻击驱动)技术绕过终端防护。 - 跨平台与无感伪装:以国家计算机病毒应急处理中心通报的2026年新型家族 Sorry勒索病毒(及其9月演进出的
.ths变种)为例,攻击者利用面板授权绕过漏洞(如 CVE-2026-41940)或老旧OA/ERP漏洞获取权限后,投放下由 Go 语言编写的载荷,并将进程伪装成正常的sshd服务,运维人员常规排查极难察觉(详见Sorry勒索病毒从.sorry到.ths变种的抢救指南)。 - “先清场、再加密、顺手牵羊”:无论是 Windows 平台上的 Weaxor、Mallox、LockBit,还是 Linux 平台上的新型变种,落地服务器后的标准动作都是先强制终止数据库(SQL Server、MySQL、Oracle)、安全防护及备份服务。不仅如此,勒索软件涉及了近半数的确认数据泄露事件——黑客在按下加密键之前,往往已经批量窃取了服务器内的敏感配置与商业文档,试图用“业务停摆+数据公开”逼迫企业就范。
二、 服务器中勒索病毒后的“黄金止损期”:先做对这三件事
发现服务器文件被篡改后缀、业务系统报错无法连接时,恐慌下的盲目操作往往比病毒本身更具破坏力(延伸阅读:服务器中勒索病毒后别犯这五个错)。在联系专业机构介入前,内部运维应立即执行以下三步:
1. 物理断网隔离,但切忌盲目断电重启
由于黑客横向移动极快,且部分病毒(如 Sorry 家族)会自动扫描内网 22、2222、3389、445 等端口进行弱口令横向爆破,第一要务是拔掉受感染服务器的网线,或在核心交换机、云安全组上阻断其内外网通信,切断扩散路径。
同时请注意:尽量不要直接拔电源或重启服务器。一方面,内存(RAM)中可能残留着尚未销毁的加密痕迹、攻击者连接会话或无文件攻击载荷,这是后续取证与分析的关键;另一方面,部分未完全写盘的数据库文件或虚拟磁盘在强制重启后可能触发磁盘自检或日志覆盖,彻底破坏底层数据抢救的条件。
2. 保护第一现场,禁止盲目运行第三方“万能解密器”
拍下或完整复制勒索信文本(如 hello.txt、README 等),记录被篡改的完整文件后缀名,并保护好系统日志与残留的可疑样本。
切勿将已被加密的 .mdf 数据库文件强行附加到新实例,也不要在网上随便下载来路不明的“破解工具”直接在生产盘上试错——正如国家应急中心在预警中多次强调的,网络上流传的所谓“低价解密代理”与不明通信工具,极易带来二次木马感染或直接损坏原始数据块。
3. 锁定家族归属,理性对待赎金勒索
不同的加密后缀对应着完全不同的算法机制与恢复空间。运维人员可以先使用舍末无勒提供的免费在线工具——勒索病毒识别(或查阅 勒索病毒后缀总表),输入被加密文件的后缀名或勒索信文件名,快速查明所属的 勒索病毒库 家族与当前的基础可恢复性。
需要明确的是:不要轻易向黑客支付赎金。黑产毫无信用可言,付费后拿不到有效密钥、密钥解密损坏大文件、甚至因被标记为“优质付费目标”而遭遇二次敲诈的情况屡见不鲜。
三、 拒绝“赌运气”:服务器核心数据是如何科学抢救的?
很多企业在服务器中招后陷入两难:官方通报说“没有私钥暂无可靠恢复方法”,是不是意味着数据彻底没救了?
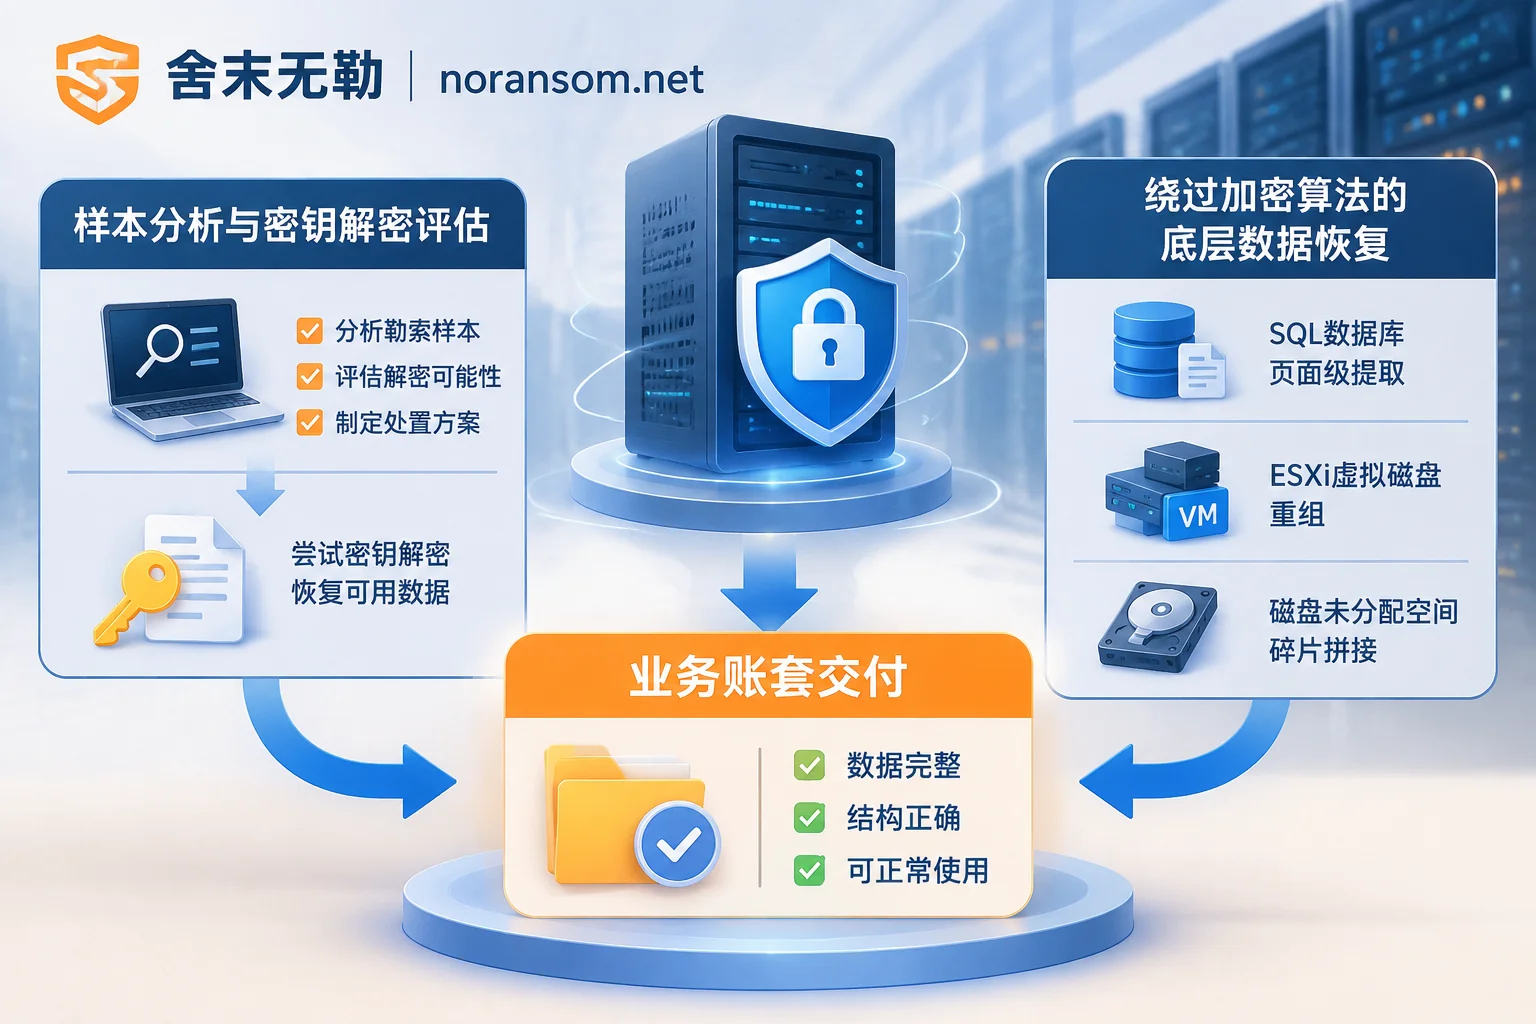
事实上,“是否存在通用免费解密器”与“特定业务数据能否抢救回来”是两码事。针对企业级服务器环境,郑州舍末信息科技有限公司旗下的舍末无勒(noransom.net)坚持“不支付赎金、不代为与攻击者谈判”的原则,采用“先识别家族、评估可恢复范围,再给方案和报价”的工程化路径,通过两条核心技术路线帮企业挽回核心资产:
路线一:勒索病毒解密与深度可恢复性评估
针对部分已知存在算法缺陷、密钥管理漏洞或特定变种特征的家族,团队会先对受感染样本与加密文件头进行逆向分析,开展 勒索病毒解密 评估。在正式动手前,先为企业出具清晰的可恢复性评估报告(明确可恢复范围、可选技术路径、预期效果与潜在风险),让企业主在心里有底的前提下做决策。
路线二:底层数据恢复(当直接解密不可行时)
面对采用高强度 AES+RSA 双层加密且无公开密钥的新型变种,硬碰硬破解密码学算法往往不现实。此时,舍末无勒的 数据恢复 服务会绕开密码学死胡同,从操作系统、文件系统与存储结构的底层寻找突破口:
- 数据库文件级修复:勒索病毒为了追求“秒级加密”速度,在处理几十上百GB的数据库文件(如
.mdf、.ndf、.ibd、.dbf)时,往往采取头部加密、间隔抽样加密或固定比例覆盖策略。工程师可通过解析底层数据页结构,剥离受损块,直接提取并重组高价值的表数据与业务记录。 - 未加密残留与磁盘碎片提取:在磁盘未分配空间、临时缓存区及日志碎片中,深度扫描并重组被删除或尚未被覆写的历史数据块。
- 受损备份与快照修复:即便本地备份文件或卷影副本遭到病毒破坏或后缀篡改,依然存在通过底层扇区级扫描与镜像拼接修复出历史可用版本的空间。所有恢复出的数据,均会按系统与时间点标注完整度进行透明交付。
四大高频服务器受损场景的针对性方案
不同业务架构的服务器,抢救逻辑截然不同。舍末无勒提供了细分领域的 按场景解决方案:
- SQL Server 数据库被加密:切忌直接重建日志或强行附加。通过底层页面级解析与事务日志关联修复,最大限度还原核心业务表。
- 用友 / 金蝶 / 管家婆 / SAP 等 ERP 被加密:针对用友 U8/NC/畅捷通 T+、金蝶 K/3/KIS/云星空、管家婆、速达等财务与进销存系统,不仅修复底层数据库,更结合账套结构进行业务级校验,确保恢复后的账套能正常登录、查询与做账。
- ESXi / Hyper-V 虚拟机被加密:无论是宿主机底层
.vmdk/.vhdx虚拟磁盘文件被锁,还是虚拟机内部系统感染,均可通过平坦卷解析、虚拟磁盘结构重组提取内部数据库与业务文件。 - 群晖 NAS 被加密 与 备份被删除或损坏:针对存储池与共享目录沦陷,结合 RAID 结构分析与快照残留抢救关键归档;若遇 域控失陷全网加密,则按扩散风险与业务优先级制定分批止损与重建计划。
四、 为什么只恢复数据还不够?闭环应急防住“二次加密”
在一线处置中,最令人痛心的莫过于企业花了几天时间千辛万苦把数据库修好上线,结果不到48小时,服务器再次被加上了同样的勒索后缀(详见:把数据救回来只是第一步,这四类后门没清干净别急着上线)。
原因很简单:攻击者能在29分钟内完成横向突破,必然在内网留下了隐蔽的驻留后门(如伪装的系统服务、计划任务、Webshell、隐藏管理账号,甚至是潜伏在办公终端上的银狐木马远控会话)。如果只管修数据、不管清后门,无异于替黑客把环境修好等待下一轮收割。
为此,舍末无勒将服务器抢救纳入完整的闭环体系:
- 安全应急响应:7×24小时接警,支持远程与现场处置。严格遵循“先止损、再取证、后恢复”的铁律,第一时间控制影响面、全面排查并清除内网驻留手段、保全关键证据,彻底杜绝“边恢复边被二次加密”的恶性循环。
- 攻击溯源取证:基于服务器残存日志、磁盘镜像与内存证据,精准还原黑客到底是从哪个未修补的ERP漏洞、哪个弱口令端口还是哪台被银狐控制的跳板机打进来的,理清攻击时间线,判定敏感数据是否发生实质性外泄,并出具可用于公安报案与企业合规审计的专业取证报告。
- 安全加固防护:在业务验证上线前,协助运维团队大幅收缩外网暴露面、治理弱口令与远程访问策略、协助排查高危漏洞、收敛域内与服务器权限,并规划重建不能被勒索病毒轻易删除的隔离备份体系。
五、 标准化处置流程:先看评估结论,再做恢复决定
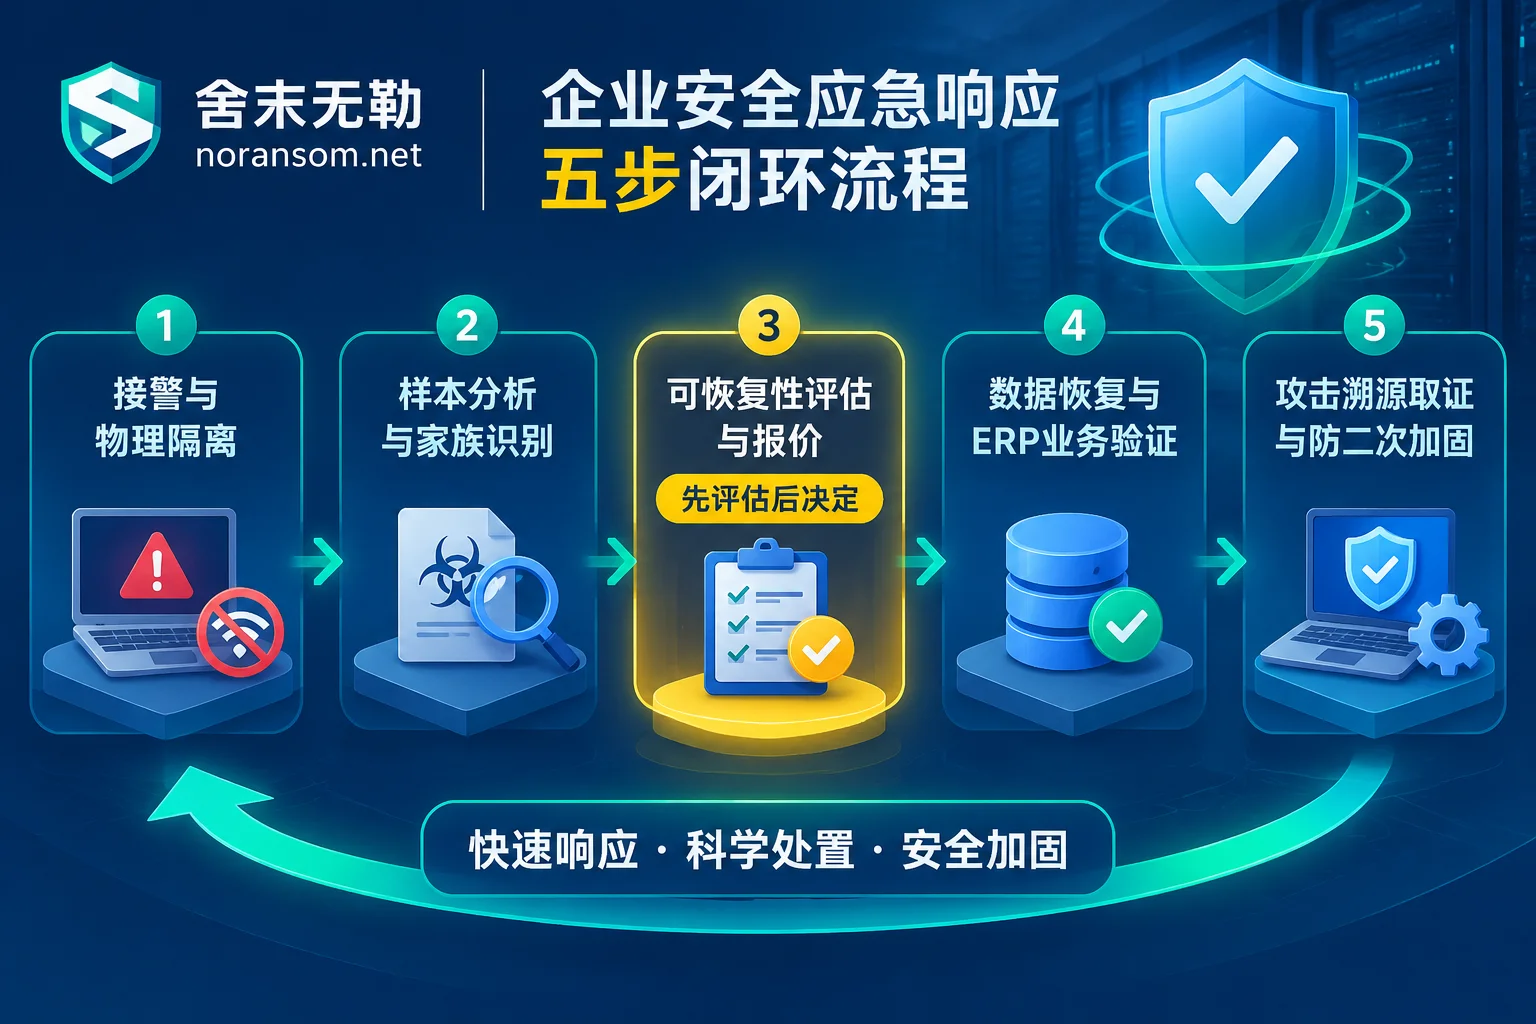
当企业遭遇服务器停摆危机时,最怕陷入“流程不透明、漫天要价、结果开盲盒”的困境。舍末无勒实行标准、透明的五步 服务流程与报价机制:
- 接警与隔离:7×24小时快速响应,指导现场紧急断网与环境保护,阻断内网横向蔓延。
- 样本分析与家族识别:提取加密样本、勒索信与受损文件特征,精确锁定家族与变种版本。
- 可恢复性评估与报价:对受损数据库、虚拟机或文件进行底层检测,明确告知可恢复范围、恢复路径与明确报价——评估结论先给客户,再由客户自主决定是否继续推进。
- 数据恢复与业务验证:在隔离安全环境中执行解密或文件级修复,按系统与时间点标注完整度,协助客户完成账套与业务系统的挂接验证。
- 溯源取证与加固:清理残余木马与后门,交付溯源分析报告,落实防二次感染加固措施。
结语与紧急求助通道
在漏洞武器化加速、横向突破以分钟计的2026年,服务器中勒索病毒是对企业应急决策能力的一场严峻大考。面对被锁死的数据库与停摆的生产线,保持冷静、保护现场、拒绝赎金勒索,并交由具备底层修复与应急溯源能力的专业团队介入,才是将损失降到最低的科学路径。
如果您所在的企业正遭遇服务器、数据库、虚拟化平台或 ERP 账套被勒索病毒加密,请勿盲目操作,可立即通过以下方式获取紧急技术支持:
- 在线咨询与报案指导:访问 联系我们
- 7×24 小时应急响应热线:15639272850
- 应急支持邮箱:help@noransom.net


评论(0)