用友U8、NC与畅捷通T+遭遇勒索病毒:为什么只修数据库,ERP还是跑不起来?
近期针对用友BIP、畅捷通T+及U8 Cloud等ERP系统的勒索病毒攻击频发,Weaxor(.rox/.weax)等家族利用Web漏洞长驱直入。本文解析用友系统被加密后的四层受损逻辑,并提供从止损、账套抢救到Webshell后门清理的完整应急方案。
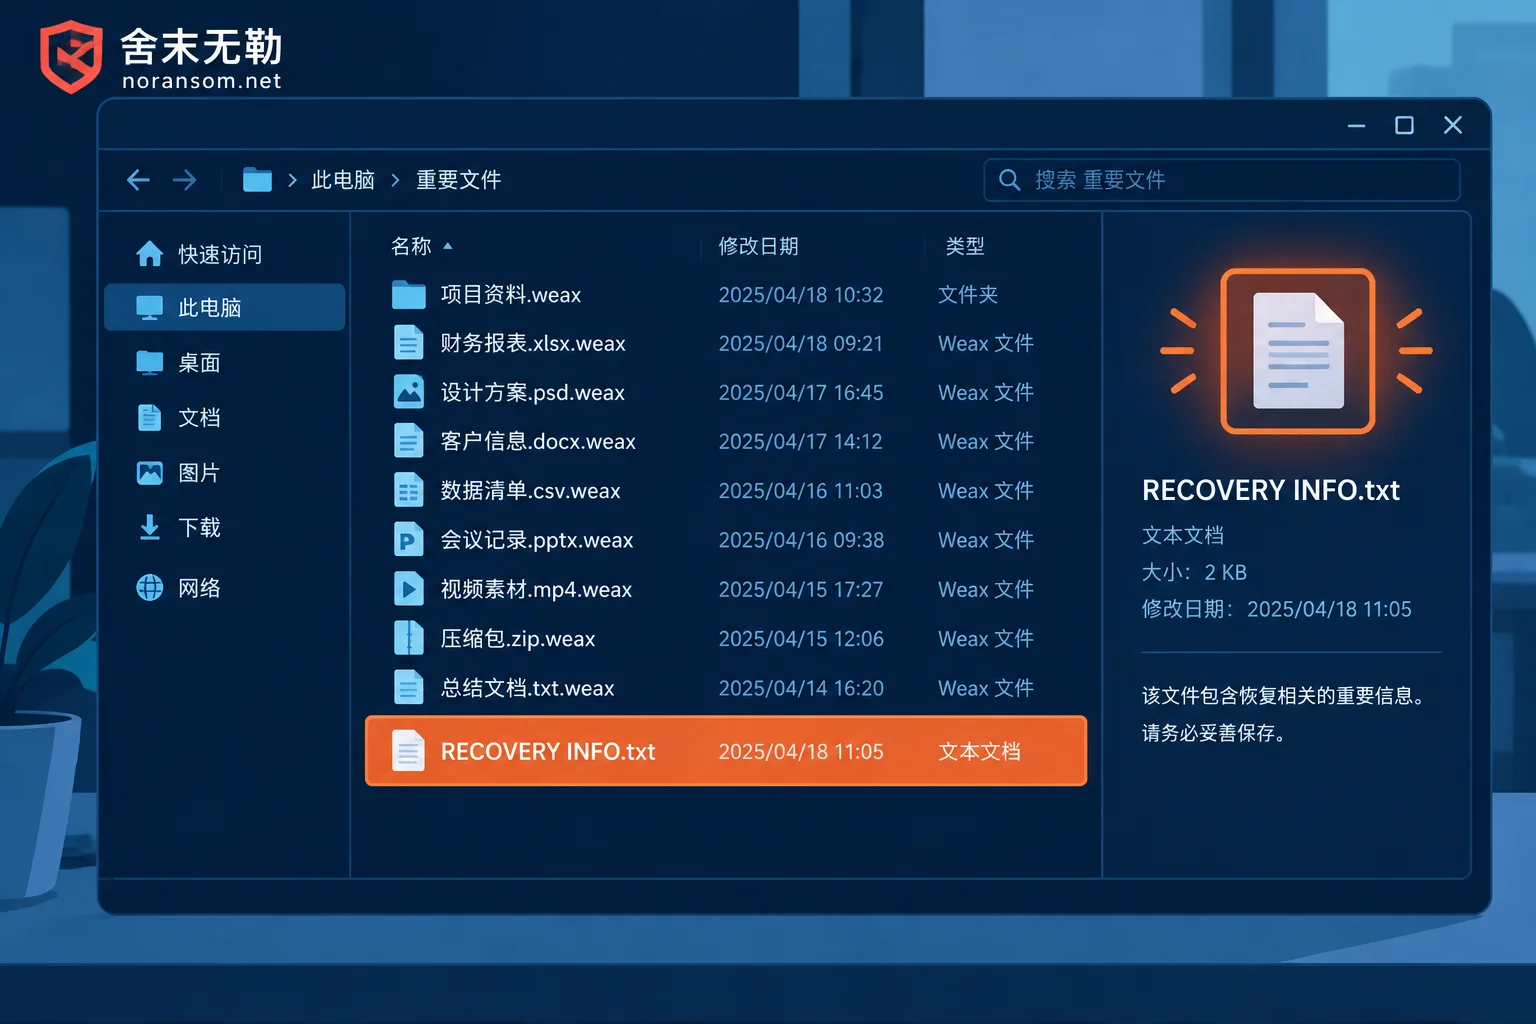
文件后缀变成 .weax:杀毒软件杀干净了,为什么文件还是打不开
从 .weax 勒索病毒的典型症状讲起,说明为什么杀软清除病毒体之后文件依然是密文,目前有没有可用的免费解密器,以及在不支付赎金的前提下还能从哪些路径把数据找回来。

