用友数据库被加密后要保留哪些文件:这几类删了就真没了
用友账套被勒索病毒加密后,决定还能恢复多少的往往不是杀毒,而是你有没有把该留的文件留住。本文给出必须保留的文件清单(数据文件、日志、UFSystem 系统库、历史备份、勒索信与样本对、系统与数据库日志),说明正确的保留方式和几种会直接毁掉恢复机会的操作,以及留下来之后怎么判断恢复路径。
金蝶账套被勒索病毒加密后怎么恢复业务:从止损到账套重建的处置顺序
金蝶 KIS、K/3 WISE 或云星空的服务器被勒索病毒加密后,先隔离并停止在原盘写入,再盘点所有备份副本;没有可用备份时还有家族识别与解密可行性判断、数据库底层残留提取两条路。文章按实际处置顺序说明每一步的判断条件、容易毁掉数据的操作,以及在纯净环境重建金蝶服务端后财务该怎么核对。
SQL Server 的 mdf 被加密还能恢复吗:先看加密覆盖了多少,再决定走哪条路
mdf 被勒索病毒加密后,能不能恢复主要取决于加密覆盖了文件的多少、有没有可用备份、以及后续有没有被二次破坏。本文给出优先动作、三种加密覆盖情况的判断方式、四条恢复路径的排序,以及最容易毁掉数据的几个操作。
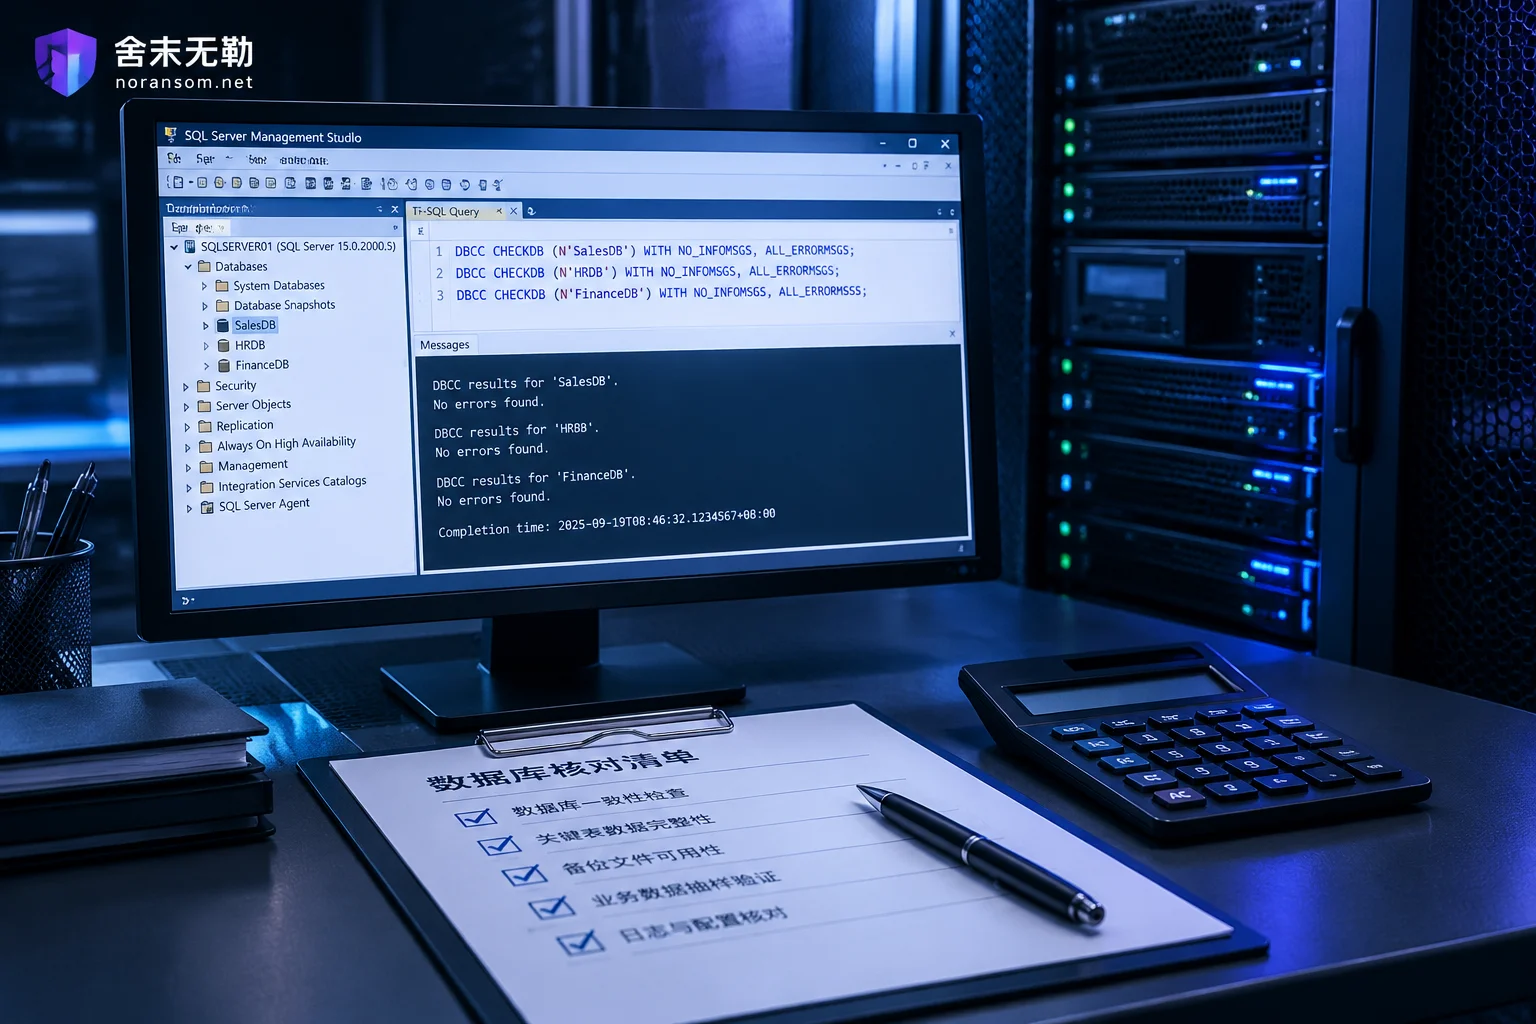
SQL Server 恢复完就能用了吗:从 CHECKDB 到财务对账的五层核对顺序
数据库能附加、服务能启动,不等于业务数据完整可用。本文给出勒索或严重故障后 SQL Server 的核对顺序:先在副本上做引擎级一致性检查,再查约束与孤儿记录、登录权限、恢复时间点,最后由业务和财务人员对账并在隔离环境联调,通过后再上线补录。
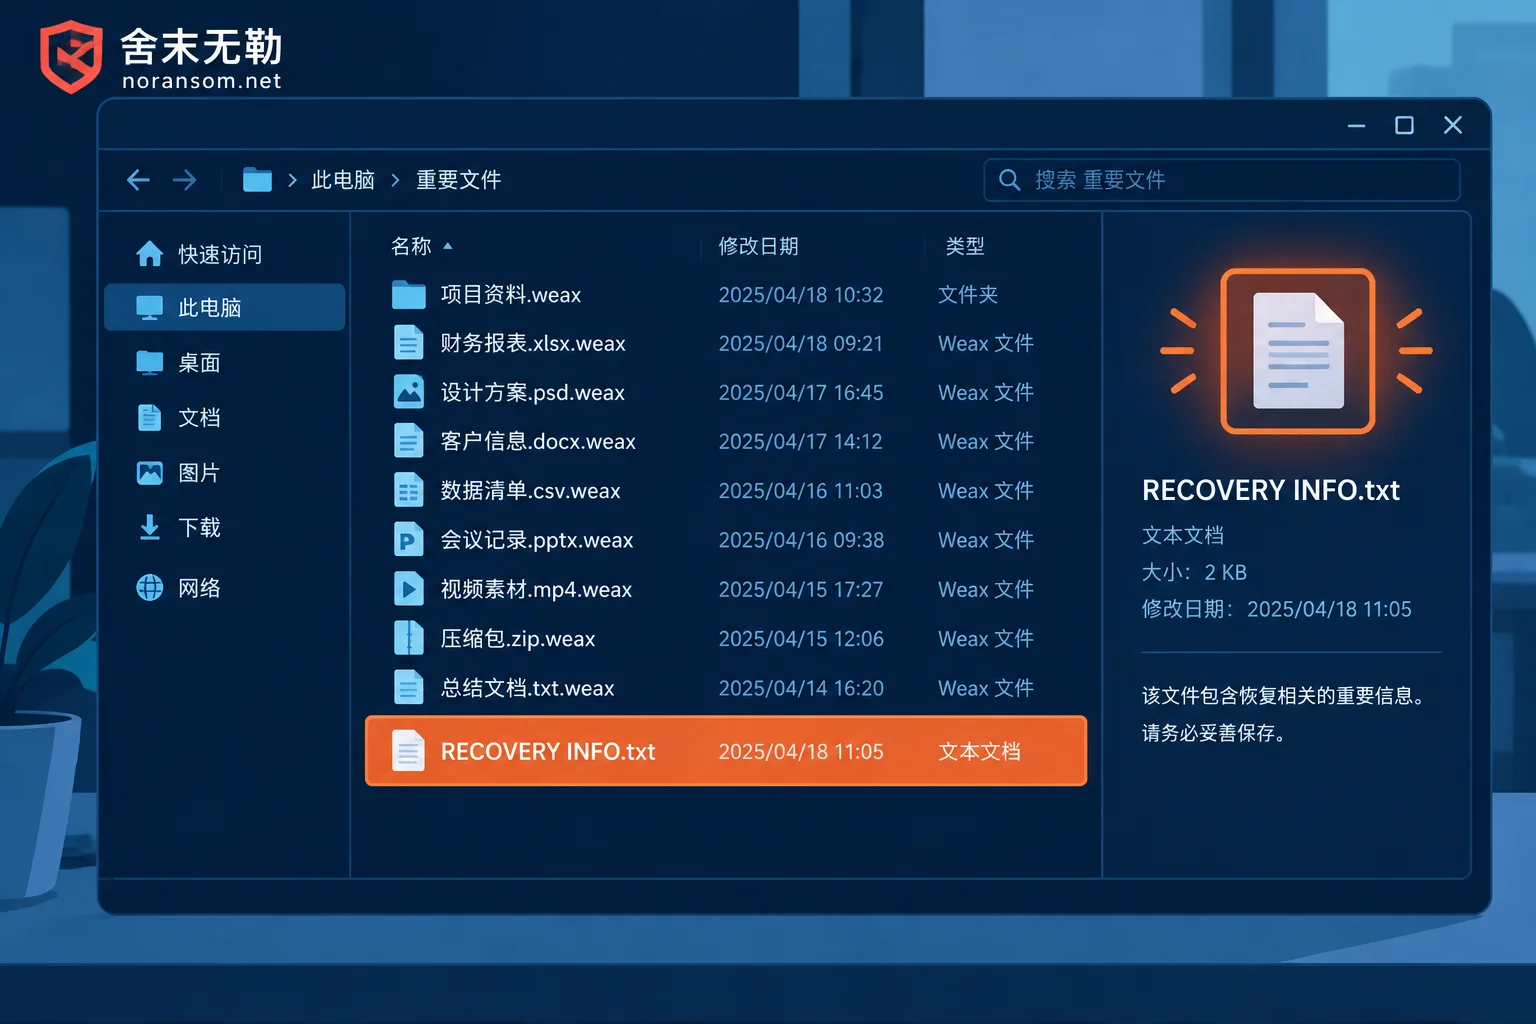
文件后缀变成 .weax:杀毒软件杀干净了,为什么文件还是打不开
从 .weax 勒索病毒的典型症状讲起,说明为什么杀软清除病毒体之后文件依然是密文,目前有没有可用的免费解密器,以及在不支付赎金的前提下还能从哪些路径把数据找回来。