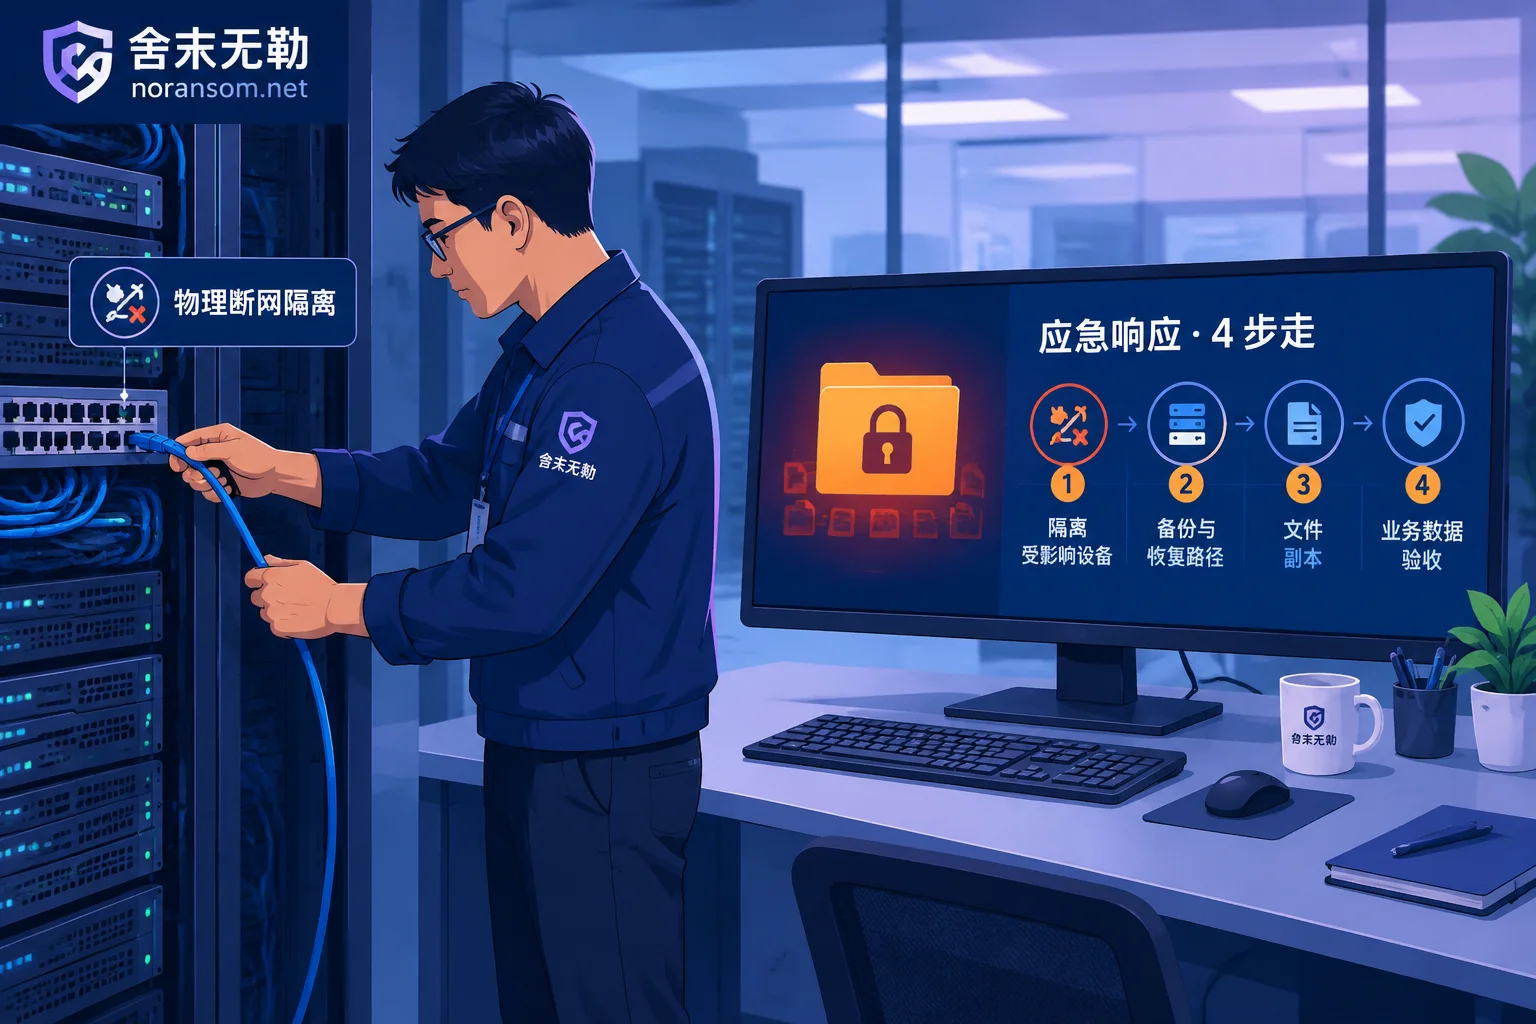
遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
发现服务器、ERP账套或数据库文件全部被加上 .AIR 或 .air 后缀时,切勿盲目套用解密工具。同样的后缀背后可能是 Makop 家族,也可能是 Dharma(CrySiS)变种。本文详解如何通过文件命名结构与勒索信特征区分家族,说明现场止损禁区,并梳理当直接解密受阻时,针对 SQL Server 与金蝶、用友等业务系统的底层数据恢复路径。
发现电脑或服务器被勒索病毒加密后,盲目重启、杀毒或联系黑客往往会压缩原本存在的数据恢复空间。本文面向企业负责人与IT运维,梳理从中招前30分钟的断网保护现场、家族识别、解密与数据提取路径选择,到清除后门重建防线的四步标准化应急处置流程。
0 条留言