桌面、托盘或「程序和功能」里突然多出一个你没装过的远程控制软件(向日葵、ToDesk、RustDesk、GotoHTTP 这类都出现过被滥用的情况),最优先的动作不是打开杀毒软件全盘扫描,而是这三步:
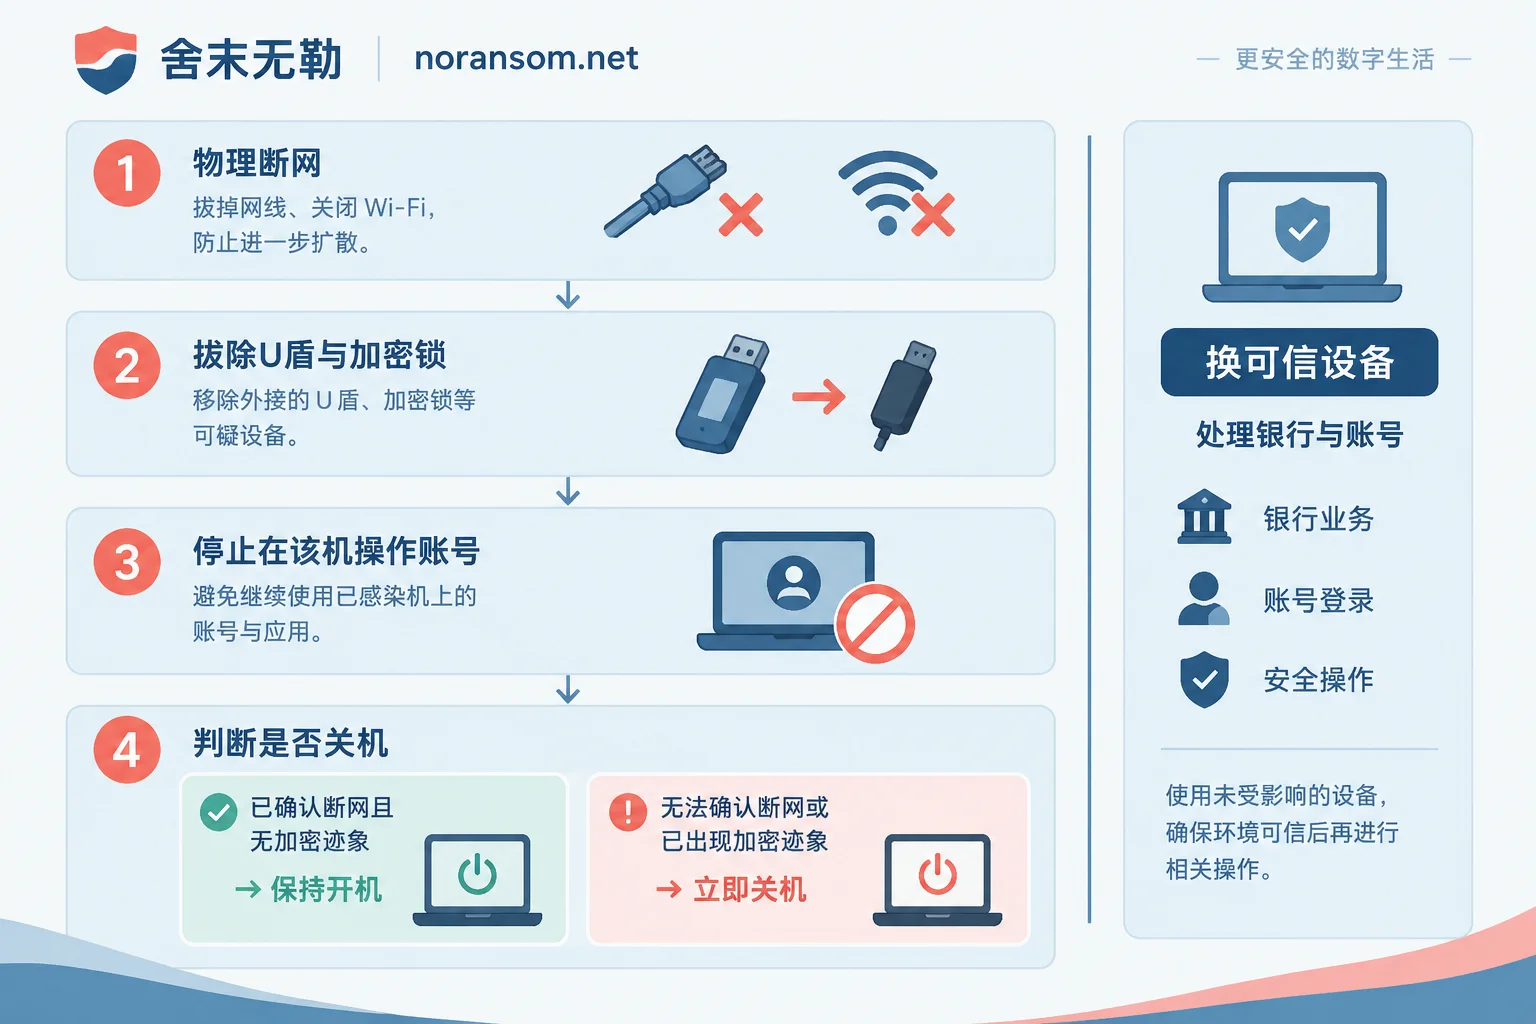
- 物理断网。 拔网线,或者用机身无线开关、系统飞行模式彻底关掉 Wi-Fi。只是在远控软件里点「退出」「断开」没有意义——后台的回连进程和服务通常还在跑。
- 如果这是财务、出纳或有网银权限的电脑,立刻把插在机器上的 U盾/UKey、读卡器、加密锁全部拔下来。 这一步可以和断网同时做。U盾插着且处于已登录状态时,对方可以在你看不见的会话里发起转账授权。
- 不要在这台电脑上做任何「补救」。 不登网银、不改密码、不登微信/QQ、不打开网盘和企业邮箱、不用它扫码确认任何东西。你在上面输入的每一个字符都可能被记录。
关机还是保持开机,看两个条件
没有一刀切的答案,按下面两点判断:
- 已经确认物理断网(网线拔掉、无线彻底关闭、没有 4G 随身 Wi-Fi 或手机共享网络在连),并且文件没有被批量改名、没有出现陌生后缀和勒索说明文件:建议保持开机、停掉所有业务操作,等排查或取证。内存里的恶意进程、动态加载的代码、临时网络连接,关机后基本就没了,后续想查清是怎么进来的、对方做过什么会困难很多。
- 无法确定是否真的断开(比如不清楚机器有几块网卡、无线会自动重连、设备在机房你碰不到),或者已经看到文件被加密、被大量重命名:直接关机,先止损。扩散和继续加密比取证线索更要紧。
先弄清它是谁装的,再决定怎么清
远控软件自动出现,不等于一定是木马,但也不能默认是正常的。三种常见来源要分开核实:
- IT、同事或外包在远程协助时装的,事后没卸载。打个电话问清楚是最快的排除方式,特别是最近刚报修过电脑的。
- 装别的软件时被捆绑安装,常见于下载站的「高速下载器」。
- 通过钓鱼文件静默安装。典型诱饵是群里发的「违纪通报」「客户资料」「发票」「财务对账表」,点开后没看到内容,程序却在后台装好了远控并配了固定密码。
核对这几个信息,基本能区分:安装目录和程序文件的创建时间,对不对得上你记得的某次操作;软件是有正常界面和桌面图标,还是完全隐藏、只在任务管理器里能看到进程;最近有没有点开过来源不明的附件或压缩包。
在远控软件自己的界面里,能看到很多东西
如果这个远控程序能正常打开,先截图保留,再看这几项(不同产品名称和位置不一样,有些记录只保存在厂商服务端,本机看不到):
- 是否被开启了无人值守 / 固定访问密码。正常的临时协助一般用随机验证码,被做成长期后门的会设成固定密码。
- 本机设备识别码,以及绑定的主控账号、受信任设备列表里有没有你不认识的条目。
- 连接历史记录:时间点是否正好对应你发现鼠标自己动、窗口自己弹的那段时间。
这些是判断「对方只是看了一眼」还是「已经建立长期驻留」的直接依据,也是后面报警、内部说明要用的材料。看完先别急着改密码或解绑——在这台已失陷的机器上操作,对方可能正看着。
杀毒软件没报毒,说明不了什么
这是最容易误判的一点。近年以银狐(游蛇)家族为代表的远控木马,大量使用带合法数字签名的正规远程软件做落地工具,再用「白加黑」方式加载自己的模块。杀软看到的是一个有官方签名的正常远程控制程序,默认不报警;真正的加载器可能只是个几十 KB 的 DLL,藏在系统进程里。
所以「全盘扫描没发现威胁」不能作为「已经清理干净」的结论。需要手工看这些位置有没有陌生项:
- 任务管理器里可疑进程的文件所在位置。正常软件在
Program Files,而Temp、ProgramData、用户目录下的随机命名文件夹里跑着的常驻进程要重点怀疑。 services.msc里启动类型为「自动」的陌生服务,看它指向的可执行文件路径。- 任务计划程序里的新建任务,尤其是触发条件为「登录时」「每隔几分钟」的。
- 注册表
Run/RunOnce自启动项、启动文件夹。 - 新增的本地账户(特别是被加进 Administrators 组的)、是否被开启了远程桌面并放行了 3389、防火墙里多出来的放行规则。
只把远控客户端卸载掉,往往留下引导加载器和自启动项,过一阵还会自己装回来。「清掉又出现」几乎都是这个原因。
账号和资金是另外一条线,必须换设备处理
主机清理和账号止损是两件事,不能等机器修好再说。换一台没有受影响的电脑,或者用手机,做这些:
- 核对银行账户流水、待复核和待审批的交易;向开户行申请临时关闭网银支付通道或下调限额。电话打银行官方客服号码,不要用那台电脑上搜到的号码。
- 把微信、QQ、企业邮箱、OA、财务和业务系统的其他设备登录状态强制下线,然后再改密码。顺序反了意义不大——会话还在,改完密码对方可能仍然在线。
- 提醒同事和常联系的客户:这段时间如果收到「你」发来的文件、改账号通知、催款信息,一律当面或电话核实。盗取会话后在群里二次投递,是这类木马最常见的扩散方式。
- 已经发生异常转账或付款:第一时间联系银行走正规止付流程,并向公安机关报案,保留转账截图、系统日志、远控软件的连接记录和钓鱼文件原件。能不能追回取决于资金流向和时效,任何人承诺一定能追回都不可信。
具体哪些账号该改、按什么顺序改,可以参考发现银狐木马后需要修改哪些账号密码和微信、QQ 账号的处理顺序。如果症状是鼠标被人接管、窗口自己操作但杀软安静,这篇按症状写的处置顺序更贴近你的情况。
如果同时发现文件后缀被改了
那就不只是远控问题了。文件被加密是另一套处置逻辑:立刻停止对那块盘的写入、不要反复用各种解密工具去试同一批原始文件、不要格式化重装,也不要把加密文件和勒索说明上传到来源不明的网站。先确认家族和版本,才知道有没有可用的解密路径,这一步可以从勒索病毒家族识别与可恢复性判断开始。清掉病毒和解开文件是两件完全不同的事,前者做完并不会让文件自己恢复。
重装之前,先把这些留下
很多人发现远控后第一反应是直接重装系统。重装能解决主机驻留,但会把溯源材料一起抹掉——包括那个钓鱼文件、远控软件的安装目录和配置、系统与安全日志、异常登录记录。如果涉及资金损失、需要向公司或警方说明,或者同一个网络里还有别的机器可能中招,这些材料删了就补不回来。重装前要先保留的四类东西列得比较具体,重装前花十分钟看一下。
什么情况下别自己扛
单台家用电脑、确认是捆绑安装、没有网银和敏感账号,按上面的步骤排查加重装系统通常够了。出现下面任一种情况,建议找专业人员介入评估,而不是继续自己反复查杀:
- 同一网络里多台机器都出现了陌生远控或异常进程,或者在域环境里;
- 受影响的是服务器、数据库、财务账套所在主机;
- 已经发生资金损失或账号被用于对外发送;
- 清理过一轮后,陌生服务、计划任务或远控程序又自己回来了。
这类处置需要把主机驻留、账号会话、资金风险三条线分别收口,光靠一次查杀确认不了。舍末无勒提供银狐与远控木马的专项处置,多台受影响、正在扩散的情况按应急响应流程走,先评估影响范围再定处置方案。需要就事件具体情况沟通的,可以通过联系页面说明主机角色、发现时间和已经做过的操作——提交信息时不要在公开渠道附上数据库文件、客户资料、生产口令或可执行的恶意样本。


评论(0)