财务电脑一旦怀疑中了银狐木马,最先要做的不是打开杀毒软件全盘扫描,而是把资金通道断掉:拔掉所有 U 盾,拔网线、关掉 Wi-Fi,然后换一台干净设备去查流水、联系开户行。查杀排在后面,因为它解决不了眼下最紧的问题——对方此刻可能正看着你的屏幕,并且随时能调用那把还插着的证书。
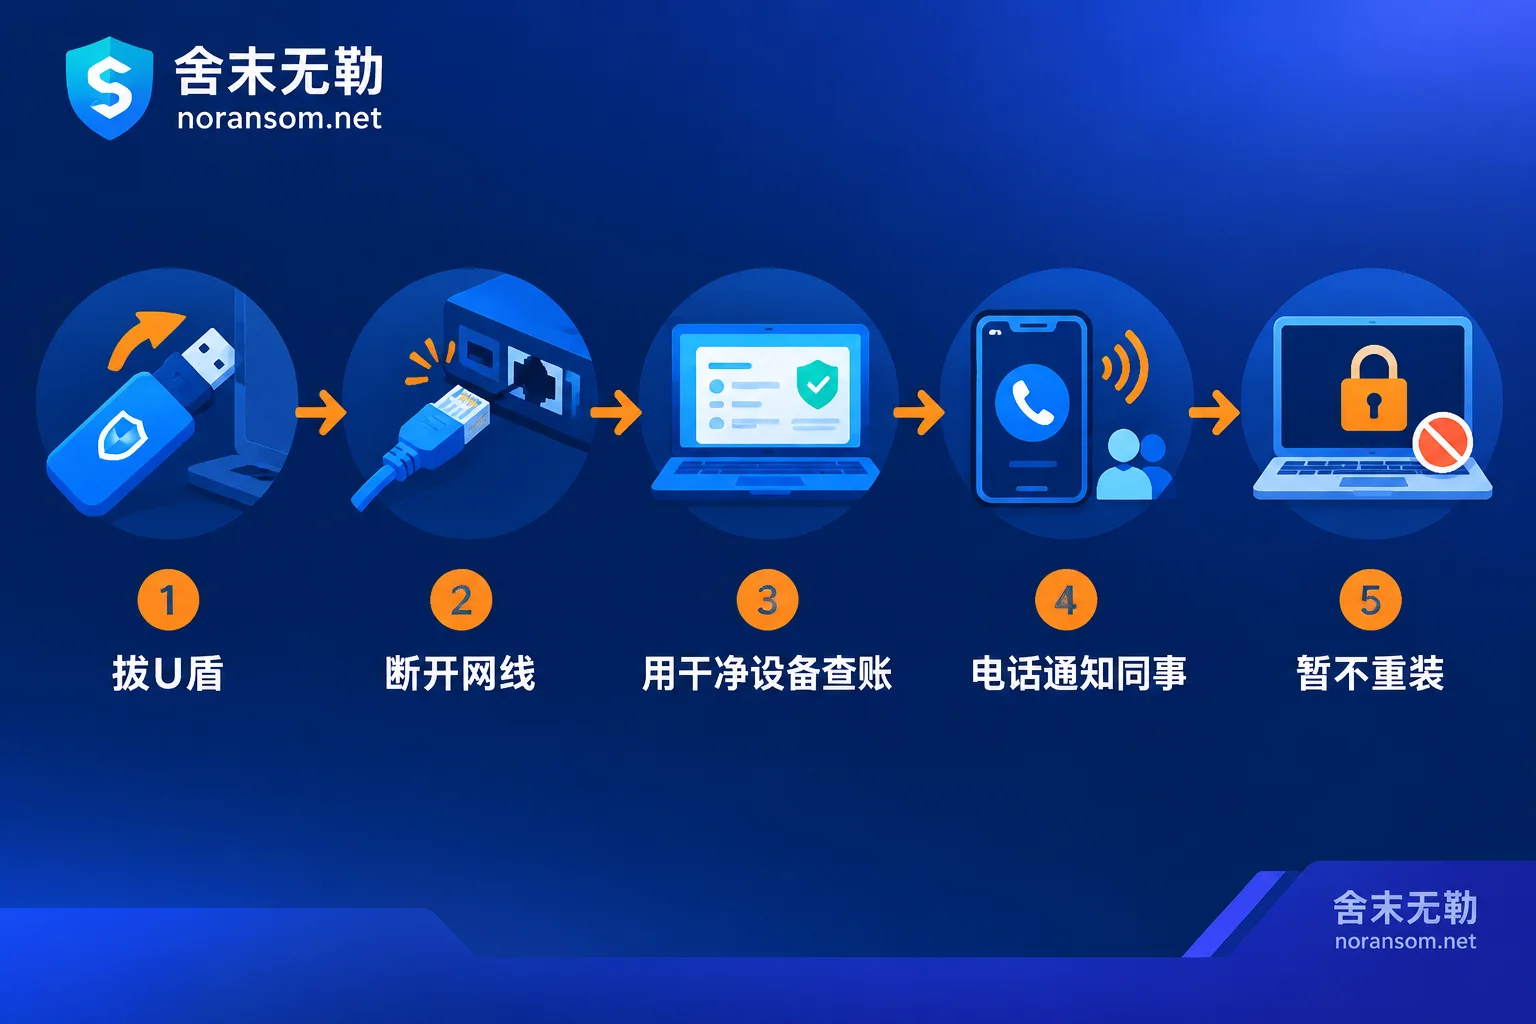
前 30 分钟按这个顺序做
- 物理拔出插在这台电脑上的所有 U 盾 / UKey,包括不常用的备用盾。
- 拔掉网线、关闭无线,让这台机器彻底离线。
- 换另一台干净设备(手机银行或不在同一内网的备用电脑)核对账户流水和待复核交易。
- 电话或当面通知主管、出纳和业务对接人:这台电脑和上面登录的聊天账号已失陷。
- 这台机器先别急着重装,也别继续拿来办公、改密码。
为什么先拔 U 盾,而不是先杀毒
银狐(也被叫作游蛇、谷堕大盗)是专门盯着财务、税务和管理岗位的远控木马,常伪装成财税文件、违纪名单或假冒的办公软件安装包。它的核心能力是屏幕监控、键盘记录、凭据窃取和远程操作桌面。只要 U 盾还插着、网银还处于登录状态,攻击者就可能在你看不到的窗口里完成签名和转账,你输入的密码、页面上收到的验证信息他同样能看到。
断网则是切断木马与远控服务端的通信,同时降低它顺着共享、内网继续摸到其他财务机器和账套服务器的机会。
要不要关机
断网之后,机器可以保持开机但不做任何操作,这样内存里的进程、连接痕迹还在,对后续取证有用。
判断标准很简单:如果你确认已经物理断网,而且没有出现文件批量改名、变成陌生后缀打不开的情况,保持开机不动更合适;如果没法可靠断网(比如只能用软件关无线、或者不确定该拔哪根网线),那就关机,总比让它继续联网强。无论哪种,都不要再用这台电脑登录账号、改密码或收发文件。
换一台设备查账和止付
查账这一步必须换设备,而且最好不在同一受影响的内网里。要做三件事:
- 核对最近的流水、待复核和待授权交易。除了大额转账,也留意陌生收款方、以及被拆成多笔的小额试探性转账。
- 联系开户行客户经理或官方客服,说明电脑可能被远程控制,申请临时关闭网银对外支付通道、下调单笔与日累计限额,必要时冻结网银账户。
- 各家银行对这类远程异常交易的受理方式、需要提交什么材料、多久生效并不统一,以你对应开户行的答复为准,别按别人的经验推算时效。
如果钱已经被转走了
立刻给开户行打电话申请紧急止付,同时拨 110 或反诈专线报案,两件事同步做,不要等其中一件有结果再做另一件。
报案时尽量把材料备齐:转账凭证、收款方账号和户名、交易时间与金额、可疑文件或链接的来源、电脑开始异常的大致时间点。涉案账户的紧急止付和冻结要走公安与银行的联动机制,任何第三方技术机构都无权承诺把资金追回来,能做的是把技术层面的证据和时间线整理清楚,配合调查。
需要重置的账号,比你想的多
银狐会窃取浏览器保存的密码、提取即时通讯工具的会话凭据,也可能监听剪贴板。所以重置范围不能只停在网银:
- 网银登录密码、复核密码、U 盾或证书口令
- 金蝶、用友等财务系统账号
- 开票与报税账号
- 企业邮箱
- 微信、QQ、钉钉、企业微信
- 浏览器里保存过的其他工作账号
改完密码,还要到各自的安全中心把其他已登录设备全部注销下线。只改密码不踢会话,被劫持的登录态可能仍然有效。能开多因素认证或动态口令的,一并开上。
这些操作全部在那台干净设备上做——在原来的电脑上改,等于把新密码再送一遍。
通知同事:二次诈骗常比第一笔损失更大
攻击者拿下财务电脑后,惯常的下一步是利用已登录的微信、钉钉、企业微信,往工作群里发钓鱼文件,或者冒充老板催付款、通知“收款账号变更”。
断网之后第一时间用电话或当面告诉主管、出纳和常打交道的业务人员:这台电脑和对应聊天账号已经失陷,从它发出的任何文件和付款指令一律不要执行,需要付款的一律电话或当面二次确认。这一步花不了几分钟,却经常是挡住后续损失的关键。
杀毒软件报“已清除”,能插回 U 盾继续用吗
对处理过资金的财务电脑,不建议。
银狐大量使用无文件加载、DLL 侧加载、注入系统白名单进程、计划任务持久化等手法对抗查杀,常规特征扫描容易漏掉变形后的残留。“已清除”只说明被识别出来的那部分处理了,不等于机器干净。
相对稳妥的顺序是:先保留必要的日志和样本用于取证,再把纯静态的业务数据导出(账套备份、报表、凭证扫描件等,不要连带可执行文件、脚本和快捷方式),然后整盘格式化、重装干净系统并做加固,最后才接入网络、插回 U 盾。
其他办公电脑是否也要同样处理,看排查结果决定,不必一刀切。关于清理后这台机器的去留,以及查杀后木马反复出现的原因,可以再看银狐木马清除后电脑还能继续用吗和银狐木马杀毒后又出现怎么办。
什么时候该找人正式处置
下面几种情况不适合边用边查,建议尽快做正式的应急处置和溯源:
- 已经发生未授权转账,或账号出现异地、异常登录记录
- 多台机器、多个同事同时中招,或清理后短时间内复发
- 财务服务器、账套数据库和这台电脑在同一网段
- 需要留存证据配合报案或内部责任认定
这类场景可以参考银狐、远控与财务电脑风险的处理方式,或者直接说明现状走事件应急咨询。提交材料时注意:不要把数据库文件、客户资料、生产口令或可疑可执行文件发到公开评论区和任意上传站点。
最后提醒一种容易混淆的情况。如果你同时发现文件被批量改成陌生后缀、全都打不开,那是文件加密的问题,和远控清理是两条不同的线,需要单独判断家族与恢复路径,指望“杀掉木马文件就自己恢复”并不现实。这种时候先按怎么判断是不是勒索病毒确认症状,再分别处理这两件事。


评论(0)