面对“加密威胁”:为什么你越急,损失越大?
进入2026年,勒索病毒攻击呈现出更强的“精准打击”特征。相比于过去的大面积撒网,如今的黑产链条更倾向于针对企业核心业务系统——特别是数据库、虚拟机集群与ERP财务软件进行针对性渗透。很多企业的IT运维人员在发现业务瘫痪后,本能反应是重启服务器、尝试强行运行加密软件,或是盲目寻找所谓的“一键解密包”。
然而,这些动作恰恰是数据恢复的“大忌”。在舍末无勒处理的众多案例中,许多无法恢复的数据并非因为加密算法过强,而是由于后续的二次操作覆盖了原本可恢复的碎片。
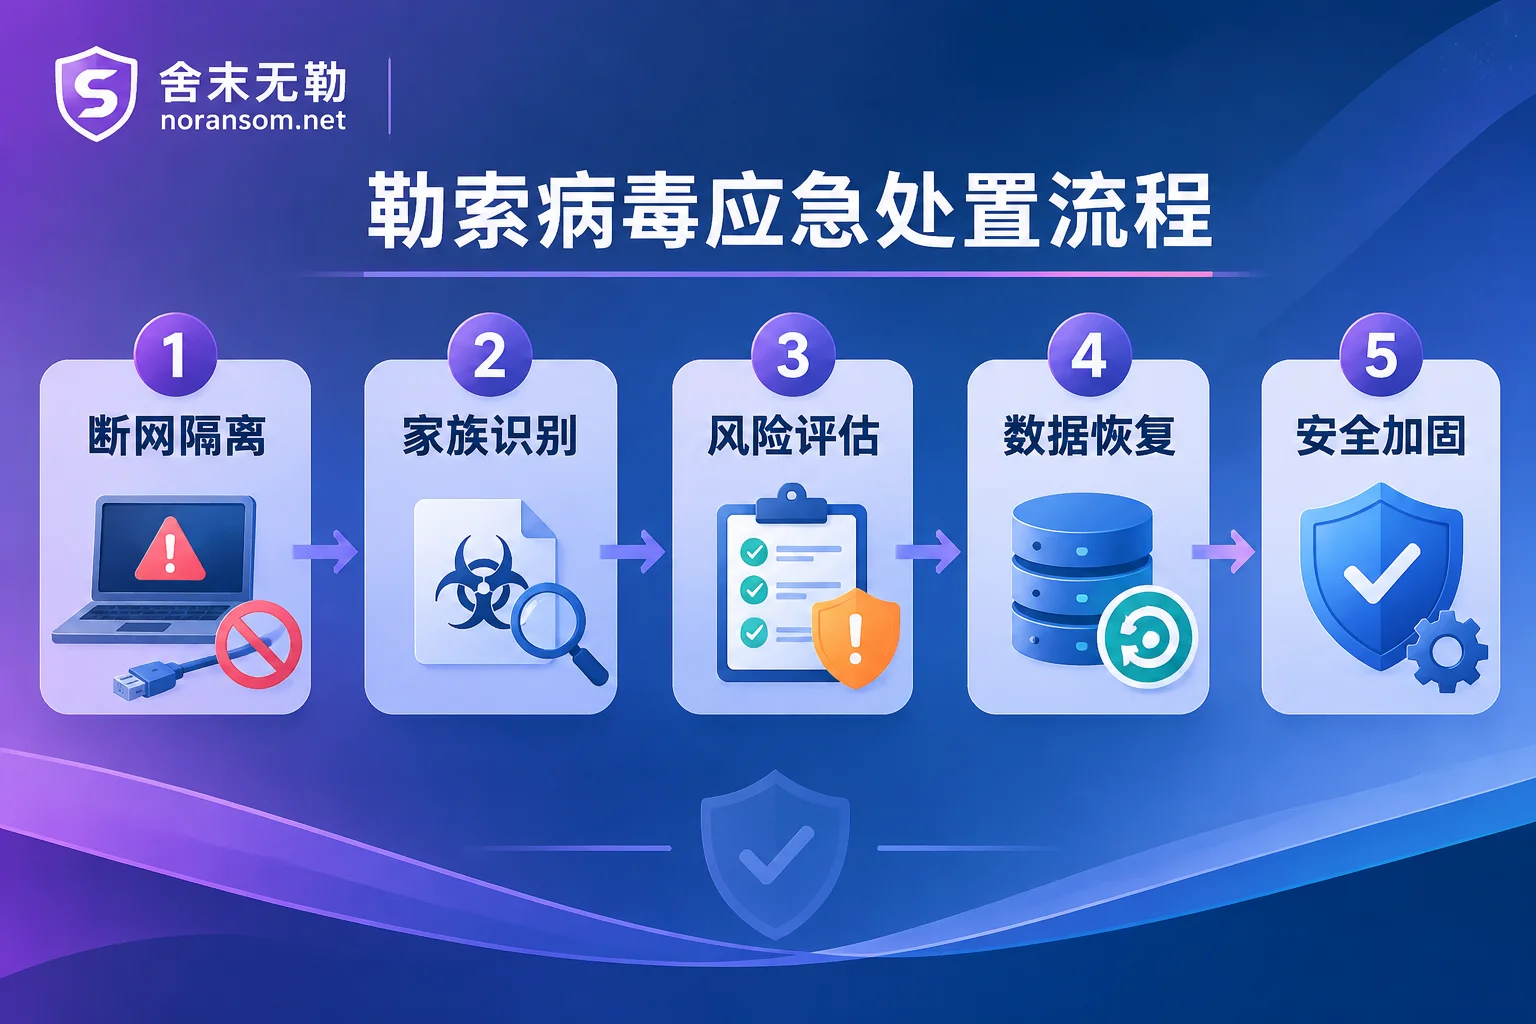
科学应急:从“止损”开始的黄金流程
面对数据加密,首要任务不是“解密”,而是“评估”。
- 勒索病毒识别(核心第一步):不要在没有明确家族的情况下盲目尝试任何工具。通过在线识别工具或对比后缀总表,先锁定攻击者身份。不同的勒索家族(如Weaxor、Mallox等)具有完全不同的加密强度与留存特征。
- 应急响应与隔离:如果遭遇入侵,应立即执行7×24应急响应。我们的专家团队会协助您在第一时间控制影响面,清除残留的银狐木马后门,防止在恢复过程中再次被二次加密。
ERP与核心服务器的精准抢救
企业业务瘫痪时,针对用友、金蝶、畅捷通等ERP系统或ESXi/Hyper-V虚拟化平台,通用的解密工具往往失效。舍末无勒并不依赖单一的“解密器”,而是根据环境提供系统化的解决方案:
- 直接解密不可行时:我们走备份与快照修复、数据库文件级修复以及未加密残留提取。我们按照系统与时间点标注数据完整度,确保交付的是“可运行”的业务环境,而非仅仅是损坏的文件碎片。
- 攻击溯源取证:不仅仅救数据,更要搞清“从哪进来的”。通过溯源取证服务,我们为您出具可用于合规与报案的报告,并提供安全加固方案,防止被反复薅羊毛。
我们的原则:专业,而非承诺虚无
在勒索病毒领域,我们坚持“不支付赎金、不与攻击者谈判”。因为我们的核心目标是通过技术手段恢复您的生产力。舍末无勒不保证所有变种都能百分之百解密,也不承诺固定时长,因为每一份数据都值得严谨对待。
如果您正处于勒索事件的焦虑中,请遵循科学决策流程:
不要在慌乱中把数据推向深渊,先停下来,评估每一步行动的风险。


评论(0)