早上刚到公司,财务反映用友、金蝶连不上账套,或者车间报工系统突然报错。运维远程连上服务器一看:桌面多了一张英文勒索信,D盘和E盘里的 .mdf 数据库、.bak 备份包、.vmdk 虚拟机磁盘文件全被改了后缀。
服务器中勒索病毒后,业务停摆的压力会瞬间压到IT和企业负责人身上。但在一线的救援评估中,我们发现一个非常残酷的规律:很多原本有希望通过底层修复找回八九成数据的服务器,最后彻底无法恢复,往往不是因为勒索病毒的加密算法有多完美,而是因为管理员在发现中毒后的前两个小时里,做错了几个看似“正常”的动作。
如果你已经看过了《中了勒索病毒怎么办:从前30分钟止损到业务上线的完整应急决策清单》,就会知道应急的核心是“先止损、再评估”。而针对承载着核心数据库、ERP和虚拟化平台的企业服务器,止损的第一要务是保护磁盘底层现场。
在动手尝试任何恢复之前,请先对照下面这五个禁区,确保自己没有亲手覆盖掉最后的抢救机会。
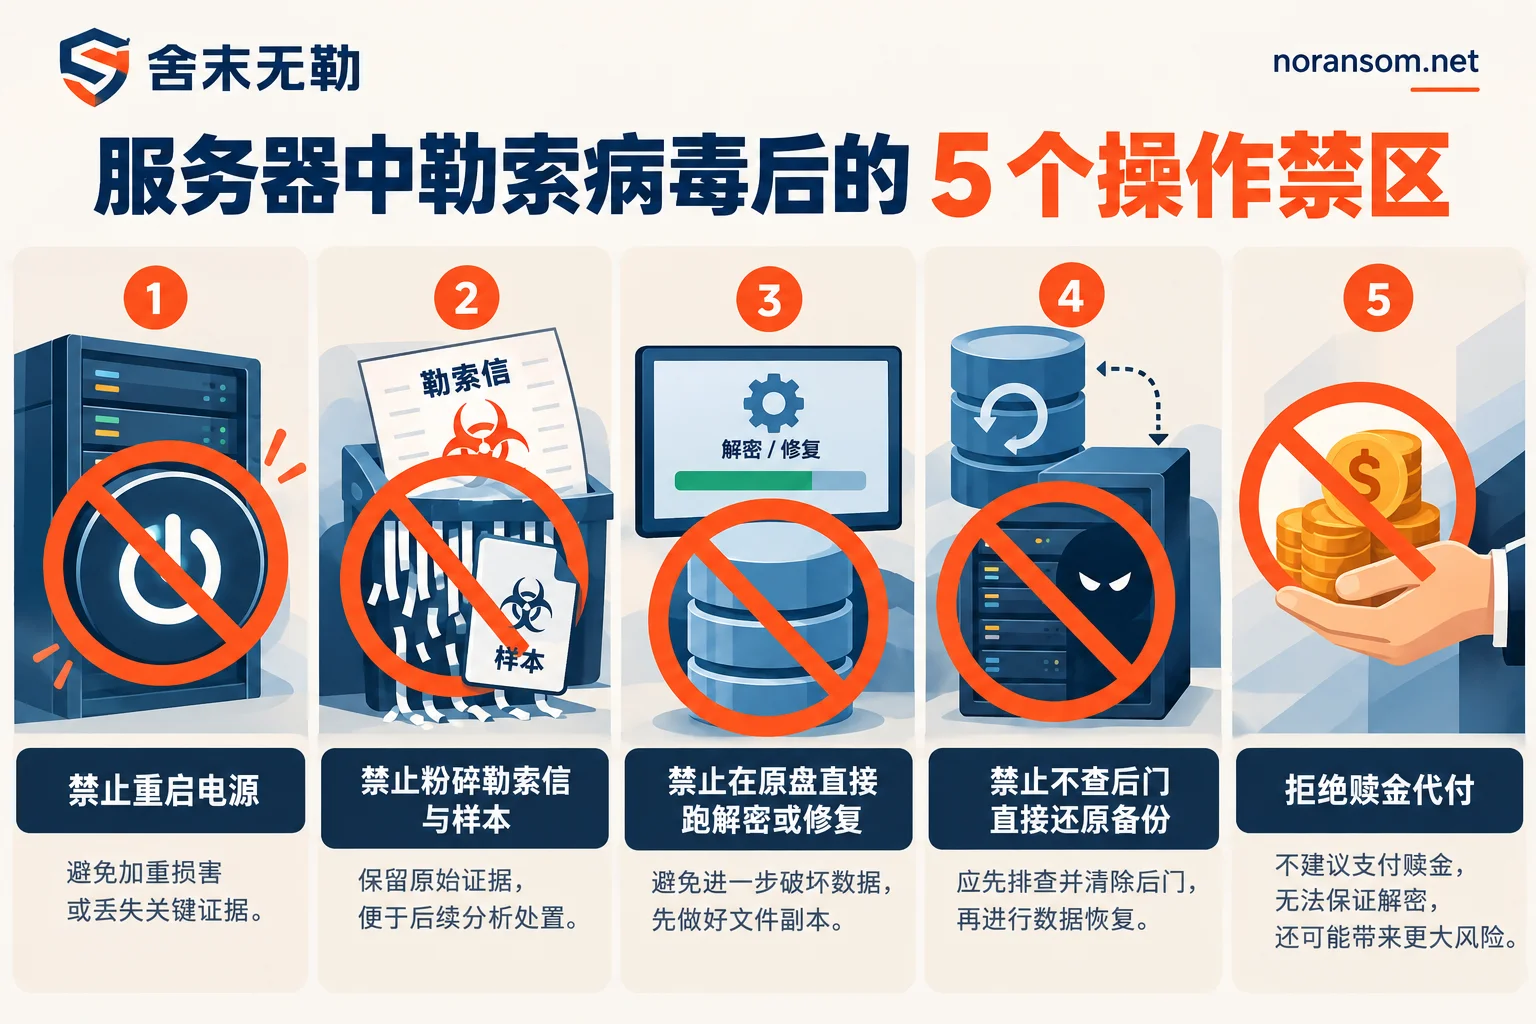
禁区一:发现服务器卡死或报错,第一反应是重启
不少勒索病毒在加密大型数据库文件或虚拟机镜像时,会占用极高的磁盘I/O和CPU,导致服务器远程桌面卡顿、业务系统无响应。这时候,很多运维的第一反应是“重启一下试试”。
为什么不能重启?
- 触发二次破坏或继续加密:部分勒索家族会将自身注册为系统服务或计划任务,重启非但不能打断加密,反而可能让尚未加密完的进程重新拉起,或者触发针对系统引导区的破坏逻辑。
- 清空内存中的关键取证线索:攻击者是怎么进来的?当前有哪些异常网络连接?解密或溯源所需的临时密钥残留、无文件攻击载荷,往往只存在于内存(RAM)中。一旦断电重启,内存数据直接清零。
- 触发定时清理任务:Windows 或业务软件在启动时常伴有临时文件清理、日志轮转或自动备份覆盖任务,这些磁盘写入动作会直接覆盖掉底层残留的未加密碎片。
正确做法:
拔掉服务器网线或在核心交换机上禁用对应端口(如果是云主机,立即在安全组断网并做整机磁盘快照),保持服务器当前通电状态,挂起或冻结现有非必要业务进程。
禁区二:直接开杀毒软件全盘查杀,或顺手删掉勒索信
看到服务器中招,很多人会立刻下载杀毒软件、EDR工具进行全盘扫描,并把勾选出来的异常程序、连同每个文件夹下的勒索信(如 ReadMe.txt、![id]._INFO.txt 等)一并粉碎。
为什么这是大忌?
- 破坏病毒样本与配置文件:不同勒索家族(甚至同一家族的不同变种)加密逻辑差异巨大。安全工程师在进行勒索病毒解密分析时,往往需要逆向原病毒样本来确认它是全文件加密、头部加密还是间隔加密。杀软直接粉碎样本,等于毁掉了判断对手底牌的依据。
- 丢失唯一识别标识:勒索信里通常包含攻击者留下的唯一受害者 ID(Personal ID)、邮箱或毒素特征码。就像我们在《文件被加上陌生勒索病毒后缀怎么查》里提到的,很多家族会共用常见后缀(如
.locked、.888、.air),没有勒索信对照,很难精准锁定变种版本。
正确做法:
不要删除任何勒索信和可疑可执行文件。你可以先把勒索信文件名和被加密后的文件后缀,输入到免费的勒索病毒识别工具或对照勒索病毒后缀查询总表,初步判明它属于 Weaxor、Mallox、Sorry 还是其他常见家族。
禁区三:拿原盘直接试跑各种“免费解密工具”或强行挂载数据库
病急乱投医时,管理员常会在网上搜罗各种第三方解密小工具,直接在生产服务器的原盘上运行;或者在 SQL Server、Oracle 数据库报错时,强行使用修复命令、反复尝试附加 .mdf 文件。
为什么这会毁掉数据?
- 加密套加密 / 解密损毁:如果没分清具体变种就盲目运行不匹配的解密工具,工具会按照错误的密钥流去改写文件头部或数据块,导致原本结构完整的密文被彻底写坏(详见《勒索病毒解密后文件打不开:先分清是没解开,还是解坏了》)。
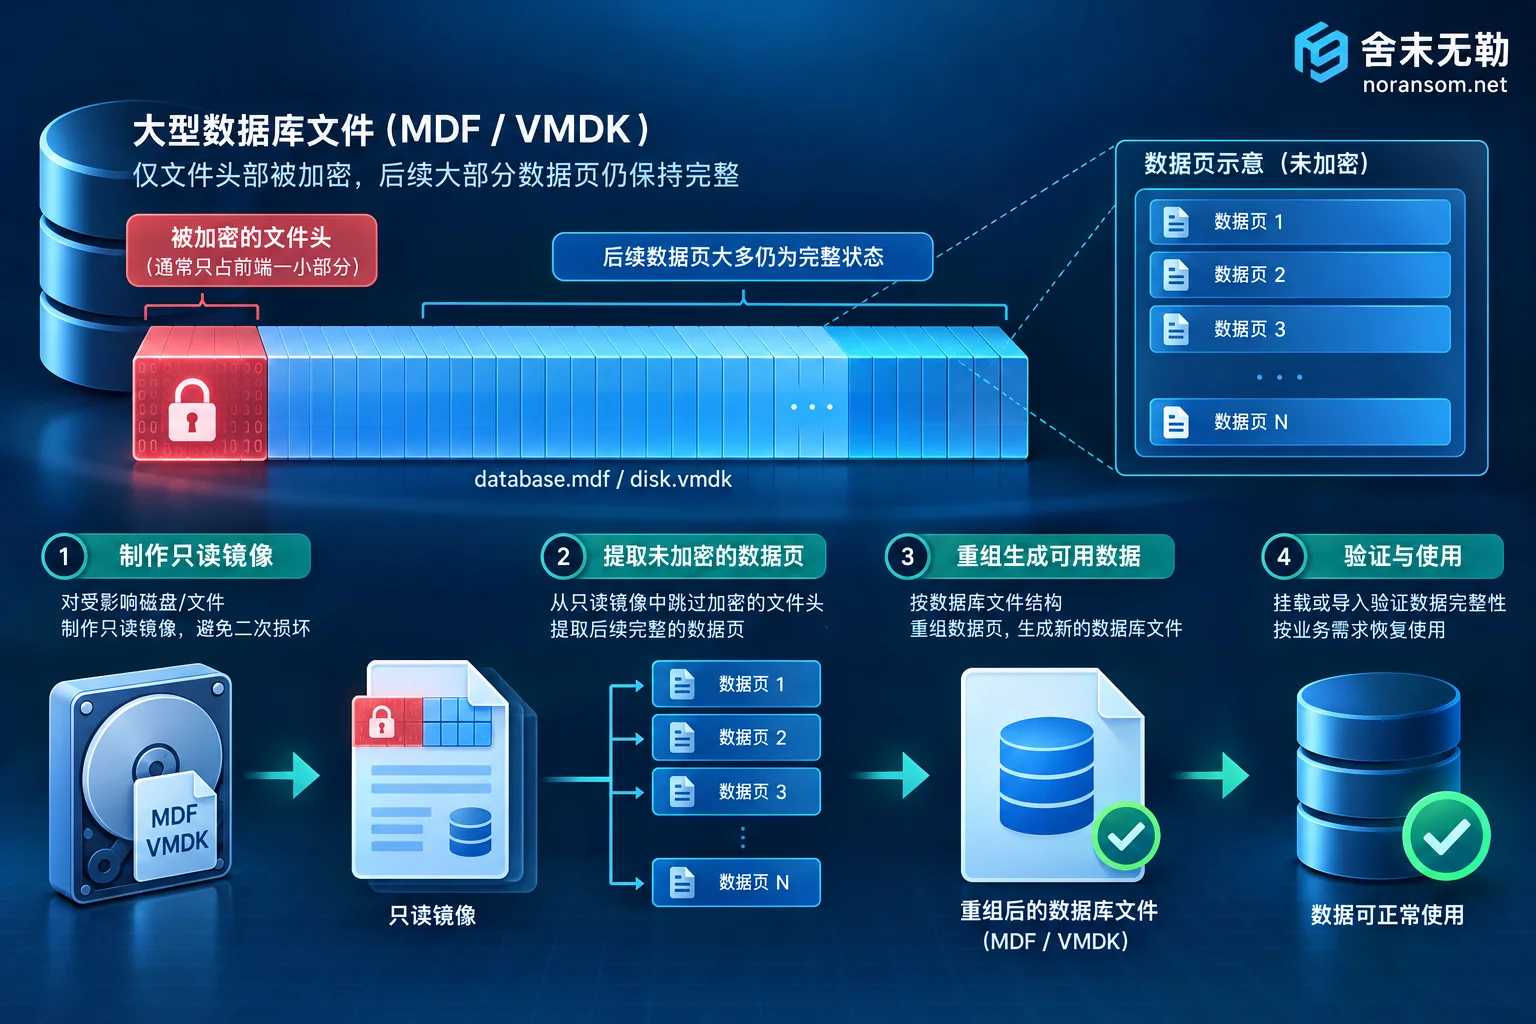
- 破坏数据库页结构与虚拟卷碎片:很多勒索病毒为了追求加密速度,面对几十上百GB的
.mdf数据库或.vmdk虚拟磁盘时,只加密文件开头的几MB到几十MB。这意味着文件内部90%以上的底层数据页其实是完好的。如果你在原盘上强行附加数据库、重建日志,或者在虚拟化平台上新建虚拟机,产生的新写入会直接覆盖掉这些宝贵的未加密数据块。
正确做法:
严禁在原盘上做任何写入、修复或解密测试!所有针对SQL Server 被加密、ESXi / Hyper-V 虚拟机被加密或金蝶/用友等 ERP 被加密的抢救操作,都必须在只读镜像或克隆副本上进行(具体评估逻辑可参考《SQL Server 数据库被勒索病毒加密怎么恢复》与《VMDK 文件被加密后还能提取数据吗》)。
禁区四:不查清入侵入口,直接在原服务器上还原备份或重装上线
如果企业恰好有一份离线备份或异地快照,运维人员往往会如释重负,立刻把备份拷回服务器还原,或者重装系统后直接把业务重新对外开放。
结果往往是:刚恢复好不到两天,服务器第二次被同一个黑客加密,连刚插上去的移动硬盘备份也一起沦陷。
当前的勒索攻击早已不是单机偶发中毒,攻击者通常通过弱口令爆破(RDP/SSH)、OA或ERP历史高危漏洞、VPN凭证泄露等途径进入内网,在服务器或域控里潜伏数天,留好后门、摸清备份位置后才动手。我们在《勒索病毒数据恢复后为什么会再次被加密》中专门拆解过,如果不先通过安全应急响应清除计划任务、隐藏账号、Webshell和远控木马驻留,在带毒环境里恢复数据,无异于给攻击者送去第二波谈判筹码。
正确做法:
在连接任何干净的备份介质之前,必须先把备份存储物理隔离(参考《备份文件也被勒索病毒加密了:先冻住存储,再判断还剩什么能救》)。恢复出来的业务系统应先部署在隔离的干净环境中,并同步开展攻击溯源取证与安全加固防护,堵住最初的入侵入口。
禁区五:轻信网上的“100%包解密”承诺,沦为赎金二道贩子的猎物
当企业发现主流安全厂商和开源社区都没有现成的免费解密工具时,很容易被搜索结果里一些打着“专业黑客技术、100%无损解密任何后缀、不成功不收费”旗号的机构吸引。
这里需要给企业负责人和IT提个醒:目前主流勒索病毒大多采用成熟的商业级非对称+对称混合加密算法,在没有私钥且算法实现无漏洞的前提下,世界上没有任何人能靠“纯算力暴力破解”解开所有家族。
那些敢拍胸脯保证“100%还原每一个文件”的团队,绝大多数根本不是在做技术恢复,而是背地里联系黑客替你交赎金,再从中赚取高额差价的“赎金代付二道贩子”。这不仅会让企业承担高昂的溢价,还会面临三个严重后果:
- 资金与合规风险:资金流向境外黑灰产,无法开具合规技术服务发票,甚至面临监管追责;
- 数据外泄与二次勒索:攻击者知道该企业有付款能力且安全防线薄弱,往往会在几个月后换个马甲再次勒索,或拿窃取的数据进行二次敲诈;
- 拿到假密钥或损坏的解密器:黑客收钱跑路,或提供的解密工具本身有Bug,直接把服务器原文件跑坏。
关于如何甄别服务商,建议先阅读《找勒索病毒解密公司,怎么判断对方的方案靠不靠谱》。
服务器中勒索病毒后,稳妥的抢救路线怎么走?
在保护好服务器现场、避开上述五个禁区之后,企业应当按照“先鉴定家族与受损程度,再定技术路径”的顺序推进。在舍末无勒的标准化服务流程中,我们坚持不支付赎金、不代为与攻击者谈判,而是通过以下两条技术路径帮企业挽回核心资产:
- 路径一:家族识别与针对性解密評估
先通过勒索信与加密样本分析具体的家族与变种版本(你也可以先在勒索病毒库中查阅对应家族特征)。如果该变种存在已知算法缺陷或密钥提取条件,则通过勒索病毒解密服务制定解密方案。 - 路径二:绕过加密算法,直接进行底层数据恢复
当直接解密不可行时(这也是多数新型变种的常态),完全不必绝望。针对服务器承载的 SQL Server、Oracle、MySQL 数据库,用友/金蝶/管家婆/SAP 等 ERP 账套,以及 VMware ESXi、Hyper-V、群晖 NAS 等存储环境,我们可以通过数据恢复服务介入——利用数据库文件级解析修复、虚拟磁盘碎片重组、卷影与已删除备份抢救等底层技术,把未受破坏的核心业务表和账套数据提取并重构出来,按系统与时间点标注完整度交付验证。
应急联系与评估准备
如果你的服务器刚刚遭遇勒索病毒加密,请先保持磁盘只读、不要重启或格式化。在联系救援前,你可以参照《找勒索病毒恢复公司之前,先把这五类资料准备好》,先在本地整理好:
- 勒索信原件文本(切勿修改);
- 2–3 个不含敏感机密的被加密小文件样本;
- 受影响的业务类型(如 SQL Server 版本、ERP 品牌或虚拟机类型)与大致数据量。
所有可恢复性评估结论与报价都会在正式施工前明确交付给客户,由你确认可行性后再决定是否继续。如需紧急止损指导或样本鉴定,可通过联系我们页面提交信息,或直接拨打舍末无勒 24 小时应急响应热线 15639272850(邮箱:help@noransom.net)。


评论(0)