早上到公司打开服务器,发现金蝶或用友 ERP 报错连不上数据库,进磁盘一看,所有的 .mdf 数据库文件、Excel 报表和备份压缩包后面都多了一串奇怪的字符,最末尾统一变成了 .AIR 或 .air。
遇到这种情况,很多运维和企业负责人的第一反应是去网上搜“AIR 勒索病毒解密工具”。但搜索后往往会发现说法不一:有人说这是 Makop 家族,有人说这是 Dharma(CrySiS)家族,还有人直接发来一堆不知来历的软件。
在动手尝试任何恢复操作前,最核心的一步是先搞清楚:“AIR”只是一个被贴上去的文件后缀,而不是单一的病毒家族名称。 不同的攻击团伙完全可以使用相同的字母作为后缀,如果没分清底层的加密逻辑就盲目运行工具,很可能会把原本还有机会抢救的数据库文件彻底破坏。
一、 同样是 .AIR 后缀,背后可能是哪两种家族?
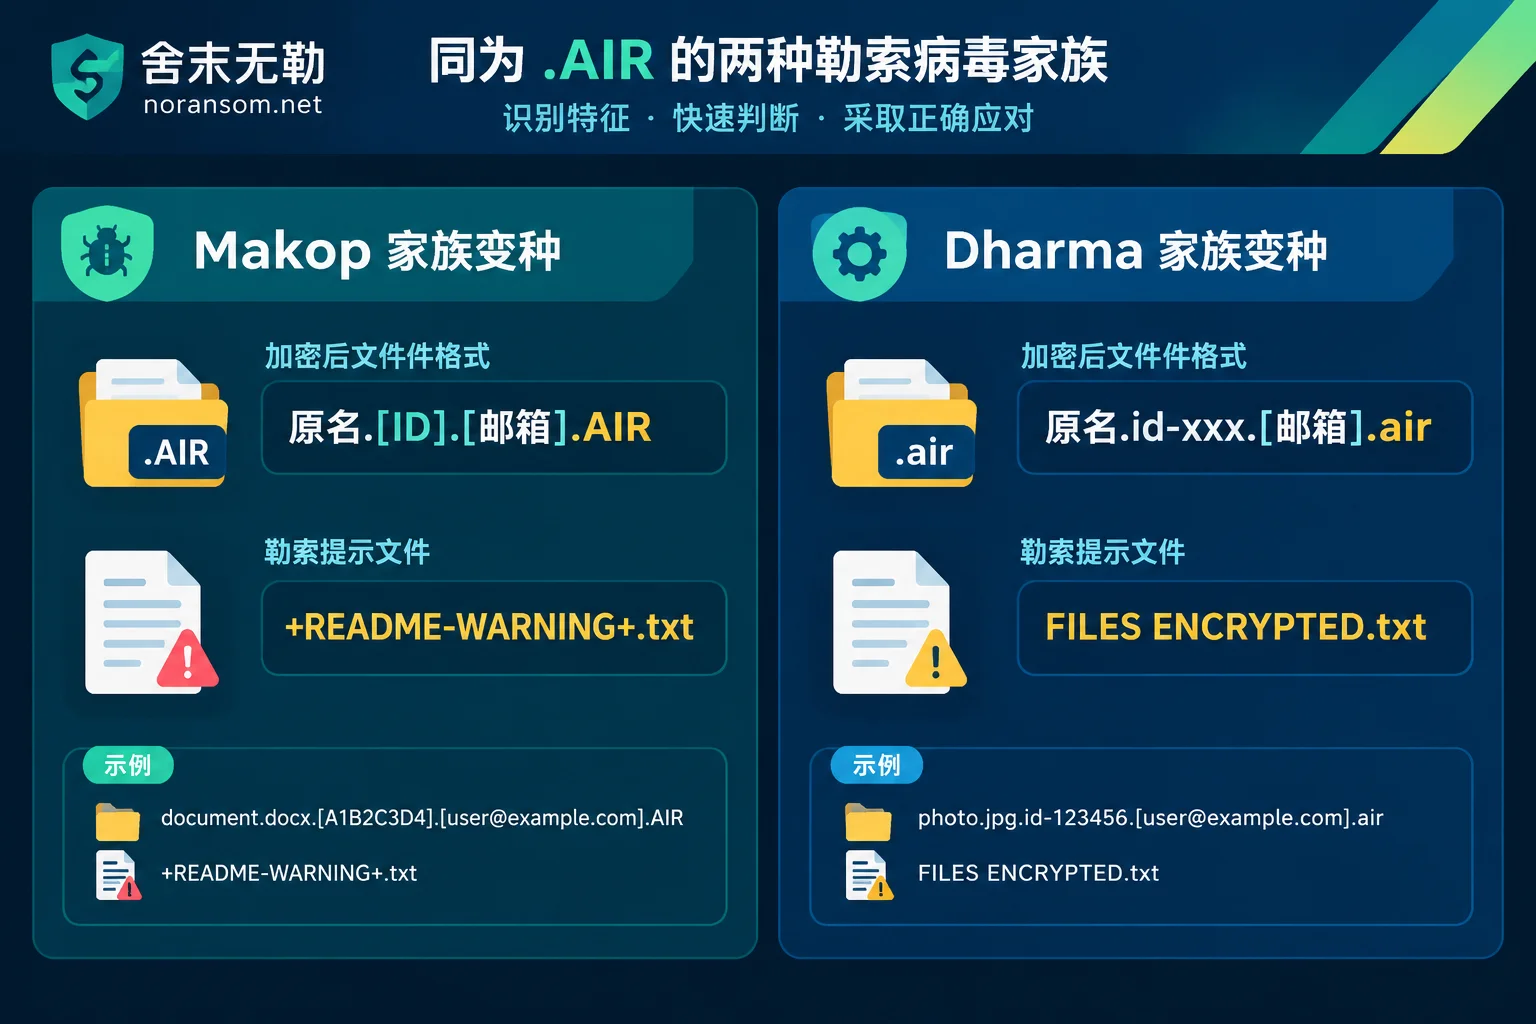
从公开捕获的样本与应急处置情况来看,将文件篡改为 .AIR 或 .air 的攻击,主要集中在以下两个高频勒索家族变种中。你可以通过被加密文件的完整命名格式和勒索信名称来做初步排查:
1. Makop 勒索家族的 .AIR 变种
这是近年来针对国内企业服务器、超融合平台及财务系统较为活跃的一支变种。
- 文件命名特征:通常采用
原文件名.[8位随机ID].[攻击者邮箱].AIR的结构(后缀常为大写)。例如,原本的ufdata.mdf会变成ufdata.mdf.[2AF20FA3].[xxx@onionmail.org].AIR。 - 勒索信特征:在各个文件夹下生成的勒索信文件名通常为
+README-WARNING+.txt,同时桌面壁纸会被篡改。 - 加密特点:Makop 家族主要通过高强度的非对称与对称加密结合算法锁死文件,且更新频率高,私钥通常不会留在本地内存中,常规手段极难直接提取密钥。
2. Dharma(CrySiS)家族的 .air 变种
Dharma 是老牌的服务器爆破类勒索家族,也曾多次出现以小写 .air 结尾的变种。
- 文件命名特征:通常包含
id-前缀,格式多为原文件名.id-8位字符.[攻击者邮箱].air,例如sample.jpg.id-1E857D00.[xxx@tutanota.com].air。 - 勒索信特征:常在桌面生成
FILES ENCRYPTED.txt,并在系统登录时弹出带有勒索信息的对话窗口。
如果你不确定手头的文件属于哪一类,切忌自己随便改后缀名测试。可以直接把完整的加密文件名或勒索信放入勒索病毒识别工具中进行比对,或者对照勒索病毒后缀查询表查看所属家族与当前的处置建议。
二、 发现 .AIR 加密后的前 30 分钟:先止损,别破坏现场
无论是 Makop 还是 Dharma,它们最常见的入侵跳板都是暴露在公网的远程桌面(RDP 3389 端口)弱口令、未修补漏洞的 OA/ERP Web 服务,或是局域网内的 SMB 共享通道。
在寻求勒索病毒解密与恢复之前,现场保护直接决定了后续能救回多少数据(完整的决策顺序可参考《中了勒索病毒怎么办:从前30分钟止损到业务上线的完整应急决策清单》):
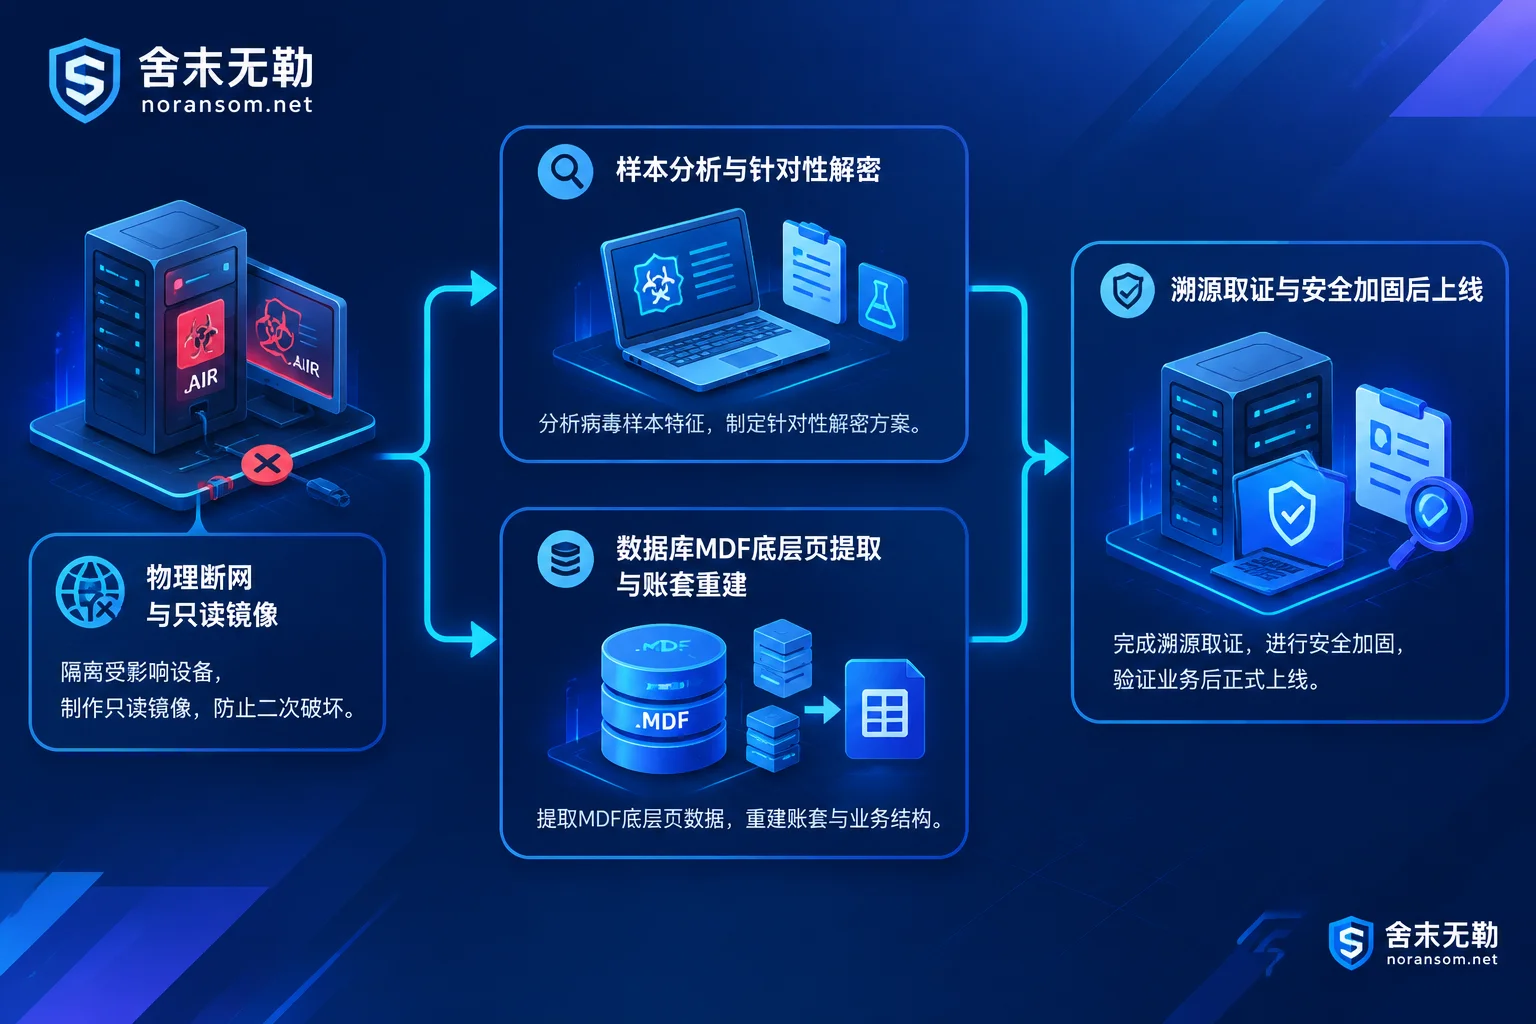
- 立即物理断网,但谨慎关机:拔掉受感染服务器的网线,或在交换机、防火墙上阻断其内外网通信,防止病毒顺着局域网共享继续加密其他机器或 NAS 存储。如果服务器正在大量写入,需由专业人员判断如何中断进程。
- 不要强行用杀毒软件“全盘清理”:许多攻击者在加密完文件后,现场还留有驻留后门、爆破日志或加密器本体。鲁莽运行杀软可能会把关键的样本特征一并删掉,甚至在处理半加密状态的文件时造成二次损坏。
- 严禁在原盘上直接做恢复测试:特别是针对数据库或虚拟化存储,任何在原盘上的新建、复制、覆盖写入,都会吞噬掉残留的未分配空间和底层数据碎片,必须先做只读镜像备份。
- 不要相信网上售卖的“通用解密器”:如果用错了版本或家族的解密程序,原本只是头部被加密的文件可能会被二次改写,变成彻底无法打开的乱码(详见《勒索病毒解密后文件打不开:先分清是没解开,还是解坏了》)。
三、 .AIR 勒索病毒怎么评估解密与恢复?
很多受害企业在咨询时会问:“不交赎金的话,.AIR 文件到底能不能解开?”
在舍末无勒的处置标准中,“能否直接通过密钥还原文件”与“能否把里面的核心业务数据救出来”,是两条需要分开评估的路径。对于这两类 .AIR 变种,如果没有现成的公开免费解密工具(如 No More Ransom 项目中未收录对应私钥),我们会按以下两个层级为您做可恢复性评估:
路径一:样本分析与针对性勒索病毒解密
先提取加密样本、勒索信及少量非敏感加密文件,核验具体的变种版本、加密算法结构以及文件被加密的比例(是全文件加密,还是仅加密文件头部/间隔块)。对于具备特定条件或算法逻辑缺陷的变种,通过勒索病毒解密服务给出可恢复范围、预期效果与风险说明。
路径二:底层数据恢复与数据库重构(企业最常用的救命路)
为了追求加密速度,包括 Makop 在内的许多勒索病毒在面对几十 GB 甚至上百 GB 的大型文件(如 SQL Server 的 .mdf 文件、Oracle 数据文件、VMDK/VHDX 虚拟机镜像)时,往往不会从头到尾每一字节都加密,而是只加密文件头或按一定步长抽样加密。
这就给底层数据恢复留出了空间:
- SQL Server 与 ERP 账套修复:针对用友(U8 / NC / 畅捷通 T+)、金蝶(K/3 / KIS / 云星空)、管家婆等系统的数据库,即便
.AIR后缀导致整个文件无法挂载,工程师也可以绕过受损的文件头,直接深入底层提取残存的数据页(Page),通过碎片重组、表结构对齐与账套重建,将核心的凭证、库存和往来账目提取并导入新库中运行。具体可查看SQL Server 被加密恢复方案及ERP 系统被加密恢复方案。(关于.mdf的恢复原理,也可延伸阅读《SQL Server 的 mdf 被加密还能恢复吗:先看加密覆盖了多少,再决定走哪条路》)。 - 虚拟化与备份文件抢救:如果被加上
.AIR的是 ESXi / Hyper-V 虚拟机文件,或是已经被破坏的本地备份包、卷影副本残留,可通过虚拟化被加密恢复方案与备份被毁恢复方案,从底层扇区扫描并剥离可用数据块,按系统与时间点标注完整度进行交付。
四、 为什么恢复数据的同时,必须做应急排查与加固?
我们在处理企业求助时发现,不少中招 .AIR 勒索病毒的服务器,其实在被加密前几天甚至几周就已经被黑客攻破了。攻击者往往先通过弱口令或漏洞进来,关掉防护软件、摸清内网结构、删掉卷影备份,最后才挑在凌晨或周末执行加密程序。
如果你只是花精力把数据库修好、重装个软件就匆忙重新连回公网,而没有找出最初的入侵入口、没有清掉隐藏在其他机器里的计划任务和后门账号,很可能在业务刚恢复一两天后,再次遭遇第二轮加密(参考《勒索病毒数据恢复后为什么会再次被加密:把数据救回来只是第一步,这四类后门没清干净别急着上线》)。
因此,一套能够让业务安稳上线的处置闭环,除了抢救数据,还应包含:
- 安全应急响应与攻击溯源取证:通过系统日志、注册表、网络连接与残存镜像,还原攻击者到底是从哪个端口、哪个账号进来的,彻底清除驻留木马,并核查是否有核心数据被外传的痕迹。
- 安全加固防护:在业务重新上线前,收敛公网暴露面(如关闭高危的公网 3389 和 1433 端口,改用安全接入方式),全面轮换域控、服务器及数据库高权限口令,并建立一套与生产网隔离、攻击者无法顺手删掉的离线备份体系。
需要协助评估 .AIR 被加密文件?
面对勒索病毒,舍末无勒坚持不支付赎金、不代为与攻击者谈判的原则。我们按照标准服务流程与报价体系,坚持先识别家族、先做可恢复性评估,将可恢复范围与方案交由客户确认后,再由客户决定是否继续实施。
如果您或企业的服务器、ERP 数据库正遭遇 .AIR 或其他未知后缀的勒索病毒攻击,请先保护好原盘现场,可通过联系我们获取支持,或直接拨打 7×24 小时应急响应热线 15639272850(邮箱:help@noransom.net)进行样本初判与应急止损指导。


评论(0)