判断一家公司的方案是否靠谱,不用懂密码学,只需要盯住四件事:它怎么解释“为什么能恢复”、动不动你的原始磁盘、拿什么证明已经恢复成功、以及钱花在哪里。这四条里只要有一条说不清,无论对方自称多少年经验、覆盖多少病毒家族,都先别付款。
另外提醒一句:你在比价、等报价的这几个小时里,情况是会继续变坏的。先把下面两件事做掉,再慢慢挑人。
比价之前先止损,而且别动原盘
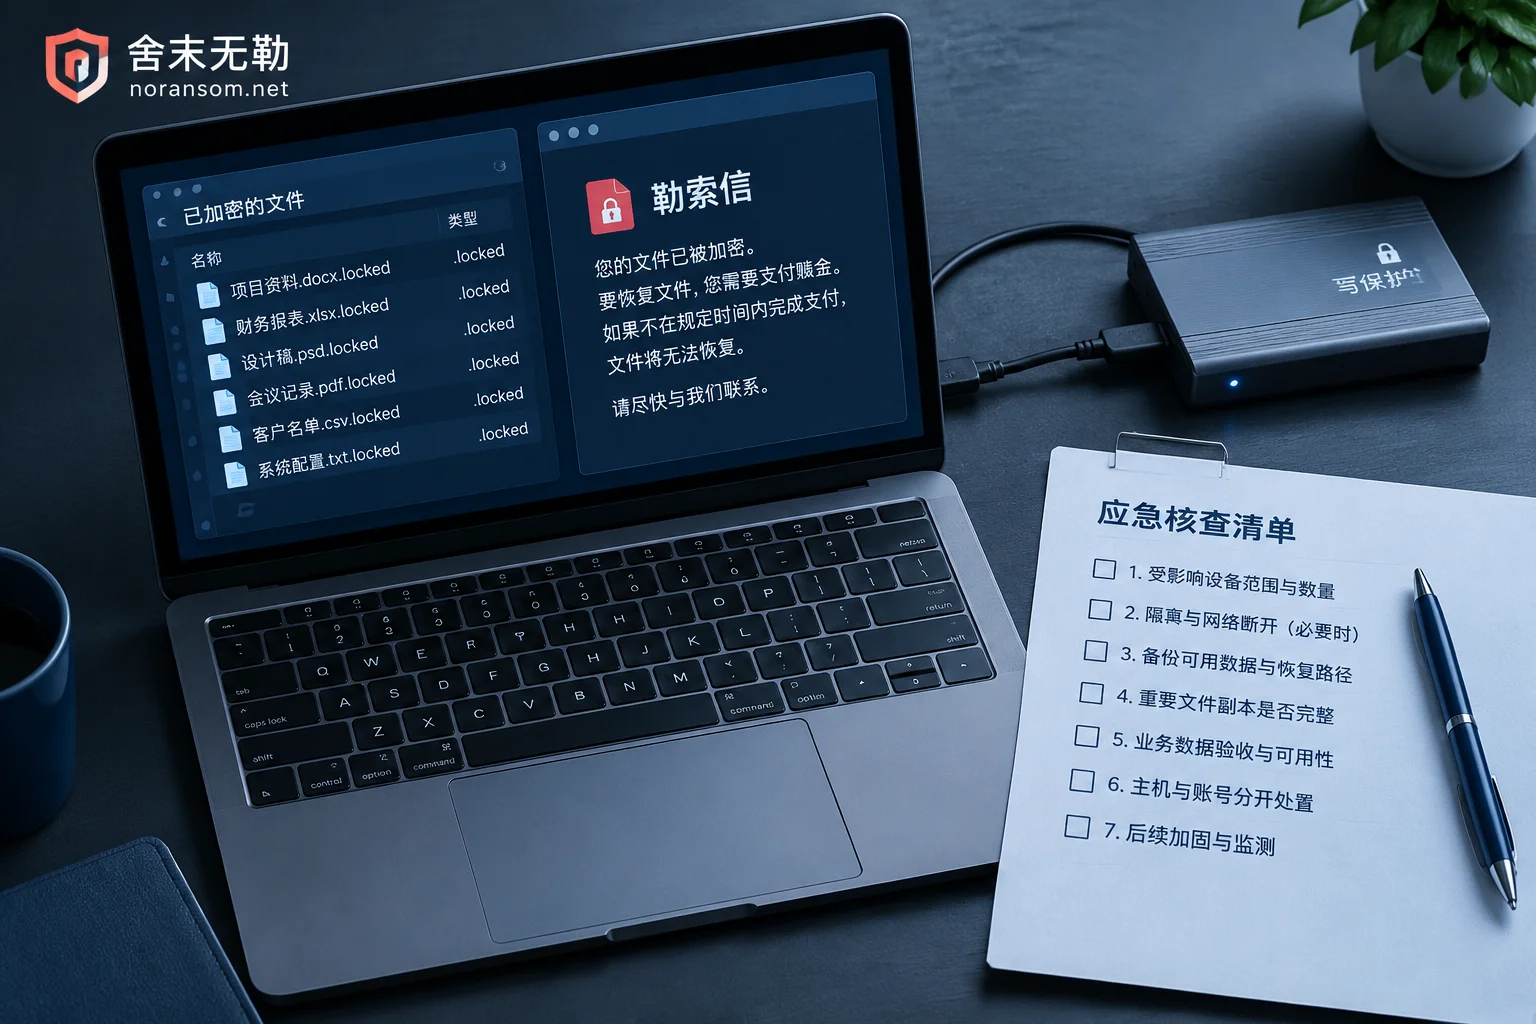
切断扩散优先于一切。 把受影响的服务器和电脑从网络上摘下来——拔网线、禁用对应交换机端口、停掉共享和远程桌面映射,而不是只装一个杀毒软件扫一遍。如果域控、文件服务器、虚拟化平台里已经有多台在同时出现加密,这属于还在扩散的事件,处置顺序和单机不一样,需要有人同步接手正在扩散的应急处置,边隔离边判断源头。
关机还是保持运行,要看情况,没有统一答案。 如果加密进程明显还在跑、你又没法把它从网络上摘干净,断电止损是合理的;如果已经成功隔离,内存里的进程、网络连接、勒索信和可疑程序路径都还有取证价值,就保持现状先取证、先截图。
最关键的一条:不要在唯一一份加密数据上折腾。 不反复下载各种“修复工具”对着同一批文件跑,不格盘重装,不覆盖安装系统,不删掉勒索信和那些看着没用的临时文件。很多本来还有机会的案子,是在等服务商的过程中被自己人试坏的。
第一道筛子:听它怎么解释“怎么解开”
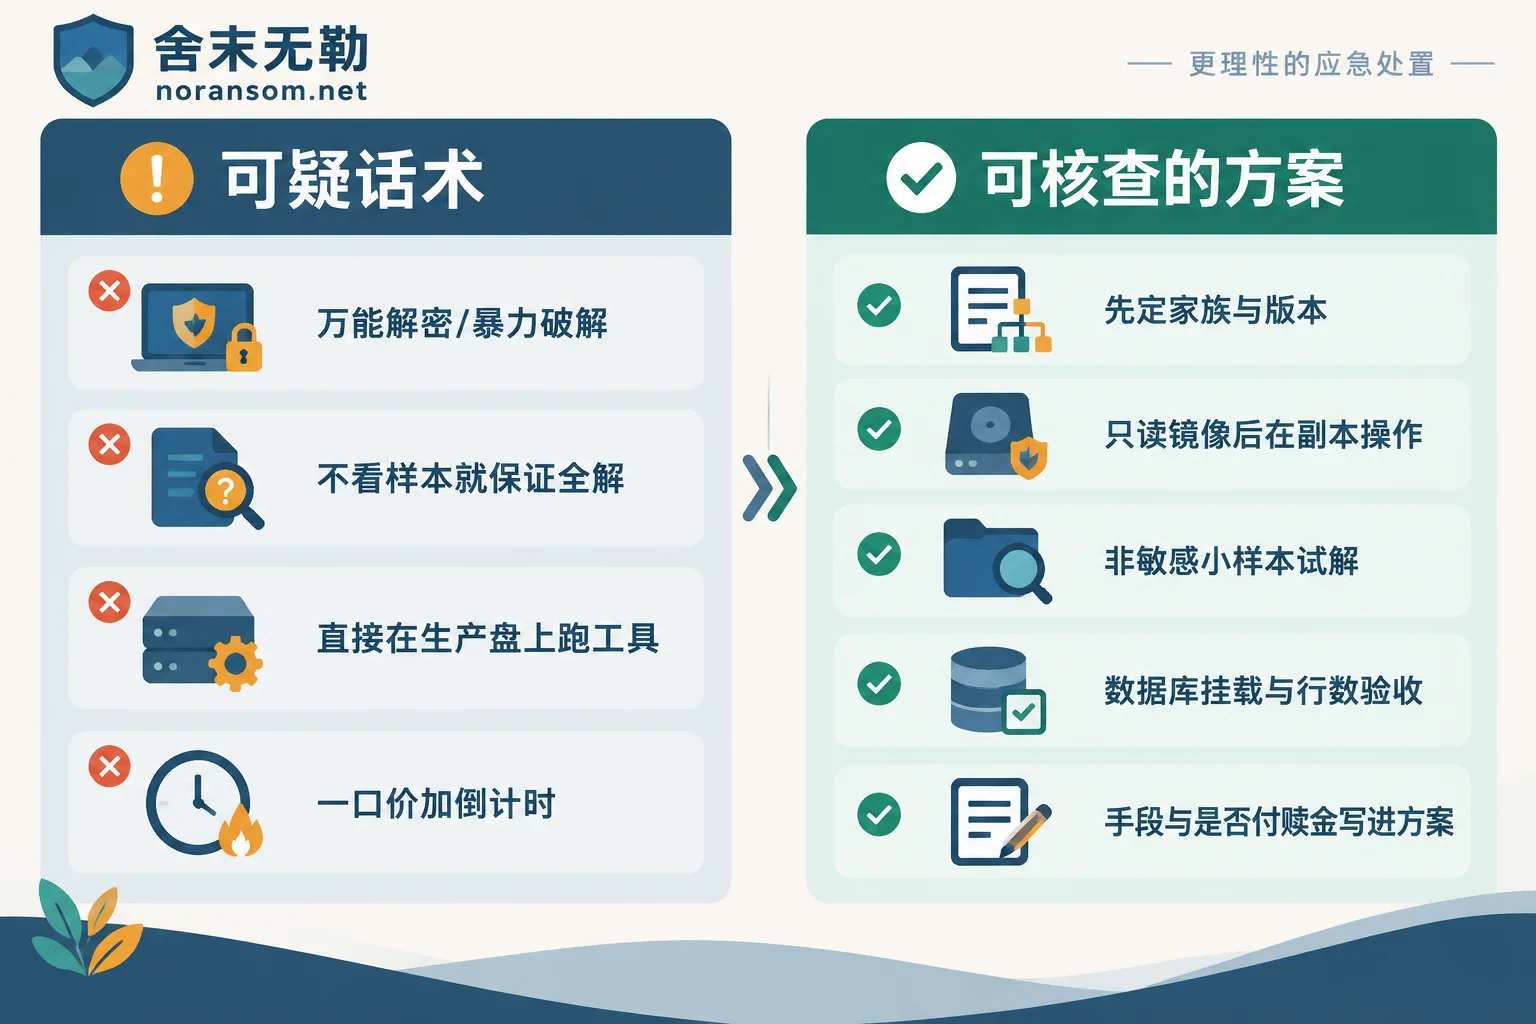
目前主流的勒索家族普遍是对称加密加非对称加密混合使用(比如 AES 加密文件、RSA 保护文件密钥)。在攻击者私钥没有泄露、程序实现也没有缺陷的情况下,靠算力把密钥“算出来”在数学上行不通。所以凡是用“万能解密”“暴力破解”“我们有超算集群”来回答你的,基本可以结束对话。
靠谱的回答一定会落到具体路径上,大致是这几类:
- 家族和版本确认后,匹配已公开的解密器或已泄露的密钥。 这条路只对特定家族的特定版本有效,公开工具库(如 No More Ransom)收录的也只是其中一部分,必须先确认版本对得上。
- 个别版本的实现缺陷或密钥复用。 存在,但属于逐个版本分析的结果,不是通用能力。
- 不走解密的恢复路径。 备份与异机副本、卷影副本残留、虚拟机快照、只被加密了头部的大文件残留、数据库底层数据页提取与日志重做。实际成功的案子里,这一类占比并不低。
- 数据库和账套的碎片提取与重建。 结果往往是“部分可用”,靠谱的服务商会提前说清能恢复到哪个程度、哪些表可能缺失,而不是笼统说“能修好”。
危险信号很好认:不看样本、不看勒索信、只听你报一句后缀就敢保证全部能解;或者给出一个漂亮的成功率数字,却说不出这个数字是对哪个家族、哪个版本成立的。真实情况是先取样判断,再说能不能、大概能到什么程度。如果你手上只剩一封勒索信,可以先自己做一轮初筛,参考只有勒索信时怎么判断能不能解密。
第二道:原始介质怎么保护
这一条最容易被忽略,但造成的损失往往是不可逆的。
正规流程是:进场先对受影响磁盘或数据文件做底层只读镜像,后续所有的试解、碎片拼接、数据库修复都在副本上做。原因很直白——解密工具和修复脚本本身就会写盘,一旦中途出错或者用错了工具,被覆盖掉的底层数据就彻底没了。
所以你要问的是:会不会先做镜像?镜像放在哪块盘、容量够不够?做完怎么校验?解密尝试是在镜像上做还是在生产盘上做? 如果对方的回答是“直接在服务器上跑一下试试”、“先把你那个 mdf 拿工具修一下看看”,这不是效率高,是把你唯一的底牌当试验品。
相关的两个常见坑:一是看到工具报错就换下一个工具继续试,参见解密工具提示“不支持该文件”时该怎么排查;二是已经重装过系统的情况,残留还剩多少取决于当时格了哪块盘,可以先看重装系统后还能不能恢复。
第三道:验收标准怎么定
“恢复好了”这句话必须有可检验的定义,否则就是扯皮的起点。
付大额款项之前,要求小样本试解。 挑几个不含敏感信息的文件(普通图片、文本、非核心文档)先试,能打开、内容完整,再谈正式方案。不接受任何形式试证的,风险自己判断。
数据库和虚拟化环境,验收不能只看文件后缀变回来了。 文件名恢复正常但内容是乱的,这种情况并不少见。真正该验的是:
- 数据库能否正常附加/挂载,日志是否能正常起来;
- 核心业务表的行数、关键期间的单据数量、余额是否对得上;
- 虚拟机能否正常开机进系统,不是只看 vmdk 文件在不在;
- 业务系统能登录、能查账、能出报表。
财务账套尤其要走到“能对账”这一步才算完,处置顺序可以参考金蝶账套被加密后的业务恢复顺序和SQL Server 的 mdf 被加密后的判断方法。另外在这之前别急着清理现场,用友数据库被加密后哪些文件不能删里列的那几类,删了就真的没有了。
第四道:钱的流向是否透明
这是行业里最实际的一个风险。境外执法机构起诉过一家勒索修复公司的负责人,指控其在服务中欺诈客户;媒体此前也调查过多家宣称“拥有专有解密技术、绝不向黑客妥协”的公司,实际做法是私下联系攻击者付赎金拿密钥,再加价数倍卖给客户。
这种转包至少带来几重麻烦:你为同一把密钥多付了几倍钱;攻击者收款后不给密钥或者给一把不全的密钥,责任很难追;你的企业信息在不知情的情况下被交给了攻击者,后续二次勒索的概率上升;在合规层面,涉及向制裁名单主体付款的风险也落在你头上。
所以方案里应该写明恢复手段是哪一类,以及是否涉及与攻击者接触或代付赎金。愿意把这句话写进文件的,和含糊其辞的,可信度差别很大。本站的处置方式是不支付赎金、不代为谈判,能做的是先把恢复范围评估清楚,再给处置方案和报价,评估到交付的顺序是公开的。
报价方式也是一个信号。没看样本、没确认加密覆盖范围就给一口价,或者用“密钥 24 小时后销毁”之类的倒计时逼你当场付定金,都值得警惕。费用确实没法统一,但不统一的原因应该能讲明白,哪些变量决定恢复费用里列的那些因素,靠谱的服务商会主动问到。
别把“查杀干净”当成“数据恢复”
这是两件事,有的报价单会故意混在一起。杀掉病毒、清掉启动项,被加密的文件一个字节也不会变回来;反过来,没清干净就急着恢复数据,刚还原的文件可能很快被重新加密一遍。
恢复之前要确认的是:常驻机制(计划任务、服务、启动项、远程工具)清掉了;横向移动用的弱口令、暴露在公网的远程桌面和数据库端口改掉了;攻击者留的账号和公钥清掉了。这一步没做完就谈恢复,等于白做一次。
如果你的情况其实是远控或银狐这一类——文件没被加密,但财务电脑行为异常、网银有风险,那处置逻辑完全不同:主机、账号会话、资金通道要分开处理,不能靠“杀软没报毒”就认为安全。可以先看财务电脑中了银狐木马时网银怎么办和该改哪些账号密码、在哪台设备上改。涉及异常转账的,及时走银行和公安的正规渠道,并把转账记录、通话截图、可疑程序路径留存好。
可以直接照着问的几句话
打电话或加上对接人之后,把这几个问题问完,基本能筛掉大部分不靠谱的:
- 根据我提供的样本和勒索信,初步判断是哪个家族、哪个版本?依据是什么?
- 你们计划走的是解密、备份还原,还是数据库底层提取?
- 操作前会不会做只读镜像?在哪里做、谁来校验?
- 能不能先用几个非敏感文件做试解?
- 恢复完成的验收标准具体是什么(数据库能挂载?关键表行数?业务能登录?)
- 整个过程中是否涉及与攻击者接触或支付赎金?能否写进方案?
- 恢复之后的清理和加固包不包含,范围到哪里?
- 评估阶段需要我提供什么,不需要我提供什么?
最后一条顺带说一句:任何服务商在评估阶段都不应该要求你把生产数据库、客户资料、系统口令上传到公开论坛、网盘或者随便一个在线检测站。评估通常只需要几个加密样本、勒索信和必要的环境信息。如果你现在要做的是确认能不能恢复、剩哪些路径可走,可以带着样本和环境情况提交事件信息,先把范围判断出来,再决定花不花钱、花多少。


评论(0)