随着网络攻击手段的迭代,勒索病毒防护早已不是安装一个杀毒软件就能解决的简单问题。最近行业新闻频频曝光针对关键基础设施与企业ERP系统的精准攻击,许多企业在遭受攻击后才发现,不仅业务停摆,连备份数据都未能幸免。
为什么单纯的“预防”往往不够?
目前的勒索攻击往往伴随着长期潜伏、横向移动与针对性加密。尤其是“银狐”类远控木马,它们不仅窃取数据,还会通过精准投毒绕过传统防护。当攻击发生时,如果企业只盯着“杀毒”,往往会因为未能彻底清理驻留的后门,导致系统刚恢复又被二次加密。真正的勒索病毒防护,应当是一种覆盖“应急、处置、恢复、加固”的全生命周期管理。
构建勒索病毒防护的“闭环”思维
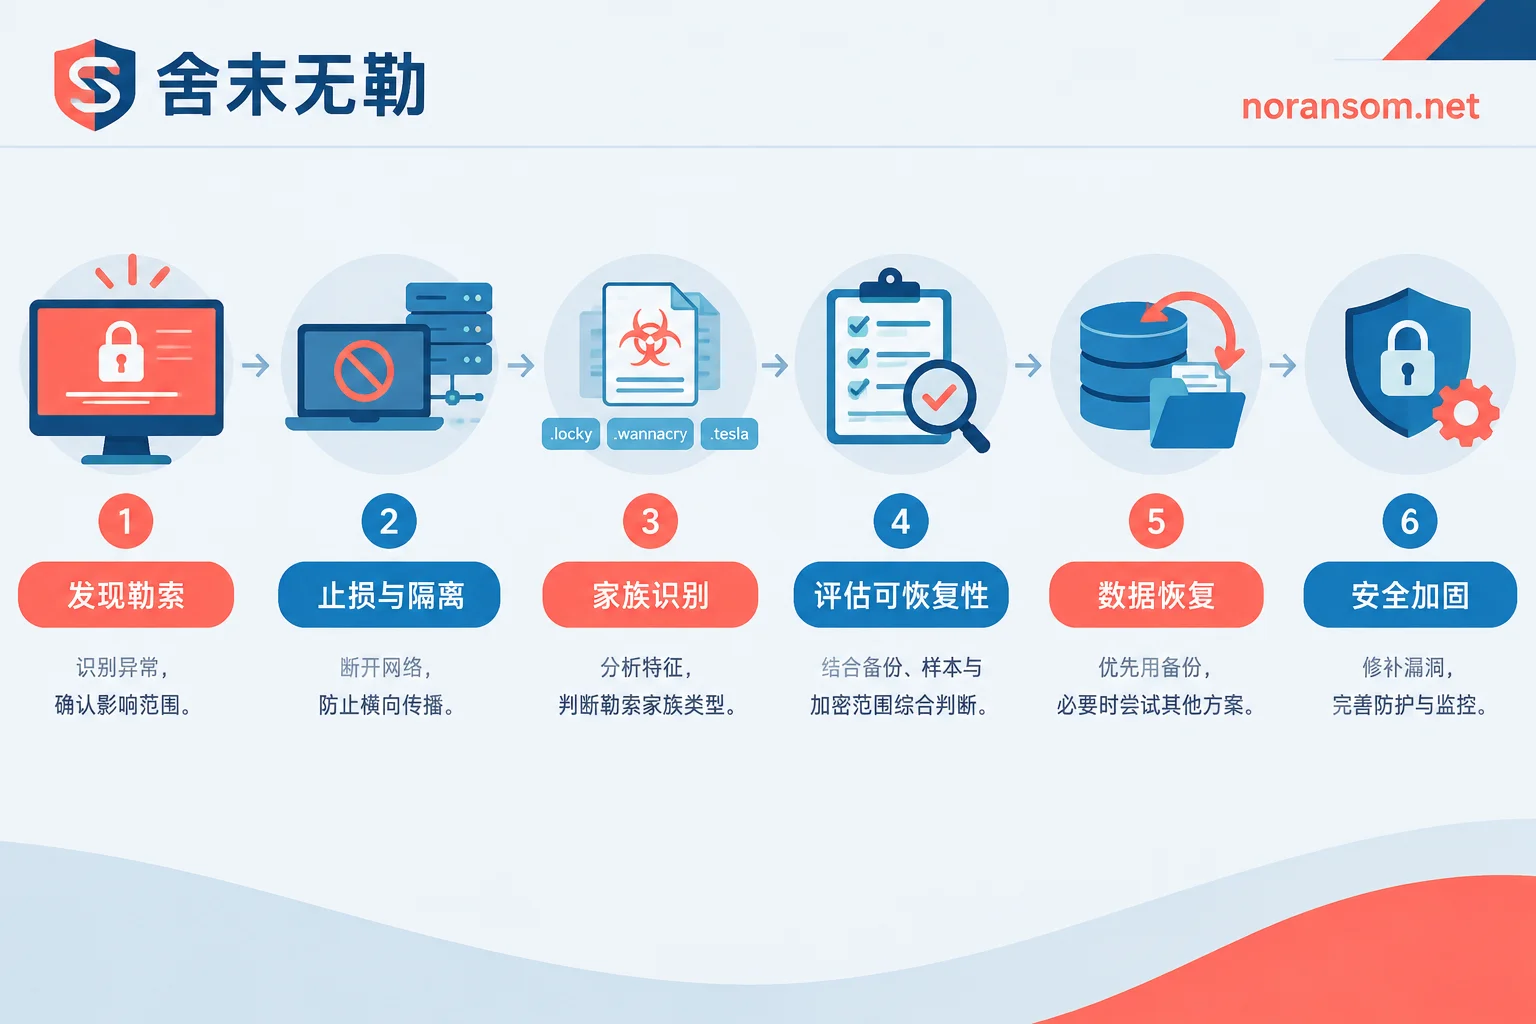
面对突发威胁,企业需要建立一套清晰的处置逻辑,而非盲目尝试解密工具或重装系统:
- 科学识别,拒绝盲目试错
不要被花哨的后缀名误导。在处理前,通过勒索病毒识别工具锁定病毒家族,才能判断是存在可用的解密方案,还是需要转入数据提取与底层修复流程。 - 分清主次,有序应急
当多台主机受损时,最忌讳“眉毛胡子一把抓”。应优先对核心业务系统进行保护与应急响应,在彻底止损后,再考虑后续的恢复工作。
- 数据恢复的“差异化”路径
对于被加密的数据库或虚拟机,数据恢复服务比单纯的解密更具实效性。无论是SQL Server数据库文件级修复,还是ESXi虚拟化平台的文件提取,专业分析往往能从碎片中找回关键业务数据。 - 根除病灶,彻底加固
救回数据只是开始,防止再次沦为肉鸡才是关键。安全加固防护的核心在于收缩暴露面与修补权限漏洞。如果你的ERP系统(如用友、金蝶、畅捷通)遭遇勒索,更需针对性的加固策略,而非简单的系统重装。
总结
勒索病毒防护的最高境界是“不仅防得住,更要救得回”。不要等到黑客敲门时才去寻找方案,提前了解各类勒索病毒库特征与典型场景应对方案,是每一位IT管理者必备的防线。
若当前确实面临业务停摆的紧急情况,请务必保持冷静,按照科学的处理流程进行处置,切勿病急乱投医。


评论(0)