服务器里的 ERP 突然连不上数据库,财务人员发现金蝶或用友账套报错,打开资源管理器一看,原本熟悉的 .mdf、.bak、.xlsx 文件后面,全都整齐地多出了一串陌生的字母——这是大多数企业和运维人员遭遇勒索攻击的第一现场。
看到满屏的勒索病毒后缀,很多人的第一反应是去搜索引擎里直接搜这几个字母,或者试着把后缀删掉看能不能打开。但在实际的应急处置中,“只看最后几个字母”恰恰是最容易踩坑的地方:有的家族在短短几个月内频繁更换后缀(例如近期活跃的 Weaxor 和 Sorry 变种);有的不同家族却撞了相同的后缀(例如 .air、.locked);还有的家族干脆每次感染都生成随机字符。
如果没分清底层的家族和变种版本,直接找个所谓的“通用工具”往服务器上跑,轻则提示不支持,重则把原本还能通过底层修复救回来的数据库碎片彻底写坏。
这篇文章帮你把“看到陌生后缀之后到底该怎么查、怎么定方案”理出一个清晰的顺序。
一、为什么只搜最后几个字母,常常查不到准信?
在早期的勒索攻击中,一个后缀往往对应一个固定的病毒家族。但从近期的攻击态势来看,攻击者在后缀命名上越来越灵活,常见的情况有三类:
1. 同一个家族,后缀频繁换马甲
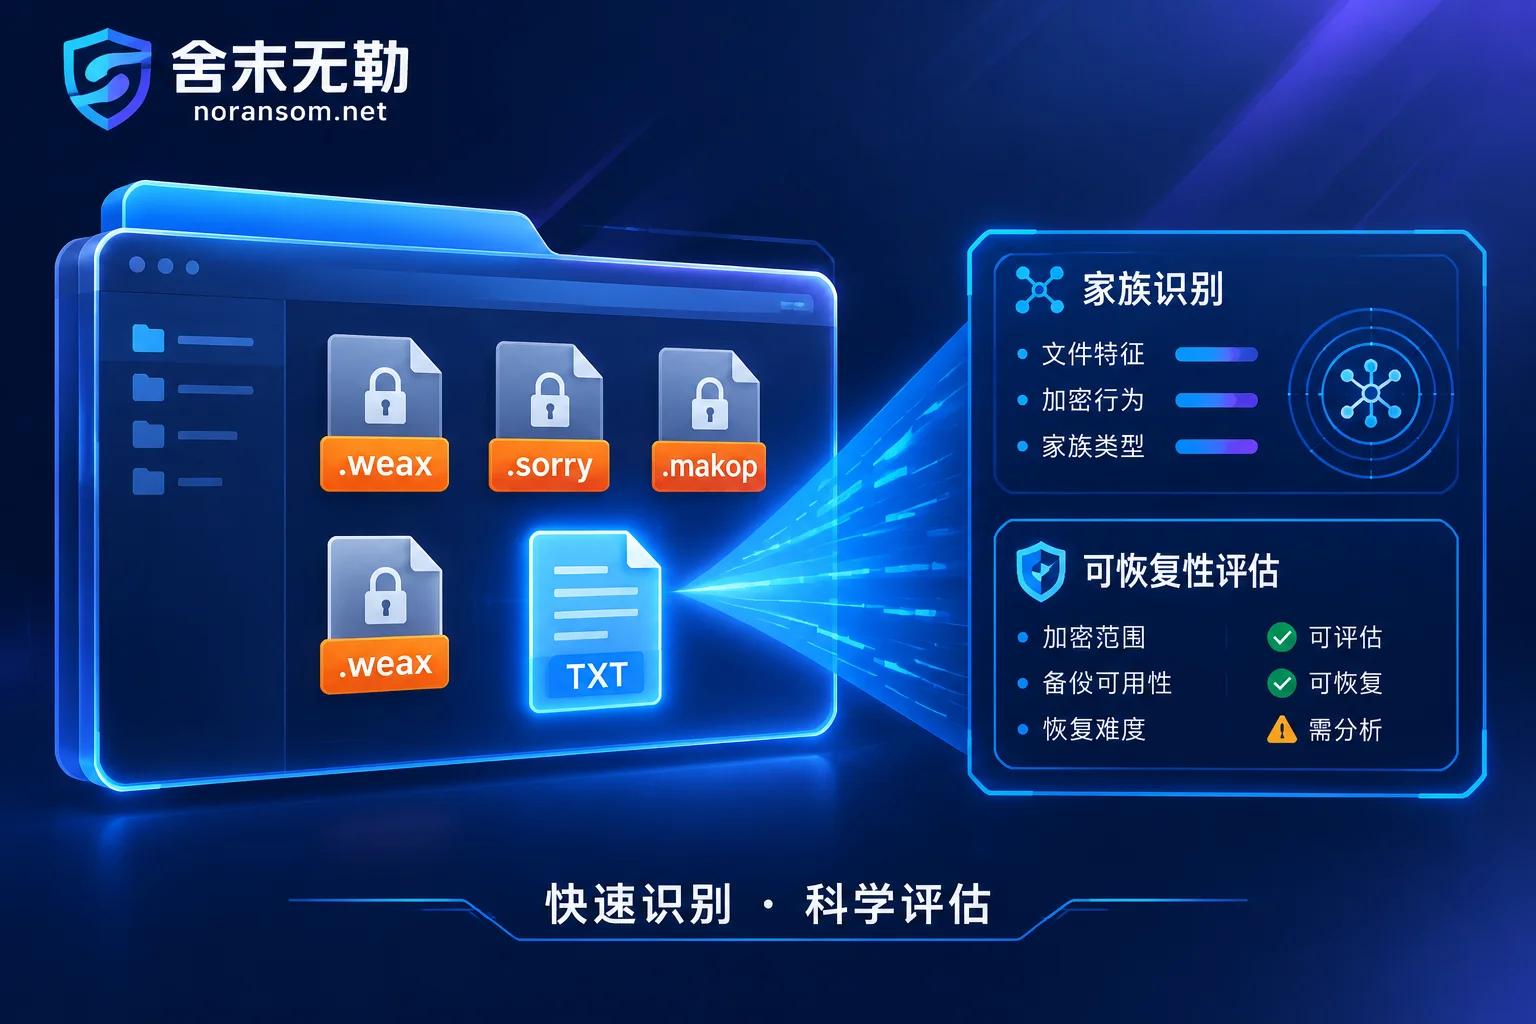
以持续高发的 Weaxor 勒索病毒 为例,很多受害者是因为看到文件变成了 .weax 才开始搜索,但实际上该家族在传播中先后使用过 .rox、.weax、.wxx、.xor 等多个后缀。
同样,近期被安全机构多次预警的 Sorry 勒索病毒,除了典型的 .sorry 后缀外,近期还出现了将业务文件和备份统一追加 .ths 后缀并释放 hello.txt 的新变种。如果你只拿着新变种的后缀去翻几年前的旧帖子,大概率会查无此人。
2. 不同的家族,撞了同一个后缀
有些后缀非常短,或者带有通用词汇(如 .locked、.crypt、.air)。就像我们在《文件被加上 .AIR 后缀还能救吗:先分清是 Makop 还是 Dharma 变种》里拆解过的那样,同样是 .air 结尾,背后可能是 Makop,也可能是 Dharma(Crysis)家族。两者的加密算法、文件头尾结构完全不同,评估恢复路径的方法也截然不同。
3. 随机后缀,搜字母本身毫无意义
部分勒索软件(或特定变种)在感染每台机器时,会根据机器码生成一段随机的字母数字组合作为后缀。这种情况下,你在网上根本搜不到一模一样的后缀名,必须依靠勒索信和文件内部特征来判定。
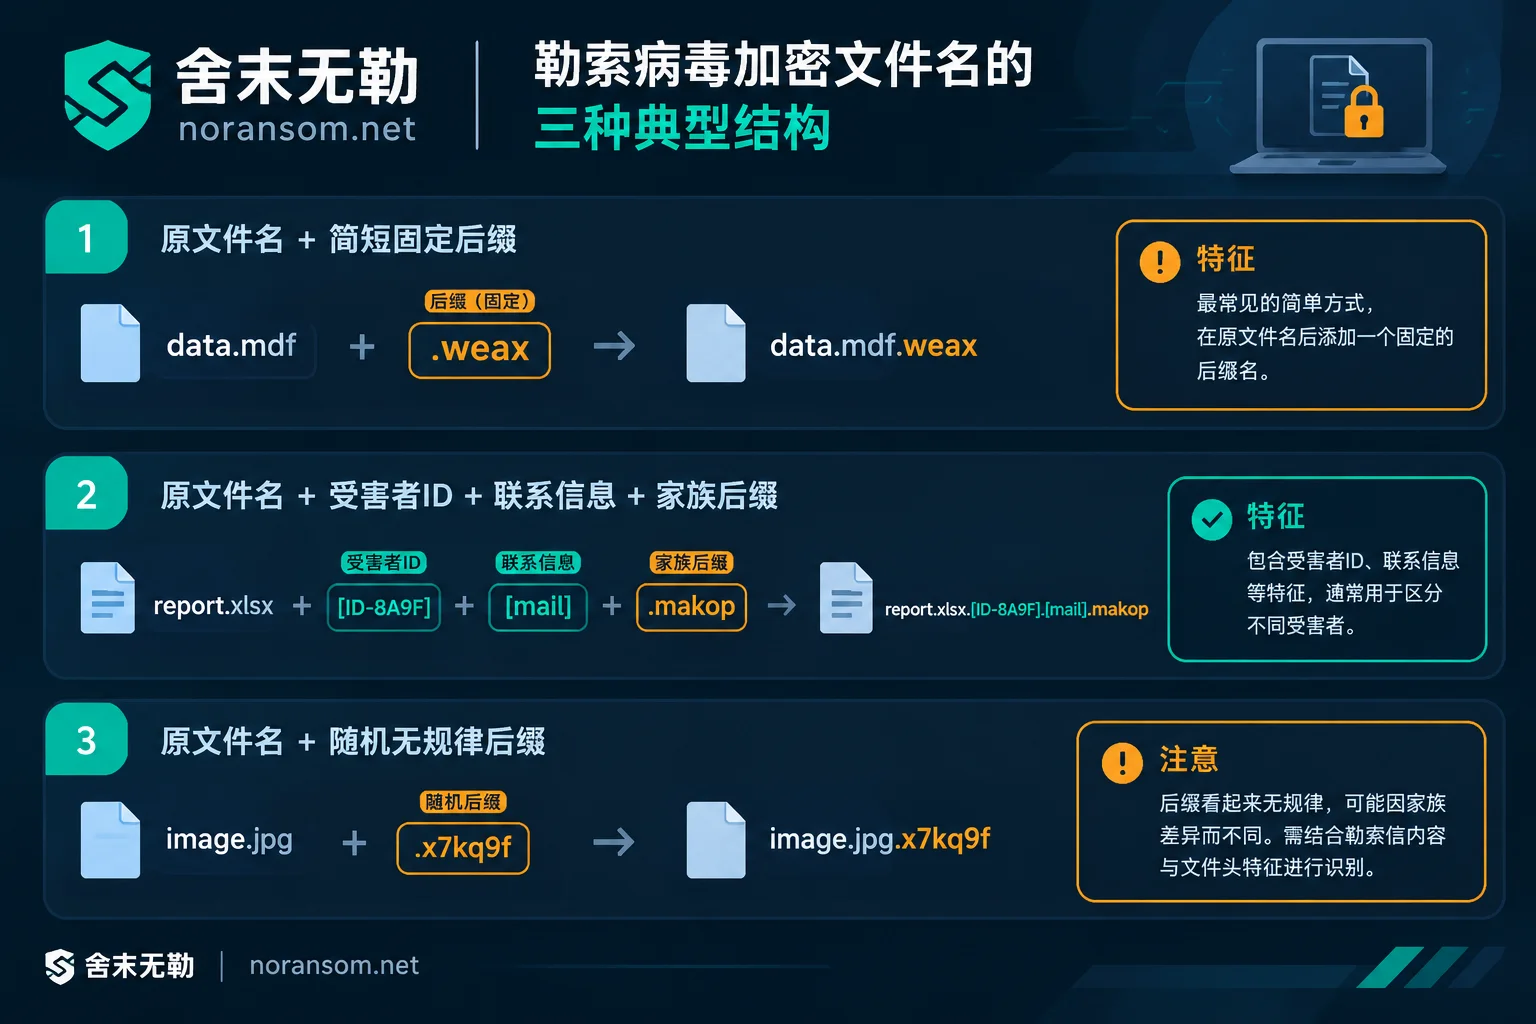
二、看懂“全名”:从文件命名结构里提取真线索
在排查时,不要只盯着最后一个点号后面的字母,而是要把被加密后的完整文件名记录下来。目前主流的勒索病毒后缀,通常呈现以下三种结构:
直接追加短后缀
多段式结构(含受害者 ID 与联系信息)
- 格式示例:
合同.pdf.[8位或10位字符].[攻击者邮箱或标识].makop或数据库.mdf.id-XXXX.[邮箱].phobos - 常见家族:Makop、Phobos、Dharma 等。
- 识别重点:文件名中间括号里的字符通常是攻击者分配的唯一 ID 和联系渠道。查询时,不仅要看最后的家族后缀,还要观察中间括号的排版格式,这是区分正统家族与仿冒变种的重要依据。
- 格式示例:
无规律随机字符或替换原扩展名
- 格式示例:
账套.bak.a8f9k2d或直接将原扩展名抹掉。 - 常见家族:部分 LockBit 变种或定制化加密器。
- 识别重点:此类情况无法单靠后缀总表直接检索,需要结合勒索信正文排版、主机异常日志与样本文件头字节进行综合分析。
- 格式示例:
如果你想先快速核对已知后缀,可以直接查阅舍末无勒整理的 勒索病毒后缀查询总表,或者打开免费的在线 勒索病毒识别工具,同时输入“加密后缀”与“勒索信文件名”,快速筛查对应的家族归属与基本特征。
三、查后缀之前,这三件事千万别动手做
在还没搞清楚具体家族和可恢复性之前,现场管理员的几个习惯性动作,往往比病毒本身更容易把数据推向绝境:
- 别手动批量删后缀、改扩展名
勒索病毒是实打实地用加密算法改写了文件内部的数据块,修改文件名只是换了个“标签”,并不能撤销加密。更危险的是,如果把被加密的.mdf数据库文件强行改回原名并尝试附加到 SQL Server 中,数据库引擎可能会尝试修复或覆写校验页,直接破坏后续做文件级底层修复的条件(详见《SQL Server 数据库被勒索病毒加密怎么恢复:先别强行附加 MDF》)。 - 别在原盘上随便跑网上的“解密器”
市面上确实有 No More Ransom 等第三方机构或安全厂商发布的免费解密工具,但它们通常只针对特定家族的早期旧版本或密钥已泄露的特定批次。如果家族或变种版本对不上,盲目运行工具不仅会提示《解密工具提示“不支持该文件”》,甚至可能因为错误的写入操作导致文件二次损坏,《勒索病毒解密后文件打不开:先分清是没解开,还是解坏了》讲的就是这类教训。 - 别删勒索信,也别急着重装系统
每个文件夹里多出来的.txt或.html勒索信,里面包含了判断变种版本、加密标识的关键信息;而系统日志和残留在内存、临时目录里的痕迹,是判断攻击者有没有留后门、能不能提取残留数据的核心线索。
四、标准识别三步法:从“看后缀”到“定方案”
面对满屏的加密文件,科学的处置流程不是到处找工具试错,而是分三步把底牌摸清(你也可以参考《中了勒索病毒怎么办:从前30分钟止损到业务上线的完整应急决策清单》做好前期的断网止损):
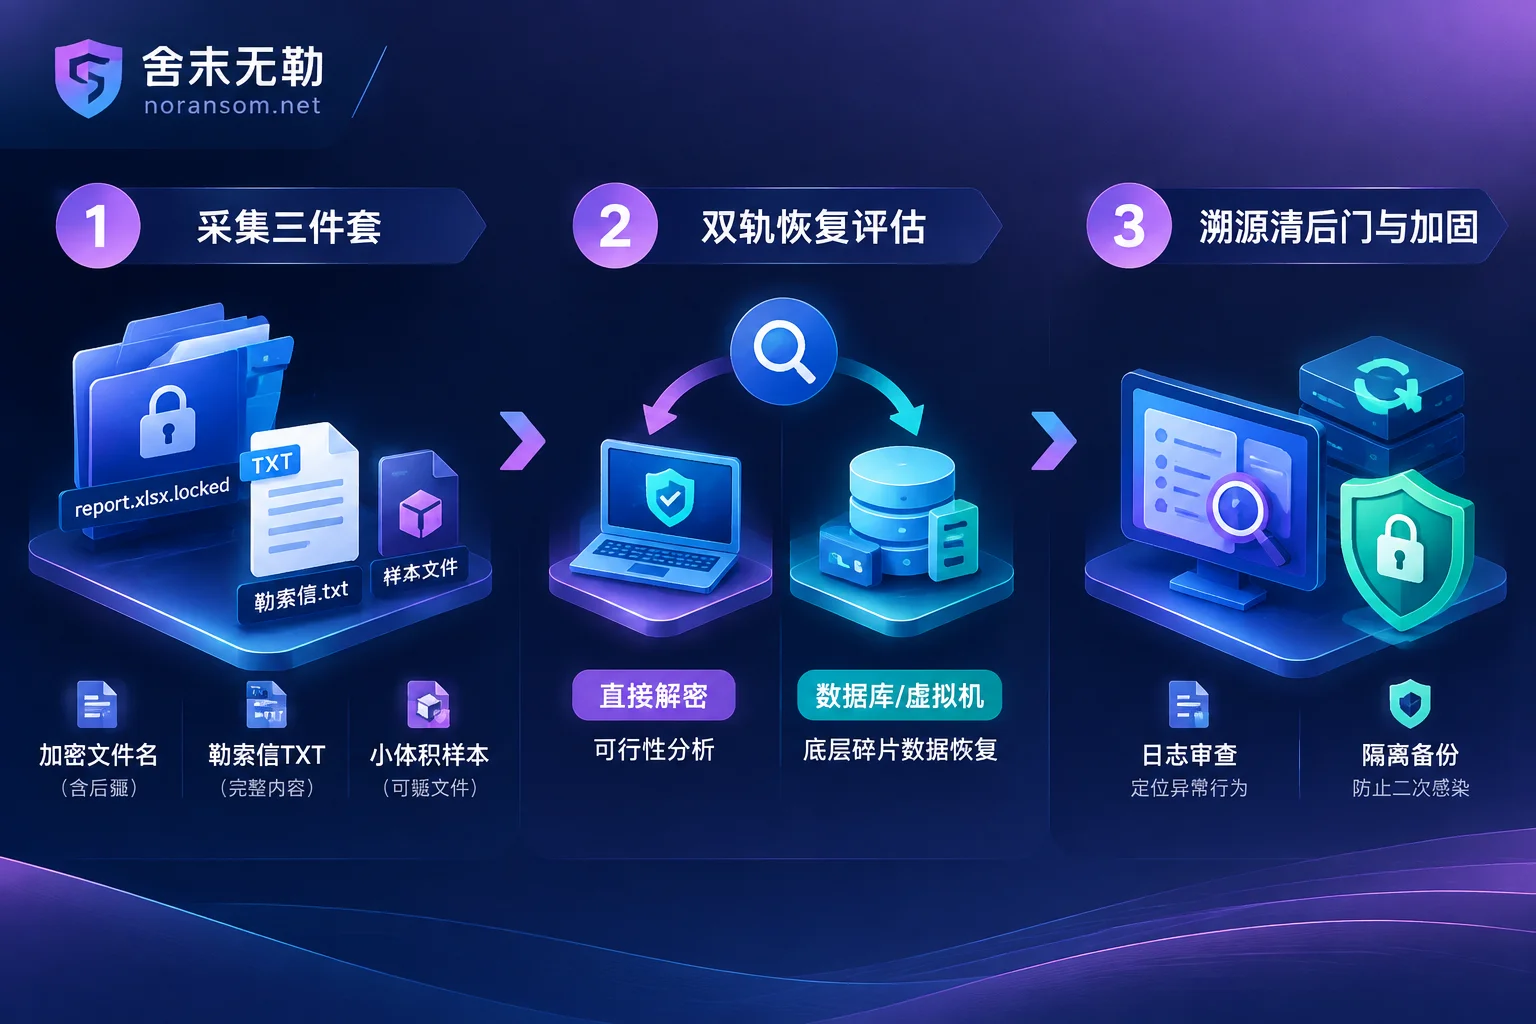
第一步:收集“三件套”做精准识别
在隔离受感染主机的网络后,从非系统盘提取以下三类信息(注意保留原件,操作在副本上进行):
- 完整的文件名特征:记录2~3个不同格式文件被加密后的完整名称(包含点号、括号、ID 和后缀)。
- 勒索信原件:提取桌面或业务目录中生成的
.txt/.html/.hta勒索信文件。 - 小体积加密样本:挑1~2个原本几十 KB 到几 MB 的常规办公文档或小文件(最好能找到该文件未加密前的历史原件做比对)。
通过比对文件头部与尾部的加密标记、填充结构以及加密比例(是全盘全量加密,还是只加密文件前几 MB 的隔段加密),才能真正确定它属于 勒索病毒库 里的哪一个家族、哪一个具体变种。
第二步:分开评估“能否直接解密”与“能否数据恢复”
很多企业负责人容易把“这病毒目前没有公开的免费解密器”等同于“数据彻底没救了”。实际上,在专业的应急处置中,这两条路是分开评估的(可延伸阅读《勒索病毒没有免费解密工具,还能恢复数据吗:解密之外还剩这几条路》):
- 勒索病毒解密 评估:针对具体家族与变种版本,分析其加密实现机制,评估是否存在直接解密还原的可行路径与适用范围。
数据恢复 评估:当直接解密不可行时,重点转向底层数据结构。因为很多勒索病毒为了追求加密速度,对几十 GB 的大型文件(如数据库文件、虚拟机镜像)采用的是部分加密(头部或抽样加密)。
- 如果是 SQL Server 数据库被加密 或 用友、金蝶、管家婆、SAP 等 ERP 被加密,可以通过分析
.mdf、.ndf或.bak的未加密数据页比例,走文件级底层解析、碎片提取与账套重构。 - 如果是 ESXi / Hyper-V 虚拟机被加密 或 群晖 NAS 被加密,则重点评估平坦卷(如
-flat.vmdk)、虚拟磁盘的覆盖程度,以及存储底层的快照与未分配空间残留。 - 即便遇到 备份被删除或损坏,只要没有发生大规模的新数据覆写,依然存在从磁盘底层抢救备份镜像的空间。
- 如果是 SQL Server 数据库被加密 或 用友、金蝶、管家婆、SAP 等 ERP 被加密,可以通过分析
第三步:查清入侵入口,彻底清除驻留后门
不管是 Weaxor 还是 Sorry、Mallox,它们极少是“凭空掉进服务器”的。攻击者往往早就通过弱口令 RDP、未修补的 Web / OA / ERP 漏洞潜伏进内网,甚至投放了远控木马或获取了域控权限。
如果只顾着把后缀去掉、把账套救回来,却不做 安全应急响应 与 攻击溯源取证,攻击者留下的计划任务、隐藏账号或 Webshell 随时可能在几天后触发二次加密(这也是为什么我们专门写过《勒索病毒数据恢复后为什么会再次被加密》)。只有在恢复业务的同时完成 安全加固防护,收缩外网暴露面并建立不可被轻易删除的隔离备份,才算真正走完了应急闭环。
五、需要协助识别与评估时,可以怎么做?
不同勒索家族、不同变种版本,乃至企业自身的存储环境(物理机、虚拟化或云主机)不同,最终能恢复到什么程度也会有很大差异,具体家族的当前状态与支持情况均以官网 勒索病毒库 与实测评估为准。
舍末无勒(郑州舍末信息科技有限公司)坚持不支付赎金、不代为与攻击者谈判的原则。如果你正面对陌生的勒索病毒后缀,不确定手里的数据还有多少抢救空间:
- 可以先使用免费的在线 勒索病毒识别工具 初步筛查;
- 也可以按照我们的标准 服务流程:先由工程师协助完成样本分析与家族识别,给出明确的可恢复性评估(包含可恢复范围、可选路径、预期效果与风险)和报价,你拿到评估结论后,再决定是否继续推进恢复。
如遇服务器、数据库或核心业务系统紧急停摆,可通过 联系我们 获取 7×24 小时应急响应支持(24小时应急热线:15639272850,邮箱:help@noransom.net)。在联系前,建议先保持受感染主机断网、停止写入操作,为后续评估留住宝贵的底层数据条件。


评论(0)