服务器中了勒索病毒,IT和财务人员熬了通宵,好不容易从历史备份里导出了数据,或者请专业人员把加密的数据库修复了出来。所有人都松了一口气,赶紧把业务系统重新接回网络恢复办公。结果不到半天,熟悉的勒索信再次弹了出来,刚刚救回来的账套和文档又一次被加上了加密后缀。
这种“刚恢复完又被二次加密”的情况,在近期的应急处置中屡见不鲜。尤其是面对近期持续活跃的 Weaxor(常见后缀 .weax、.rox、.wxx)、Mallox 以及针对 Linux 服务器的 Sorry 等家族时,攻击者往往不是“打一枪就走”,而是在目标网络里留下了多层后手。
把数据救回来只是解决了“可用性”问题。如果不搞清楚攻击者是怎么进来的、手里还攥着哪些权限、备份文件里有没有藏着木马,盲目把恢复好的系统直接推上线,无异于把修好的数据再送回攻击者手里。
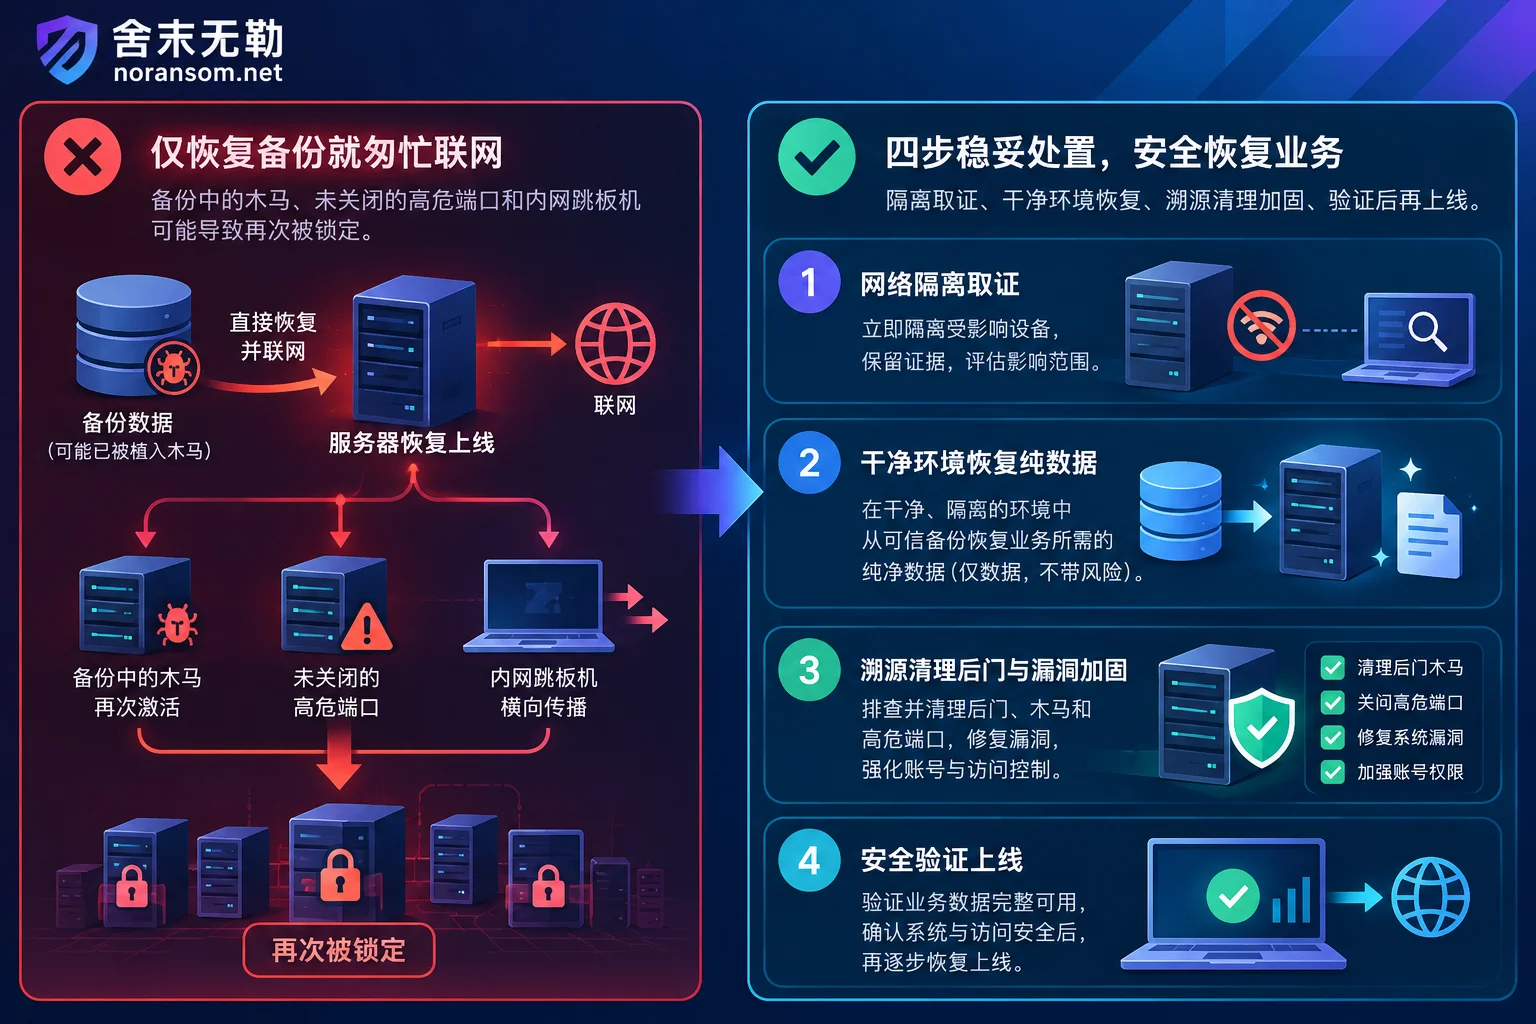
为什么刚恢复的数据会再次被锁?常见有这四个原因
勒索软件的加密动作,只是整场攻击链条的最后一步。在真正按下“加密”按钮之前,攻击者可能已经在内网潜伏了几天甚至几周。只恢复数据而不清理环境,通常会踩中以下四个坑:
1. 备份恢复点本身已经“带毒”
很多企业有定时整机备份或虚拟机快照的习惯。但攻击者入侵服务器后,往往不会立刻发起加密,而是先植入远控木马、Webshell 或创建隐藏账号,潜伏下来摸清内网结构并等待时机。
如果攻击者在1号植入了后门,10号才触发加密,那么你在2号到9号之间生成的整机备份或系统镜像里,其实已经包含了潜伏的后门程序。当你直接用8号的备份回滚整台服务器并联网时,攻击者留在里面的后门随之复活,很快就会触发新一轮加密。
2. 最初的入侵入口还敞开着
近期国家计算机病毒应急处理中心监测到多起针对国内用户的 Weaxor 攻击,攻击者主要通过弱口令暴破(如远程桌面 3389 端口、数据库 1433 端口)或未修补的软件漏洞进入内网;与此同时,针对暴露在公网的 Web 服务器(如利用近期高危的 PHP 远程代码执行漏洞或面板授权漏洞投放 Sorry 勒索病毒)的自动化扫描也在持续进行。
如果恢复业务时,服务器依然使用原来的弱密码,或者公网暴露的高危端口和未打补丁的应用原封不动地挂在网上,全网自动化扫描器甚至不需要动用原来的后门,就能顺着老路再进一次。
3. 主机内的驻留手段没有清除干净
不少管理员认为“把桌面上的加密程序删掉,再用杀毒软件全盘扫一遍”就算清毒完成了。实际上,攻击者为了维持控制,会使用大量合法系统功能来做持久化驻留:
- 在系统里新建一个名字极具迷惑性的高权限隐藏账号或影子账号;
- 在 Windows 计划任务、系统服务、注册表启动项或 WMI 事件订阅中写入定时拉起脚本;
- 在 Linux 服务器的
crontab定时任务、SSHauthorized_keys中留下免密登录公钥; - 甚至在数据库(如 SQL Server 的存储过程或触发器)中埋下执行命令的后门。
这些配置本身不是“病毒文件”,传统杀毒软件很难直接报毒拦截。一旦服务器重启或到了预设时间,恶意程序就会被重新下载并执行。
4. 内网其他“跳板机”还在持续发难
有时被加密的是核心财务服务器或 群晖 NAS,管理员重装了这台服务器并恢复了数据,却忽略了攻击源头其实是办公网里的某台普通电脑,或者是已经失陷的域控制器。
如果企业遭遇了 多台电脑同时被加密 或 共享文件夹被勒索病毒加密,说明内网很可能存在一台正在向外横向发包或挂载 SMB 共享执行加密的“源头机”。只要这台跳板机没被揪出来隔离,干净的服务器一旦接回同一个局域网,就会再次被横向波及。
怎么打破“恢复—再加密”的死循环?按这个顺序处置
要想让恢复出来的数据稳妥落地,应急处置绝不能做成“单纯的数据抢救”,而必须遵循“先止损、再取证、后恢复、严加固”的闭环顺序:
第一步:隔离环境,先留证据再动刀
发现中招后,第一时间切断受感染主机的网络连接(拔网线或在交换机/防火墙侧隔离端口),阻断横向扩散。
在重装系统或回滚备份之前,务必先保留好现场证据:包括勒索信原件、2至3个加密样本文件、系统事件日志(Windows Event Log / Linux /var/log)、数据库日志以及防火墙访问记录。你可以先使用免费的 勒索病毒识别工具 或对照 勒索病毒后缀总表 确认家族类型,了解该家族的常见传播方式与破坏特征。如果面对复杂的内网扩散,建议直接介入专业的 安全应急响应,由工程师协助控制影响面并保全关键证据。
第二步:干净环境恢复数据,剥离可执行文件
不管是走 勒索病毒解密 评估,还是在无法直接解密时采用 数据恢复(如数据库文件级底层修复、碎片提取、备份快照修复),都有一条铁律:不要在尚未查清后门的原中毒系统上直接放回修复好的核心数据。
- 如果使用备份回滚:优先采用“全新安装纯净操作系统 + 打齐最新补丁 + 仅导入纯业务数据(如仅恢复
.mdf/.ndf数据库文件、ERP 账套数据或办公文档)”的方式,尽量避免直接还原可能被污染的整机系统盘镜像。 - 如果做底层数据修复:比如针对 SQL Server 被加密 或 用友、金蝶等 ERP 被加密 的场景,应在完全物理隔离的干净测试环境中完成账套修复、结构校验与业务验证,确认数据完整可用后,再等待生产环境清理完毕后迁入。
第三步:通过溯源取证找准“病灶”
为什么很多企业改了密码还是被黑?因为改的是A门的密码,攻击者走的是B门的漏洞。
在数据恢复同步推进的过程中,需要基于前期保留的日志、磁盘镜像与内存证据开展 攻击溯源取证。通过还原攻击者的首次入侵时间点(Initial Access)、权限提升路径和内网横向移动轨迹,精确回答三个问题:
- 攻击者是从哪个端口、哪个漏洞或哪个泄露的账号进来的?
- 攻击者在哪些机器上留了驻留后门或远控木马?
- 是否存在敏感数据被打包外传的迹象?
只有拿到了准确的入侵链路,后续的清理和封堵才不会沦为“盲人摸象”。
第四步:完成上线前的“五项安全核查”
在把修复好的数据库或业务系统重新接回生产网络之前,请对照以下清单完成 安全加固防护,缺一不可:
- 外网暴露面已收敛:关闭一切非必需的公网端口映射(特别是 RDP 3389、SMB 445、数据库 1433/3306/1521 以及 NAS 的默认管理端口)。确需远程办公或运维的,统一收回至带多因素认证(MFA)的 VPN 或零信任网关之后。
- 高危漏洞已修补:核查操作系统、Web 容器、各类开发框架(如近期通报的 PHP 高危漏洞)及第三方管理面板是否已升级至官方安全版本。
- 全网凭据已轮换:在确认干净的设备上,强制重置所有服务器管理员密码、数据库
sa密码、域控 krbtgt 及域管密码、VPN 账号密码,杜绝多台设备共用同一套口令。 - 驻留项与可疑终端已清零:逐一核对在线服务器的本地账户列表、计划任务、启动项、服务项及 Web 目录;对于内网曾出现异常外联或安装过陌生远控软件的办公终端,彻底排查清理后再允许接入业务网段(若伴随远控软件与财务风险,可参考 银狐木马专项处置 的排查逻辑)。
- 不可删除的备份已重建:梳理备份架构,确保至少保留一份与生产网络物理隔离(离线)或具备不可变(WORM)属性的备份副本,切断勒索病毒顺着网络把备份一锅端的路径。
正在处理勒索病毒加密或担心恢复后二次中招?
如果您的服务器、数据库或 ERP 系统已经遭遇勒索病毒,或者在自行恢复过程中遇到了二次加密,建议先停手保留现场,避免反复覆盖磁盘或丢失关键日志。
舍末无勒(noransom.net) 提供标准透明的 应急处置与数据恢复流程:我们坚持不支付赎金、不代为与攻击者谈判;先免费为您识别勒索家族、评估数据可恢复范围并给出明确方案与报价,由您决定是否继续。在恢复核心数据的同时,我们的安全团队可同步开展后门清剿、攻击溯源与安全加固,帮您把业务稳妥地接回生产环境。
如需紧急技术支持,可通过 联系我们 获取协助,或直接拨打 24 小时应急热线 15639272850(邮箱:help@noransom.net)。


评论(0)