早上到公司,财务反馈金蝶或用友登录报错“无法连接到数据库”,车间 MES 系统大屏卡死,运维登录服务器一看——SQL Server 服务已经停止,存放数据的目录里,所有的 .mdf、.ndf、.ldf 甚至连同本地定时生成的 .bak 备份文件,后面全都多了一串陌生的后缀(如 .rox、.mallox、.mkp 或 .lockbit)。
近期多份行业安全研究报告指出,攻击者在发起加密前,首先摧毁备份与恢复基础设施(Inhibit System Recovery)并强制停止数据库服务,已经成为标准动作。这也是为什么很多企业在事发后发现“明明做了每日自动备份,关键时刻却一个都用不了”。
当核心业务停摆、各部门催促上线时,运维和企业负责人最容易问的一句话是:“这数据库还能不能救?”而在慌乱中搜出来的各种“常规数据库修复教程”,恰恰是导致数据彻底报废的最大隐患。
一、 发现 SQL Server 被加密,前 30 分钟千万别踩这三个坑
在处理 SQL Server 被加密 的应急案例时,我们发现能否最大化挽回数据,往往取决于管理员在发现异常后的前几个动作。以下三件事请立即叫停(完整的前期止损动作也可参考《中了勒索病毒怎么办:从前30分钟止损到业务上线的完整应急决策清单》):
1. 别把后缀改回 .mdf 强行附加或跑 DBCC CHECKDB
很多管理员平时处理过数据库“置疑(Suspect)”故障,习惯性地把被加密文件的后缀删掉,尝试附加到新建的同名库上,或者进入紧急模式运行 DBCC CHECKDB (dbname, REPAIR_ALLOW_DATA_LOSS)。
为什么不能做: 勒索病毒并不是造成了普通的磁盘坏道或事务中断,而是直接用高熵密文覆写了文件头部(Header)和系统表页面。强行运行带允许数据丢失参数的修复命令,SQL Server 引擎会把无法识别的加密区块直接裁剪或清零,这会破坏原本还能用于拼接关联的上下文结构。
2. 别在原盘直接跑网上下载的“MDF 修复工具”
如果在原服务器磁盘上直接运行扫描、导出或临时建库脚本,大量的磁盘写入操作会覆盖掉极度宝贵的未分配簇、旧版临时文件以及残留的数据库碎片。如果遇到连 .bak 都损坏的情况(详见《备份文件也被勒索病毒加密了:先冻住存储,再判断还剩什么能救》),原盘的自由空间往往是提取历史快照或临时表残留的最后防线。
3. 别在未做镜像前轻易重启服务器
部分勒索家族在加密未完成时被卡住,或者内存中仍残留着未落盘的缓存数据与攻击者驻留进程痕迹。直接重启不仅可能触发未完成的定时加密任务,还会清空内存取证线索。
正确的第一反应是: 立即拔掉网线或禁用网卡,断开所有共享目录与异地同步任务;然后将受损的 .mdf、.ndf、.ldf 及 .bak 原样复制(或对整块磁盘做只读扇区级镜像)到独立的干净存储介质上,后续一切分析都在副本上进行。
二、 没有私钥,为什么被加密的 MDF 文件还有机会恢复?
不少用户在网上查询得知自己所中的家族“目前没有免费解密工具”后,就以为除了交赎金别无他法。实际上,对于体积动辄几十 GB 甚至数 TB 的数据库文件来说,勒索病毒数据恢复走通往往靠的不是“密码学硬破解”,而是利用病毒的加密策略特征与数据库底层存储结构。
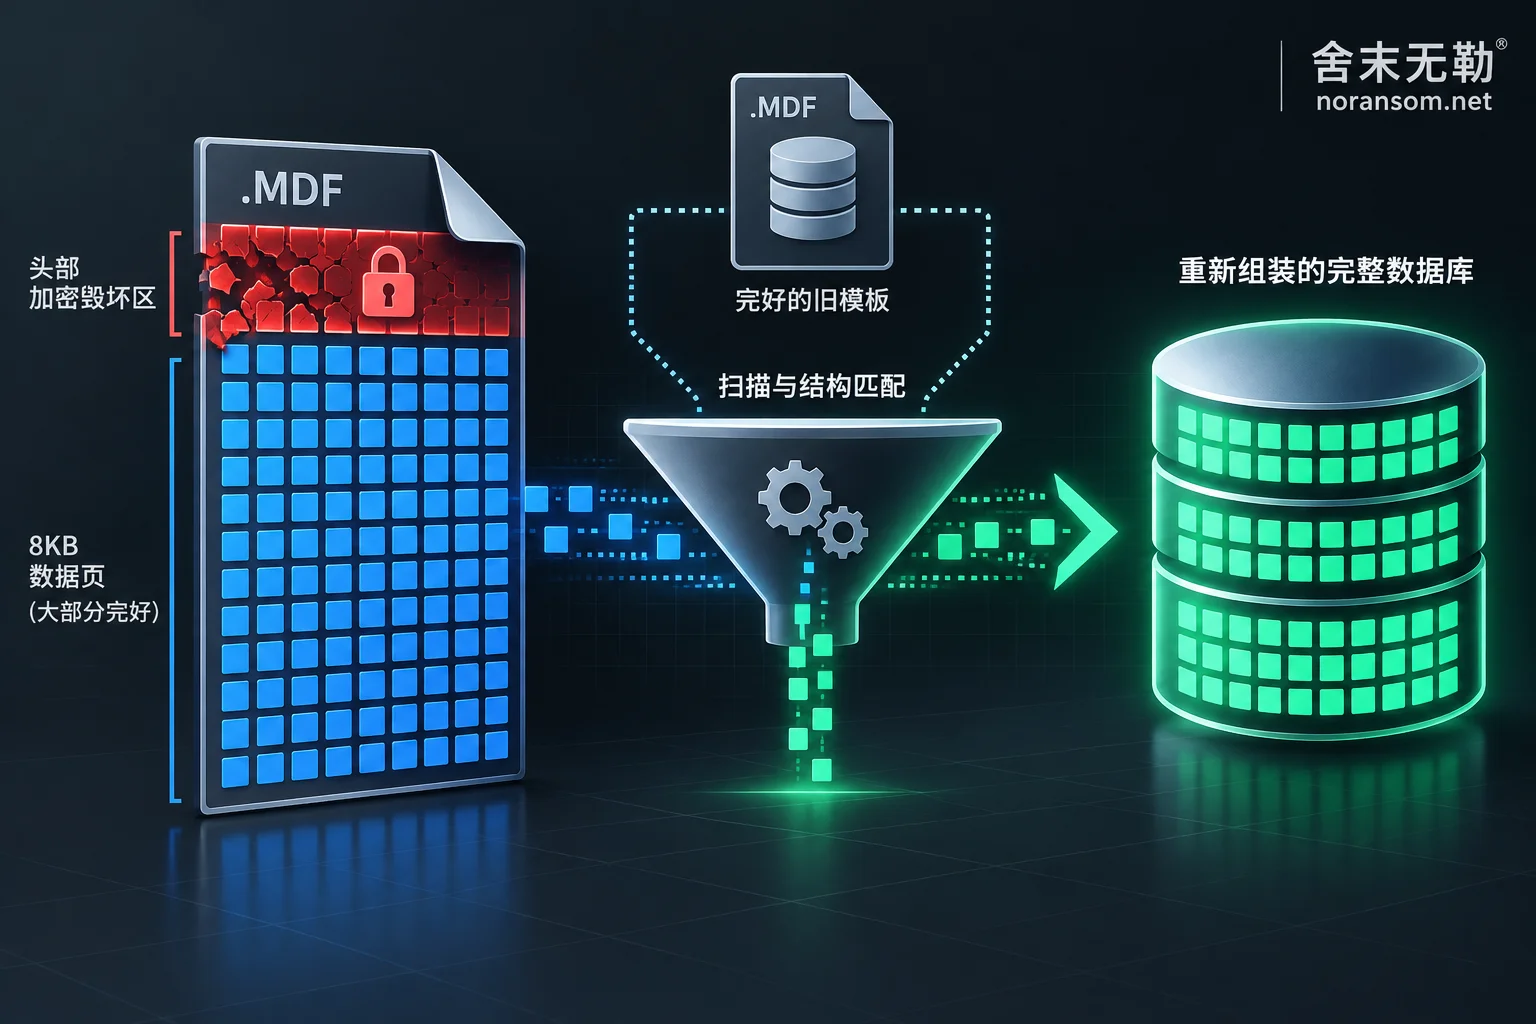
为了在极短时间内锁死整台服务器、避免因占用过高 I/O 被管理员及时发现拔网线,绝大多数现代勒索病毒(如 Weaxor、Mallox、Makop、Phobos、LockBit 等)在对付大体积文件时,都会采取部分加密(Partial Encryption)或间隔加密(Intermittent Encryption)策略:
- 头部加密特征: 病毒可能只加密文件开头的几百 KB 到几十 MB(例如前 1MB 或前 10%),或者头尾各加密一段,中间庞大的数据区完全未动。
- 间隔抽样加密: 每隔固定步长(如每隔 1MB 加密 64KB)进行跳跃式覆写。
而 SQL Server 的底层文件(MDF/NDF)是以 8KB 的数据页(Data Page) 为基本单位进行连续存储的,每个 8KB 页面都有自己独立的 96 字节页头(记录着 Page ID、Object ID、行偏移量等元数据)。
这就意味着:哪怕文件开头的启动页(Boot Page)、文件头页以及部分系统表(如 sysobjects、syscolumns)被彻底加密成了乱码,导致 SQL Server 根本无法识别这是一个数据库文件;只要文件主体中后段的 8KB 数据页没有被 100% 全盘覆写,安全工程师依然可以通过底层页面扫描、表结构逆向匹配和碎片重组,把未受损页面里的业务记录一条条提取并重建出来。
三、 评估 SQL Server 能恢复多少,主要看哪三件事?
在舍末无勒的服务流程中,我们从不向客户打包票说“所有数据库都能 100% 恢复”,而是坚持先识别家族与加密比例,做完可恢复性评估后,再给出明确的方案与报价。决定一个 SQL Server 数据库能救回多少,核心看以下三个维度:
1. 勒索病毒家族与加密覆写深度
不同家族、甚至同一家族的不同变种,对大文件的破坏半径截然不同。你可以先将文件的加密后缀或勒索信名称输入免费的勒索病毒识别工具(或对照加密后缀查询总表),初步查明属于哪个家族(如 Weaxor、Mallox、Sorry 等)。
随后,工程师会对副本文件进行十六进制底层分析與熵值分布测算,查明该变种到底是只抹掉了文件头,还是以高密度步长穿插破坏了数据页。
2. 是否存在可参照的“字典库”或历史旧备份
当 MDF 文件开头的系统表被加密后,恢复出来的 8KB 数据页虽然保留了具体的数值(比如金额、数量、客户名、单据号),但可能丢失了表名、列名和主外键关联定义。
- 如果你手里有一份几个月前甚至一年前的旧版
.bak备份,或者有一套结构相同的测试库; - 又或者跑的是标准的商业软件,例如用友 U8 / NC / 畅捷通 T+、金蝶 K/3 / KIS / 云星空、管家婆、速达等(具体可参考 ERP 系统被加密恢复方案 及《用友数据库被加密后要保留哪些文件:这几类删了就真没了》);
工程师就能直接提取标准版或旧库中的表结构字典(Schema),与残存的数据页进行精准映射,不仅能把数据导出来,还能直接写回标准库中,让前端 ERP 软件直接连库运行。
3. .bak 备份与事务日志 .ldf 的互补状态
很多时候,虽然生产库 .mdf 和本地备份 .bak 双双被加密,但因为 .bak 往往是单个巨大的连续归档包,病毒对其头部破坏的比例可能反而小于零散的库文件。通过同时对比修复 .mdf 主文件与拆解提取 .bak 备份流,再结合残留的日志记录,往往能拼凑出完整度最高、时间点最新的业务账套。这也是我们在《解密工具提示“不支持该文件”:先停手,再按这几种原因排查》和《勒索病毒解密后文件打不开:先分清是没解开,还是解坏了》中反复强调不要只盯着单一路径的原因。
四、 数据救回来之后,怎么验证业务真的能用?
数据库的修复不同于普通 Word、PDF 文档,差一个字段或断了一条主从表关联,结账和出入库单据就会报错。
在走完勒索病毒解密或数据库文件级修复后,正规的交付绝不是扔给客户一堆 .csv 表格了事,而是按系统与时间点标注完整度,协助企业完成三层验证:
- 引擎级校验: 将重组修复后的数据库挂载到干净的 SQL Server 环境中,确保库状态正常、无一致性错误(通过
DBCC CHECKDB校验)。 - 核心表与时间线核对: 重点核对总账、凭证表、库存台账、最新订单表的最后一条记录时间戳,确认数据定格在被加密前的哪一刻。
- 业务端联调: 连接用友、金蝶或自研业务中间件,由财务和业务人员实际登录查账、开单、跑报表,验证业务逻辑闭环(关于账套重建的细节也可参阅《金蝶账套被勒索病毒加密后怎么恢复业务:从止损到账套重建的处置顺序》)。
重要提醒: 如果涉及用友、金蝶、管家婆等软件本身的加密狗授权重置、版本升级或官方补丁安装,需联系对应的软件厂商或授权代理商处理(本站与这些软件厂商无合作关系,专注底层数据库与系统的应急恢复)。
五、 别让辛苦恢复的数据库,上线三天再被锁一次
把 MDF 修好、让 ERP 重新跑起来,只是解决了“燃眉之急”。我们在应急响应中见过太多令人惋惜的二次事故:运维熬了两个通宵把数据库挂回去,结果因为当初攻击者进来的弱口令 RDP、SQL Server sa 弱密码、Webshell 后门或者内网其他跳板机上的银狐/远控木马没清干净,新库上线不到 48 小时,再次被同一个团伙换个后缀加密(详见《勒索病毒数据恢复后为什么会再次被加密:把数据救回来只是第一步,这四类后门没清干净别急着上线》)。
因此,在恢复数据的同时,必须同步推进安全应急响应与攻击溯源取证:
- 查清攻击者究竟是通过端口暴破、OA/ERP 历史漏洞,还是通过钓鱼邮件投递木马拿到的服务器权限;
- 彻底清理计划任务、隐藏账号、注册表启动项、WMI 驻留及可疑远控软件;
- 实施安全加固防护:收回外网直连的 3389 与 1433 端口,重构主机与数据库权限,并建立真正隔离、防篡改、不能被服务器本地管理员权限顺手删掉的异地/离线备份体系。
正在面临 SQL Server 或核心业务被加密?
如果您的服务器、数据库或虚拟化平台刚刚遭遇勒索病毒攻击,请先保持现场、断开网络,不要急于格式化或盲目尝试来路不明的修复软件。您可以先将加密样本与受损情况交由专业团队进行免费初判与可恢复性评估,拿到明确的恢复范围与方案后,再决定是否继续:
- 在线自助排查: 勒索病毒识别工具
- 专项处置方案: SQL Server 被加密恢复方案 | 数据恢复服务
- 7×24 小时应急联系: 联系应急工程师(24 小时应急热线:
15639272850/ 邮箱:help@noransom.net)


评论(0)