先给结论:一次说得过去的银狐木马处理,检查范围不会停在“杀毒软件全盘扫一遍、没报毒就算好了”。通常要覆盖七个面——自启动与持久化、进程与内存注入、网络外联、安全软件被改了什么、通讯软件会话、财务凭据与账户、内网波及范围;并且主机这条线和账号、资金那条线要分开、同时推进。只做主机、不动账号,是银狐处置里最常见也最吃亏的做法。
如果你眼下还在判断要不要紧急处理,顺序是:先把那台机器断网(拔网线、关无线),插着的网银U盾拔下来,然后换一台没出过问题的设备去处理账号。这几步不依赖任何检查结论,可以立刻做。
为什么“扫一遍不报毒”说明不了问题
银狐这一类远控家族,落地方式大量依赖白加黑:用一个带合法数字签名的正常程序去加载同目录下的恶意DLL,杀软看到的是签名正常的主程序。还有相当一部分载荷是注入到内存里跑的,磁盘上找不到对应的可执行文件。更直接的是,它在落地时常常会静默往杀毒软件的排除项里塞路径——等于自己给自己开了白名单,之后的扫描自然“干净”。
所以“杀软不报毒”只能说明这款杀软在这次扫描里没匹配到特征,不能作为已经清理干净的判断依据。相关的症状判断可以参考 鼠标被别人控制、杀毒却不报毒该怎么处理。
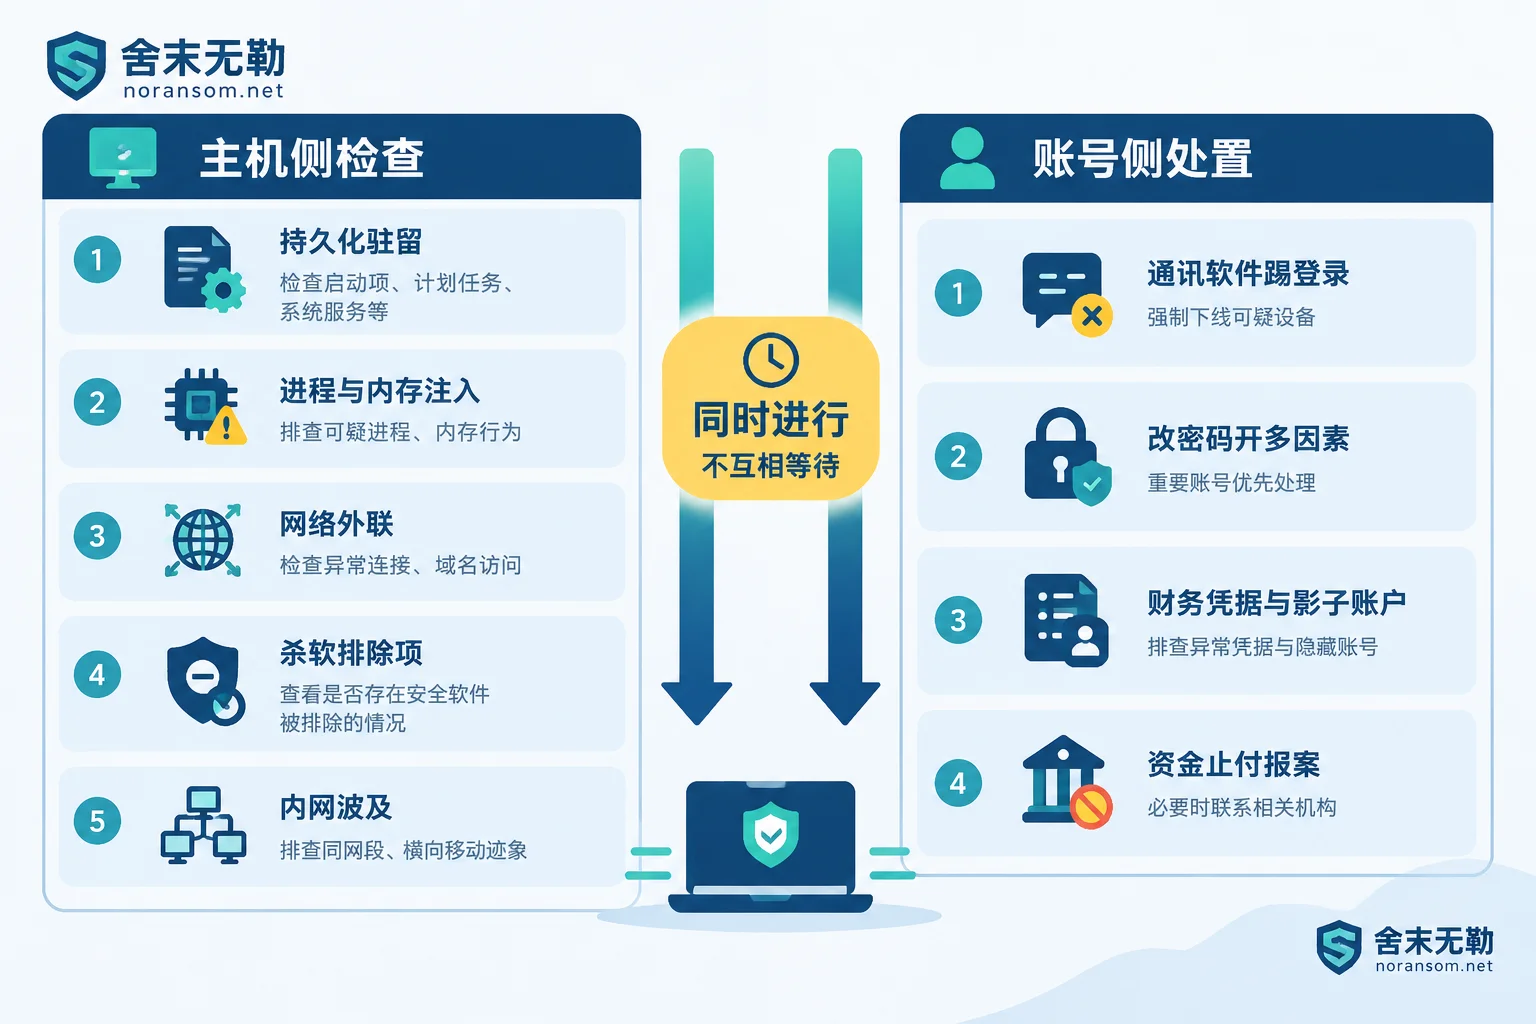
主机侧的检查面
一、持久化与自启动。 这是决定“清掉之后会不会再长出来”的部分。要看的位置包括:任务计划程序里伪装成系统组件名或随机字符串的定时任务、注册表 Run/RunOnce 一类自启动键值、新增的系统服务和可疑驱动、启动文件夹,以及 WMI 事件订阅。最后这项隐蔽性比较强,手工排查容易漏,但它恰恰是反复复活的常见手段之一。
二、进程与内存。 要分析当前进程的父子关系链,找出“正常程序在不该启动它的地方被拉起来”的情况;检查进程里有没有不对应任何磁盘文件的可执行内存段(RWX 属性的空间),以及 explorer.exe、svchost.exe 这类系统进程有没有被注入。白加黑的配对目录(签名主程序旁边躺着一个来历不明的DLL)也在这一步核。
三、网络外联。 看有没有指向固定端口或陌生外部地址的持续连接,同时要检查本地的流量改动痕迹:系统代理设置、hosts 文件是否被改、DNS 缓存里有什么、防火墙是不是被加了放行规则。有些样本在远控断开期间不会有连接,所以外联记录为空也不能单独当成“没问题”。
四、安全软件被动过什么。 具体是:Defender 或第三方杀软的排除项里多了哪些路径和进程、安全相关服务有没有被停掉或改成手动、本地组策略有没有被改。这一项的价值在于,它既是中招的旁证,也决定了你之后重新扫描的结果可不可信——白名单不清掉,扫多少遍都是那个结果。
五、内网波及范围。 受害主机有没有对内网网段做过端口扫描、有没有异常的 SMB 共享访问记录;失陷期间有没有通过内部工作群、邮件通讯录向同事发过带密码的压缩包。这一步是判断“只有这一台,还是要按事件处理”的依据。多人、多机已经出现同类症状时,处置方式和单机不一样,参见多机受影响时的应急处置。
账号与资金:另一条线,不能等主机清完再做
银狐盯的主要不是你的文件,而是你的身份和付款能力。它的典型目的是劫持会话、冒充你去骗同事和客户、窃取凭据、长期驻留。这意味着:主机上的木马删干净,不会让已经被盗走的会话失效。
通讯软件会话。 微信、钉钉、QQ 这类工具要检查本地有没有被生成的聊天自动截图缓存目录(常见于 ProgramData 或临时目录下的隐藏文件夹)、登录设备列表里有没有你不认识的终端、有没有对外批量群发过压缩包或假对账单的记录。处置动作是在一台可信设备上(手机用移动网络最稳妥)强制下线全部授权电脑、改密码、开多因素认证。具体顺序见中了银狐木马后微信和QQ账号怎么处理。
财务凭据与账户。 检查浏览器里保存的税务系统、网银前置、企业邮箱的密码和 Cookie 是否已经泄露;系统里有没有被新建或被重新启用的隐藏账户(影子账户);网银U盾、开票软件在非工作时间有没有被调用过的痕迹。改密码这件事有个前提:别在那台可疑的电脑上改,否则新密码当场又被记一遍。哪些账号要改、按什么顺序改,可以对照发现银狐木马后需要修改哪些账号密码。
已经发生异常转账的,走正规渠道。 第一时间联系开户行申请止付并说明情况,同时向公安机关报案,把转账记录、聊天记录、异常登录提示、可疑文件和时间线都保留下来。这类处理结果取决于资金流向和时间,没有人能承诺追回,但材料齐全、报得及时会直接影响后续能做什么。
怎么判断对方给的检查范围够不够
几个比较实用的参照:
- 只说“全盘查杀 + 重装系统”就结束的,范围不够。重装能解决主机上的驻留,但对已经被盗的会话和凭据毫无作用。
- 全程没问过你用什么通讯软件、机器上插没插U盾、有没有做过付款的,说明账号和资金这条线没进流程。
- 没问“同一个网段还有哪些机器、群里有没有人也点过那个文件”的,波及范围这一块是空的。
- 反过来,仅凭一个报毒名称或一个症状就断定“这就是银狐某某变种”的,也要打个问号。远控家族之间手法重叠很多,具体是什么、用了哪条驻留链,要靠上面这些检查结果拼出来,不是看一眼就能定的。
另外提醒一点:银狐属于远控和账号失陷问题,和文件被加密是两回事。如果你的机器同时出现了文件后缀被改、打不开的情况,那是另一类问题,要分开评估,不要混成一件事处理。
什么时候值得找人介入
单机、没碰过财务和网银、症状也只是收到过可疑文件没点开,自己按上面的清单核一遍、改掉密码,通常够用了。真正建议交给专业排查的是这几种:已经出现异常转账或对外冒充发送;清理之后症状反复出现;多台机器或多人同时中招;机器上有U盾、账套、业务系统;以及你需要一份能交给管理层或公安的检查与取证记录。
这几种情况下,取证和清理是有冲突的——急着删文件、急着重装,会把判断范围和时间线一起抹掉。需要专业评估时,可以参考银狐与远控木马的处理范围说明,或通过联系页面说明具体情况。描述问题时讲清楚症状、发生时间、涉及哪些账号和设备就够了,不要在公开渠道上传数据库、客户资料、生产口令或可疑的可执行文件。


评论(0)