看到“Unsupported file”“该文件不受支持”“file type is not supported”这类提示,第一件该做的事不是换一个工具再试一次,而是把工具停下来,确认你正在处理的是副本还是原件。
绝大多数情况下,这个报错不代表你点错了按钮,而是工具在告诉你:这个文件不满足它的使用前提。继续在同一批原始文件上反复跑不同的解密器、修复软件,反而是这类事故里最常见、也最可惜的二次损坏来源。
先做的三件事
- 退出解密工具,不要勾选“覆盖原文件”之类的选项。 有些解密器默认就地写回,中途失败会留下半成品。
- 把被加密文件复制一份到另一块盘或移动硬盘,后续所有尝试都在副本上做。空间不够就先挑几个典型样本(一个 Office 文档、一个压缩包、一个数据库文件)各复制一份。
- 保存好勒索信全文、你自己的受害者 ID、一个被加密样本的完整文件名。后面判断家族和变种,靠的就是这几样东西,而不是后缀本身。
做完这三步,再回头看报错原因。
为什么工具会说“不支持”
一、它只能解离线密钥,而你当时是联网被加密的
这是公开解密器里最常见的一类限制。不少勒索家族在加密时会先连攻击者的服务器要一把唯一密钥(“在线密钥”);只有在主机断网、连不上服务器的情况下,它才退回使用程序里写死的那把“离线密钥”。安全厂商逆向出来的免费解密器,往往只覆盖后一种情况。
结果就是:同一个家族、同一个后缀,有人能解,有人跑起来全程提示不支持或直接跳过。这不是工具坏了,是你这台机器当时联上了 C2。
怎么判断:如果同一批文件里一个都解不出来,且工具日志里出现“no key”“offline key not available”之类的说明,基本可以归到这一类。这种情况换别的下载源重装工具没有意义。
二、后缀对上了,家族或版本没对上
后缀是最不可靠的线索。同一个扩展名被不同团伙复用、同一家族升级换了加密实现,都会让“按后缀搜到的工具”在实际文件上失效。工具会先校验文件头的特征标记,对不上就直接拒绝处理。
怎么判断:把勒索信里的联系邮箱、ID 格式、赎金页面地址,和工具说明页列出的样例比对;同时用十六进制查看器打开一个被加密样本,看开头和结尾有没有工具文档里提到的标记串。No More Ransom 的样本比对功能可以用来做一次交叉确认,但它给出的结果同样只是候选,不是定论。
关于只拿着一封勒索信怎么往下判断,可以参考只剩一封勒索信时如何判断文件能不能解密。
三、文件尾部的元数据已经被破坏
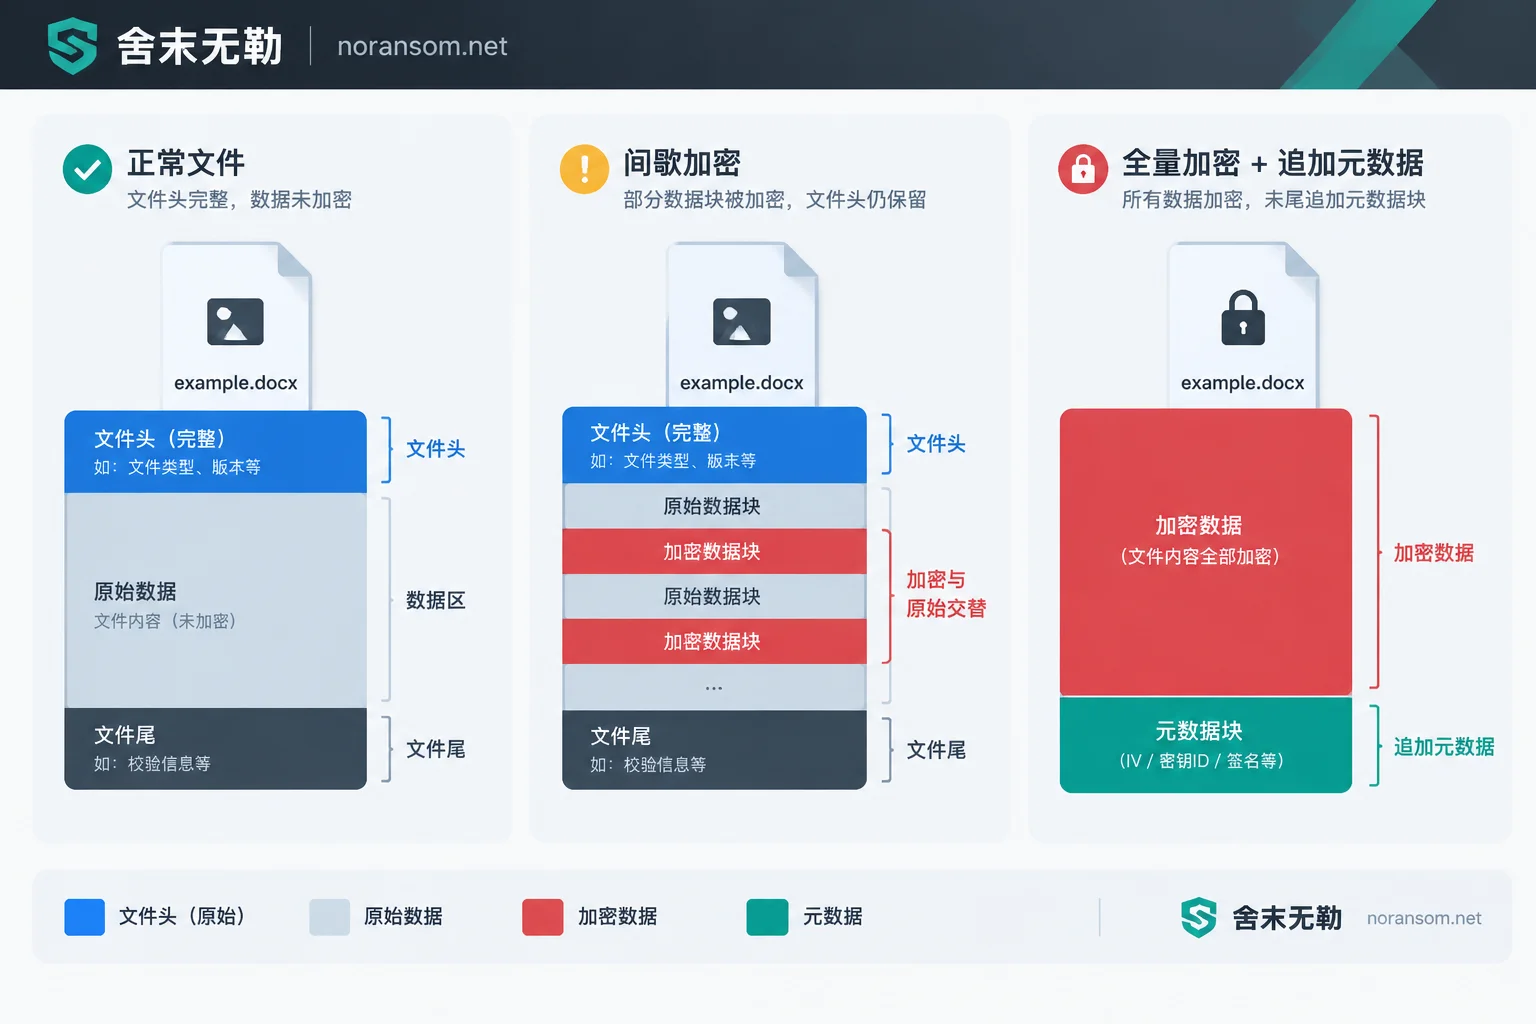
很多勒索程序会在加密后往文件末尾追加一段数据:初始化向量、密钥 ID、加密过的会话密钥块、校验签名。解密器正是靠读这段数据来确定用哪把钥匙、从哪里开始解。这段数据缺了或被改写,工具就无法识别,报“不支持”。
破坏它的通常不是病毒,而是后续操作:某个“文件修复大师”类软件强行改写了文件、杀毒软件把文件当成威胁截断或隔离、同步盘做了一次不完整上传、之前另一个解密器失败后留下半截输出覆盖了原件。
还有一种情况方向相反:有些工具专门针对间歇加密(只加密文件的一部分)设计,依赖原文件残留的结构标志,比如 Office/Zip 的 PK 头、PDF 的 obj/endobj。如果你这批文件是被全量加密的,原始结构荡然无存,这类工具同样会报不支持——这时候是工具选错了方向,不是文件没救。
四、扩展名被人改过
有人为了“试试能不能打开”,手动把 报表.xlsx.locked 改回 报表.xlsx,或者批量去掉了后缀。解密器需要通过完整文件名来识别原始类型、定位加密段,改过之后它就认不出来了。
怎么判断:回想有没有人做过批量重命名,或者从回收站、同步盘历史里找一个没被改动过的样本对照。如果改名记录还在,按原格式改回去再试一次(仍然在副本上)。
排查顺序:在副本上做,一次只改一个变量
- 先挑 2~3 个不同类型的小文件做测试,不要整盘跑。
- 确认文件名完整、没被改过、没被别的软件修复过。
- 对照工具说明页确认支持的变种范围和密钥类型,看日志里的具体提示,而不是只看弹窗。
- 如果工具提供“样本+原始文件”配对模式,找一对同名文件(比如同一份文档在邮箱附件、U 盘或同事电脑上还有未加密版本)喂给它,这是判断密钥是否可用最直接的办法。
- 以上都试过仍报不支持,就停下来,不要再换第四个、第五个工具轮流跑。
确实不支持,接下来还剩什么
解密器不是唯一出路。当它明确不可用时,处置重心应该转到下面几条上,而且这几条往往比继续找工具更有希望:
未被污染的副本。 离线备份、异地备份、很久没插过的移动硬盘、同步网盘的历史版本和回收站、邮件附件、同事或外部单位手里的同一份文件。部分勒索程序会清理卷影副本,但清理未必彻底,服务器上的系统还原点、快照、虚拟化平台层面的快照都值得逐项确认——哪怕只是一周前的版本。
底层残留提取。 数据库和大文件尤其值得评估:部分变种为了加密速度只处理文件头部或按间隔写入,中后段原始数据仍在;删除后重写的旧数据块也可能留在未分配空间里。SQL Server 这类场景的判断依据,可以看mdf 被加密后怎么看加密覆盖了多少。注意这类提取必须在只读镜像上做,不能直接在原盘上折腾。
归档等待。 如果当前确实没有可用密钥,把被加密文件连同勒索信、样本、受害者 ID 一起完整封存到离线介质,不要删除。有些家族的密钥在后续执法行动或内部泄露后才被公开,届时才有解密的可能——但这件事没有时间表,不能当作恢复计划来依赖。
更完整的替代路径梳理,见没有免费解密工具时还剩哪些恢复办法;如果备份也一起被加密了,先按服务器被加密又没有备份的止损顺序来排。
几个会把“能解”变成“不能解”的动作
- 在唯一一份原件上反复运行不同的解密器和修复软件。
- 用磁盘工具对受影响盘做检查修复、重建分区表、格式化后再恢复。
- 为了“清干净”直接重装系统或重做阵列——系统盘和数据盘的处理方式完全不同,重装前没确认清楚的后果可以参考重装系统之后还能不能恢复。
- 向陌生人或公开平台上传完整数据库、账套和包含客户信息的文件去“帮忙看看”。需要判断家族时,提供勒索信文本、文件名样例和一个小体积的无敏感内容样本就够了。
什么时候该让人介入评估
下面几种情况,自己继续试的边际收益很低:
- 加密还在继续,或者多台机器、共享盘陆续出现新的加密文件——这属于还没止住的事件,优先隔离和排查入口,而不是解密。
- 受影响的是生产数据库、ERP/财务账套、虚拟机磁盘文件,恢复动作本身有破坏风险。
- 已经有人在原件上跑过修复软件,现在连文件大小和结构都变了。
- 勒索信、后缀和你找到的工具说明对不上,无法确定是哪个家族的哪个版本。
家族与变种的确认、以及“这批文件到底还有没有恢复条件”的判断,可以交给做家族识别与可恢复性评估的流程来走;评估清楚之后再决定走解密、走备份还是走底层提取。需要有人接手具体事件时,从联系入口提交勒索信文本和样本信息即可,不要在公开渠道上传生产数据。
需要说明的是:不是所有家族和变种都存在可用的解密方案,也没有哪一条路径可以保证全部数据回来。能做的是把判断依据理清楚——密钥类型、变种版本、文件被破坏的程度、还有多少未受影响的副本——再决定把时间花在哪一条路上。在这之前,先保住原件,就已经保住了大部分可能性。


评论(0)