在数字化办公与家庭数据存储高度依赖NAS(网络附属存储)的今天,网络攻击者们早已将目光从传统的Windows服务器转向了这些“高性能数据仓库”。近期,针对群晖(Synology)NAS的大规模L0CK3D勒索病毒攻击事件再次敲响警钟:你的NAS,可能正裸奔在互联网上。
一、 为什么群晖NAS成了L0CK3D的“提款机”?
L0CK3D勒索病毒并非新面孔,但其针对NAS设备的攻击策略却在不断演进。与常见的内网横向移动不同,针对NAS的攻击通常具有以下显著特点:
- 直接暴露面攻击:许多NAS管理员为了方便远程访问,开启了QuickConnect或手动将管理后台映射至公网。一旦系统存在未修补的漏洞,攻击者便能轻松获取管理员权限。
- 暴力破解:弱口令依然是防线崩溃的主因。在自动化扫描工具面前,不设防或密码简单的NAS设备如同敞开的大门。
- 加密逻辑的针对性:L0CK3D勒索病毒不仅加密用户数据,还常尝试破坏NAS的快照机制和垃圾回收站,试图让受害者在“支付赎金”与“彻底丢失”之间做选择。
二、 遭遇勒索,第一反应决定了恢复的上限
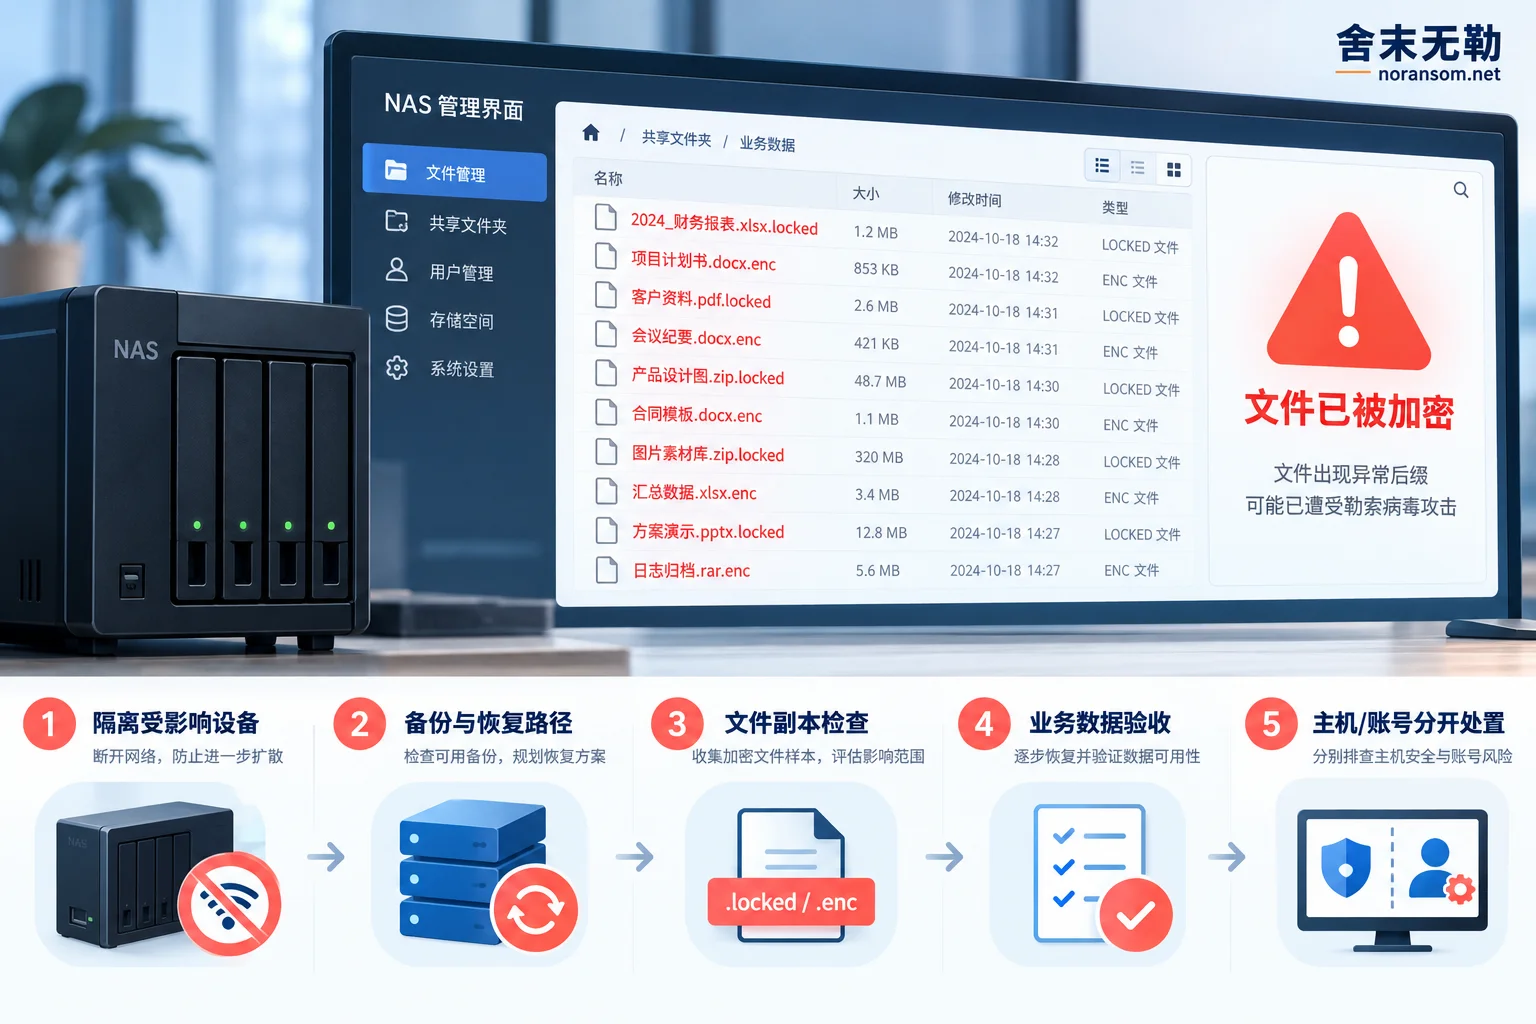
许多管理员在发现文件后缀变为.L0CK3D或看到勒索信后的第一反应是“重开机”或“盲目尝试运行不明的解密脚本”。在舍末无勒的应急实践中,我们发现这些行为往往会导致不可逆的灾难:
- 错误动作1:反复重启/强制关机。这可能导致缓存中的关键元数据丢失,增加后续数据库级修复的难度。
- 错误动作2:盲目支付赎金。即使支付了赎金,攻击者也不一定会提供有效的解密工具,甚至可能因为你表现出的“支付能力”而进行二次勒索。
- 错误动作3:在受感染环境盲目操作。如果不先进行安全应急响应,清除攻击者的驻留手段,即便成功恢复了一部分数据,也可能因为后门没清干净,再次被加密。
三、 舍末无勒:科学的应急与恢复路径
面对L0CK3D,我们需要的是一套从止损到加固的完整逻辑。我们的核心策略永远是:先止损、再评估、后恢复。
1. 快速识别与评估
如果你尚不确定中毒类型,请利用我们的免费在线识别工具进行家族确认。针对L0CK3D或其他NAS常见勒索病毒(如部分针对性强的加密变种),我们通过勒索病毒库积累了丰富的应对经验。
2. 专业解密与数据恢复
在评估环节,我们会基于加密后的文件结构,判断是否需要走数据恢复路径。很多时候,NAS被加密后,底层文件系统依然存在未被彻底破坏的碎片,或者是备份机制未被完全清空,这些都是抢救数据的黄金线索。
3. 根除隐患:安全加固防护
数据恢复完成只是业务重新上线的开始。我们将协助客户执行安全加固防护:
- 收缩暴露面:强制关闭NAS公网映射,通过VPN等安全隧道进行远程访问。
- 凭据治理:重置所有NAS账户权限,启用双重验证(2FA)。
- 重建备份架构:建立不能被直接删除、具备“写保护”或“异地离线”属性的备份副本。
四、 给企业IT的特别建议:不要等到丢失才防范
如果你的NAS中存放着至关重要的SQL Server数据库,或者承载着虚拟化平台,请务必关注我们的虚拟化环境恢复方案。对于NAS用户,请务必检查以下两点:
- 是否启用了快照功能且未被篡改?
- 是否存在一台完全隔离、无法通过网络直接访问的备份机?
勒索病毒的对抗,本质上是企业IT安全合规性的考验。面对L0CK3D这类病毒,恐慌解决不了任何问题。如果你正在面对数据加密的困境,请按照规范的应急流程操作,联系专业的安全技术力量进行评估。别让黑客的贪婪,毁掉你多年积累的数据资产。
注:舍末无勒提供勒索病毒应急处置服务,我们不代为支付赎金。如需咨询,请访问官网联系页面。


评论(0)