在当今的网络环境下,企业IT运维人员或管理者打开服务器,发现所有业务数据后缀变为一串陌生字符时,第一反应往往是打开搜索引擎搜索“勒索病毒解密工具”。
然而,这种“病急乱投医”的行为,恰恰是黑产从业者最乐于见到的。在网络空间中,所谓的“一键解密软件”大多虚有其表,甚至可能潜藏着二次加密或窃取数据的木马。真正的勒索病毒处置,从来不是点击一个按钮那么简单。
面对加密,你需要走出的误区
很多受害者试图通过寻找免费工具来解决问题,但现实是:
- 家族差异化巨大:不同的勒索病毒家族(如Mallox、Phobos、LockBit等)加密逻辑完全不同,没有一种通用的“万能钥匙”。
- 变种演化迅速:病毒作者不断迭代算法,即使是同一家族,不同时间点的版本也可能导致解密失败或数据损坏。
- 二次伤害:不明来源的执行程序可能会破坏原本存在的数据碎片,导致即便是未来有技术手段可解密时,数据也已永久损坏。
科学决策:从识别开始的专业流程
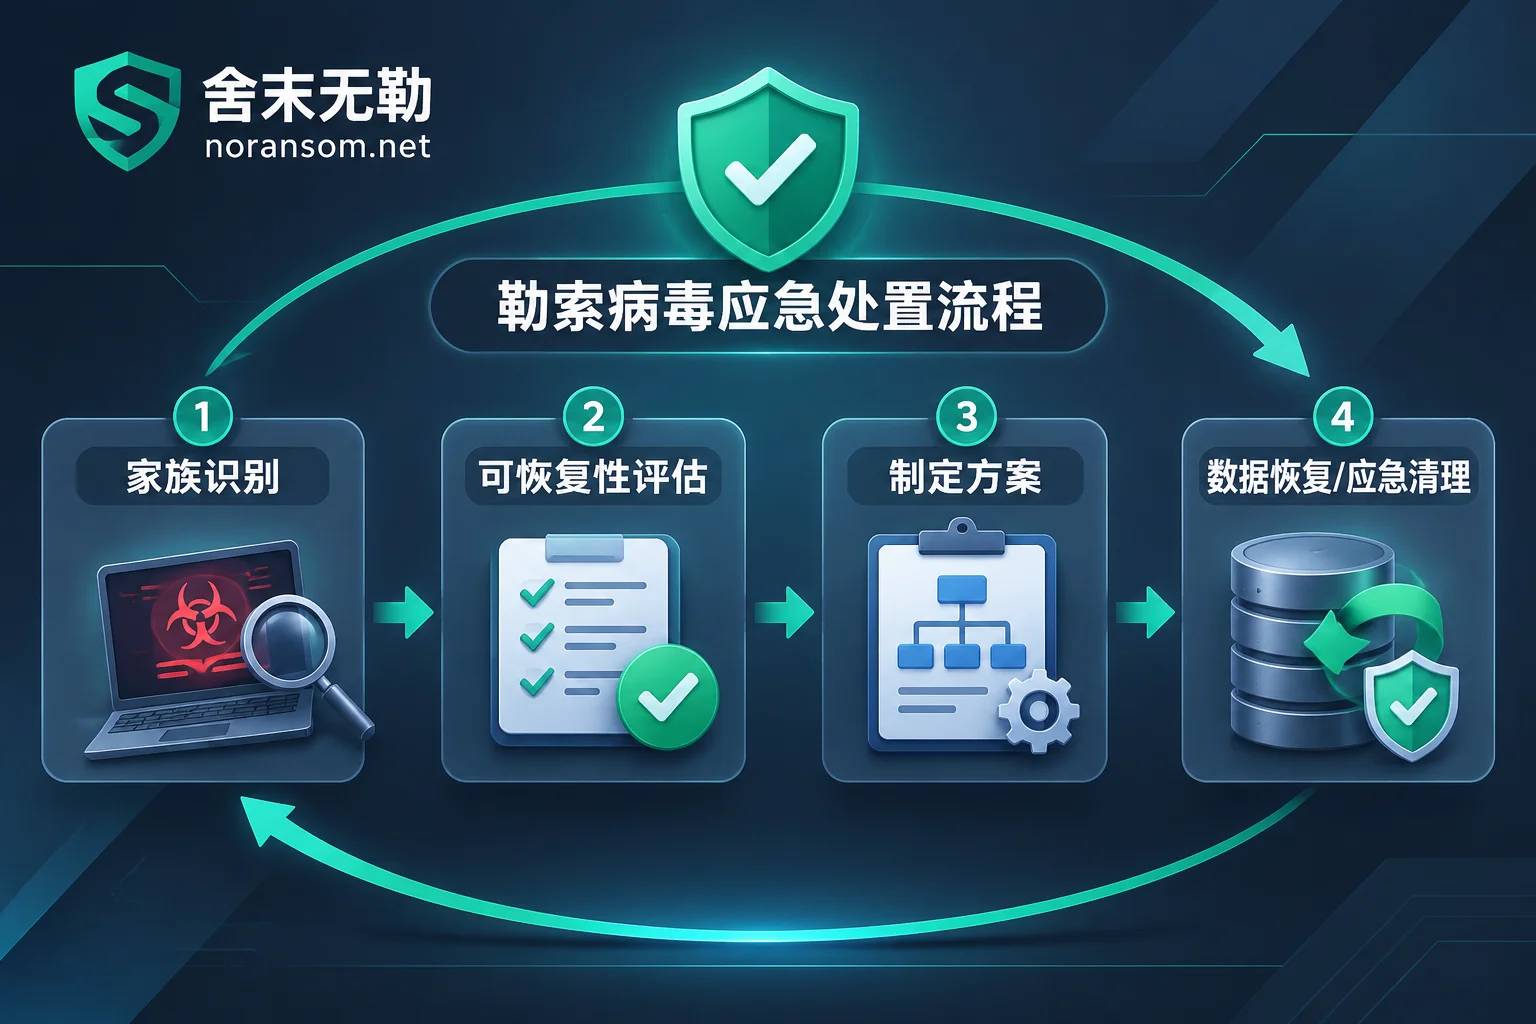
与其浪费时间寻找不存在的“一键解密”,不如采用科学的应急处置流程。在舍末无勒的实践中,我们始终坚持“先评估,后决策”的原则:
- 第一步:家族精准识别:通过在线工具输入加密后缀,先确定病毒类型。这是判断是否具备恢复可能性的前提。
- 第二步:可恢复性评估:数据恢复不一定要“解密”。在加密算法无法直接破解的情况下,数据恢复服务会尝试通过备份修复、残余碎片提取等技术手段抢救核心资产。
- 第三步:分场景定制方案:针对SQL Server数据库、虚拟机(ESXi/Hyper-V)或ERP系统等不同环境,其抢救路径有着本质区别。
安全不仅是恢复,更是“断根”
很多企业在数据恢复后,没过几天再次被加密,核心原因在于“后门没清干净”。专业的安全应急响应不仅关注数据的恢复,更关注环境的清理。
我们不提供支付赎金的协助,也不进行代为谈判。我们的价值在于:识别威胁、评估风险、修复漏洞,并确保您的业务环境在恢复后不再成为黑客随意进出的“后花园”。
写在最后
当勒索危机发生时,请保持冷静。建议您先查阅勒索病毒库,通过查看常见家族的特征,评估当前的受灾情况。若您正面临业务停摆的紧急关头,请遵循规范的处置流程,由专业人员介入,在不破坏数据的前提下,寻找最优的恢复路径。
关于更多勒索病毒与银狐木马的实战防范,欢迎持续关注我们的博客,获取最新的应急指南。


评论(0)