近期,国家计算机病毒应急处理中心与计算机病毒防治技术国家工程实验室联合发布安全预警:国内连续发生多起针对企业用户的 Weaxor勒索病毒 攻击事件。不少制造、商贸企业的运维人员或财务主管在早上打开系统时,突然发现用友、金蝶等 ERP 无法连接数据库,OA 办公系统瘫痪,服务器里的 .mdf 数据库文件、.bak 备份包以及各类工程图纸、财务表格后面,全部被篡改并加上了 .weax、.rox 或 .wxx 等陌生后缀。
面对桌面上弹出的 RECOVERY INFORMATION.txt 或 RECOVERY INFO.txt 英文勒索信,企业往往陷入两难:核心账套和业务数据被锁死,产线与财务全面停摆;而攻击者索要高昂的虚拟货币赎金,不仅面临资金打水漂与合规风险,更无法保证数据能完整拿回。在慌乱重装系统或盲目尝试修复之前,先摸清 Weaxor 的攻击底牌,才能守住抢救数据的黄金窗口。
一、为什么近期 Weaxor 勒索病毒频繁击穿企业防线?
从技术溯源来看,Weaxor 并非凭空出现的全新团伙,安全界普遍将其视为臭名昭著的 Mallox 勒索家族(亦称 TargetCompany)的衍生或重塑分支。它在继承了前代高强度加密逻辑的同时,在传播与对抗手段上出现了三个让企业极为头疼的特征:
- 紧盯数据库、OA 与 ERP 系统的外网暴露面
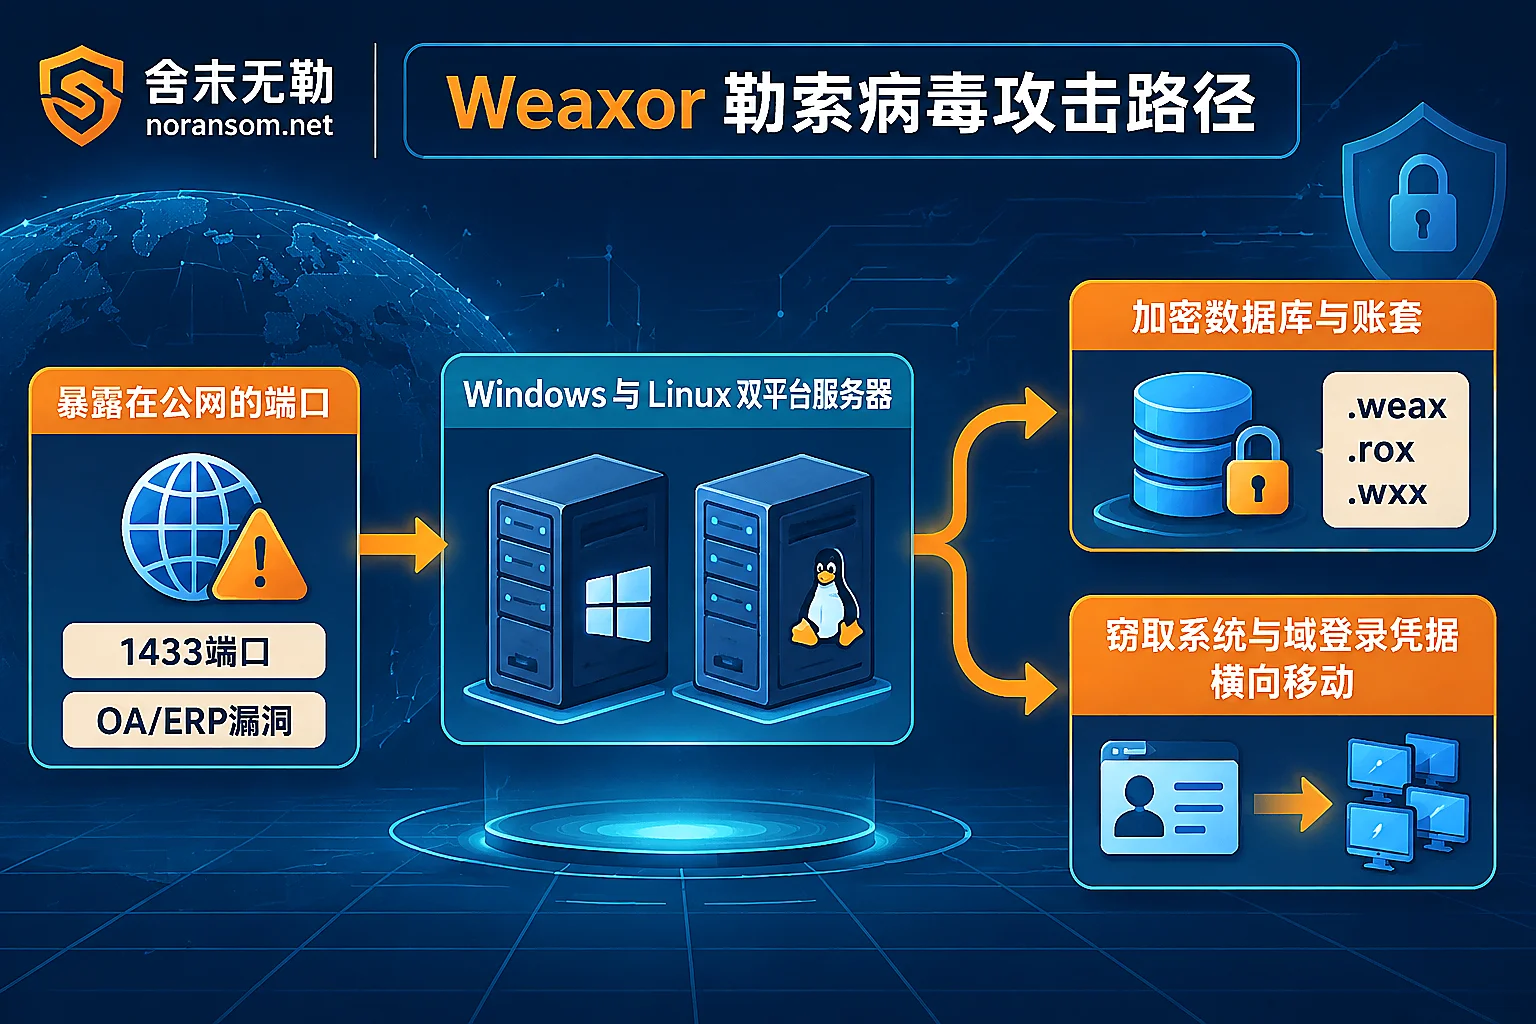
Weaxor 并不具备蠕虫式的全网盲目传播能力,而是高度依赖攻击者的精准投送。攻击者通常会扫描暴露在公网上的 SQL Server 数据库(如 1433 端口)进行弱口令爆破,或者利用 OA、ERP 及 Web 组件的高危漏洞直接撕开防线。一旦拿下权限,攻击者甚至能在极短时间内通过多阶段加载器关停安全软件、清除系统日志并释放加密载荷。 - 覆盖 Windows 与 Linux 双平台,虚拟化与存储难以独善其身
根据官方预警披露,Weaxor 拥有多个编译版本,攻击者会根据摸排到的目标操作系统类型,针对性地投送 Windows 或 Linux 版本的加密程序。这意味着不仅常规的 Windows 财务服务器会中招,连运行在 Linux 环境下的业务后台、中间件乃至部分存储节点也处于威胁之下。 - 自带凭据窃取能力,单机中招极易演变为内网沦陷
感染 Windows 平台的 Weaxor 样本在加密文件之余,往往还会搜集并窃取系统的本地凭据与域登录凭据。如果企业内网没有做好严格的权限隔离,攻击者就能顺着窃取到的管理员账号横向移动,把一台边缘服务器的失守演变成整个内网甚至域控环境的全面被锁。
二、看到 .weax / .rox / .wxx 后缀,前 30 分钟该如何止损?
当确认服务器或办公电脑出现异常后缀时,现场处置的第一原则是“冻住现场、阻断扩散”。错误的自救操作往往比病毒本身对数据的破坏更大,建议立即按以下顺序执行(更详细的决策流程可参考《中了勒索病毒怎么办:从前30分钟止损到业务上线的完整应急决策清单》):
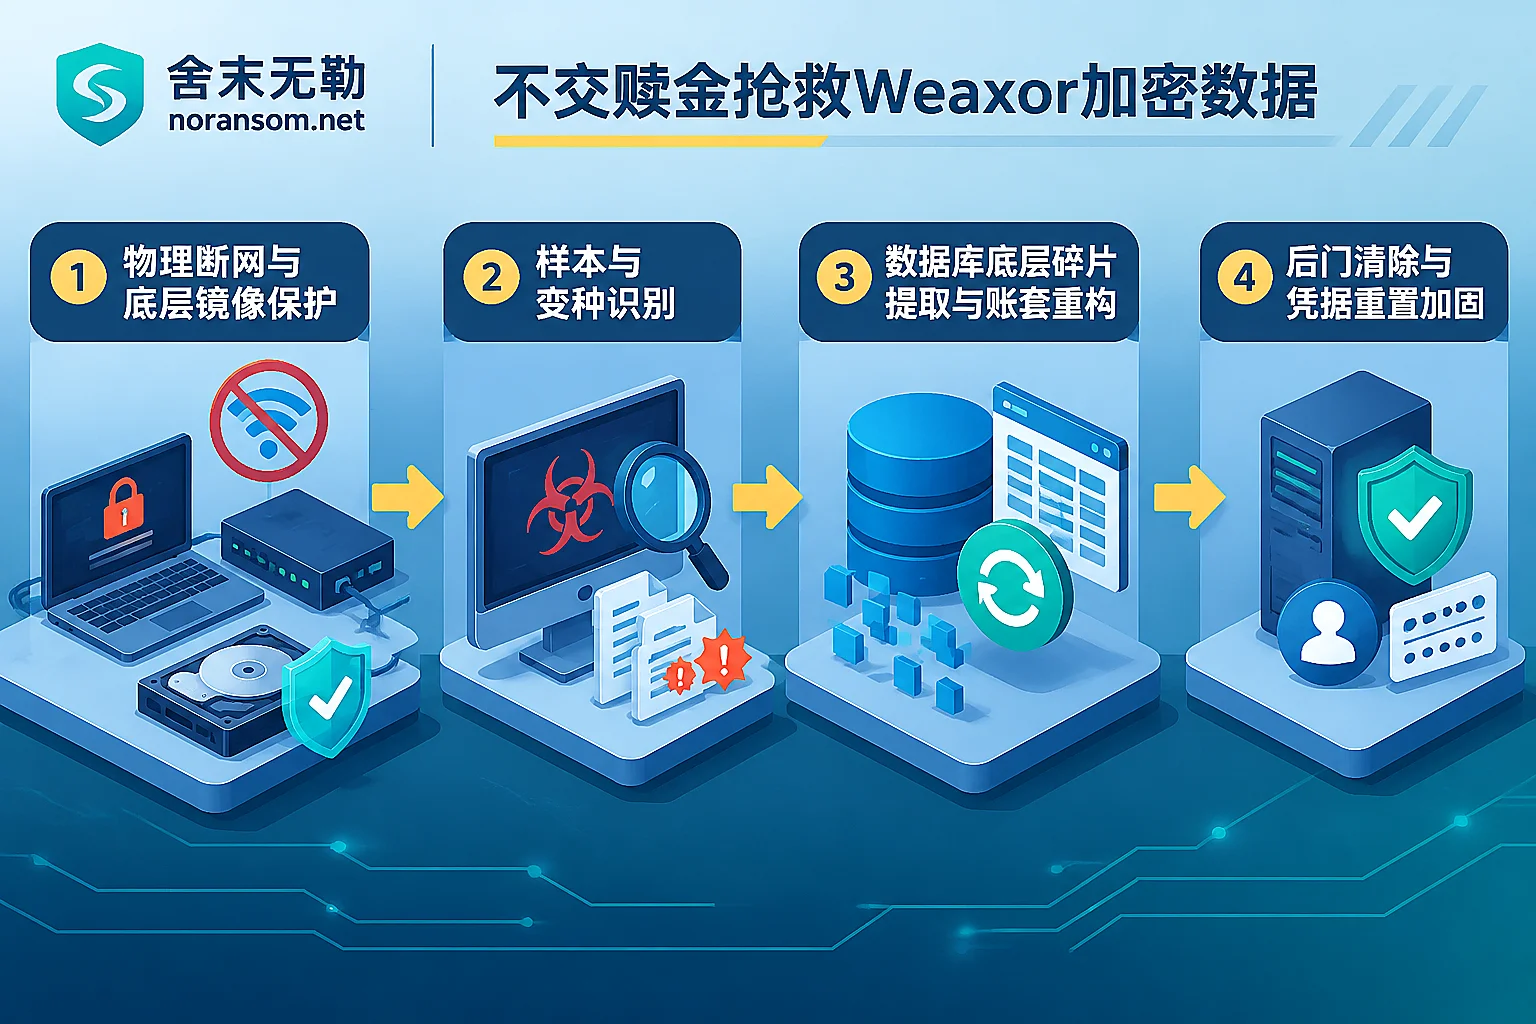
- 物理断网而非直接拔电源:立即拔掉受感染机器的网线,或在核心交换机、防火墙上阻断受感染网段的横向通信(特别是关闭 SMB 445、RDP 3389、SQL 1433 等端口)。尽量保持已中招服务器的开机状态或仅做挂起处理,因为强行断电重启可能会触发未完成的加密队列,还会抹掉内存中残留的入侵痕迹与密钥线索。
- 切勿删除勒索信与可疑临时文件:不同批次的 Weaxor 勒索病毒 会使用
.rox、.weax、.wxx等不同扩展名,勒索信文件名也会在RECOVERY INFO.txt、RECOVERY INFORMATION.txt、FileRecovery.txt之间变化。这些文件连同加密文件头尾的字节特征,是安全人员判定具体变种代际的核心依据。 - 严禁在原盘上强行修复或附加数据库:不少运维人员发现 SQL Server 报错后,第一反应是重启数据库服务、用自带工具强行修复
.mdf文件,或者把备份盘直接挂载到中毒主机上尝试还原。在中毒原因未查明、原盘未做扇区级镜像备份前,任何写入操作都会覆盖底层的未加密数据碎片,彻底断送数据恢复的后路。关于现场保护的常见误区,务必留意《服务器中勒索病毒后别犯这五个错:现场保护好了,数据库和虚拟机才救得回来》。
三、不交赎金,被 Weaxor 锁死的数据怎么科学抢救?
Weaxor 采用了多层嵌套的加密机制(结合了椭圆曲线算法与对称加密算法),在没有掌握对应私钥或特定版本缺陷的情况下,盲目使用网上的通用解密工具不仅解不开,还极易造成文件二次损坏。
在「舍末无勒」的应急处置实践中,我们坚持不支付赎金、不代为与攻击者谈判的原则,而是通过“先识别家族与变种、再评估可恢复范围、最后定制恢复路径”的科学流程来抢救核心业务:
第一步:精准锁定变种版本与加密深度
仅仅看后缀是 .weax 还是 .rox 并不足以定性,因为部分仿冒家族也会使用类似后缀。您可以先使用免费的在线勒索病毒识别工具(或查阅勒索病毒后缀查询表),上传勒索信或输入特征进行初步排查。随后,工程师会对受损样本的文件结构、加密比例(是全文件加密还是仅加密头部/间隔数据块)进行深度检测,评估是否具备勒索病毒解密的技术条件。
第二步:针对数据库、ERP 与虚拟化的文件级重构
对于直接算法解密不可行的变种,抢救的重心会转向底层数据恢复。这也是为什么企业级应用比普通办公文档更有抢救空间的原因:
- SQL Server 与主流 ERP 账套修复:Weaxor 对大体积文件为了追求加密速度,有时会采取部分加密策略,或者在磁盘底层留下大量的历史事务日志与页碎片。针对SQL Server 被加密以及用友、金蝶、管家婆等ERP 系统被加密的场景,工程师可以绕过受损的文件头,直接从底层的页结构(Page)中提取表数据、存储过程与关键账套记录,再在干净环境中重构出可用的数据库(具体可参考《SQL Server 数据库被勒索病毒加密怎么恢复:先别强行附加 MDF,按这三步评估抢救空间》)。
- 受损备份与虚拟化镜像提取:许多时候攻击者会连同本地
.bak备份包或虚拟化磁盘(如 VMDK、VHDX)一并加密,并清空卷影副本。遇到备份被删除或损坏,或是ESXi / Hyper-V 虚拟机被加密时,我们可以通过只读镜像对底层存储块进行扫描,剥离被污染的扇区,提取未受破坏的数据库切片与历史备份残留,并按系统与时间点标注完整度进行交付。
四、数据救回来只是第一步:不拔除驻留后门,随时面临二次加密
在处理 Weaxor 事件时,最让企业崩溃的莫过于“花了几天时间好不容易把 ERP 账套恢复上线,结果隔天早上又变成了 .weax 后缀”。
正如前文结合国家应急中心预警所指出的,Weaxor 攻击链中普遍伴随着系统与域凭据窃取,且攻击者在释放勒索程序前,往往已经在内网隐蔽驻留了数小时甚至数天,植入了诸如 Cobalt Strike、混淆 PowerShell 脚本或 AnyDesk 等合法远控工具作为后门。如果只管恢复数据,不把攻击入口和潜伏后门连根拔起,黑客随时可以拿着窃取到的高权限账号再次进场(详见《勒索病毒数据恢复后为什么会再次被加密:把数据救回来只是第一步,这四类后门没清干净别急着上线》)。
因此,一套完整的业务恢复必须包含闭环的安全应急响应与加固动作:
- 攻击溯源与后门清剿:在恢复业务的同时,通过攻击溯源取证分析系统日志、Web 访问记录与内存镜像,查明攻击者到底是爆破了 1433 端口、利用了 OA/ERP 的历史漏洞,还是通过第三方外包维护通道进入的;彻底清理计划任务、恶意服务、WMI 驻留及异常隐藏账号。
- 全网凭据重置与边界加固:鉴于 Weaxor 具备窃取凭据的特性,在重新上线前必须强制重置所有服务器本地管理员密码、数据库
sa密码以及域控账户密码。通过安全加固防护服务,收缩外网暴露面(严禁数据库端口和远程桌面直接对公网开放),修补应用高危漏洞,并建立与生产网络物理或逻辑隔离的异地防篡改备份。
遭遇 Weaxor 勒索病毒?先做免费评估,再定恢复方案
当企业核心服务器、数据库或 ERP 账套被 .weax、.rox、.wxx 等后缀锁死时,时间与现场完整性就是生命线。请先保持冷静,切勿盲目格式化重装或轻信非正规渠道的赎金代付。
「舍末无勒」提供规范透明的服务流程与报价:接警与隔离指导 → 样本分析与家族识别 → 出具可恢复性评估报告与报价 → 数据恢复与业务验证 → 溯源取证与安全加固。我们会在明确告知可恢复范围与预期效果后,由您自主决定是否继续推进。
如果您正处于勒索病毒应急状态,需要立即止损或评估数据库恢复空间,可随时通过联系我们页面提交样本信息,或直接拨打 7×24 小时应急响应热线 15639272850(应急邮箱:help@noransom.net)获取专业技术支援。


评论(0)