近期,国内针对企业服务器的勒索攻击呈现出明显的跨平台演化趋势。继国家计算机病毒应急处理中心(CVERC)联合计算机病毒防治技术国家工程实验室对“Sorry勒索病毒”发布全国性安全预警后,安全监测显示该家族并未停留在单一的攻击形态上——它不仅瞄准暴露在公网的Linux Web服务器(含信创操作系统),近期更在Windows业务环境中衍生出追加.ths后缀的新变种,导致不少企业的ERP账套、SQL Server数据库及备份文件接连受损。
当企业运维或财务人员发现业务系统中断、文件被批量追加.sorry或.ths后缀时,最忌讳的是在不了解变种底细的情况下盲目重启、重装或尝试自行修改后缀。看清Sorry家族的两条攻击线,是保住核心数据与恢复业务的前提。
一、 一脉相承又跨平台分化:Sorry勒索病毒的两副面孔
在实际接警与样本研判中,许多受害企业容易把所有带.sorry或类似后缀的攻击混为一谈。事实上,近期活跃的Sorry勒索病毒在Linux与Windows两大场景下表现出了截然不同的技术特征与破坏重心。
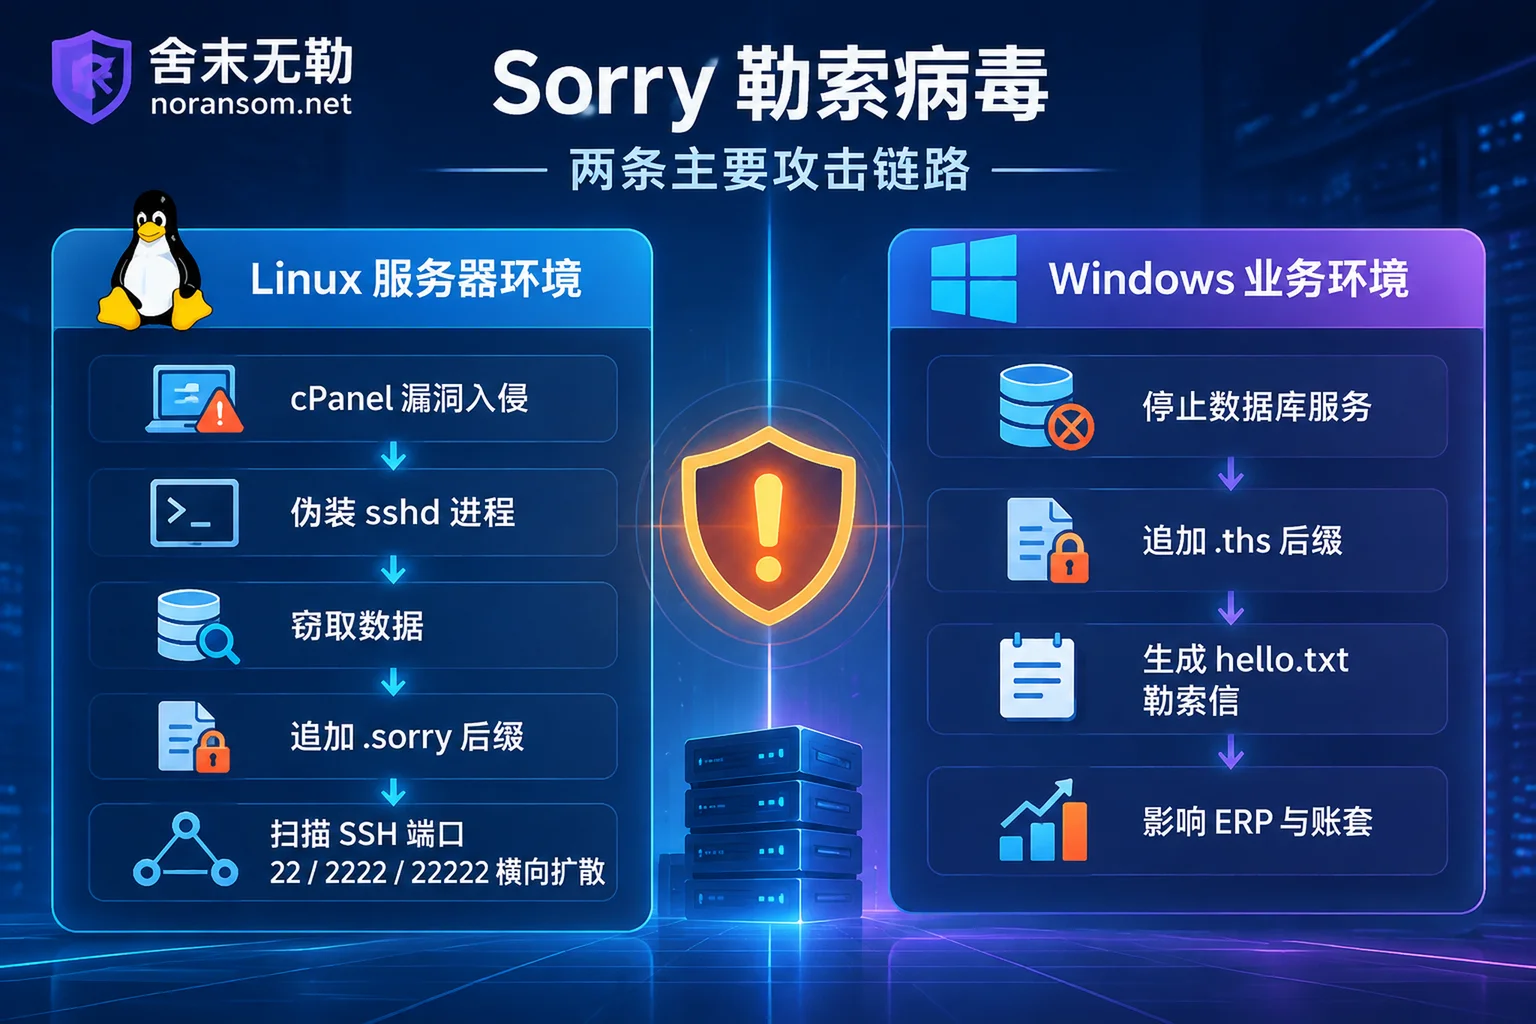
1. Linux服务器防线:伪装sshd进程与双重勒索
根据国家计算机病毒应急处理中心的通报,针对Linux环境的Sorry勒索病毒由Go语言编写,能够在国内主流Linux发行版及信创操作系统上直接运行。其攻击链条具备鲜明的自动化与静默特征:
- 漏洞破门与进程伪装:攻击者常利用WebPros cPanel授权问题漏洞(CVE-2026-41940 / CNNVD-202604-5641)获取服务器管理权限,在管理员毫无察觉的情况下投放病毒,并将其伪装成系统常见的
sshd进程运行。 - 先窃取、后加密:病毒会生成包含用户名、主机名、CPU数量及活跃网络接口的唯一受害者标识符回传给攻击者,随后主动终止数据库、安全防护与备份服务。在完成业务数据与配置文件的批量窃取后,才使用AES+RSA算法锁死文件并追加
.sorry后缀。 - SSH横向扩散:单点得手后,程序会主动扫描内网的
22、2222、22222等SSH端口,利用弱口令向其他Linux主机横向蔓延。
2. Windows业务环境:从.sorry升级到.ths新变种
除了Linux节点,近期针对Windows服务器与办公终端的攻击中,Sorry家族出现了显著的版本迭代。部分攻击样本借道企业远控软件漏洞或内网共享扩散,将加密特征做了全面更换:
- 后缀与勒索信变更:加密后的文件后缀由
.sorry变为.ths,同时在受感染目录下写入名为hello.txt的勒索信(部分早期版本则使用README.md或要求下载特定加密通信工具联系)。 - 强杀数据库与加密算法调整:新变种在分析中常见涉及特定加载程序(如
dbg.exe),执行时会强行停止部分数据库及业务进程以解除文件占用,并改用X25519与XChaCha20-Poly1305等高强度加密方案,导致SQL Server数据库被加密或用友、金蝶、管家婆等ERP系统瞬间瘫痪。
二、 为什么不能“只看后缀就动手”?三个高危误区需避开
面对满屏被锁死的文件,企业IT与负责人在最初几个小时的操作,直接决定了后续数据恢复的成败。如我们在《文件被加上陌生勒索病毒后缀怎么查:别只看最后几个字母,按这三步锁定家族与抢救方案》中反复强调的,遭遇Sorry及其变种时,尤其需要避开以下三个误区:
- 混淆相似后缀,套用错误工具:例如将Sorry新变种的
.ths与Dharma家族的.thx变种混为一谈,或者误将老牌团伙TellYouThePass/新型Sorry家族与早年Stop/Djvu家族下的同名后缀样本等同处理。不同家族的底层加密逻辑与头部覆盖比例完全不同,盲目使用第三方工具尝试解密,极易对原始密文造成二次破坏。 - 误以为“杀毒完成=危机解除”:安全软件查杀的只是驻留的恶意程序(如伪装的进程或加载器),已经被改写加密的数据库与文档并不会因为杀毒成功而自动还原。更危险的是,如果直接重装系统或格式化磁盘,原本残留在磁盘底层、临时表空间或未分配簇中的数据碎片将被彻底覆盖。
- 未经核验直接拉起备份或重启上线:Sorry家族在攻击中明确包含“终止备份服务”与“污染映射共享盘”的动作。如果未先排查
sshd伪装进程、SSH弱口令或远控软件后门就匆忙挂载备份盘恢复,极易触发《勒索病毒数据恢复后为什么会再次被加密》中所说的二次感染。
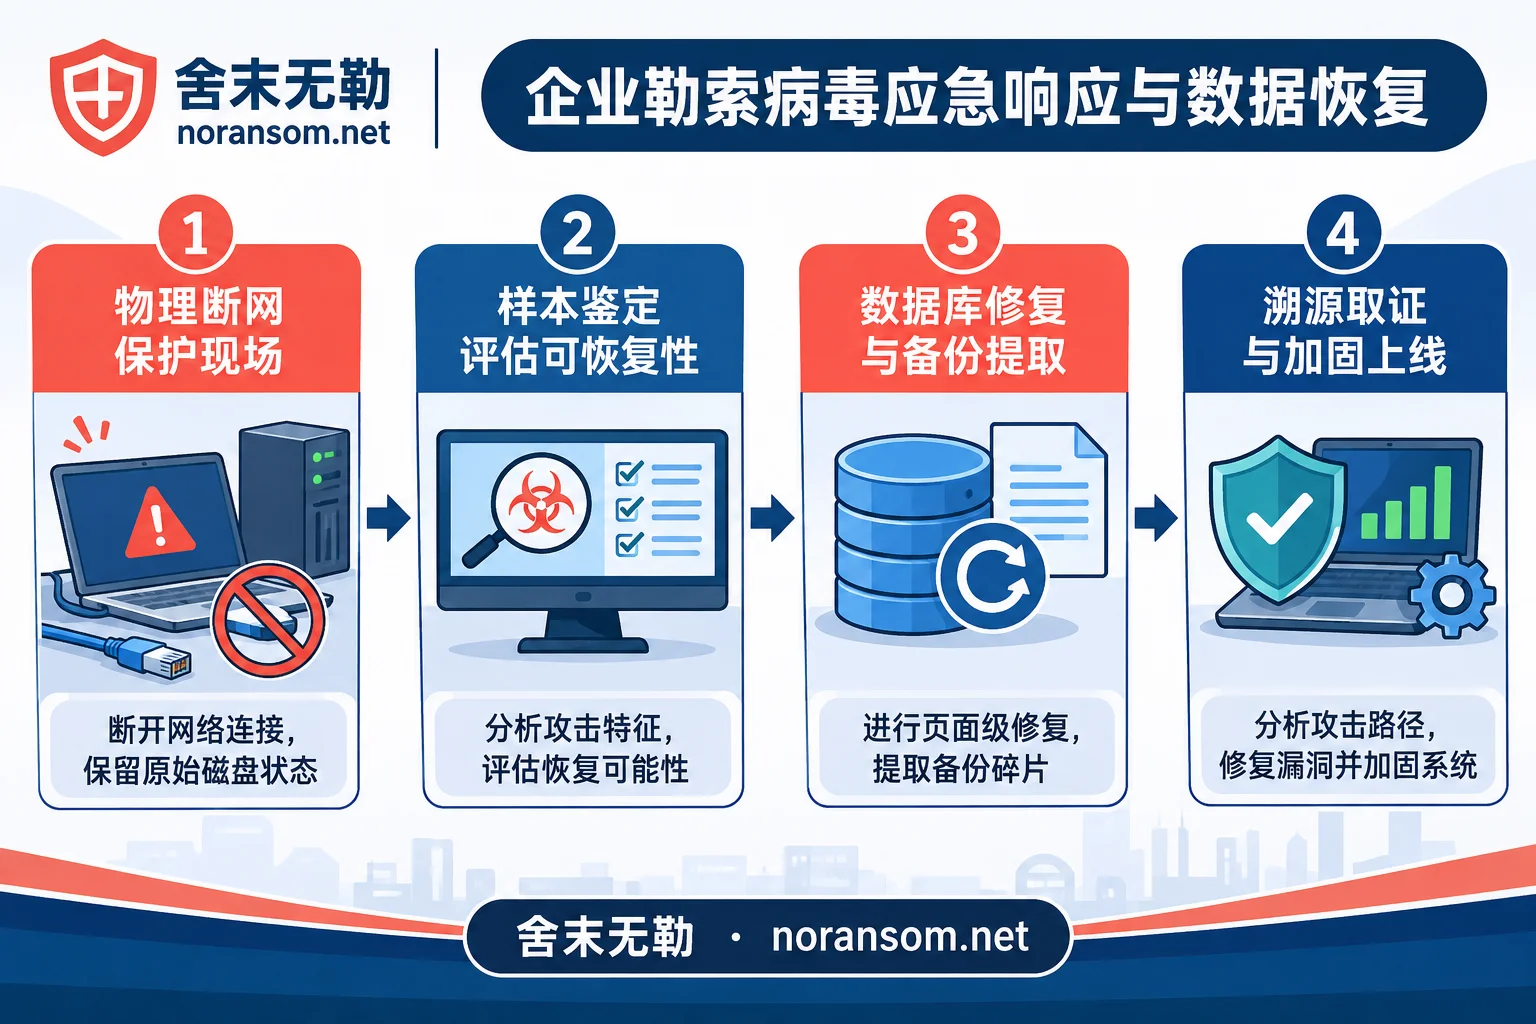
因此,发现中招的第一步永远是物理断网隔离,阻断22/2222/22222端口及内网SMB共享连接,随后通过勒索病毒识别工具或对照勒索病毒后缀查询表,结合勒索信原文与样本文件完成精准定性。
三、 遭遇Sorry勒索病毒后,企业如何科学抢救核心数据?
国家计算机病毒应急处理中心在通报中已明确指出,在没有解密密钥的条件下,被Sorry勒索病毒高强度算法直接加密的数据暂时没有公开的通用免费解密工具。但这并不意味着企业只能陷入停摆或被动妥协。针对服务器、数据库与虚拟化平台受损的企业,舍末无勒遵循不支付赎金、不代为谈判;先识别家族、评估可恢复范围,再给方案和报价的原则,通过以下四步推进救援:
1. 样本鉴定与可恢复性评估
在保护好原始磁盘与内存现场的前提下,先提取勒索信(如hello.txt)与代表性加密样本进行深度分析,明确当前遭遇的是Linux下的Go语言版本还是Windows下的.ths等变种。基于文件受损结构,出具清晰的勒索病毒解密与可恢复性评估结论(涵盖可恢复范围、可选路径、预期效果与风险),先将评估结论交给企业,再由企业决定是否继续推进(详见服务流程与报价说明)。
2. 数据库、虚拟化与备份的多路径数据抢救
当直接密码学解密不可行时,核心业务往往需要通过底层技术手段进行数据恢复:
- 数据库文件级修复:针对SQL Server(MDF/NDF)、MySQL、Oracle等结构化数据库,勒索程序为追求加密速度,有时仅加密文件头部或按固定步长抽样加密。工程师可通过底层页面解析、碎片提取与未加密残留重组,抢救账套与业务表数据,并按系统与时间点标注完整度交付(可参考《SQL Server 数据库被勒索病毒加密怎么恢复》)。
- 备份与虚拟化底层打捞:若企业的本地备份或虚拟化存储同样受损,需立刻冻结当前存储状态(参见《备份文件也被勒索病毒加密了:先冻住存储,再判断还剩什么能救》),针对备份被删除或损坏以及ESXi / Hyper-V 虚拟机被加密等场景,从快照残留、卷影副本或虚拟磁盘底层镜像中剥离可用数据。
3. 攻击溯源取证:应对“数据窃取”双重威胁
由于Sorry勒索病毒具备“先批量窃取业务数据和配置文件、再实施加密”的双重勒索特性,仅仅把业务跑起来还不够。企业往往需要明确:攻击者究竟是从cPanel漏洞、远控软件还是弱口令打进来的?到底有没有核心数据被打包外传?通过专业的攻击溯源取证服务,可以基于系统日志、磁盘镜像与内存证据还原完整入侵时间线,客观判定数据外泄范围,并出具可用于公安报案与监管合规的取证报告。
4. 应急清理与安全加固:彻底切断复发链条
在恢复数据准备重新上线前,必须结合安全应急响应彻底清除伪装成sshd或系统服务的驻留后门、计划任务与异常账号。随后落实安全加固防护:及时修补cPanel(CVE-2026-41940)及远控软件高危漏洞;收缩公网暴露的SSH、RDP与数据库管理端口;全面排查内网弱口令与多机复用密码;并重建跨网段、防篡改的离线备份体系。
急需应急处置与数据抢救?
如果您的Linux服务器、Windows数据库或ERP系统正遭遇.sorry、.ths或其他不明勒索病毒攻击,请立即断开受感染设备网络,切勿自行格式化、重装或随意运行未知解密器。您可以通过以下方式获取舍末无勒团队的7×24小时专业支持:
- 在线提交咨询:联系舍末无勒应急团队
- 24小时应急热线:
15639272850 - 应急支持邮箱:
help@noransom.net


评论(0)