进入2026年,勒索病毒的攻击形态再次进化。从年中横扫Linux服务器的“Sorry”勒索病毒,到近期针对群晖NAS的“.L0CK3D”集中爆发,攻击者不再仅仅是“撒网式”攻击,而是利用高危漏洞(如CVE-2026-41940)进行精准打击。很多企业发现,即使配置了RAID阵列、升级了系统,核心数据依然在短时间内被锁死。
2026年勒索攻击的新常态
- 攻击路径隐蔽化:攻击者常通过暴露在公网的Web服务或容器漏洞(如Docker/GitLab漏洞)潜入,利用定时任务(crond)静默潜伏,在管理员毫无察觉时引爆加密。
- “双重勒索”成主流:攻击者在加密前先行窃取敏感数据,若企业拒绝赎金,数据泄露将带来二次打击。
- 破坏性升级:不仅加密业务文件,还会主动终止数据库服务、删除卷影副本及备份快照,彻底封死企业自救的路径。
遭遇攻击后的“避坑”指南
许多企业在发现业务瘫痪后,往往因为惊慌失措而采取错误操作,导致原本可以恢复的数据彻底损毁:
- 切勿重启/强制关机:部分变种病毒在系统重启过程中会执行进一步的销毁操作。
- 拒绝盲目重装:未提取证据就重装系统,会破坏溯源所需的内存与日志痕迹。
- 别轻信“万能解密工具”:市面流传的伪造工具可能含有二次后门,或因版本不匹配导致碎片化数据不可恢复。
企业应急处置:从止损到恢复的完整方案
一旦确认感染,请遵循以下专业处置流程:
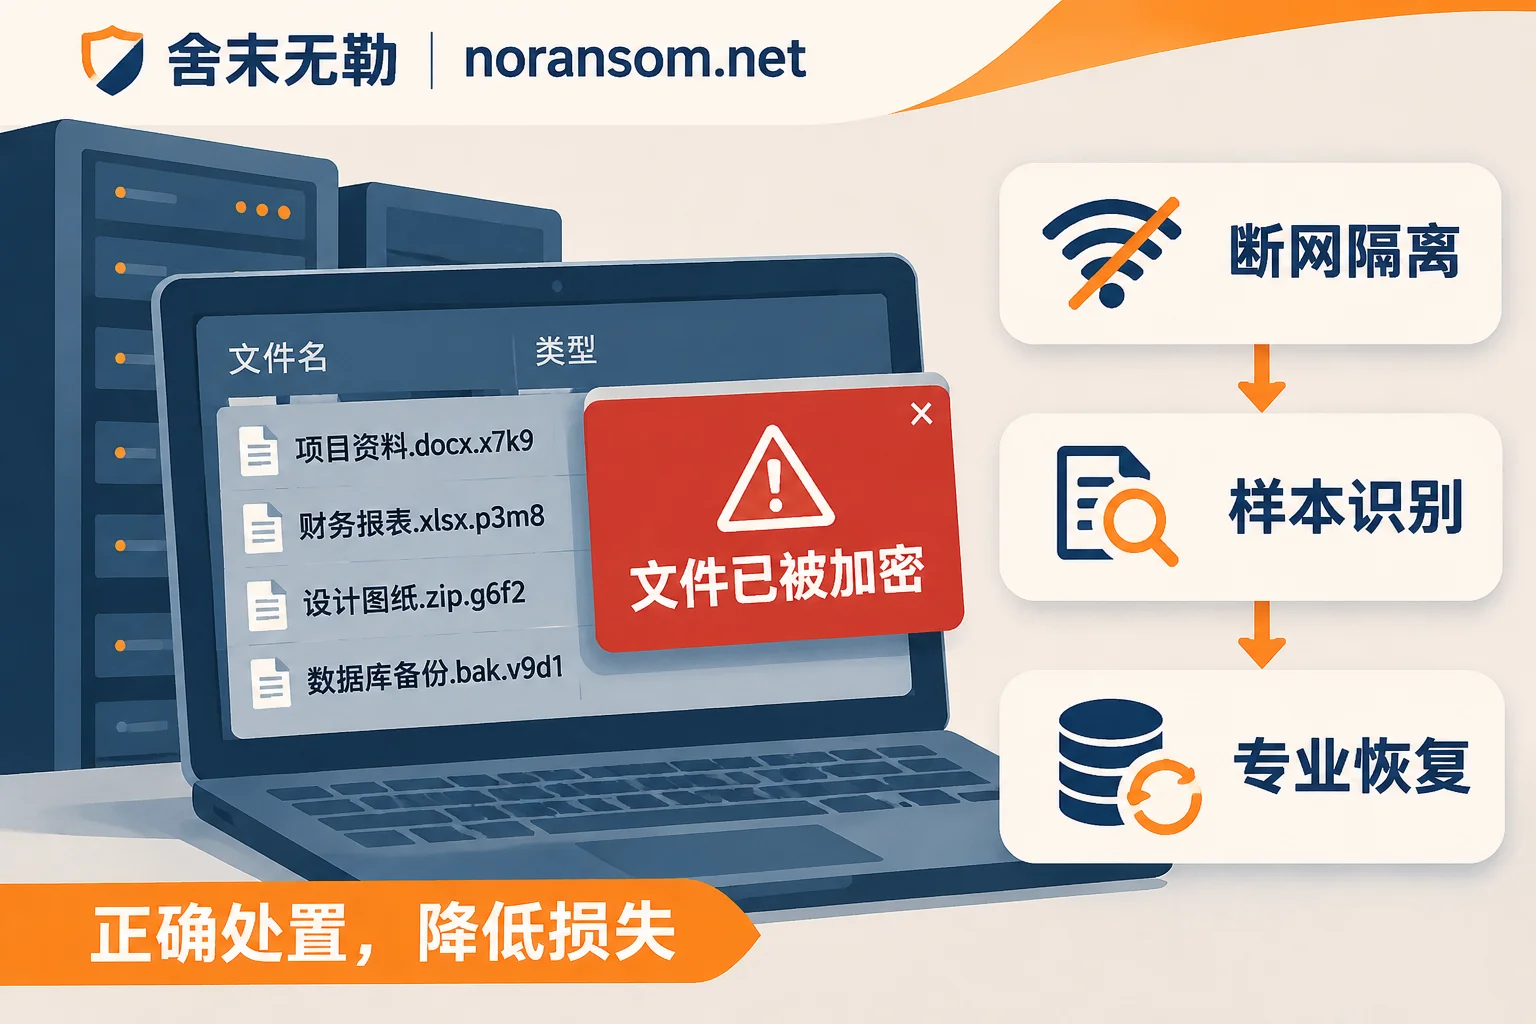
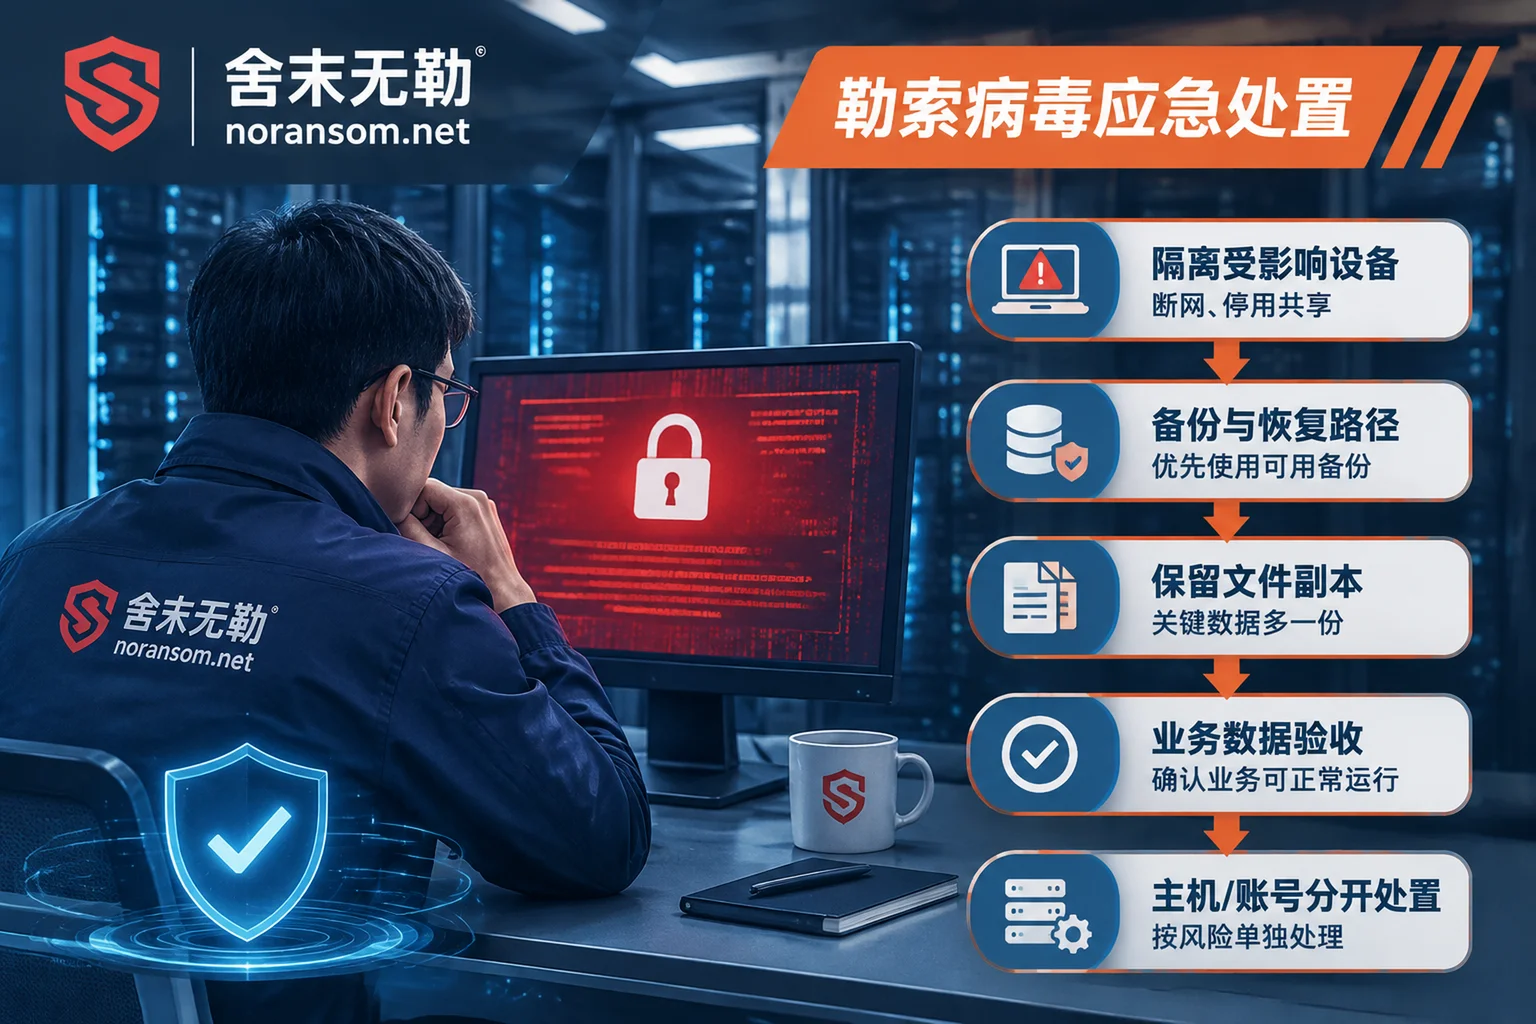
- 立即隔离:物理断网,切断内网横向传播链。详细应急步骤请参考:中了勒索病毒怎么办:从前30分钟止损到业务上线的完整应急决策清单。
- 精准识别:通过免费在线工具输入勒索信或加密后缀,快速锁定家族特征与当前的可恢复性评估。
- 专家介入与评估:针对数据库、虚拟机或NAS等不同环境,舍末无勒提供基于底层扇区与残留分析的定制化方案,而非单纯依赖解密密钥。
- 溯源与加固:数据恢复后,务必进行后门清理与安全加固,闭合漏洞,重建离线备份,防止黑客留下的驻留手段再次触发加密。
结语
勒索病毒带来的灾难不仅是技术的挑战,更是业务连续性的考验。企业不应将希望寄托于运气,而应建立“预防优先、快速响应”的安全机制。无论你是面对Weaxor、Mallox还是最新的变种,舍末无勒始终站在技术防线前,为您的核心资产保驾护航。
如果你正在遭遇勒索攻击或高度怀疑系统失陷,请立即访问官网或通过专业通道进行紧急咨询。


评论(0)