近期,威胁情报监测显示,Lock3d 勒索病毒呈现卷土重来的态势,多家企业的核心数据库不幸中招,面临业务瘫痪的严重风险。这类勒索病毒以其高强度加密手段和严密的潜伏能力,给运维人员带来了极大挑战。
一、Lock3d 勒索病毒的危险信号
与以往的勒索攻击不同,Lock3d 变种更加注重对企业数据库(如 SQL Server、MySQL 等)的定向打击。一旦中招,不仅文件后缀会被篡改,核心业务数据往往会遭到全量加密。很多企业在发现问题后,第一时间想到的就是“支付赎金”,但这往往是错误的开始。
二、拒绝盲目支付:科学的应急路径
在面对「数据库被勒索病毒加密」的情况时,慌乱是最大的敌人。根据舍末无勒多年一线处置经验,我们建议企业遵循以下科学应对流程:
- 紧急止损与隔离:第一时间断开被感染服务器的网络连接,避免加密进一步扩散,同时保护现场证据,严禁未经评估的“重装系统”或“盲目查杀”。
- 专业家族识别:利用免费识别工具或后缀查询功能,先确认感染的家族变种。每一款病毒都有其独特的加密弱点,这是决定后续方案的关键。查看勒索病毒库了解家族特征。
- 可恢复性评估:不要轻信黑客的承诺,应寻求专业人员对底层加密逻辑进行分析。我们提供针对性的解密与恢复评估,通过对文件结构、数据库页面的底层修复,寻找无需支付赎金的突破口。
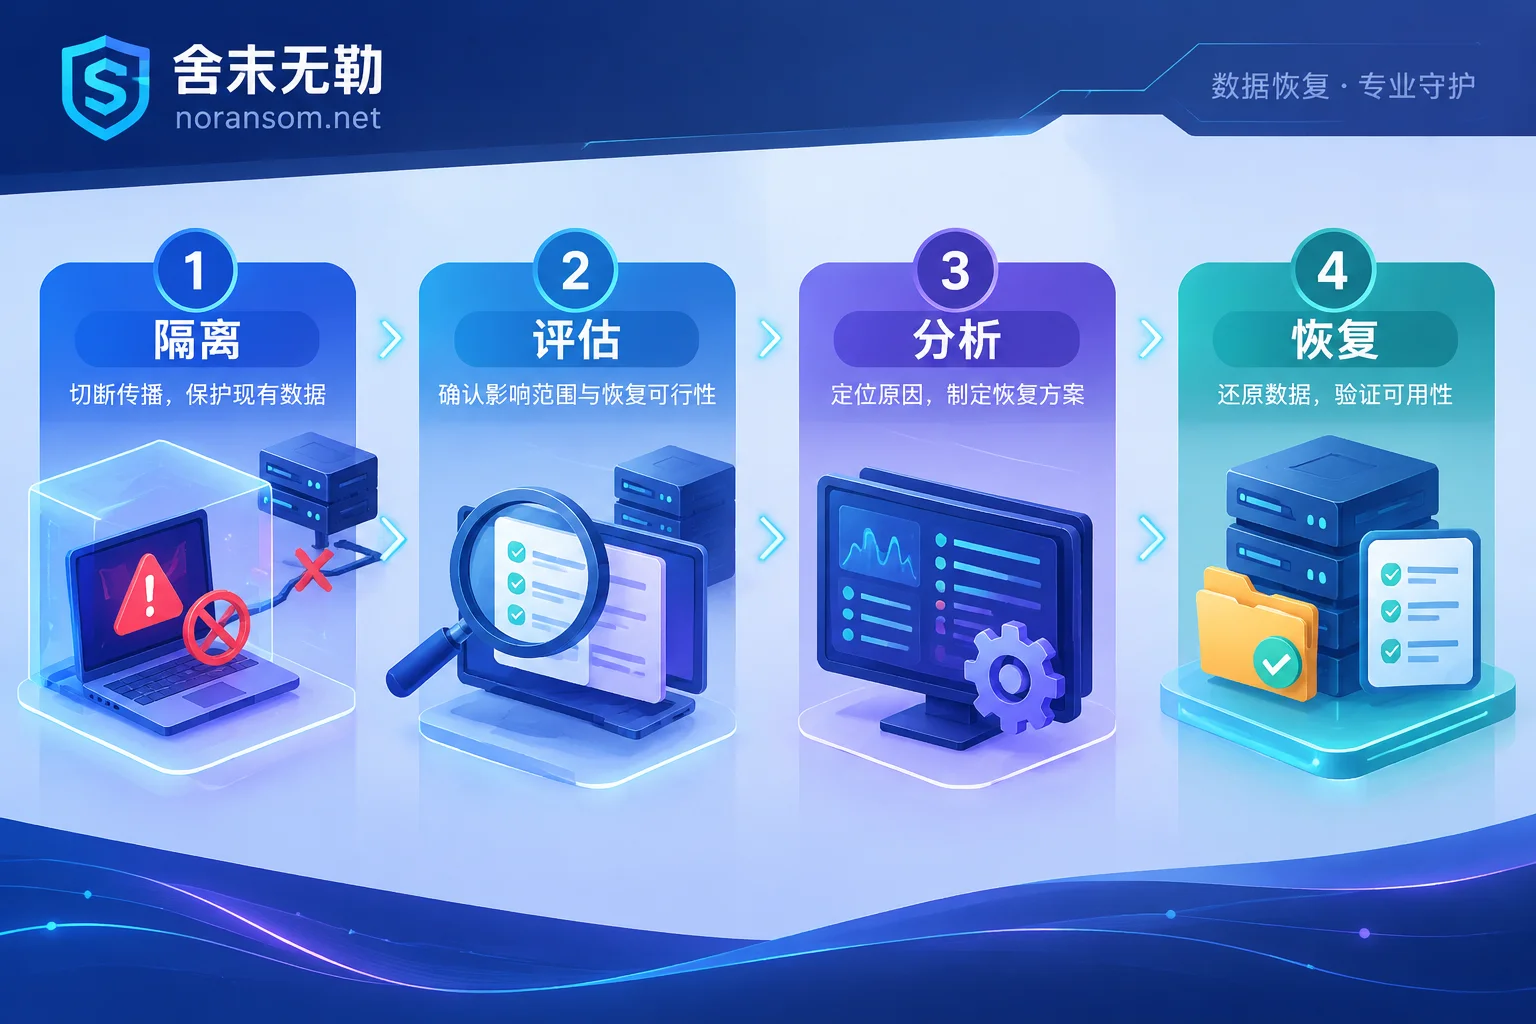
三、全方位应对与加固:舍末无勒方案
当常规解密无法直接奏效时,数据恢复才是重头戏。舍末无勒专注勒索病毒处置,提供从数据恢复、溯源取证到安全加固的一站式服务。
特别是在 ERP 系统(如用友、金蝶、畅捷通等)被加密的场景中,我们积累了丰富的处理经验,能够针对不同业务场景制定个性化方案,最大程度保全您的生产数据。
结语
网络安全没有侥幸,防范于未然是上策,但若不幸中招,也请冷静应对。拒绝谈判,选择专业路径,是守护企业核心资产的唯一途径。如果您正遭受 Lock3d 或其他勒索病毒的侵扰,建议立即参考我们的应急处置流程,或通过联系页面获取专业支持。


评论(0)