对于依赖管家婆(辉煌版、分销ERP、工贸版、财贸双全)管理日常进销存的商贸、制造与批发企业来说,最怕遇到的场景莫过于:早上门店和仓库急着开单发货,客户端却集体弹出“无法连接到数据库服务器”或“连接套账失败”。
管理员登录服务器一看,存放管家婆账套的目录里,所有的 .mdf、.ldf 数据库文件,甚至连同机存放的 .bak 自动备份文件,后面全被加上了 .weax、.rox、.sorry 或 .mallox 等陌生后缀,桌面上还多出了一封索要高额加密货币的勒索信。
本站此前已经针对金蝶云星空与K/3账套抢救以及用友U8与畅捷通T+环境重建做过专门拆解。但管家婆软件在实际部署架构、外网连接方式以及中招后的表现上,有着非常鲜明的行业特点。很多企业主在遭遇管家婆勒索病毒后最大的疑惑是:“我明明已经关掉了3389远程桌面,也没把1433数据库端口映射到外网,黑客到底是怎么进来的?”
本文将从管家婆特有的入侵通道与账套结构出发,梳理中招后的止损动作、数据抢救路径以及彻底断绝二次加密的排查重点。
一、 为什么关了 3389 和 1433,管家婆服务器还是中招了?
在近期公开的安全应急通报中,Weaxor(常见后缀 .weax / .rox / .wxx)、Sorry(.sorry)以及 Mallox 是攻击管家婆服务器最活跃的几个勒索家族。
很多商贸或批发企业为了方便外地分店、外勤业务员用手机端(如物联通)或异地客户端直接连回总部开单、查库存,会将安装管家婆的服务器直接暴露在公网,或者在路由器上做端口映射(甚至直接开启 DMZ 主机)。除了常见的远程桌面弱口令爆破,管家婆环境还有两个极易被忽视的突破口:
1. 被忽视的业务通信端口(如 211 端口)
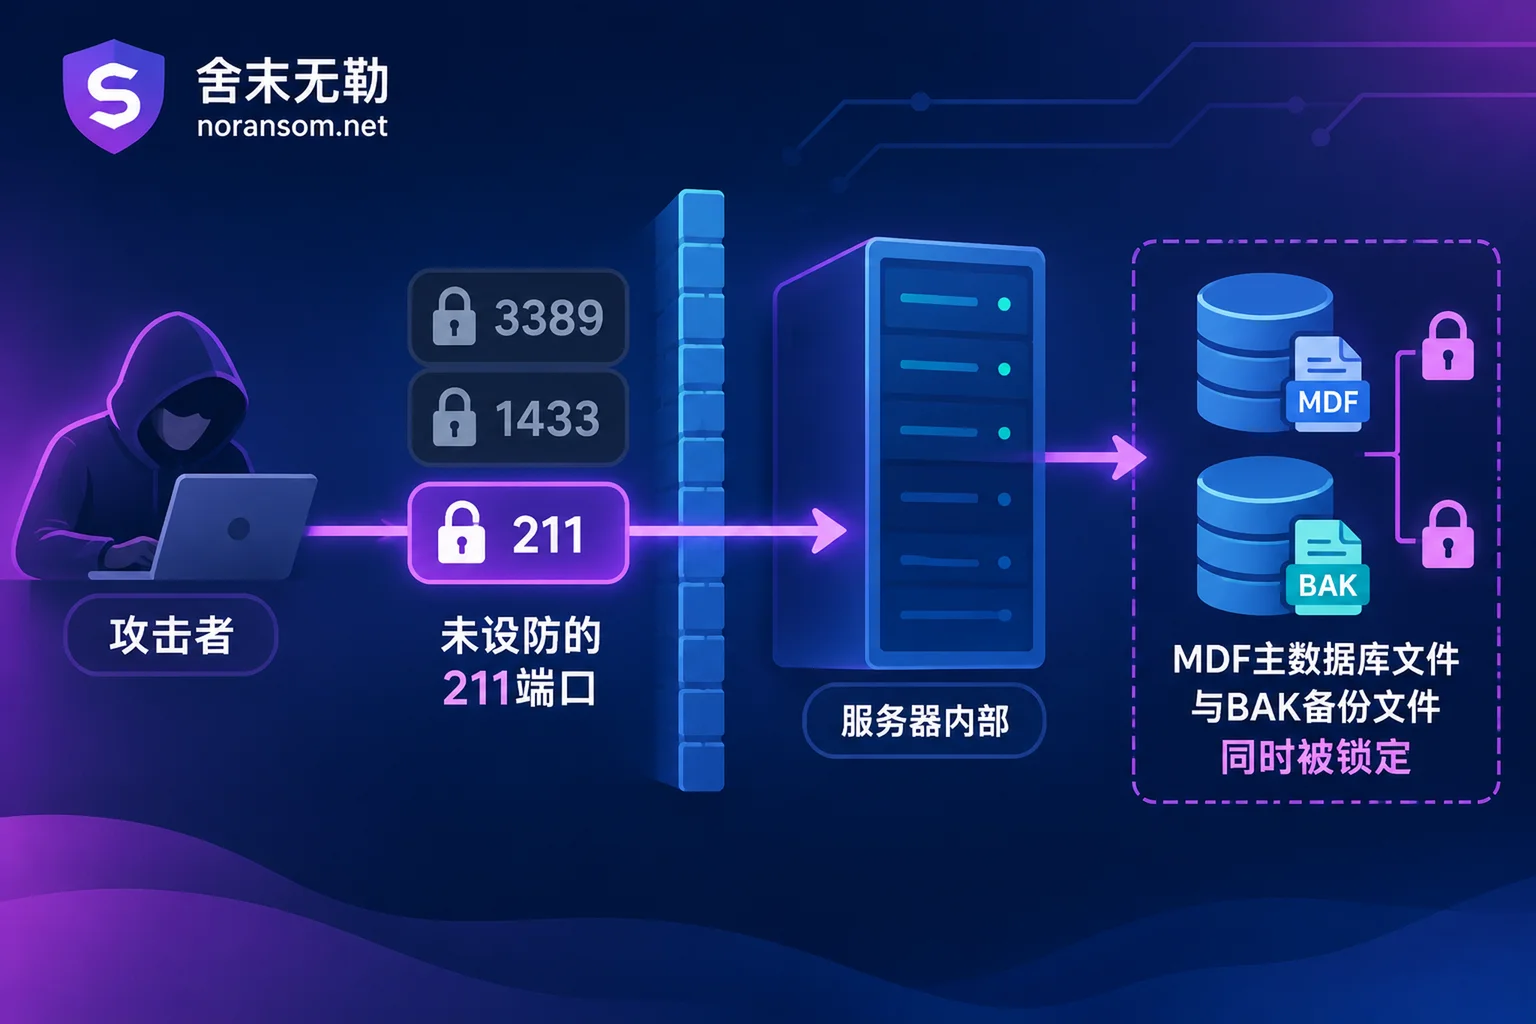
不少企业的 IT 人员知道封堵 Windows 的 3389 端口和 SQL Server 的 1433 端口,却对管家婆自身的客户端通信服务毫无防备。例如,管家婆部分系列软件默认使用 211 端口(基于 Delphi MIDAS 协议的 Socket 通信服务)作为客户端连接服务端的“数据中转站”。
如果该端口直接对公网开放且未做安全更新或访问限制,攻击者无需知道操作系统密码,也无需通过管家婆客户端登录,就能利用自动化脚本直接连接该端口调用服务端方法,借用软件内置的数据库高权限连接(如 sa 权限)执行任意 SQL 语句,进而拿到 Windows 系统的最高控制权(SYSTEM)。更棘手的是,这类从应用服务内部发起的指令,在常规的 Windows 登录日志里几乎不留痕迹,就像“隔空取物”一样锁死了整台服务器。
2. 物联通等移动端/Web端接口与同机备份陷阱
除了核心通信端口,部分老旧版本的配套插件、Web 查询端或移动端同步接口如果长期未打补丁,同样会被黑客利用自动化工具批量扫描并植入后门。
一旦攻击者拿到权限,在投毒加密前,通常会先停掉 SQL Server 服务(释放 .mdf 文件占用锁),随后把生产数据库与存放在同一台机器 D 盘、E 盘的每日自动备份(.bak 或压缩包)一并加密。有些管理员试图把备份文件改成 .exe 或 .dll 等后缀来躲避加密,但在针对性调整过加密策略的勒索变种面前,这种“障眼法”往往并不可靠。
二、 发现管家婆打不开、文件被加后缀,前 30 分钟该做什么?
当财务或库管反馈管家婆报错、服务器文件变样时,现场处置的每一步都直接决定后续账套能救回多少。建议参照服务器中勒索病毒后的现场保护原则,立即执行以下动作:
- 立即拔掉网线或断开外网映射,但不要忙着关机重启
第一时间断开受感染服务器的物理网线,或在防火墙上切断公网映射与局域网共享,防止病毒顺着局域网共享目录传染给其他财务办公电脑。同时尽量保持服务器通电状态,不要反复重启或尝试重装系统,以免破坏内存中的残留证据、触发驻留的定时加密脚本,或导致未写盘的数据库缓存丢失。 - 严禁对账套所在磁盘写入新数据或强行附加数据库
不要在存放管家婆数据库的分区里下载杀毒软件、解压工具,也不要急着把被加密的.mdf文件强行附加(Attach)到新建的 SQL Server 中(具体原因可参考SQL Server 数据库被加密后的评估步骤)。任何写入动作都可能覆盖磁盘底层尚未被破坏的数据页碎片。 - 原样保全加密账套与勒索信
准备一块干净、无重要数据的移动硬盘,将管家婆安装目录及数据目录下的.mdf、.ldf、.bak自动备份文件,连同桌面或文件夹里的勒索信(txt/html 文件)原封不动地拷贝出来作为离线副本。 - 先识别家族,切勿轻信赎金交易或偏方工具
不要急着添加勒索信里的邮箱或聊天软件,更不要购买来路不明的“通用解密器”直接在原盘跑。如果文件被改坏文件头,后续连底层提取的机会都会丧失。您可以先将加密后缀和勒索信文件名提交到舍末无勒免费的勒索病毒识别工具或对照勒索病毒后缀总表,初步确认属于哪个勒索家族。
三、 管家婆账套被锁死,数据是怎么抢救回来的?
很多老板一看到文件全变了后缀,第一反应是“没有黑客的私钥是不是就彻底没救了?”实际上,针对管家婆这类基于 SQL Server 的进销存系统,ERP 系统被加密应急方案并不完全依赖黑客的密钥,而是将勒索病毒解密与底层的数据恢复技术结合起来推进:
第一条路:家族变种识别与解密可行性评估
不同勒索家族(甚至同一家族在不同月份的变种)在加密算法实现上存在差异。工程师会先通过样本与加密文件特征,核对勒索病毒库中的已知技术档案,判断当前变种是否存在算法缺陷或已知的解密路径。如果具备直接解密条件,会在隔离环境中先行验证。
第二条路:SQL Server 底层数据页剥离与碎片重组
当遇到高强度非对称加密、无法直接靠密钥还原时,抢救的重心就会转入SQL Server 数据库专项恢复。
为了在极短时间内锁死几十上百 GB 的数据库,绝大多数勒索病毒(包括常见的 .weax 和 .sorry 变种)并不会把整个 .mdf 或 .bak 文件从头到尾 100% 加密,而是采用“加密文件头 + 间隔跳块加密”的策略。
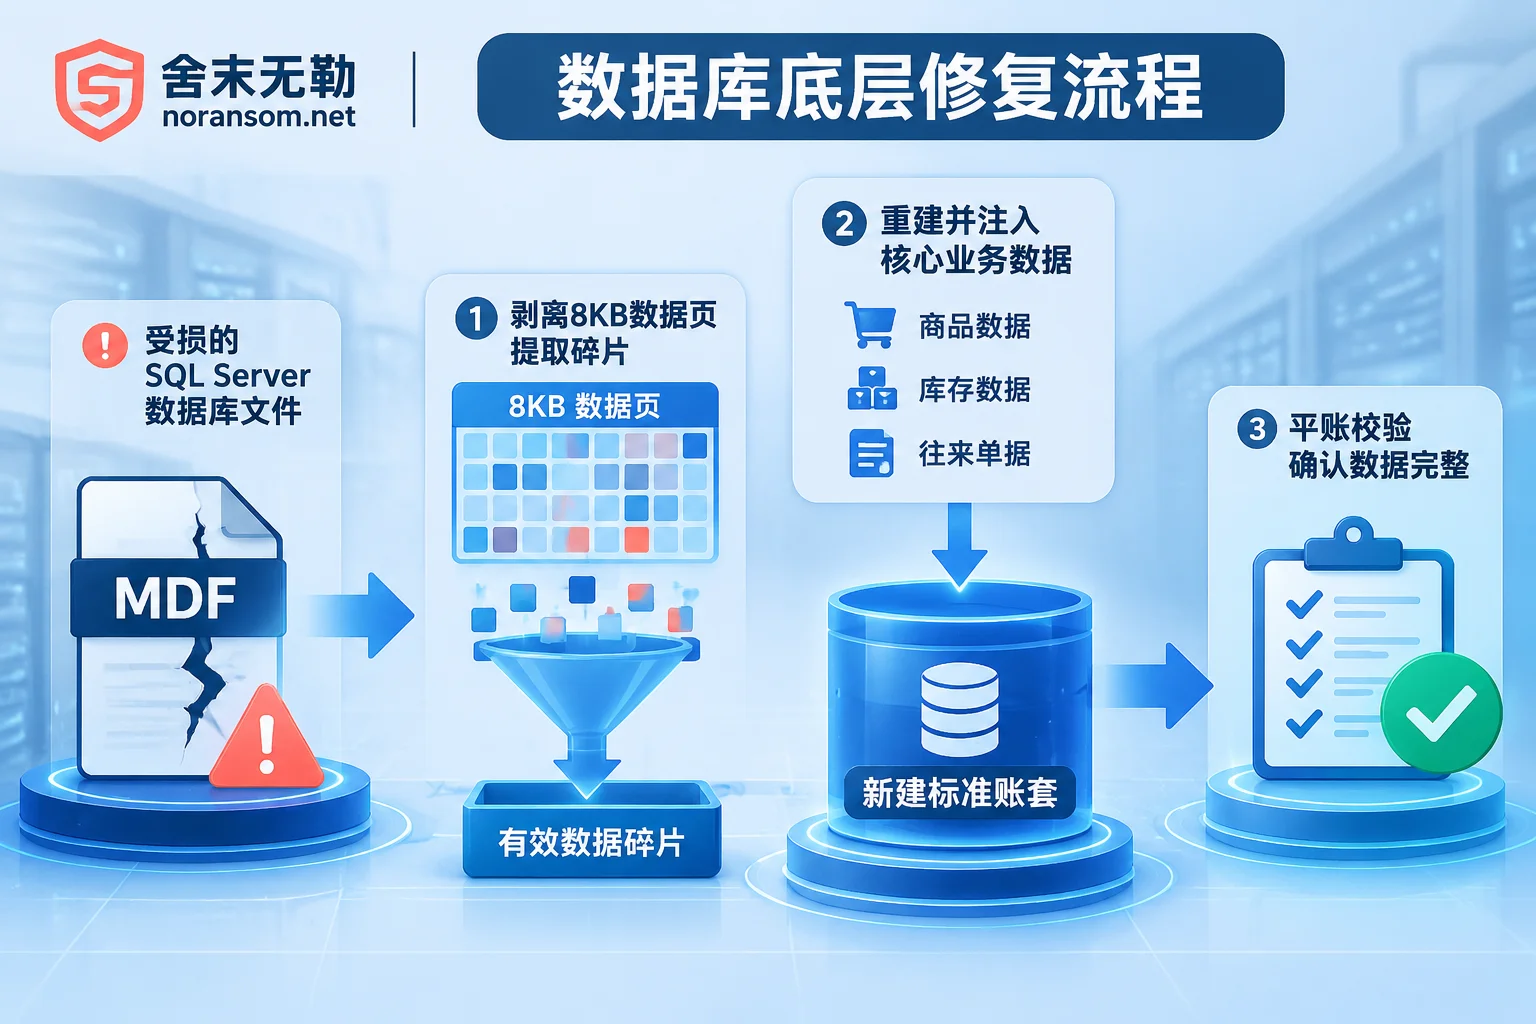
SQL Server 数据库的底层是由一个个 8KB 大小的数据页(Data Page)组成的。即使文件头和系统配置页被加密破坏导致软件无法识别,文件内部依然残留着大量完好、原生未受污染的数据页。工程师会通过底层十六进制分析,测算该病毒变种的加密块大小与跳过步长,将受损区块剥离,从残存的数据页与磁盘未分配空间碎片中,逐一提取商品资料、往来单位、库存底数、应收应付以及近期销售出库单等核心表记录。
第三条路:标准空库重构与业务平账验证
对于进销存软件来说,“把数据抽出来”只是第一步,真正的难点在于“让管家婆软件正常认出这套账,并且账目逻辑对得上”。
如果只是简单修补文件头,打开软件开单时极易出现主从表断裂、单据编号冲突或库存结存报错。因此,规范的恢复流程是:在干净的隔离环境中,按照客户原有的管家婆版本新建一个 100% 纯净的标准空账套,然后将提取并完成逻辑对齐的业务数据注入新库中,最后挂载到同版本的管家婆测试环境里,协助财务与库管核对库存数量、往来账款以及最后一张单据的时间点,按系统与时间点标注完整度进行交付。
注意软件本身授权与升级边界:数据救回并迁入新环境后,如果涉及管家婆软件本身的加密狗重新绑定、版本升级或官方安全补丁安装,建议直接联系管家婆官方或当地授权代理商处理(舍末无勒专注于勒索病毒应急与数据抢救,与各 ERP 软件厂商无合作关系,亦不代办软件授权事宜)。
四、 为什么有些企业刚找回账套,隔了两天又被加密了?
在管家婆被勒索的场景中,二次甚至三次重复中招的比例非常高。核心原因在于:很多企业只找人修了数据库文件,却把修好的账套直接放回了原来那台满是后门的服务器里(详见勒索病毒数据恢复后为什么会再次被加密)。
正如前文提到的,攻击者如果是通过 211 端口漏洞或 Web 接口进来的,在运行勒索病毒之前,往往已经在系统里创建了隐藏管理员账号、植入了开机自启计划任务、Webshell 甚至是免杀的远控木马。如果不做彻底的安全应急响应与攻击溯源取证,只要服务器一联网,潜伏的后门或外网的自动化扫描脚本就会再次触发加密。
此外,如果负责管理管家婆或财务开票的电脑同时存在鼠标自己乱动、出现陌生远程软件等迹象,还需要警惕是否伴随了针对财务人员的银狐木马攻击,务必将主机清理与账号资金安全分开排查。
要想让管家婆彻底摆脱勒索病毒的威胁,在上线新账套前必须完成以下安全加固防护动作:
- 彻底收回公网暴露面:严禁将 Windows 3389、SQL Server 1433 以及管家婆 211 等业务通信端口直接映射到公网。异地门店、外勤人员连接总部账套,应当统一改用带强身份认证的 VPN 或零信任安全接入方案,把业务端口隐藏在内网之后。
- 清理驻留后门或纯净重装:对中招服务器进行全面的启动项、服务、计划任务与内存进程排查;若系统已被深度篡改,最稳妥的做法是在完成取证和数据导出后,格式化重装纯净操作系统,并打齐操作系统与 SQL Server 的安全补丁。
- 整改全链路弱口令与权限:修改 Windows 管理员、SQL Server
sa账号以及管家婆后台管理员的默认或简单密码,采用 12 位以上复杂口令;同时收敛数据库运行权限,避免应用服务长期以操作系统最高权限裸奔。 - 建立物理隔离的离线备份:针对备份被删除或同机加密的痛点,除了软件自带的每日自动备份外,必须建立异地或物理离线的备份机制(例如定期将
.bak账套备份拷贝至独立的移动硬盘,拷完即拔,不在服务器上常挂备份盘)。
五、 先评估、看结论,再决定是否恢复
面对核心进销存账套被锁、门店仓库停摆的紧急局面,盲目尝试不仅浪费黄金抢救时间,还可能造成不可逆的二次破坏。舍末无勒遵循透明、规范的应急处置与报价流程:坚持不支付赎金、不代为谈判;先识别病毒家族、对受损的 .mdf / .bak 文件进行底层可恢复性评估,明确告知可恢复范围、可选路径与预期效果后,再由您决定是否继续实施恢复。
如果您公司的管家婆或其他 ERP 数据库刚刚遭遇勒索病毒加密,请先保护好服务器现场,随时通过联系我们页面、拨打 24 小时应急热线 15639272850 或发送邮件至 help@noransom.net 获取一对一的技术支持。



评论(0)