在企业日常运维中,当业务人员反馈“ERP 登不上去”或“OA 页面打不开”时,运维人员的第一反应往往是去排查对应的业务虚拟机。但近一两年的安全事件表明,虚拟机被勒索病毒加密早已不再局限于某一台 Windows 或 Linux 客户机内部中招。
从利用 VMware ESXi 漏洞(如 CVE-2025-22224、CVE-2025-22225)及 Windows Hyper-V 权限提升与逃逸漏洞(如 CVE-2026-45607、CVE-2026-72961),到攻击者通过 VPN 或域控凭证直接接管虚拟化管理面,如今的勒索团伙更倾向于“降维打击”——先从单台虚拟机逃逸或横向渗透至底层 Hypervisor,再一次性关闭并加密宿主机上的所有虚拟磁盘。
面对虚拟机瘫痪,最危险的操作就是在没搞清楚“加密发生在哪一层”之前,盲目重启宿主机、强行挂载磁盘或合并快照。不同的受灾层级,止损动作和恢复路径完全不同。
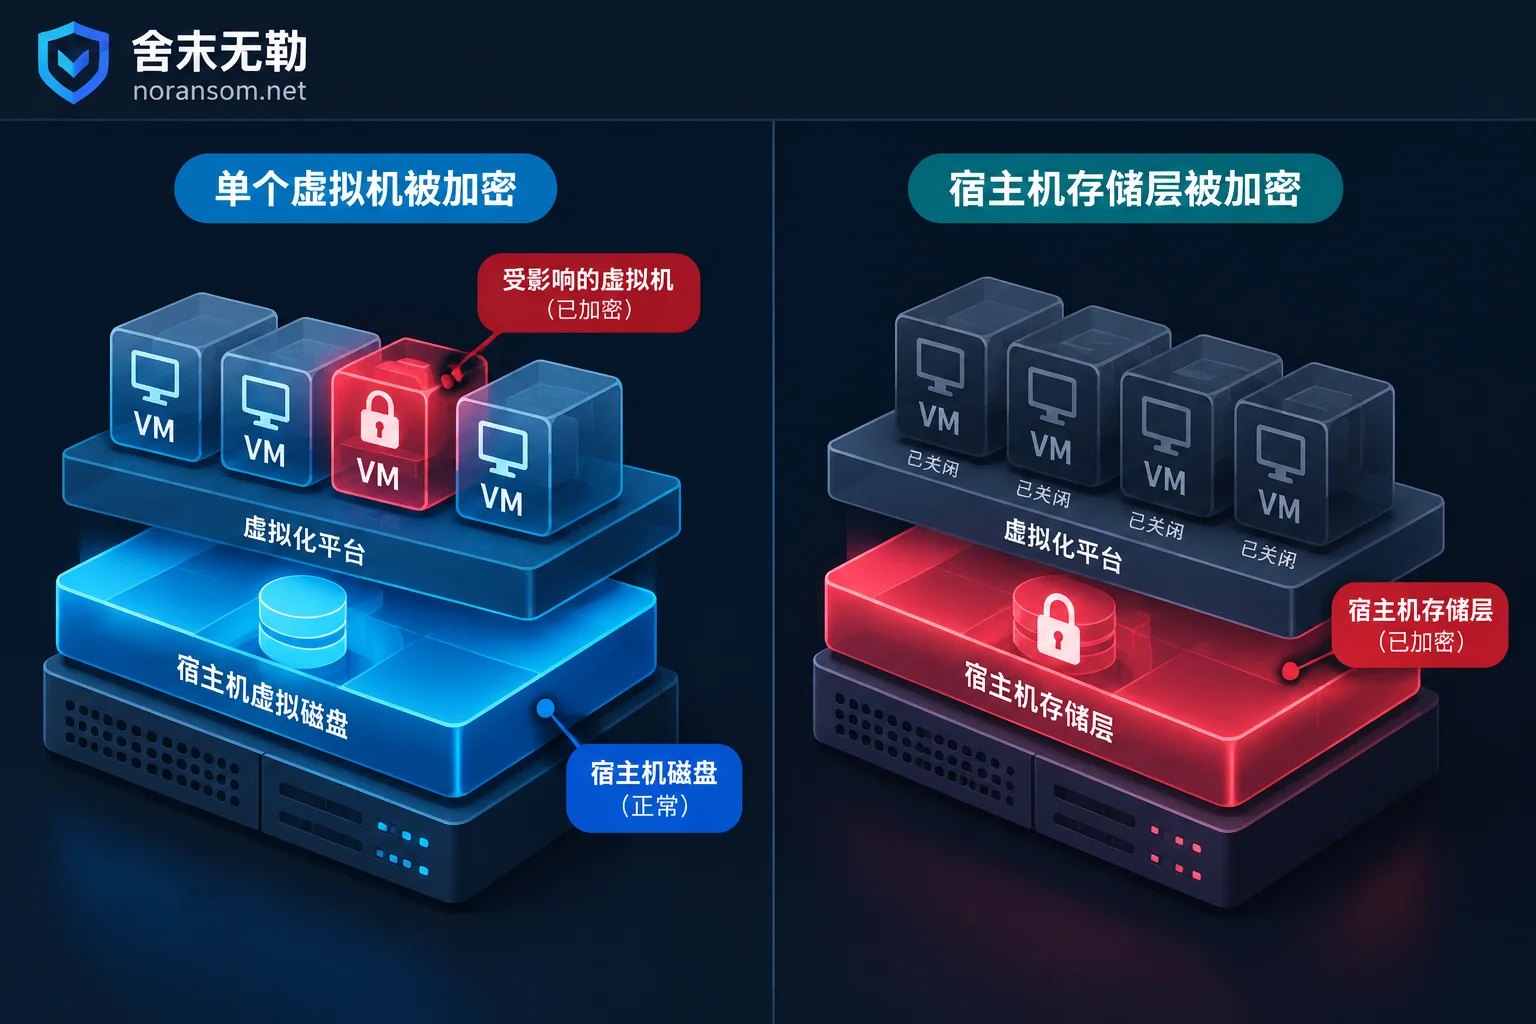
一、 先做关键判定:是“虚拟机里面”中了毒,还是“宿主机底层”被锁了?
当你发现虚拟机业务中断并疑似遭遇勒索攻击时,请先用 5 分钟确认受灾层级。这两者在现象和底层逻辑上有着本质区别:
1. 场景 A:客户机(Guest OS)内部被加密
- 典型表现:在 vSphere 或 Hyper-V 管理器中看,虚拟机依然处于“正在运行”状态,甚至能打开控制台看到桌面。但进入系统后,桌面出现了勒索信,内部的
.mdf、.ldf数据库文件或共享文档被加上了陌生后缀(如.weax、.locked等)。 - 底层状态:宿主机 Datastore 里的
.vmdk或.vhdx虚拟磁盘文件本身文件名正常,没有在宿主机层面被破坏,只是虚拟磁盘“肚子里面”的文件系统被病毒改写了。
2. 场景 B:宿主机(Hypervisor)底层被一锅端
- 典型表现:大量或全部虚拟机突然异常关机,且无法再次启动(提示找不到文件或不是有效的虚拟磁盘)。登录 ESXi 后台或 Hyper-V 宿主机查看存储目录,发现
.vmx、.vmdk、-flat.vmdk、.vhdx、.avhdx等文件本身被重命名并加上了加密后缀,存储根目录下直接躺着勒索信。 - 底层状态:攻击者已经拿到了 ESXi(SSH/Root)或 Hyper-V 宿主机的最高权限,直接在存储卷层面调用加密程序。为了让文件解锁以便加密,攻击脚本通常会先执行强制断电命令杀死所有正在运行的 VM 进程。
如果你在排查前还不清楚哪些基础操作会破坏现场,建议先阅读我们之前总结的《服务器中勒索病毒后别犯这五个错:现场保护好了,数据库和虚拟机才救得回来》,第一时间叫停高危操作。
二、 不同受灾层级,前 30 分钟该如何精准止损?
分清了层级,接下来的隔离和保护动作必须“对症下药”。
如果只是单台或少数虚拟机内部中招(场景 A):
- 断虚拟网卡,别直接关电源:在虚拟化管理界面中,直接将该虚拟机的虚拟网卡取消勾选“已连接”。不要立即重启或关机,因为部分勒索病毒会在重启时触发二次清理,或者内存中仍保留着有助于分析的痕迹。
- 立即检查宿主机快照与异地备份:因为宿主机底层未受影响,此时宿主机层面的历史快照、Veeam 等备份系统大概率还幸存。先将现有的健康快照或备份存储进行断网保护,防止攻击者顺着内网继续渗透到管理平面。
- 排查横向扩散:检查同网段的其他虚拟机以及宿主机管理口是否使用了相同口令。
如果是宿主机底层虚拟磁盘被加密(场景 B):
- 物理拔线,但尽量保持宿主机开机状态:立即拔掉宿主机除独立受控管理口以外的业务网线和外网连接。切忌直接按电源键重启 ESXi 主机!许多针对 ESXi 的勒索脚本及运行日志存放在
/tmp等内存文件系统中,一旦重启,入侵痕迹与加密进程参数将彻底消失。 - 严禁新建虚拟机、删除文件或做快照合并:对于几十上百 GB 的虚拟磁盘,勒索病毒为了追求加密速度,往往采用间歇加密(Skip-step)策略,只加密文件头部或每隔一段距离加密一部分数据。此时如果往存储池里写入新数据,或者尝试用自带工具“修复/合并”快照链,极易覆盖掉原本完好无损的内部数据块。
- 冻结底层存储阵列:如果虚拟化平台挂载的是 SAN/NAS 集中存储,立即登录存储阵列管理端,暂停所有自动快照轮转和垃圾回收(GC)任务,把当前状态的存储卷完整“冻住”。关于无快照情况下的底层判断逻辑,可以参考《ESXi 虚拟机被加密又没有快照:先别动原存储,按这个顺序判断还能恢复什么》。
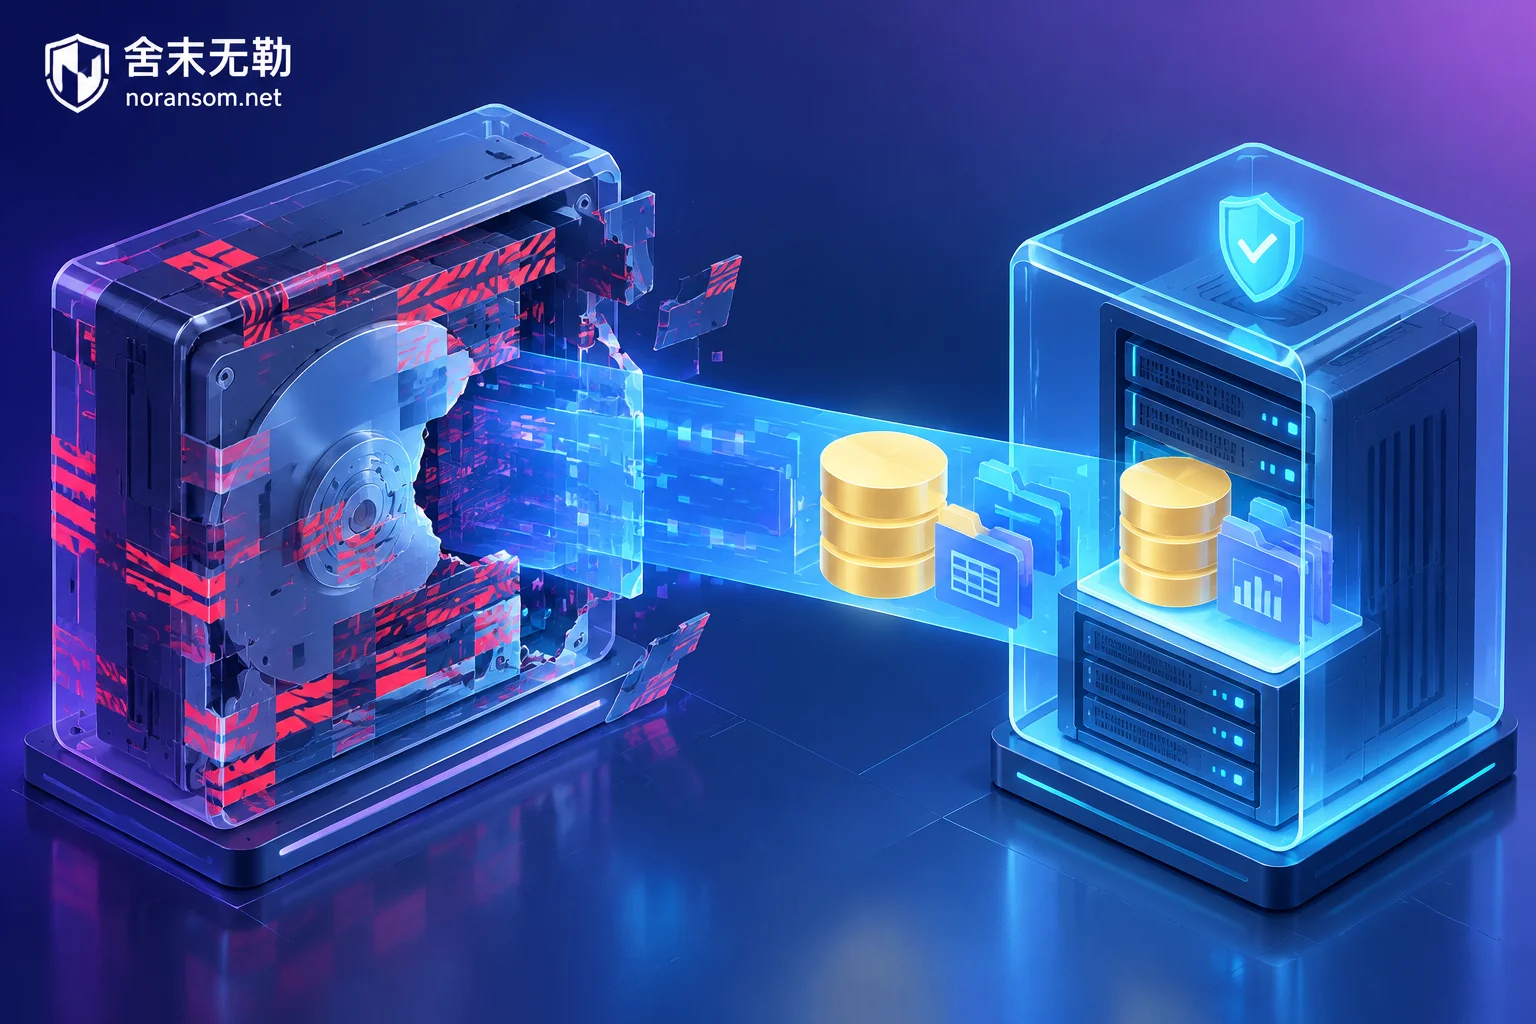
三、 虚拟机被勒索病毒加密后,数据到底是怎么救回来的?
很多企业负责人在看到满屏被锁的 .vmdk 或 .vhdx 时,会觉得“连虚拟机外壳都碎了,里面的账套和业务数据肯定彻底没救了”。实际上,在专业的ESXi / Hyper-V 虚拟机被加密解决方案中,抢救工作并不依赖于向黑客妥协,而是沿着以下三条技术路径展开:
第一步:识别勒索家族与加密比例
不同勒索家族(如常见的 Weaxor、Mallox、Sorry、LockBit、Phobos 等)对大体积虚拟磁盘的加密算法和跳块步长截然不同。你可以先将加密后的完整文件名、后缀以及勒索信名称,输入到免费的勒索病毒识别工具(或比对勒索病毒后缀总表)中进行初步锁定。
在明确家族特征后,应急人员会对样本和虚拟磁盘结构进行分析,评估是否具备直接进行勒索病毒解密的条件,或者测定虚拟磁盘实质被破坏的百分比。
第二步:虚拟磁盘重组与跳过外壳提取(剥壳取核)
正如我们在《VMDK 文件被加密后还能提取数据吗:关键看平坦卷被覆盖了多少》中详细拆解过的,虚拟磁盘本质上是一个容器。即便虚拟机的配置文件(.vmx)和磁盘描述符被彻底加密,只要底层的平坦数据卷(如 -flat.vmdk 或 .vhdx 数据区)未被 100% 全量覆写,技术团队就可以通过以下手段进行数据恢复:
- 重构描述符与分区表:手工重建虚拟磁盘描述文件与受损的分区引导记录,使只读镜像重新能够被底层解析工具识别。
- 绕过虚拟化层直取核心文件:当虚拟机操作系统本身已无法启动时,不必执着于修好整个操作系统。工程师会直接深入虚拟磁盘镜像内部的 NTFS、XFS 或 LVM 结构中,把核心的 SQL Server、Oracle、MySQL 数据库文件定位并剥离出来。
第三步:内部数据库与 ERP 账套修复验证
把数据库文件从受损的虚拟磁盘中提出来后,如果数据库文件自身也受到了部分波及,还需要进行文件级修复与页级重组,再结合未加密的残留碎片与历史备份进行拼接。无论是独立的SQL Server 被加密,还是跑在虚拟机里的用友、金蝶、管家婆等ERP 系统被加密,最终都会在隔离环境中完成挂库与账套业务验证,按系统与时间点标注完整度后交付给企业。
四、 为什么恢复业务前,必须把虚拟化逃逸与驻留后门清干净?
虚拟化平台一旦失陷,往往意味着攻击者手里不仅有某台业务系统的权限,还掌握了内网的“上帝视角”。在实际案例中,攻击者常常先通过办公网的远控木马(例如银狐木马)窃取运维人员的 vCenter、ESXi 或域管账号凭证,潜伏数天摸清备份服务器位置后,才在同一时间按下加密按钮。
如果在数据抢救出来后,仅仅是把原宿主机重装或把解密后的虚拟机直接挂回原网络,极有可能在几天内遭遇二次加密(详见《勒索病毒数据恢复后为什么会再次被加密:把数据救回来只是第一步,这四类后门没清干净别急着上线》)。
因此,一套完整的闭环处置必须包含:
- 安全应急响应与攻击溯源取证:基于宿主机日志、内存镜像与跳板机痕迹,查明攻击者是通过 VPN 漏洞、RDP 暴破、域控沦陷还是虚拟化漏洞进来的,彻底清除残留的 Webshell、计划任务、SSH 后门及可疑账号,并判定是否存在核心数据外泄。
- 安全加固防护:将 vCenter/ESXi/Hyper-V 管理平面划分至独立的受控 VLAN,强制禁止管理口直接暴露在公网或与普通办公网混用;取消虚拟化管理平台与生产域控的凭证复用;及时安装虚拟化底层安全补丁,并重建真正隔离、不可被宿主机权限直接删除的异地备份体系。
五、 遭遇虚拟机加密,如何获取专业评估?
面对虚拟化集群停摆,时间就是数据存活率。舍末无勒(郑州舍末信息科技有限公司)坚持不支付赎金、不代为谈判的原则,按照标准透明的服务流程为企业提供应急救援:
- 接警与隔离指导:协助运维团队在第一时间冻结底层存储与现场证据,防止误操作导致二次破坏。
- 样本分析与可恢复性评估:检测受感染的虚拟磁盘结构与加密特征,给出清晰的评估结论(包含可恢复范围、可选技术路径、预期效果与风险)及对应报价。评估结论先交给客户,由客户决定是否继续实施。
- 数据抢救与安全重建:完成虚拟磁盘修复、数据库账套提取验证,并同步开展后门清理与虚拟化架构加固,保障业务安全上线。
如果您正面临 ESXi、Hyper-V 等虚拟机被勒索病毒加密的紧急情况,请先保留现场,通过联系我们页面或直接拨打 24 小时应急响应热线 15639272850(邮箱:help@noransom.net)获取一对一止损指导与恢复评估。


评论(0)