遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
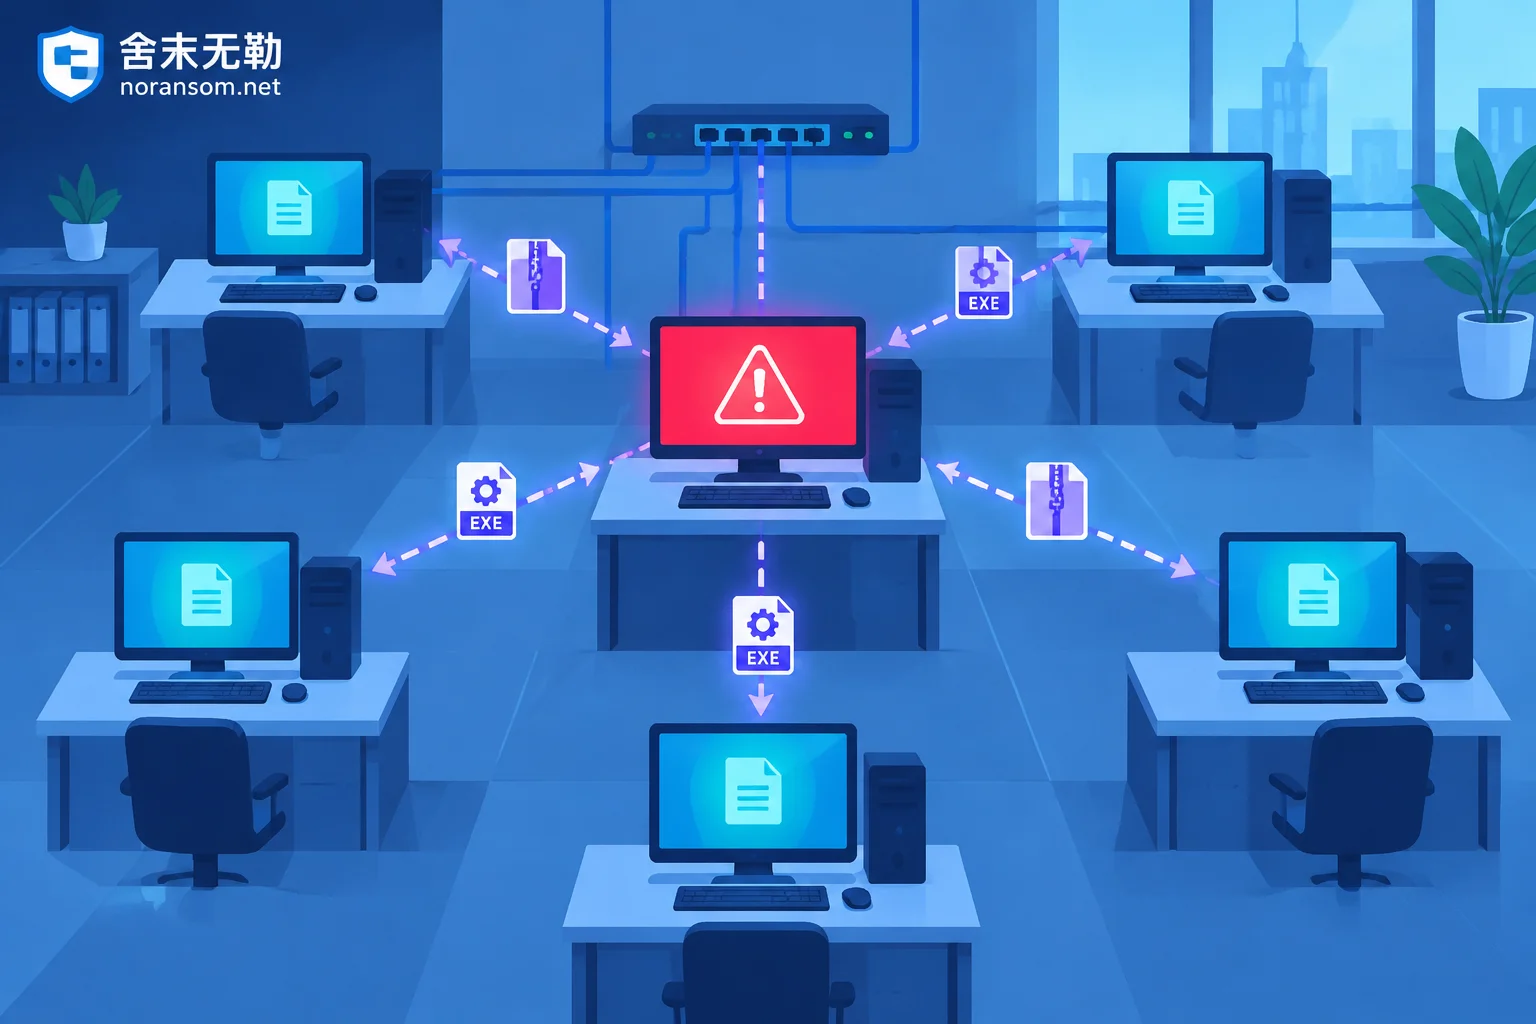
银狐木马在办公网里扩散,主要靠接管中招者已登录的微信、钉钉、QQ 和企业邮箱向同事发文件,而不是扫内网漏洞。所以排查其他电脑的起点是从中招机取出"发给谁、什么文件、什么时间",再按名单逐台核对落盘痕迹、进程与安全软件状态、自启动项,并把主机处置、账号会话、资金风险三条线分开处理。
打开可疑附件后没弹窗、没卡顿、文件也正常,这恰恰是现在多数钓鱼附件的正常表现,不能当作没中招的证据。文章先给出最优先的两个动作(断网、换设备改密码并踢除会话),再说明为什么杀软不报毒也不能排除风险、需要自己回忆确认哪三件事、驻留点该查哪几处,以及哪些情况可以自己收尾、哪些必须按事件处理。
0 条留言