先给结论:在 No More Ransom 这类公开项目和各安全厂商的工具列表里查不到匹配的免费解密器,只说明「用攻击者私钥直接解密」这条路暂时走不通,不等于文件一定拿不回来。解密只是恢复路径之一,实际处置中另外几条路经常更现实。
但有一个前提要先说清:这几条路都建立在原始数据还没被二次破坏上。所以在你继续研究工具之前,眼下最优先的三件事是——把受影响机器从网络里摘出来(拔网线、禁用网卡、虚拟机断掉虚拟网卡),停止对被加密盘的任何写入操作,把勒索信原件和几个加密样本文件单独复制一份留存。这三件事做完,再慢慢判断恢复方案。
为什么很多变种就是没有免费工具
公开的免费解密器基本只有三个来源:攻击者的私钥被泄露出来、执法机关查封了控制服务器缴获密钥库、或者这个家族的加密实现本身有密码学缺陷(密钥生成可预测、密钥留在本地、加密逻辑写错)。
如果某个变种老老实实用了非对称加密保护对称密钥(常见的是 RSA-2048/4096 包裹 AES-256),实现上又没犯错,那么想靠算力反推私钥在数学上是不成立的。网上宣称能「暴力破解任意勒索病毒」的工具,不必再花时间试。
反过来说,「暂时没有」也不等于「永远没有」。GandCrab、Hive 等家族都是在运营后期因为执法行动或内部泄密,官方随后放出了密钥和解密器。这是为什么权威机构(CISA、No More Ransom)都建议受害者把加密文件和勒索信保存下来——留着原件,才有等到密钥公开那天的资格。
不依赖解密器的四条恢复路径
一、把所有可能的副本重新盘一遍
很多人说「没有备份」,指的是没有那套正式的备份任务。实际要盘点的范围比这个宽:
- 脱机或异地的备份介质:移动硬盘、磁带、另一台不在同一域里的备份服务器;
- 虚拟化层的快照:ESXi/Hyper-V 的快照文件、存储阵列或 NAS 的快照卷,有些默认开启且攻击者未必清理干净;
- 云盘和同步工具的历史版本:OneDrive、企业网盘、Git 仓库通常保留版本记录,加密后的文件被同步上去,之前的版本可能还在回收站或版本列表里;
- 数据库的自动备份文件:很多单位的 SQL Server 每天 bak 到本地某个目录,如果那台机器或那个目录没被加密,价值极高;
- 业务系统的导出报表、财务软件的账套备份、开发机和同事电脑上的副本。
注意:盘点归盘点,不要马上把这些副本挂到受感染环境里。恶意程序没清理干净时,接上去的备份盘会被一起加密。
二、大文件的局部加密残留提取
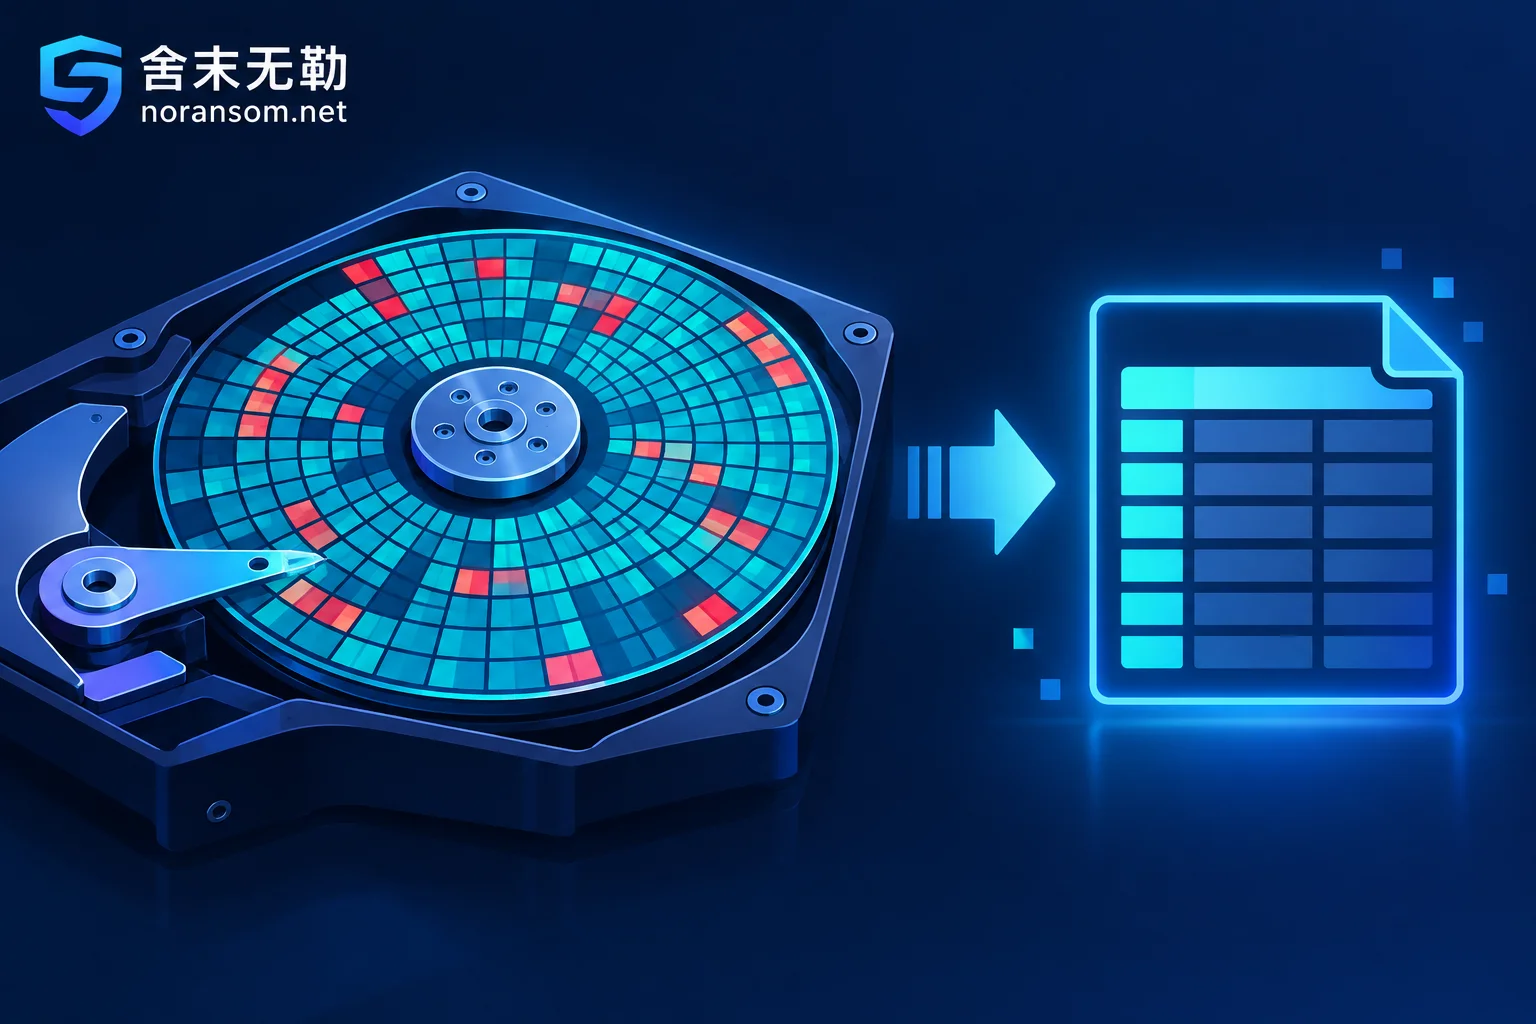
这是被忽略最多、但对数据库和虚拟机最关键的一条。为了在被发现前尽快完成破坏,不少勒索家族对大文件不做全量加密,而是采用局部加密或间隔加密:只加密文件头、尾部,或按固定偏移每隔一段加密一小块。
结果就是——SQL Server 的 mdf、MySQL 的 ibd、Oracle 的 dbf、ESXi 的 vmdk、Hyper-V 的 vhdx,因为文件头被打坏而无法附加、无法挂载,但文件中后段大量 8KB 数据页仍然是明文。具备条件时,可以通过扇区级解析、数据页扫描和碎片重组,把核心业务表和记录直接提取出来,重建成可用的库。
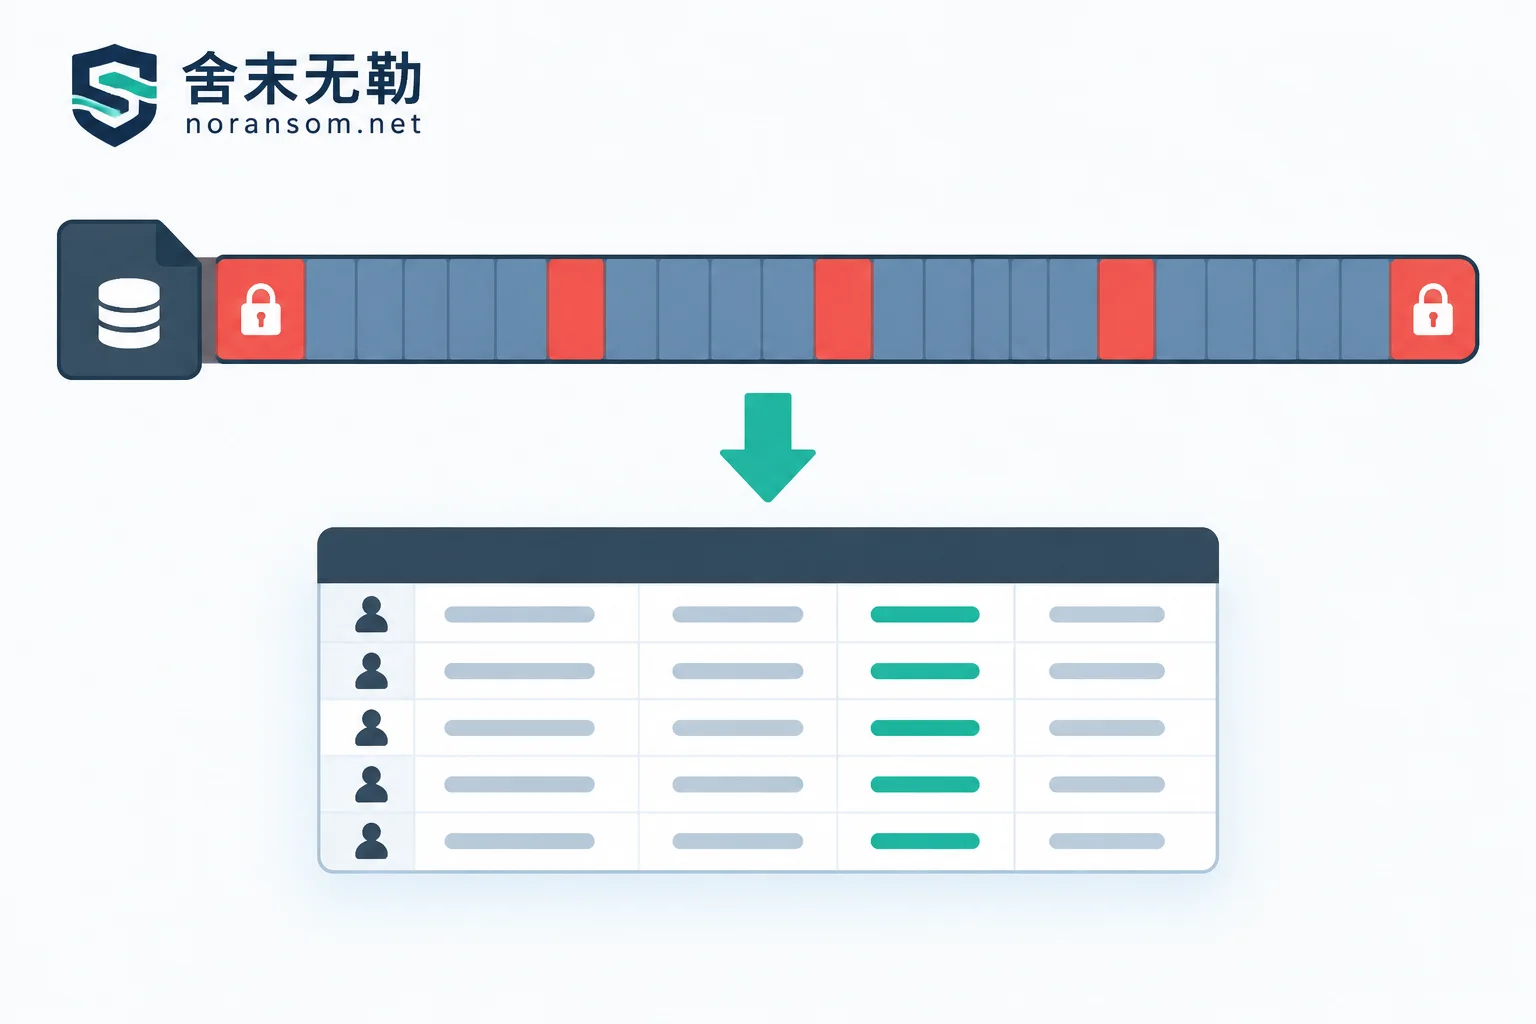
这条路的成功率主要看两点:加密实际覆盖了原文件的多少比例,以及关键的系统表、索引页是否落在被覆盖的区域里。对 SQL Server 场景,判断顺序可以参考mdf 被加密后怎么看加密覆盖了多少。
需要提醒的是,小文件走不通这条路。几十 KB 的 Word、Excel、图片、压缩包通常被整体覆盖,残留提取的空间很小。
三、事务日志、临时文件与未分配空间
除了主数据文件,还有几类容易被漏掉的明文残留:
- 数据库事务日志(SQL Server 的 ldf、PostgreSQL/MySQL 的 WAL/binlog),有时加密程度低于主文件,可用来找回最近的变更;
- 各类软件的临时文件、自动恢复文件、打印缓存、交换文件;
- 文件系统未分配空间里的历史副本——很多勒索程序是「读原文件→写新加密文件→删除原文件」,被删除的原文件在扇区里可能还没被覆盖,可通过文件雕刻(File Carving)扫出来。
第三条尤其怕写入。发现被加密后,机器继续开着跑业务、反复重启、装软件、下载一堆工具到同一个盘,都会持续覆盖这些残留。
四、原样封存,等待密钥公开
如果上面几条都不理想,而数据又重要到不能放弃,就把加密文件、勒索信、样本按原样做成镜像离线保存,记录下加密时间、后缀、受影响范围。这不是安慰剂,是前面说过的几个家族已经出现过的实际结果,只是时间不可预期,不能当成恢复计划。
这些操作会直接把机会毁掉
- 在唯一的原盘上反复运行来源不明的「万能解密/修复工具」。它们多数只是把文件再写一遍,有些本身带毒;
- 对被加密盘做全盘杀毒并让它自动删除隔离——勒索程序的本体、配置、密钥缓存和日志一起被清掉,家族识别和后续取证都会失去依据;
- 强行 attach 损坏的数据库、反复尝试修复、执行带 REPAIR_ALLOW_DATA_LOSS 的操作,会造成二次覆盖;
- 直接在原盘上做格式化、重装系统、重建 RAID;
- 已经重启过或做过部分处理的,也不必自责,重启之后还剩哪些恢复可能是另一个判断问题。
正确的做法是:先对受影响磁盘做只读镜像,之后所有尝试都在副本上进行。
关于是否立刻关机,要按情况判断,不要照抄「一律不能关机」或「一律立刻重启」。如果能确认加密进程还在运行、又无法通过断网和终止进程阻止它继续扩散,尽快断电优先保数据;如果加密已经结束、机器可以物理隔离、而内存里的痕迹对取证或密钥定位可能有用,那么保持运行、先做镜像更合适。多机、多人同时中招且还在扩散的,优先按事件扩散来处置,不要各自单独抢救文件。
如果同时看到远控迹象,两件事要分开办
有的单位在加密之外还发现财务电脑异常:鼠标自己动、微信/网银被异地登录、出现不认识的转账。这时候「主机处置」和「账号资金处置」是两条并行的线,不能等到查杀完再管钱。
- 账号侧:从另一台可信设备修改网银、企业邮箱、财务软件、办公 IM 的密码,并强制下线所有已登录会话,改密码不等于旧会话失效;
- 资金侧:发现异常转账立刻联系银行走正规渠道处理并向公安机关报案,保留截图、流水、日志等材料。谁都不能承诺资金追回;
- 主机侧:杀软不报毒不能作为「已清理干净」的结论,远控可能靠计划任务、服务、启动项或合法工具驻留。这类情况可对照银狐与远控木马的处置要点判断。
什么时候该找人评估,评估要给你什么
下面几种情况,自己继续试的风险大于收益:被加密的是数据库、虚拟机、财务账套这类必须结构完整才能用的文件;受影响范围跨了多台服务器或共享盘;备份本身也被加密;或者你已经不确定后续操作会不会造成二次破坏。
一次靠谱的评估应该先告清楚三件事:这是哪个家族、哪个版本,有没有匹配的解密条件;现有副本和文件残留能覆盖到哪些数据、到哪个时间点;以及按什么顺序动手、哪些步骤必须在镜像副本上做。顺序上是先判断再报方案,而不是先收钱再看能不能恢复。可以从家族识别与可恢复性判断开始,涉及备份重建、数据库与虚拟机层面的提取,则属于备份与数据库等恢复路径要解决的部分。
需要就具体事件沟通时,走联系与资料提交方式;不要把数据库文件、客户资料、生产口令或可疑可执行文件发到公开评论区或任意上传站。
最后补一句:不建议支付赎金。除了资金和法律风险,付款后拿到的解密器一样可能解不全、把大文件弄坏,而你为此放弃的镜像和残留,往后就真的没有第二次机会了。


评论(0)