共享盘里的文件突然全变成陌生后缀,目录里多出一个 README 或 HOW_TO_DECRYPT 之类的说明文本——这时候第一件要做的事不是杀毒,也不是去搜解密工具,而是切断写入通道:在文件服务器或 NAS 上停掉 SMB/网络共享服务,或者直接拔掉它的网线,并强制断开当前活动会话。加密还在跑的时候,每多几分钟就多一批文件被覆盖,连带把还能用的历史版本一起吃掉。
还有一个经常被弄反的判断:共享文件夹被加密,通常不等于服务器或 NAS 自己中了毒。多数情况下,病毒运行在局域网内某台普通办公电脑上,借着当前登录用户对映射盘(Z: 这种)或 \\服务器IP\共享名 的写入权限,把文件读走、加密、改名写回去。存储设备只是被动承受写入。所以只在服务器上反复全盘查杀,往往什么也查不出来,而源头那台机器还在继续加密。
要不要关服务器,看三件事
没有「一律不能关机」或「一律立刻断电」的标准答案,按现场情况判断:
- 能不能只停共享就止住加密。 能就优先停服务、断网,保持系统运行——这样内存里的连接信息、会话记录、正在打开的文件都还在,对定位源头有用。
- 加密是不是还在继续。 如果停了共享服务后文件仍在增加后缀,说明恶意程序可能就在这台机器上运行,这时候断电止损的优先级高于保留运行状态。
- 这台机器上跑着什么。 上面有数据库、ERP 账套或虚拟机在跑的,强行断电可能让本来完好的数据文件变成不一致状态,尽量先按正常方式停服务再处理。
找出是哪台电脑在加密
不隔离源头,恢复出来的数据会被二次加密。三种办法,从快到慢:
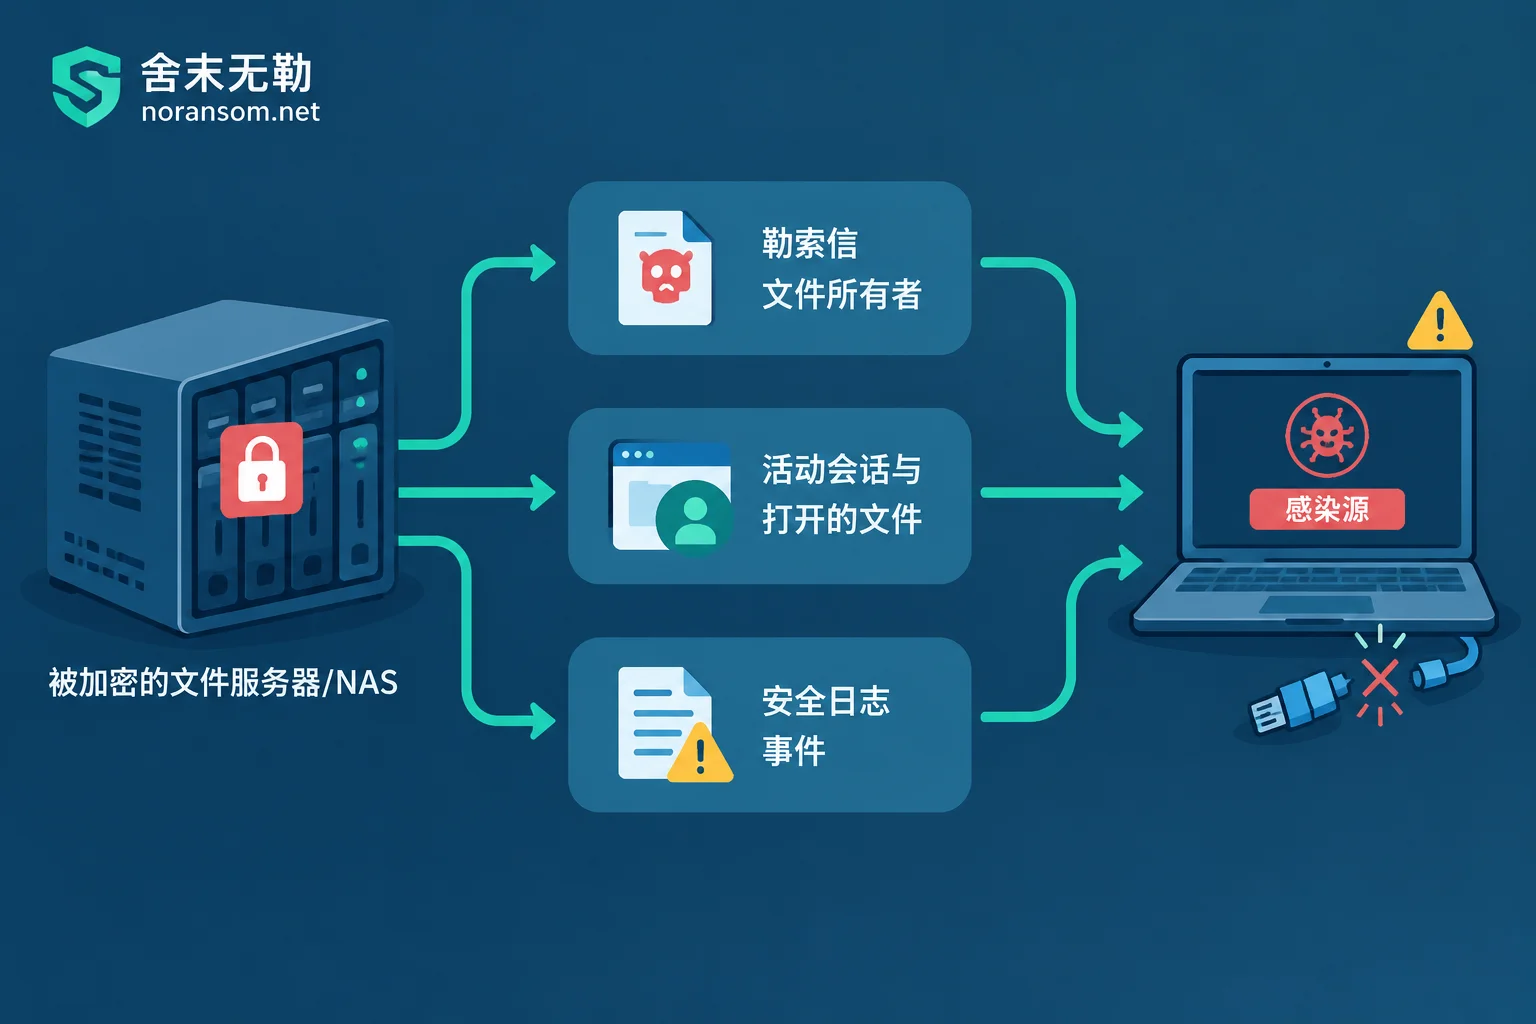
1. 看勒索信的所有者。 在被加密的目录里找到新生成的勒索说明文件,右键「属性 → 安全 → 高级」,查看「所有者」。这个账号通常就是发起加密写入的域账号或共享账号,顺着它就能对应到具体的人和机器。这是最快的一招,不依赖任何预先开启的日志。
2. 看谁正连着。 Windows 文件服务器上打开「计算机管理 → 共享文件夹」,查看「会话」和「打开的文件」,或者直接运行 net session;哪个 IP 在高频打开大量文件,基本就是它。NAS 一般在控制面板的连接/日志页面里有同样的信息。注意这一步要在断网之前或断网瞬间抓,断完就看不到了。
3. 看安全日志。 如果事先开了审核策略,查事件 ID 5145(共享对象访问检查)和 4663(对象访问尝试),按加密发生的时间段筛高频写操作的来源 IP 和账户。没开审核策略的环境里这两类事件是空的,别在这上面耗时间,回到前两种办法。
定位到以后,把那台电脑的网线拔掉或禁用网卡,一般保持开机、不要急着重装或全盘查杀——它是后面做家族识别和溯源最重要的现场。
快照和备份:这通常是成本最低的一条路,但很容易被自己毁掉
源头隔离后,先去保护副本,再去研究能不能解密:
- 立刻暂停自动备份任务。 备份作业如果在加密之后又跑了一轮,很可能把仓库里最后一份健康版本覆盖掉或滚出保留期。
- 查存储设备底层的快照。 群晖、威联通等 NAS 的快照、Btrfs/ZFS 快照、Windows 卷影副本(VSS)都属于这一类。关键在于:普通终端通过 SMB 只有文件层面的读写权限,一般没有权限删除 NAS 后台的只读快照,所以哪怕共享目录被加密得干干净净,快照往往还完好。这是共享盘场景里最值得先看的恢复途径。
- 卷影副本要单独判断。 如果攻击者是直接拿到了服务器的控制权(而不是从终端远程写入),服务器本机的卷影副本大概率已经被删掉了,不要把它当成必然存在的退路。
- 回滚前先确认源头已经断开,否则刚恢复出来的文件会被再加密一遍。
判断服务器本身有没有被攻陷
这一步决定后续要处理的范围有多大,看几个点就能大致分辨:
- 非共享的卷和系统盘(比如 C 盘、没有共享出去的数据卷)是不是完好。只有共享目录受损,更像是终端远程写入;连系统盘的文件都被加密,说明恶意程序在这台机器上跑过。
- 服务器上有没有多出来的账号、异常进程、新增的自启动项或计划任务。
- 登录日志里有没有来路不明的远程登录,尤其是 RDP 暴露在公网、用弱口令的情况。
如果是服务器被直接打下来的,那就不只是一台机器的事:管理员凭据可能已经泄露,同一套口令在内网其他机器上复用的地方都要当成受影响范围处理,域控和其他服务器也要一并排查。
取证和评估:别拿唯一的原件做试验
需要保留下来的材料:勒索说明文件的原文(含里面的 ID 和联系方式)、几个加密后的样本文件、加密文件的后缀和命名规律、如果有同一个文件的未加密旧版本也留着(对判断加密方式很有价值)、服务器和源头主机的系统日志、以及发现异常的大致时间点。
几件会把数据做死的事,别做:
- 格式化受影响的卷、重装存储服务器的系统;
- 往受损的盘里大量写入新数据(包括把恢复软件装在同一块盘上);
- 在唯一一份数据上反复运行来路不明的「解密工具」或修复工具——很多这类程序会原地覆盖写,失败一次就没有第二次机会了。要试也只在隔离出来的副本上试。
另外提醒一句:一个后缀、一个杀软报出的名称,都不足以确定家族和版本。同一个后缀被多个家族用过,公开解密器也只覆盖部分家族的部分版本。工具提示「不支持该文件」时,原因可能是版本不对、文件头被改过,也可能根本就认错了家族,具体可以参考解密工具提示不支持时的排查思路。
恢复有哪几条路
按可行性从高到低大致是:存储层快照回滚 → 离线或异地备份还原 → 未被完整加密的残留与碎片提取(很多勒索软件对大文件只加密头部若干字节)→ 存在匹配解密器时的解密 → 从业务系统层面重建(比如用导出的报表、上下游单据、其他节点的副本拼回账务数据)。
这几条是不同的路径,不是一套流程:清除恶意程序不会让文件自己变回来,而能解密不等于备份就没用了。备份全被加密、确实没有可用快照时,仍然值得先把范围盘一遍——离线的移动硬盘、很久没插的旧机器、云盘同步目录的历史版本、员工本地留的副本,都算数。这类情况下还剩哪些可能,没有免费解密工具时的其他恢复路径里讲得更细。
什么时候需要专业评估
下面几种情况,自己继续摸索的风险通常大于收益:
- 多台机器、多个共享目录同时被加密,或者加密还在扩散,找不到源头;
- 共享盘上放的是数据库文件、ERP 账套或虚拟机磁盘,文件层的恢复动作会直接影响业务能不能起来;
- 快照和备份也一起没了,剩下的只有受损原盘;
- 怀疑服务器是被直接入侵的,涉及凭据泄露和内网横向移动。
正在扩散、多人多机受影响的场景,可以直接走勒索事件的应急处置;如果加密已经停了,想先弄清楚是什么家族、这批文件到底还有没有恢复余地,那就先做家族识别与可恢复性判断,按评估结果再决定走哪条恢复路径。提交材料时注意只提供勒索信、加密样本和日志,不要在公开渠道上传数据库、客户资料或生产口令。
恢复之后,把权限改掉
共享盘之所以一台终端中招就全军覆没,根子在权限:日常账号对整个共享目录有完全控制权,备份目录又挂在同一套凭据下。恢复之后至少做三件事——按部门和业务拆分共享目录并收紧写权限、备份账号与日常域账号分离且不在终端上登录、保留一份离线或不可变的副本。这三条做到,下一次再有人点开钓鱼附件,损失范围才不会是整个文件服务器。


评论(0)