没有备份,不等于数据一定没了;但接下来几个小时你怎么操作,会直接决定还剩多少可能。
现在最该做的三件事,按顺序是:隔离受影响系统 → 确认加密是否还在继续 → 在动任何恢复工具之前保住加密文件的原件。找解密工具排在这三件之后。很多本来还有机会的数据,是在“着急试一试”的阶段被彻底毁掉的。
前几个小时:三步止损
第一步,物理隔离。 拔网线、禁用交换机端口或断开无线,同时切断它与共享存储、NAS、备份服务器、域内其他机器的连接。如果是虚拟化平台,先隔离宿主机的管理网,不要只在某台虚拟机里停服务。勒索通常是先拿到一台机器再横向扩散,隔离的目标是保住还没被碰到的资产。
第二步,判断加密是否已经停止,再决定停机还是保持运行。 这件事没有统一答案,不要照搬“一律不能关机”或“一律立即重启”:
- 如果已确认网络隔离、被加密文件数量不再增长、没有异常进程持续占用 CPU 和磁盘,保持开机更有利——内存里可能残留与加密相关的数据,运行中的系统也更容易取证。
- 如果加密明显还在进行(文件持续变多、后缀还在蔓延),优先终止该进程;终止不了就断电关机。关机会丢掉内存中的线索,但让加密继续跑完的代价通常更大。
- 断网之后文件仍在被加密并不罕见,因为恶意程序本身就在本地运行,这种情况可以参考断网后文件还在被加密该怎么紧急停下来。
第三步,保住原件。 在跑任何解密器、修复工具、数据恢复软件之前,对受影响磁盘或虚拟磁盘做整盘镜像;条件不允许时,至少把勒索信、几个典型的加密文件、以及对应的原始文件名清单复制到只读介质上。此后所有尝试都在副本上做。
这个阶段千万别做的事:在原盘上重装系统、分区或格式化;让杀毒软件直接“清除”加密文件本身(部分样本会把原文件改写成加密文件,删掉就没了);反复运行来路不明的“万能解密工具”;把带快照的 NAS 重新挂回还没清理的网络。
“没有备份”常常不是真的一个副本都没有
备份服务器被一起加密,不代表全公司只剩这一份数据。隔离完成后,按这份清单盘点一遍,顺序大致按找到完整数据的概率排:
- 虚拟化层和存储层快照:ESXi/Hyper-V 的虚拟机快照、存储或 NAS 自带的快照。部分 NAS 的快照机制对 SMB 访问是只读的,通过共享盘加密的勒索进程删不掉它。
- 卷影副本(VSS):不少家族会主动删除,但删得干不干净要实际看,不要凭印象跳过。
- 离线介质:很久没插的移动硬盘、轮换下来放在柜子里的备份盘、已经断电的旧服务器。事发时没通电的设备通常是完好的。
- 业务系统的历史导出:金蝶、用友等账套的手工备份文件常常被放在另一个盘、财务或出纳的电脑上;还有每月报税导出、对账单、给会计事务所发过的数据包。
- 其他终端上的副本:同事电脑里的拷贝、邮件附件、企业微信或钉钉的文件传输记录、云盘历史版本。
- 数据库本身:.bak 备份可能被加密了,但事务日志文件、之前导出的中间文件、临时目录里的转储不一定同时中招。
盘点时同样注意:这些介质要在隔离后的干净环境里检查,不要为了“看一眼”就接回原网络。
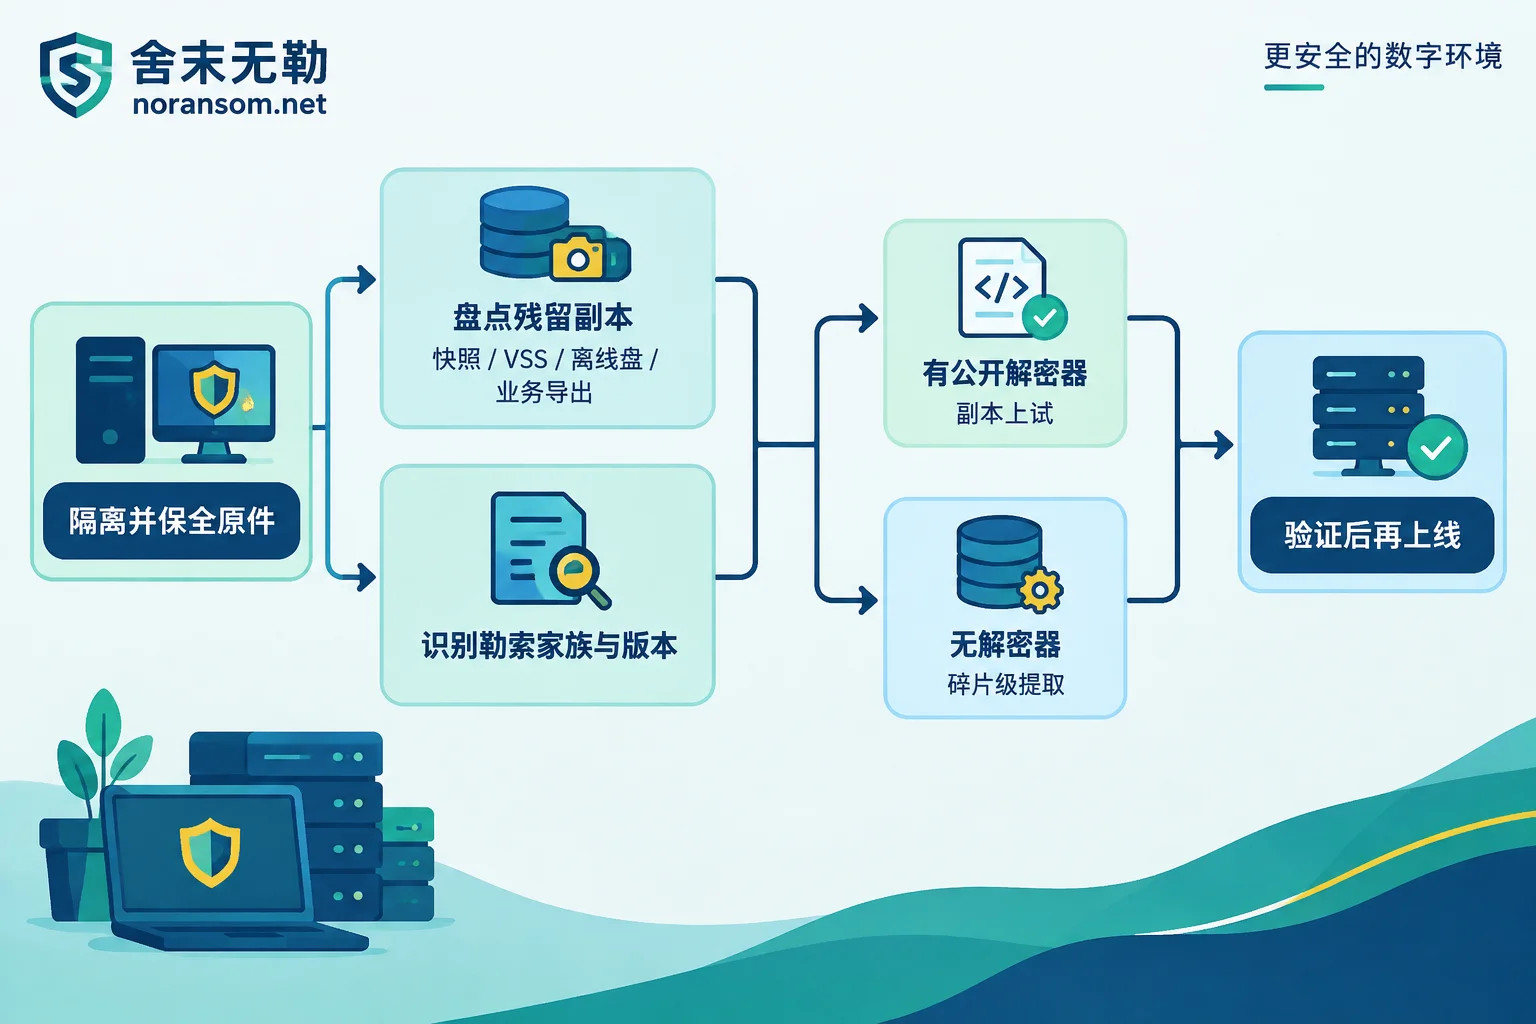
没有备份时,三条非赎金恢复路径各自的条件
路径一:公开解密工具。 前提是先把勒索家族和版本确定下来。判断依据是勒索信的文件名与内容、加密后缀、加密文件的结构特征,只看后缀是不够的——同一个后缀可能对应多个家族,也存在冒用知名家族名字的样本。如果你还不确定文件是不是真被勒索加密,可以先看文件变成陌生后缀的几个判断点。
No More Ransom 这类公共项目收录了一批可免费解密的家族,原因通常是该版本加密实现有缺陷,或私钥在执法行动中被缴获。但适用范围往往很窄:常常只对特定版本、特定时间段的变种有效,用错工具轻则无效,重则把文件二次破坏。所以务必在副本上先拿少量文件试。
路径二:加密实现缺陷或密钥残留。 部分家族存在密钥复用、随机数生成弱、密钥在内存或磁盘上留有残余的情况。这完全取决于具体家族的具体版本,不是普遍规律,需要针对样本做分析才能下结论。像 LockBit 这类流传版本多的家族,不同版本的结论差别很大,可以参考LockBit 的确认与恢复路径判断的思路。
路径三:结构级、碎片级提取。 为了加密速度,一些样本只加密文件头部若干 MB 或按间隔跳跃加密。对体积很大的数据库文件、虚拟磁盘来说,这意味着后段可能保留着大量完好的数据页,可以通过底层扫描把记录拼回来。这条路径拿到的通常是部分数据,恢复出来必须由业务侧核对,而不是直接认定“已恢复”。
需要把话说清楚:如果家族属于正确实现了非对称加密、每台机器独立密钥的那一类,没有攻击者手里的私钥,就不存在直接解密的可能。这种情况下,能指望的只有残留副本和碎片级提取。所以判断顺序应该是:先识别家族与版本 → 查有没有对应版本的公开解密器 → 没有则转向副本盘点与碎片提取,而不是反过来先到处找工具。如果自己排不出家族,可以把勒索信和样本特征交给做家族识别与可恢复性判断的环节来定性,再决定要不要投入后续成本。
关于支付赎金
CISA 等机构的一贯建议是不要支付。理由很实际:付款不保证对方给出可用的私钥,也不保证他们提供的解密程序能在你的数据量上正确跑完;同时会使你成为二次勒索的目标。是否支付最终是企业自己的决定,但至少不要在还没识别家族、没盘点过残留副本、没评估其他路径之前就先去联系对方。舍末无勒不支付赎金,也不代为谈判,处置方向是在识别与评估之后走备份、数据库与其他恢复路径。
另外,保留好勒索信、样本、相关日志和时间线,向公安机关网安部门报案。这些材料同时也是后续技术分析的输入。
数据恢复出来之后,别急着上线
- 先在隔离环境里验证:数据库做一致性检查,业务侧按凭证、余额、单据数量对账。数据“打得开”和“能用”是两件事,核对顺序可以参考SQL Server 恢复后的分层核对方法。
- 不要把恢复的数据直接放回还没清理的原服务器。入侵入口没处理——暴露在公网的远程桌面、弱口令、未打补丁的服务、仍被远控的办公终端——同一批人可以再来一次,而且第二次往往会先删掉你刚恢复的东西。
- 重置所有相关凭据(域账号、数据库、VPN、远程管理、备份系统),并且在确认干净的设备上操作,不要在还不确定是否被控制的机器上改密码。
什么情况下值得找外部介入
如果只是单台办公电脑、数据也有别处的副本,按上面的顺序自己处理是可行的。但出现下面这些情况,自己反复尝试的风险明显大于收益:多台服务器或整个虚拟化平台被加密;核心业务库、财务账套是唯一原件;你无法确认加密是否已经停止;需要同时保留证据用于报案;或者已经有人在原盘上跑过一轮修复工具、现在不确定还剩什么。
这类情况先做的仍然是评估而不是动手——确认家族与版本、确认还有哪些介质可用、确认哪些数据必须优先抢,再决定是否投入。恢复评估与交付顺序是先评估恢复范围再给方案,没有哪个环节应该在你还不知道能恢复什么的时候就要求你做决定。真要远程接入处理,事先准备好材料会省掉很多来回,可以对照远程应急处理前要准备的东西。
最后提醒一点:不要在公开论坛、评论区或任意在线沙箱上传生产数据库、客户资料和口令文件,提交样本和日志时也要走明确说明了资料提交要求的渠道。


评论(0)