打开可疑附件后什么都没发生,这不是运气好的证据。恰恰相反,这是现在多数钓鱼附件的正常表现。所以要检查,而且有两件事最好在接下来十几分钟内做完:
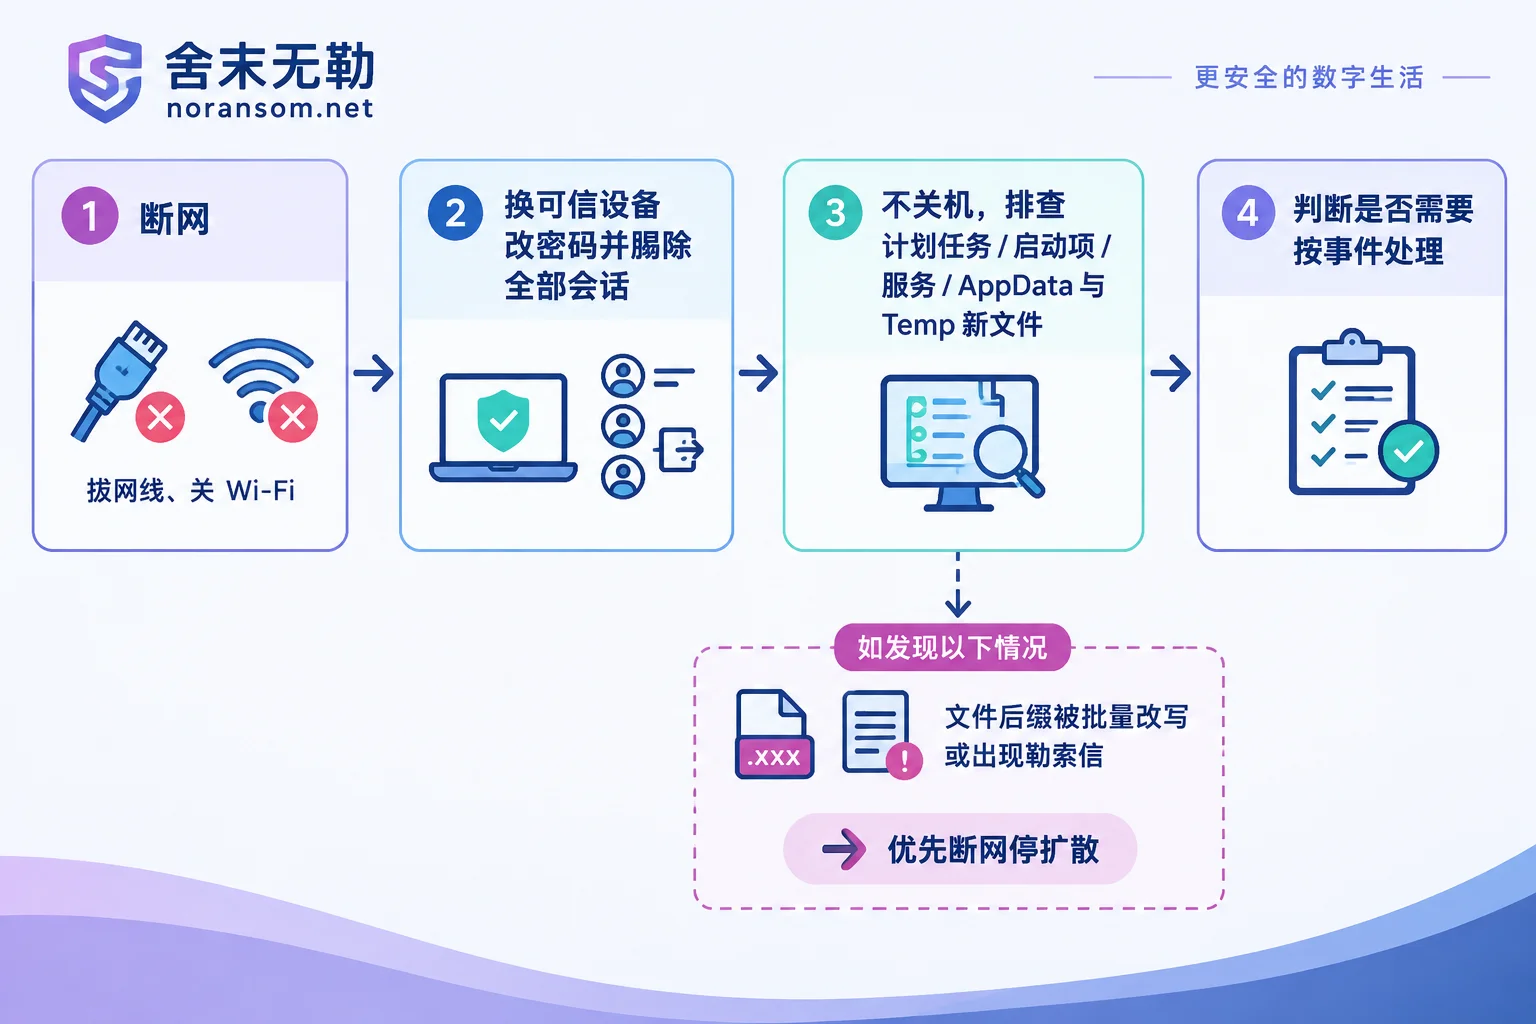
- 把这台电脑断网——拔掉网线、关闭 Wi-Fi(不是只退出聊天软件或浏览器)。
- 换一台没接触过这个附件的设备,改掉在这台机器上登录过的关键账号密码,并把所有已登录会话踢下线。
先做这两件,再慢慢排查。顺序是有原因的:排查要花时间,而已经在后台运行的程序回联外部服务器、上传凭据、下载下一阶段载荷是按秒算的。
为什么“没弹窗、没卡顿”说明不了问题
- 诱饵是设计好的。 很多投递会正常打开一个内容看着合理的文档,或者提示“文件已损坏 / 版本不兼容”,同时在后台释放真正的载荷。伪装成 PDF、文件夹、快捷方式图标的可执行文件也属于这一类。
- 静默驻留就是目的。 写一个自启动项、连上远控通道,然后什么都不做,等你继续正常办公。屏幕监控、键盘记录、读取聊天记录都不需要给你任何提示。
- 杀软没报毒不等于干净。 当前活跃的银狐一类远控木马常见做法是用带合法数字签名的程序带起恶意模块、注入到 explorer.exe 等系统进程、分多级加载,静态特征码这一层容易被绕过。报毒可以作为“有问题”的证据,不报毒不能作为“没问题”的结论。
勒索病毒的事件里也是同样道理:加密往往不是第一步。先进来的常常是个体积很小的加载器,拿到权限、摸清网络、找到备份和服务器之后才动手。附件打开当天没有文件被改名加后缀,只说明还没走到那一步。
先回忆三件事,它决定后面要查到什么程度
一、附件到底是什么。 带宏的 Office 文档、压缩包里的 .exe、.lnk 快捷方式、.js/.vbs 脚本、双扩展名(比如 对账单.pdf.exe),风险量级和排查方向都不一样。如果原件还在,别删也别在群里转发给同事“帮忙看看”,压缩后单独存放,需要判定时再提供给处置方。
二、有没有弹过“是否允许此应用对你的设备进行更改”(UAC),你点了没有。 点了“是”,意味着程序可能拿到了管理员权限,能安装服务、写系统目录、改动安全软件配置,排查范围要扩大到系统层面。如果只在普通用户权限下运行,驻留位置通常集中在当前用户目录里。
三、这是谁的电脑。 财务、出纳、负责人、IT 管理员的机器,和一台普通前台机,后续处理的优先级完全不同。管理员机器还要额外看它保存过哪些服务器、数据库、VPN 的凭据。
断网之后按这个顺序做
不要急着重装,也不要“全盘扫一遍没报毒就继续用”。
保留现场,暂时不要关机重启。 这台机器目前没有看到文件被加密,内存里的进程、当前的网络连接、临时目录里的文件,对判断“有没有中、中的是什么、连到哪里”很有价值,一关机就没了。例外情况很明确:如果你看到文件后缀被批量改写、桌面或文件夹里出现勒索信文本、共享盘上的文件正在一个个变化,那么停止扩散优先于取证,立刻断网并考虑断电,然后按加密事件处理——怎么判断是不是勒索病毒,可以对照文件变成陌生后缀怎么判断是不是勒索病毒;如果附件是发票、对账单一类的伪装邮件,打开假发票附件后电脑疑似中毒怎么办里写了怎么分清远控和加密两种情况。
在另一台可信设备上处理账号。 大致优先级:邮箱 → 微信/钉钉/企业微信 → 网银和支付 → OA、ERP、金蝶用友等业务系统 → 远程桌面、VPN、服务器和数据库口令(如果这台机器上保存或登录过)。改密码的同时要执行“退出所有设备 / 结束所有会话”,因为在登录态和 Cookie 已被窃取的情况下,只改密码不一定能把对方踢掉。能开二次验证的顺手开上。
查驻留点,而不是只查“有没有病毒”。 保持断网,自己可以先看这几处:
- 计划任务(taskschd.msc):按创建时间排,看有没有当天新增、指向用户目录或脚本解释器的任务;
- 自启动:任务管理器的“启动”页、
shell:startup目录、注册表 Run / RunOnce 键值; - 服务(services.msc):可执行文件路径落在 AppData、Temp、ProgramData 这类位置的条目;
- 用户目录下的 AppData\Roaming、AppData\Local、Temp:按修改时间排序,看打开附件那个时间点前后生成了什么。
发现可疑条目,记下完整路径和名称,先别忙着逐个删除。删掉一个自启动项很容易让人以为事情结束了,而多级驻留常常互相恢复。
查有没有已经被用起来的痕迹。 微信、钉钉里有没有你没发过的文件或链接;邮箱有没有被加了陌生的转发规则、发件箱里有没有你不知道的邮件;网银和支付账户有没有异常登录或交易记录。
哪些情况可以自己收尾,哪些需要完整排查
可以自己收尾的典型情况:附件是纯文档、确认没有宏也没有嵌入对象,没弹过提权提示,上面那几处驻留点都没有当天新增的东西,这台机器也没存过服务器和财务凭据。把系统与安全软件更新到最新、关键密码已在可信设备上换过、接下来一两周留意异常,通常就够了。
建议做完整排查、不要只依赖单机查杀的情况:
- 财务、出纳,或者有网银 U 盾、付款审批权限的电脑。 这类岗位常是定向目标,对方会静默待着,观察你们的转账流程和沟通习惯,再挑时机冒充或劫持会话。这种场景下先切断资金通道还是先查杀,财务电脑中了银狐木马,网银怎么办里说得更具体。
- 弹过 UAC 并点了同意,或者你在这台机器上用管理员账号连过域、服务器、数据库。
- 已经看到可疑驻留项、异常外连,或者杀毒软件报过毒(不管它是否显示“已清除”)。
- 同一封邮件发给了多个人、已经有第二台机器出现异常,或者机器处在有域控和共享盘的内网里。这属于要按事件来处理,单机杀毒解决不了。
远控木马为什么要把主机处置和账号、资金风险分开判断,银狐与远控木马风险处置这页给了对应口径;如果已经查杀过一遍、想确认这台机器还能不能继续用于财务或管理岗,可以看银狐木马清除后电脑还能继续用吗。
如果已经出现异常转账,或者对方冒充你们的人要求付款:除技术处置外,第一时间通过银行正规渠道报备并向公安机关报案,同时把邮件原件、聊天记录、转账凭证、机器上的异常痕迹都保留好。资金能否拦住取决于时间和银行的处置流程,任何人都不能承诺追回。
关于“过几天没事是不是就安全了”
没有一个固定天数能给出这个结论。静默潜伏数周再动手的情况是存在的,能作为依据的只有排查结果:驻留点干净、没有异常外连、账号会话全部重置过、关键凭据在可信设备上换过。这些都过了,再把办公终端的补丁、宏策略(默认禁用来自网络位置的宏)、邮件附件类型限制补上,这件事才算关掉。
排查中遇到拿不准的东西,或者这台机器牵连到服务器、数据库、财务系统,把现场保持断网原状再找人判断,比自己边删边试更省事。需要具体判断时,按联系与资料提交说明提供信息即可;注意不要把数据库文件、客户资料、生产口令或可疑的可执行程序发到公开评论区或任意上传站点。


评论(0)