等技术人员远程接入的这段时间,不是空等。最优先的三件事是:把受影响的机器从网络上断开、停止一切自己动手的修复和杀毒清理、把勒索信原件和几个加密文件样本原样留下来。这三件事做对了,后面的家族识别、可恢复性评估、恢复方案才有基础;做反了——比如已经格式化重装、把加密文件批量改回原后缀、或者在唯一一份原件上反复跑了几个来路不明的解密工具——很多本来还在的恢复路径就没了。
下面按接入前的实际顺序说。
1. 先划隔离范围,不是只拔一台机器
拔掉已经发现异常的那台机器的网线(或禁用无线)只是起点。勒索攻击通常是横向进来的,发现加密的那台往往不是最早的一台。
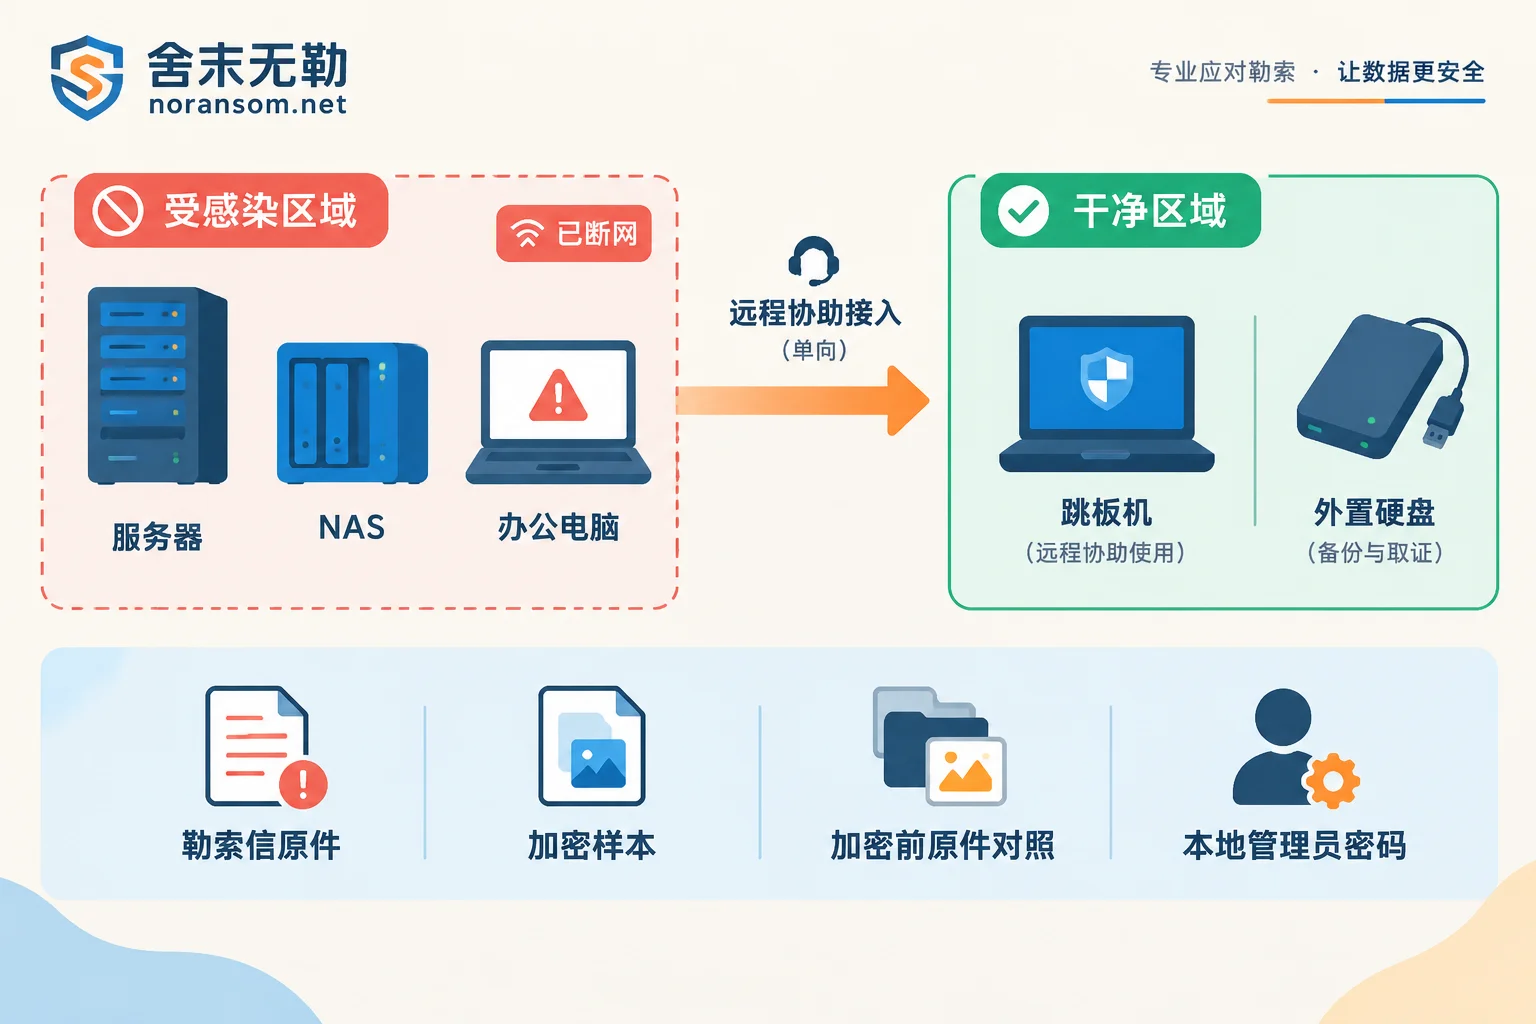
需要一起断开的通常包括:同一网段的其他服务器、ESXi/Hyper-V 宿主机、NAS 和映射的共享盘、正在连着受害主机的备份服务器。如果多台机器同时在变后缀,在交换机或 VLAN 层面切断比一台台拔网线更快。
有一种情况特别容易被忽略:断网之后文件还在继续加密。这说明加密程序已经在本机运行,和网络无关,需要按另一套办法处理(参见断网后文件还在被加密怎么紧急停下来)。
2. 关机还是保持运行:按条件判断,别照抄口号
网上两种说法都能看到,“千万别关机”和“立刻断电”,都不该无条件照搬。实际判断看两点:
- 如果已经成功隔离、加密也已经停止(文件数量不再增加),倾向于保持开机。内存里的进程信息、临时凭据、当前连接和未落盘的日志对识别家族和溯源有用,重启后就没了。
- 如果加密正在高速进行、又一时无法有效隔离,保住还没被加密的数据优先级更高,此时断电或休眠是合理的权衡,不必为了“保留现场”眼看着剩余数据被吃掉。
虚拟化环境还要多想一步:宿主机上如果还有未受影响的虚拟机,粗暴断电会一起拖下去,优先考虑单台虚拟机挂起或断开虚拟网卡。
不管选哪种,不要重装系统、不要格式化、不要对受损卷做分区调整,也不要让杀毒软件对加密文件执行“清除/删除”。加密器样本本身对判断版本有价值,被杀软直接删掉反而少了一条线索。
3. 把这些材料原样留好,远程接入后第一时间要用
技术人员接入后最先要做的是判断“这是哪一类、这个版本现在有没有可行的恢复路径”。所以下面这些请提前备好:
- 勒索信原件:README.txt、HOW TO RECOVER.html 之类,不要改名、不要编辑内容、不要只留截图(截图可以补充,但原文件里的 ID、联系方式、格式特征更重要)。
- 2~3 个有代表性的加密文件样本:不同类型各一个,比如一个 Office 文档、一个数据库文件、一个图片。文件不要改后缀。
- 加密前后的对照组:如果能找到某个加密文件的原始版本——历史邮件附件、同事电脑上的旧副本、U 盘里的旧版本、备份碎片——把“同一个文件的加密版 + 未加密版”配成一对,这对判断加密方式和版本往往很关键。
- 时间线:最早发现异常的时间、当天有谁远程登录过、是否有人点过可疑附件或装过“财务软件/客服工具”。
如果你还不确定这到底是不是勒索加密(有些情况只是文件损坏或后缀被改),可以先看文件变成陌生后缀怎么判断是不是勒索病毒里的几个判断点,再决定要不要按事件走。
需要提醒的是:这些样本和信息应该通过点对点的方式提供给处置方,不要把数据库文件、客户资料、生产口令或可执行的病毒样本发到公开论坛、评论区或任意在线扫描/上传站点。我们在资料提交说明里写了哪些该发、哪些不用发。
4. 备份要先断开,再清点
这一步经常做晚。很多环境里备份服务器、NAS 是常年挂载的,加密进程能直接读写,结果原始数据和备份一起没了。
所以顺序是:先物理/逻辑断开备份链路,暂停正在运行的备份作业,然后再清点。特别要避免的是让计划任务继续跑——一次增量同步就可能把加密后的文件覆盖到还干净的副本上。
清点时按“是否与受害网络连通”分类:
- 离线冷备(拔掉的移动硬盘、磁带、断开的备份机)——优先级最高;
- 异地/云端副本,注意确认云端的版本历史是否还保留着加密前的版本;
- 存储或虚拟机层面的快照、卷影副本(VSS),很多家族会主动删除它们,但不是每次都删干净,值得实际查一次;
- 业务系统自己的导出:财务账套的定期备份文件、数据库的 .bak,有时散在某台办公电脑上。
哪怕备份不完整、时间点偏旧,也要如实说明。一份三个月前的账套加上未加密的增量日志,恢复价值可能远高于继续等解密。恢复路径到底选哪条,通常要在评估过这些副本之后才能定,这部分可以参考备份与数据库恢复路径的评估方式。
5. 准备一台干净的机器和可控的远程通道
远程处置要接入的是已经被感染的环境,通道本身不能成为第二个入口。
- 准备一台未受影响的干净工作机或独立跳板机,用来运行远程协助软件(向日葵、ToDesk 一类)并做中转。不要用刚中招那台去下载工具、登录邮箱或改密码。
- 不要为了方便把受害主机的 3389 端口直接开到公网。很多勒索事件本身就是从暴露的远程桌面进来的,这时再开一次等于二次邀请。
- 准备本地管理员账号和密码。域账号有可能已经失陷,处置过程中尽量用本地管理员,必要时先重置域管密码——重置操作要在可信设备上做。
- 准备外置存储空间,容量至少覆盖关键数据。在尝试任何修复、解密、碎片提取之前,先对受损的关键文件或整卷做一份只读镜像。所有试验性操作都在副本上做,唯一的原件不参与任何“试一试”。
最后这点值得强调:网上很多解密工具是针对特定家族的特定版本的,用错对象轻则无效,重则把文件头写坏。在没有确认家族和版本之前,不要在原始数据上连续试工具。家族和版本的确认方式,以及“确认之后还有没有解密可能”,可以看勒索病毒家族识别与可恢复性判断。
6. 如果同时怀疑远控木马,准备的东西不一样
财务、出纳电脑中招,或者出现过“对方远程操作鼠标”“会话被接管”“聊天工具自动发文件”这类现象,就不只是文件加密的问题了。主机处置、账号会话、资金风险要分开处理:
- 主机:断网、保留现场,但不要以“杀毒软件没报毒”或“已清除”当作已经干净的结论。持久化项、计划任务、服务和启动项需要单独核查(相关症状可参考银狐木马杀毒后又出现)。
- 账号:从另一台可信设备上修改网银、企业邮箱、办公 IM、VPN、远程桌面的密码,并强制下线所有已登录会话。在疑似被控的机器上改密码没有意义。
- 资金:发现异常转账,立刻通过银行客服和官方渠道申请处理,并向公安机关报案,同时保留转账记录、聊天记录、网络出口日志和受影响电脑。时间越早越有处置空间,但任何人都不应向你承诺“一定能追回”。
这类问题和文件加密是两条线,如果两种情况同时发生,也要分开评估,不要指望清掉木马文件就自动恢复。远控与财务电脑风险的处置要点整理在银狐/远控专项页面。
远程接入之后,大致会按什么顺序走
准备齐了,接入后的流程通常是:确认扩散是否已停止 → 根据勒索信和样本判断家族与版本 → 清点可用的备份与未加密残留 → 给出可恢复范围和方案,然后才是动手恢复。评估在前,动手在后,顺序反了容易做无用功,这也是处置与交付顺序里排在前面的原因。
有两件事请提前有心理准备:
一是清除病毒和恢复文件是两件事。杀软提示“已清除”只代表恶意程序被处理,被加密的文件不会因此变回来。
二是恢复结果需要验收。数据库和账套尤其如此,文件能打开不等于业务数据完整,恢复之后还要按业务逻辑核对(数据库这块的核对顺序见SQL Server 恢复完就能用了吗)。
如果现在多台机器还在持续变后缀、或者虚拟化平台整体受影响,隔离本身就已经做不动了,那就别等——这种正在扩散的局面需要有人同步判断切断点和保全顺序,可以直接走勒索事件应急处置。其余情况下,把上面六项准备做扎实,远程接入后能省下的时间,往往比想象中多。


评论(0)