如果你的服务器文件被统一加上了 .sorry 后缀,杀毒软件扫出几个恶意进程并提示“已处理完成”,但业务文件、账套、数据库还是打不开——这是正常结果,不是杀软没装好,也不是没扫干净。
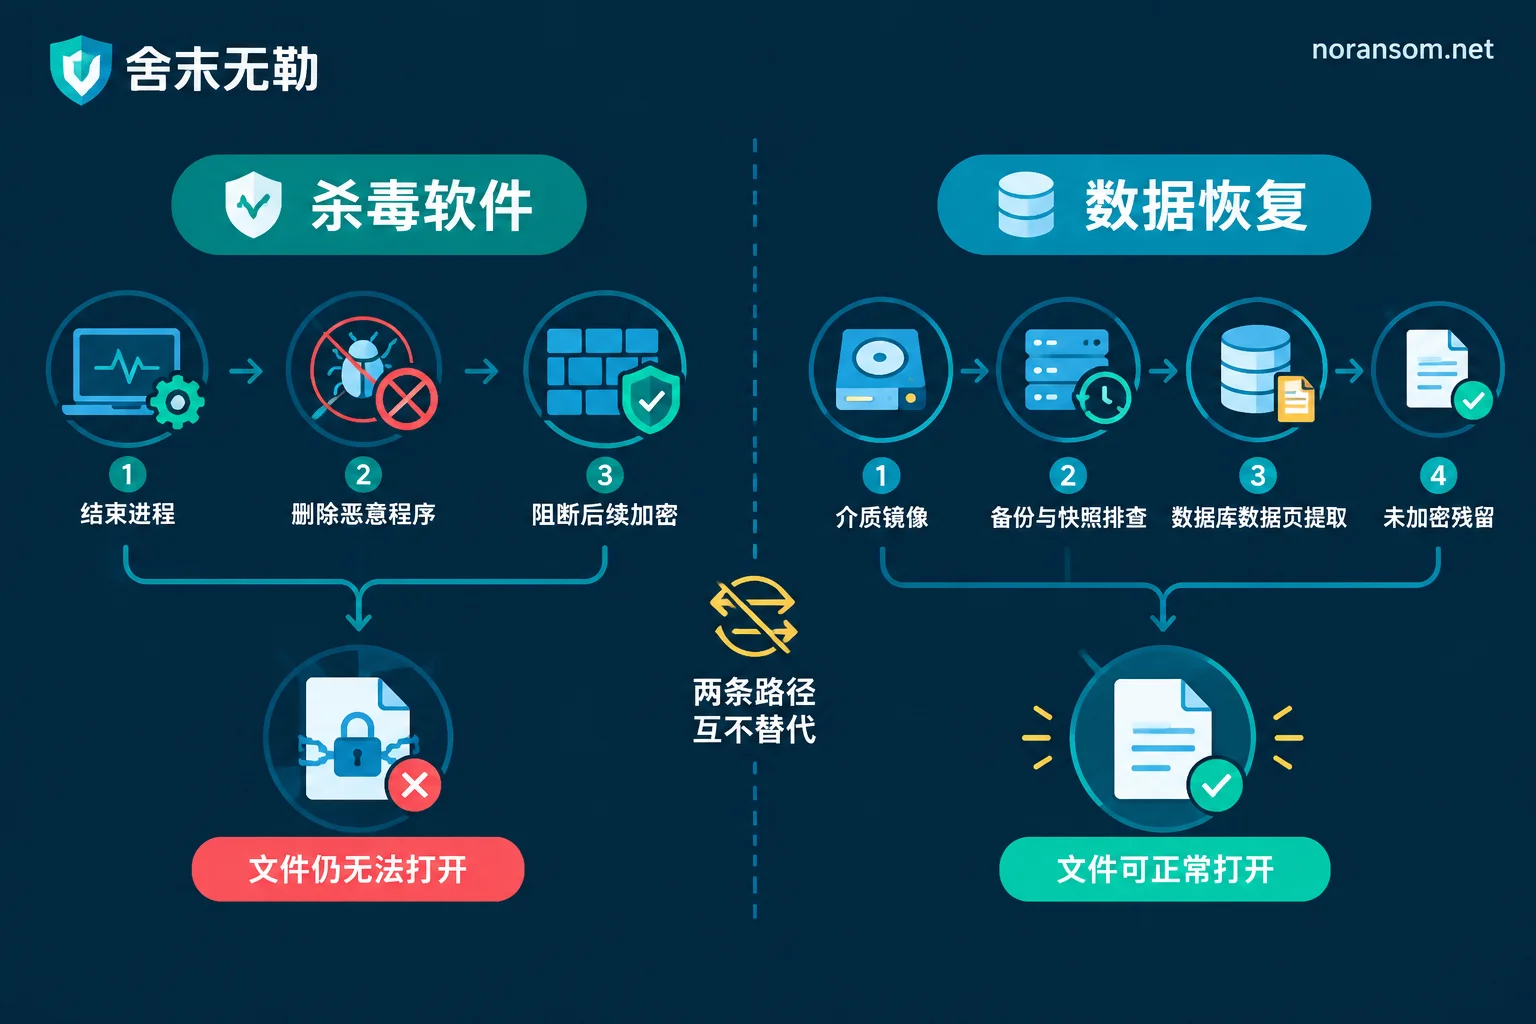
杀毒软件做的是清除程序,勒索病毒造成的损失是文件被加密。这两件事互不相干:程序删掉了,加密动作停了,但已经被改写的文件不会自己还原。所以查杀完成之后,真正要判断的是「还能恢复什么、从哪里恢复」,而不是再换一个杀毒软件重扫一遍。
现在最优先的三件事:把受影响主机和内网其他机器断开(拔网线或在交换机/安全组层面隔离)、不要在原盘上做任何写入型操作、把勒索信、样本、加密文件样例、系统与登录日志原样保留。如果加密还在进行中,或者已经有多台机器中招,先看断网后文件仍在被加密的紧急处置和文件被加 .sorry 后缀的止损顺序,这篇重点讲后面那一半问题。
先确认症状是否对得上
国家计算机病毒应急处理中心已就“Sorry”勒索病毒发布预警,国内出现多起攻击事件。目前公开分析里,它的典型特征集中在这几点:
- 用 Go 语言编写,主要打暴露在公网的 Linux Web 服务器,常见入口是 cPanel 等组件漏洞(例如 CVE-2026-41940 的认证绕过)侵入后提权;
- 进入系统后伪装成 sshd 之类的系统进程,不容易在进程列表里被一眼看出来;
- 加密前强行终止数据库、备份和防护服务,很多人第一感觉是“数据库突然挂了”,而不是中毒;
- 加密前后外传敏感数据,用于二次施压;
- 采用 AES + RSA 混合加密,被加密文件统一追加
.sorry扩展名,目录里留下勒索信,要求通过加密通信软件联系; - 扫描 22、2222、22222 等 SSH 常用端口,利用弱口令在内网蠕虫式横向扩散。
对照下来如果多数症状吻合,基本可以按这个方向处置。但要留一句余地:光凭一个后缀或一个报毒名称,不能断定家族和版本。同名后缀被不同变种甚至不同家族复用的情况一直存在,而版本差异直接决定有没有可用解密器、残留数据能挖到什么程度。要落到具体处置方案,还得结合勒索信文本、样本、加密文件头部结构一起做家族识别与可恢复性判断。
杀毒软件为什么只解决了一半
杀毒软件的能力边界很清楚:识别特征、拦截落地、结束进程、删除文件、阻断后续加密。它是程序层面的工具。
而文件被加密是密码学层面的改写。Sorry 这类家族的做法是为文件生成对称密钥做 AES 加密,再用攻击者持有的 RSA 公钥把对称密钥封装起来,解开它需要只存在于攻击者手里的私钥。文件在二进制层面已经被完全置乱,本地不保存任何可用密钥。这就是杀软点了“清除”之后文件依然打不开的根本原因——它从来不具备这个功能。
更要注意的是,查杀有时会顺手削掉恢复线索:
- 勒索信、样本文件被隔离或删除,家族与版本判断失去依据;
- 系统日志、临时文件、被加密文件的配对残留被清理,后续从底层提取数据时少了参照;
- 自动“修复”动作对磁盘产生新的写入,覆盖掉本来可能挖出来的未分配扇区内容。
还有一层容易被忽略:杀软不会替你处理入侵入口和持久化。cPanel 漏洞没补、SSH 管理端口还开在公网、弱口令没改、攻击者留下的计划任务或 SSH 公钥没清,那么程序删掉几天后同一条路径可以再进来一次。“已清除”这四个字,不等于攻击链已经断掉。
没有解密私钥,还能恢复什么
就目前公开情报看,Sorry 家族尚未出现经业界验证的密钥生成缺陷,也没有公开可用的通用解密私钥。这意味着不能把希望全押在“等解密器”上。同时也不建议走支付赎金这条路:付款既不保证拿到可用密钥,也无法阻止已外传数据被二次利用。我们不支付赎金、不代为谈判。
剩下的路径是工程化恢复,每一条都有前提条件,需要现场核实:
一、把所有可能的副本先盘点出来。 很多人说“没有备份”,实际还剩东西:被停掉的备份任务里最后一次成功的产物、异机或异地的旧备份、虚拟化平台上被判为失效的快照、NAS 回收站与历史版本、财务人员本地导出的账套备份、开发或测试环境里的库副本。备份文件被加密或被截断也别急着删——部分损坏的备份仍有修复取用的可能。
二、数据库走底层提取与重组。 MySQL、SQL Server 这类数据库即使主数据文件被加密,磁盘上仍可能残留未被覆盖的数据页和未分配扇区碎片。可行做法是先对介质做镜像,在镜像副本上提取残留记录并重建表结构,把业务能用的数据尽量拼回来。这类操作对原介质写入极其敏感,所以前面反复强调不要在原盘上折腾。
三、找未加密残留。 加密过程受中断、文件被占用、路径被跳过、超大文件只加密了头部,都会留下能用的部分。对报表、附件、影像资料这类文件,哪怕只恢复一部分也有实际价值。
恢复到什么程度,最终取决于介质的实际覆盖情况——这一点只能在镜像上测出来,任何人在看到现场之前给你一个完整度数字都不可信。我们的做法是先做可恢复性评估,确认能恢复哪些范围,再谈方案和费用,具体顺序写在恢复评估与交付流程里,备份、数据库与其他恢复路径一页列了各条路径分别需要什么条件。
这几个动作会把余地直接做没
- 在唯一的原件上反复运行来源不明的“解密工具”“数据恢复软件”,反复写入会覆盖残留;
- 格式化、重装系统、重建 RAID、对受影响磁盘做磁盘检查修复;
- 为了“赶紧恢复业务”在原机原盘上重新部署服务,把旧数据区域覆盖掉;
- 删掉勒索信和样本,或者在杀软里把隔离区清空;
- 继续用这台受影响的机器登录邮箱、网银、后台——凭据变更要换一台可信设备做。
关于“是否立即关机”,没有一律的答案。判断依据是:能不能有效隔离、加密是否仍在继续、以及内存中的证据有多重要。如果已经能物理断网且加密已停,保留运行状态更利于取证;如果加密仍在推进、又拿不到有效隔离手段,及早断电止损优先。这个判断最好在隔离完成后和处置人员一起确认。
恢复之后还要补的两件事
数据抢救只是一半。另一半是溯源与加固:修掉 cPanel 等对外组件的暴露面漏洞,把 SSH、数据库、管理后台从公网收回来或限定来源,排查并更换所有弱口令与被复用的凭据,清除攻击者留下的计划任务、后门账号、SSH 授权公钥,再核查横向扩散到底摸到了哪几台机器。这一步不做,恢复好的数据可能在几周内再被加密一次。
如果现在是多台机器同时受影响、加密还在扩散,或者数据库和账套是唯一原件不敢乱动,可以带上这些信息找应急处置支持:受影响系统与业务类型、加密发生的大致时间、后缀与勒索信内容、备份现状、是否已经做过查杀或重装。需要就事件本身沟通时走联系页面的渠道,不要把数据库文件、客户资料、生产口令或可执行样本发到公开评论或任意上传站。
一句话收尾:杀毒软件负责让加密停下来,恢复要靠对副本和介质残留的逐项评估。两件事分开做,顺序别弄反。


评论(0)