如果你的服务器上文件后缀突然多了 .weax,目录里出现了 RECOVERY INFO.txt 之类的记事本文件,现在最要紧的三件事是:
- 把这台机器从网络上摘下来(拔网线或在交换机上断口),不要只在系统里关个网卡;同一网段、共享盘、备份服务器上的其他机器也要一起确认状态。
- 不要格式化、不要重装、不要在唯一一份原始数据上反复跑各种“解密工具”。被加密的文件本身,往往就是后面唯一能用的恢复素材。
- 不要删除勒索信和病毒样本。它们是判断家族、版本和加密方式的关键依据,删掉之后连“能不能恢复”都不好评估。
至于是否立刻关机,要看情况。如果加密进程还在跑、又没法从物理层面隔离,断电确实能止住扩散;如果已经断网、加密也已经结束,保持开机反而方便取证和排查内存中的线索。已经断网但文件还在继续变后缀的,可以参考断网后加密仍在继续时的紧急处理。
怎么确认就是 .weax
.weax 来自 Weaxor 勒索软件家族,多数安全研究机构把它看作 Mallox(TargetCompany)家族的衍生或改名变种。同一批攻击者手上还出现过 .rox、.wxx 等后缀,行为基本一致。
几个比较稳定的特征:
- 文件名整体被追加后缀,比如
账套备份.bak变成账套备份.bak.weax,办公文档、压缩包、数据库文件被无差别处理。 - 每个受影响目录下都有勒索信,常见命名是
RECOVERY INFO.txt或FILE RECOVERY.txt,内容要求通过 Tor 浏览器或匿名邮箱联系对方。 - 卷影副本(VSS)被清空,右键“以前的版本”里空空如也。
- 数据库和备份相关服务被强行停掉,SQL Server 服务异常退出,事件日志里能看到成片的服务停止记录。
- 入侵入口多为公网暴露面:开在外网的 SQL Server 弱口令、3389 远程桌面爆破、未打补丁的系统漏洞。中招的常是政企、财务、生产业务服务器,而不是随便一台上网的个人电脑。
需要提醒一句:单凭一个后缀不能百分之百锁定家族。有些团伙会复用他人的后缀名,也有变种只改了密钥方案而没改名字。真正的判断要结合勒索信格式、加密文件的结构特征和样本本身,这一步不确定时可以先做家族识别与可恢复性判断,再决定后续动作。
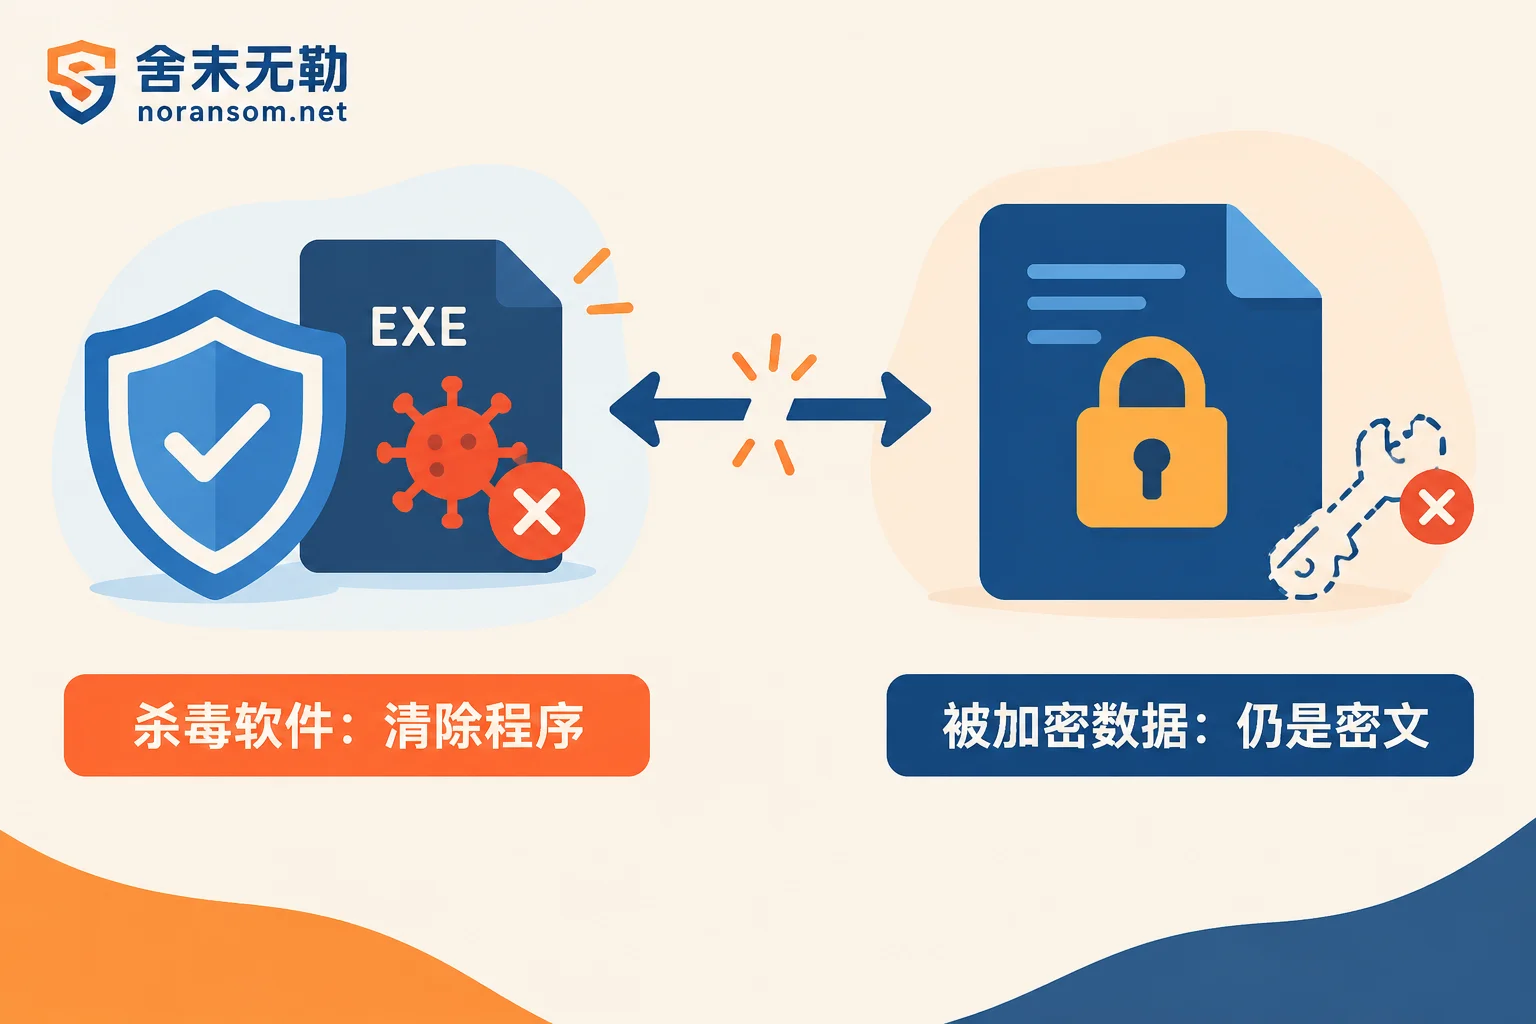
杀毒软件杀干净了,文件为什么还是打不开
这是被问得最多的一个问题,答案其实很直接:杀毒软件处理的是“程序”,勒索病毒破坏的是“数据”,这是两件事。
杀软的能力边界是恶意代码特征比对、进程行为拦截、清除磁盘上残留的可执行文件和驻留脚本。它做完这些,能阻止病毒继续运行和扩散,但对已经被加密的文件毫无作用——那些文件的内容已经被数学算法变成了密文,跟病毒程序还在不在电脑上没有关系。
把它想成撬锁:杀软是把小偷赶出去、把门修好,但小偷走之前给你每个柜子都换了一把锁,钥匙带走了。修门不等于配钥匙。
Weaxor 系变种普遍使用 ChaCha20、AES 这类现代对称算法加密文件内容,再用非对称密钥体系保护对称密钥。这意味着:
- 解密需要攻击者手上的私钥,本地不存在可提取的完整密钥;
- 暴力破解在工程上不可行,不是算力多一点就能试出来的量级;
- 所以你会看到一种很典型的场景:杀软报“已清除威胁”,重启后系统干净了,文件后缀依然是
.weax,一个都打不开。这不是杀软没杀干净,而是它本来就不负责这件事。
目前有没有免费解密器? 截至现有公开信息,No More Ransom 等公共解密工具库中没有针对 .weax 的免费解密器。网上流传的早期 Mallox 解密工具(针对 .mallox、.bitenc 等老版本)不适用于这个新变种,强行运行不仅无效,还可能改写原始文件。看到“一键解密 weax”的下载链接要格外警惕,这类工具经常本身就是二次投毒。
不付赎金的情况下,还能恢复什么
值得说清楚的是:恢复数据和解密文件不是同一条路。即使密钥拿不到,可用的数据也未必都没了。实际处置中通常会同时排查这几条线:
一、被忽略的副本。 攻击者清卷影、停服务,但不一定覆盖全部。值得逐一确认的有:离线的移动硬盘和磁带、NAS 上独立权限的快照、虚拟化平台层面的存储快照、云盘同步的历史版本、财务人员本地电脑上的手工导出、以及别的机器上早先拷走的一份。很多“完全没备份”的案子,最后是从这类边角副本里捞回来大部分账套的。注意:排查前先确保这些介质没有连在受感染网络上,否则可能连它们一起赔进去。
二、加密文件本身的未覆盖部分。 很多勒索家族出于速度考虑,对大文件只加密头部或按间隔分块加密,中间大量数据块仍是原文。对 SQL Server 的 MDF/NDF、用友金蝶账套这类结构化文件来说,这一点很关键——可以绕开“解密”,直接从底层做数据提取。
三、数据库层面的工程化重建。 这也是舍末无勒在这类案子里的主要技术路径:解析 MDF/NDF 的底层页结构,扫描未被完全覆盖的数据页碎片,重建 B 树索引,再结合事务日志残留把核心业务表还原出来,最后导入一套干净的数据库实例做校验。这条路不依赖攻击者的密钥,但结果高度依赖破坏程度——是全盘加密还是头部加密、文件多大、页损坏是集中还是分散,直接决定能提取出多少。所以任何在没看到文件前就报“百分百恢复”的说法,都不可信;正常的顺序是先做恢复范围评估,看清楚数据实际状态再谈方案。
四、如果确实需要走解密路线,也要先确认版本与密钥体系是否存在已知的可解条件,而不是直接买工具。这部分属于勒索解密方案要判断的内容。
恢复之前,得先把入口堵上
见过不少案子是恢复完数据、业务刚跑起来,几天后又被加密一遍——因为攻击者用的那组凭据和那个漏洞还在。
所以在把数据放回生产环境之前,至少要做完:关掉公网直接暴露的 3389 和 1433 端口;重置所有本地管理员、域账号和数据库账号密码(从一台确认干净的设备上改);检查是否被新建了隐藏账号、计划任务、服务项;补上被利用的系统漏洞;把恢复后的数据先放在隔离环境验证完整性,再上线。
如果现在还有多台机器在陆续中招、或者不确定攻击者是否还在内网,这已经不是单机恢复的问题了,应该按正在扩散的事件来处理,优先切断横向路径。
什么时候该找人
以下情况自己继续折腾风险大于收益:加密的是生产数据库或财务账套且没有可用备份;多台服务器、虚拟机同时中招;已经有人尝试过修复工具、不确定原始文件是否被改写;或者你需要给管理层一个“到底能恢复多少、要多久”的明确说法。
联系时准备好这些材料最有效率:两三个被加密的小文件样本、完整的勒索信文本、受影响的系统与数据库类型及版本、数据总量、现有备份情况、以及事件发生的大致时间线。不要在公开论坛或任意网盘上传数据库文件、客户资料、生产口令或病毒样本可执行文件。
需要具体判断的,可以看评估与交付顺序,或直接提交事件信息。评估先于报价,恢复范围看得见之后再决定做不做,是比较稳妥的顺序。
最后补一句:.weax 这类事件里,主机上的恶意程序只是表象,凭据泄露和入口暴露才是根因。杀软能解决前者,后者和数据本身,需要另外两套办法。


评论(0)