先说最要紧的两句:
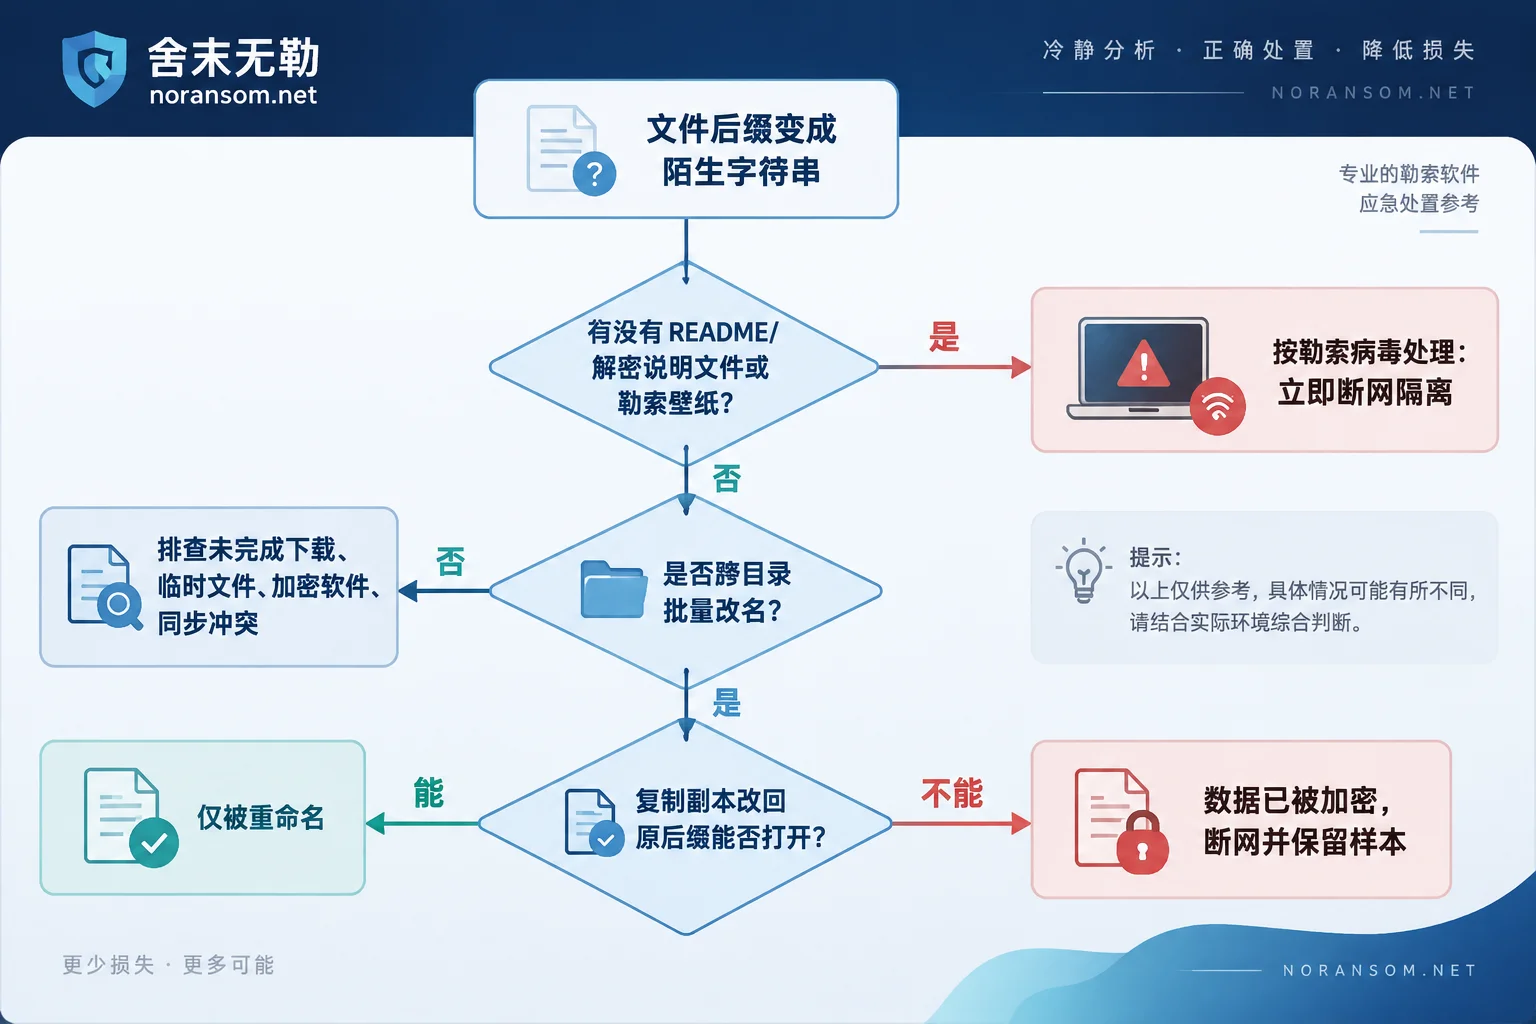
如果桌面或加密文件夹里出现了 README、HOW_TO_DECRYPT、解密说明之类的 txt/html/hta 文件,或者桌面壁纸被换成了英文勒索提示,基本可以按勒索病毒处理,立刻拔网线。 如果没有这类提示文件,先别急着下结论,也先别在原始文件上做任何“修复”尝试——很多后缀异常其实不是加密造成的,误操作反而会把还能恢复的数据弄没。
下面是能自己完成的判断顺序。
四个判断点,五分钟能走完
第一,找勒索信。 这是最直接的证据。勒索病毒批量加密完成后,通常会在桌面和每一个被加密的目录里生成解密说明文件,内容一般包含一串受害者 ID、联系邮箱、暗网地址或 Telegram 账号、以及“不要自行修改文件”的警告。部分变种还会改掉桌面背景。找到了,判断基本结束;没找到,继续往下看。
第二,看改名范围是不是“批量且跨目录”。 勒索加密的特征是短时间内横扫,文档、表格、图片、数据库文件(.mdf、.ldf、.bak)一起中招,D 盘、共享盘、映射的网络驱动器也可能被波及。相反,如果只有某一个软件的目录、某一类文件出问题,更可能是程序故障。
第三,复制一份出来,把后缀改回去试试。 注意是复制副本再改,不要动原件。比如 报表.xlsx.xxxx 复制一份,改名成 报表.xlsx。如果能正常打开,说明只是被重命名,数据没被动过;如果提示格式损坏、打开是乱码,说明底层数据块已经被改写,多半是真加密。
第四,看后缀本身的结构。 勒索病毒常见的后缀形态有几类:统一追加的固定单词(.locked、.encrypt 之类)、带一串随机字符或受害者 ID 的长后缀、以及把黑客邮箱直接嵌进文件名的格式(形如 原文件名.[id-xxxxx].[邮箱].后缀)。带 ID 和邮箱的那种,几乎可以确定是勒索。
哪些情况看着像,其实不是
判断之前先排掉这几种,能省下不少不必要的恐慌:
- 浏览器没下完的文件:.crdownload、.part、.download,重新下载或删掉即可。
- 办公软件的临时和备份文件:.tmp、.bak、以
~$开头的文件,正常现象。 - 企业部署的终端加密软件(透明加密/DLP):电脑脱离内网、证书过期或客户端异常时,本地文件可能打不开甚至后缀变化。如果单位装了这类软件,先问 IT,不要自行卸载客户端,卸载后很多文件反而彻底解不开。
- 同步盘冲突副本:OneDrive、坚果云之类会生成带冲突标记的文件名。
- 文件系统损坏或硬盘故障:表现更杂乱,文件名变乱码、目录结构错乱,通常不会在全盘整齐地追加同一个后缀。
共同点是:这些情况都不会留下勒索信,也不会在互不相关的目录下统一加同一个带 ID 的长后缀。
确认是勒索病毒,接下来的顺序
1)先阻断,再想恢复。 拔物理网线、关掉 Wi-Fi,断开所有映射的共享盘和挂载的 NAS。很多单位的损失扩大,都发生在“发现了但还连着内网”的那几十分钟里。
2)要不要关机,看加密有没有停。 这里不存在一刀切的答案:
- 如果文件还在肉眼可见地继续变多、变后缀,而网络又一时断不干净(比如虚拟机、远程服务器),优先止损,可以强制断电,能保住的未加密数据比内存里的取证信息更重要。
- 如果加密已经结束、机器已经物理隔离,建议保持开机不重启。运行中的系统里可能还留着进程、内存密钥、临时文件等线索,重启后就没了。
断网之后文件仍在继续加密,通常说明本地进程还在跑,这种情况的紧急处理可以参考断网后文件还在被加密该怎么停。
3)保留证据,别清场。 至少留下:勒索信原文(不要删)、两三个不同类型的加密文件样本(复制到 U 盘,原件留在原位)、一个对应的未加密原始文件(如果某个文件在邮箱或别的机器上还有干净版本,价值很大)、以及系统日志、杀毒软件告警记录。有条件的话,对重要磁盘做整盘镜像再动手。
4)盘点还有哪些副本。 不只是正规备份:离线移动硬盘、还没被挂载的 NAS 快照、ESXi 上的虚拟机快照、财务软件的自动备份目录、同事电脑上的副本、发出去的邮件附件、云盘历史版本。这一步经常能救回比预期多的数据。
5)不要在唯一原件上试解密工具。 网上流传的“万能解密器”“通用补丁”很多要么无效,要么会覆盖写入、破坏文件尾部结构,反而让本来可解的文件变得不可解。要试,也只能在复制出来的副本上试。
后缀不等于家族,杀毒也不等于解密
两个常见误区值得单独说清楚。
同一个后缀可能对应完全不同的家族。 像 .locked、.encrypt 这类通用词,历史上被几十种毫不相干的勒索程序用过;报毒名称也一样,不同杀软对同一样本的命名往往不同。真正定家族要看勒索信的排版模板、联系方式格式、加密文件头尾的特征签名等,综合比对。个人可以先到 No More Ransom 的 Crypto Sheriff 上传加密样本和勒索信做一次指纹比对,如果命中已公开解密器的家族,是最省事的路径;比对不中也不代表无解,只是需要更细的判断。判断家族与可恢复性的具体做法,站内有家族识别与可恢复性评估这一块的说明。
杀毒软件报“已清除”,文件也不会自己好。 查杀解决的是进程驻留和自启动,防止继续加密和横向扩散;已经被 RSA+AES 这类算法加密的文件,不会因为病毒被删掉而还原。经常有人看到“威胁已处理”就以为过关了,结果文件照样打不开——这个落差的完整解释可以看杀干净了为什么文件还是打不开。
真正的恢复只有几条路:命中公开解密器、从未被波及的备份还原、从数据库或业务系统里提取未加密的残留结构、或者在极少数实现有缺陷的变种上做针对性还原。哪条走得通,取决于家族、加密时机和现场剩下的东西,需要看过实际样本才能说。
没有勒索信,但机器明显不对劲
还有一种情况容易被混淆:文件后缀没变或只是个别异常,但电脑出现鼠标自己动、杀软被关、莫名弹窗、聊天工具自动发文件,尤其发生在财务、出纳的机器上。这更像远控木马(包括常说的银狐一类),风险重点不在文件加密,而在账号、会话和资金。
处置逻辑和勒索完全不同:这台机器先断网并当作不可信,所有密码变更要在另一台干净设备上做,网银、U 盾、企业邮箱、OA、财务软件的会话全部下线重登;发现异常转账要立刻联系银行并报警走正规渠道,同时保留转账记录、聊天记录和系统日志。杀软不报毒不能证明已经清理干净——持久化项、计划任务、已经泄露的凭据都可能还在。这类问题的分层处理可以参考银狐木马杀毒后又出现怎么办,或者 银狐与远控风险专项。
什么时候该找人看
自己判断到“确实是勒索、机器已隔离、备份情况清楚”,就已经完成了最有价值的部分。以下几种情况建议不要继续自行试错:
- 被加密的是服务器、数据库(SQL Server、金蝶/用友账套)或 ESXi/Hyper-V 虚拟机文件;
- 多台机器、共享盘同时中招,还不确定源头在哪台;
- 备份也被加密或找不到可用副本;
- 已经有人在原件上跑过来路不明的解密工具。
这些场景里,操作顺序错一步就可能把可恢复变成不可恢复。先把现场保住,再做可恢复性评估和方案,比边试边看要稳得多。需要把样本、勒索信和现场情况交给人判断时,可以走事件求助与资料提交这个入口;提交前请注意,不要把数据库文件、客户资料、生产口令或病毒样本发到公开评论区或随机的在线上传站。
最后提醒一句:在拿到明确的家族判断之前,任何人说“这个一定能解”或者“一定解不了”,都值得打个问号。先隔离、先留证、先盘副本,这三件事无论最终结论是什么都不会做错。


评论(0)