如果你刚点开一个"发票""对账单""付款回执"类的附件,现在怀疑机器出了问题,按下面的顺序做,前面三步不要跳过,也不要先去查杀。
前十分钟:断网、停钱、换设备改密码
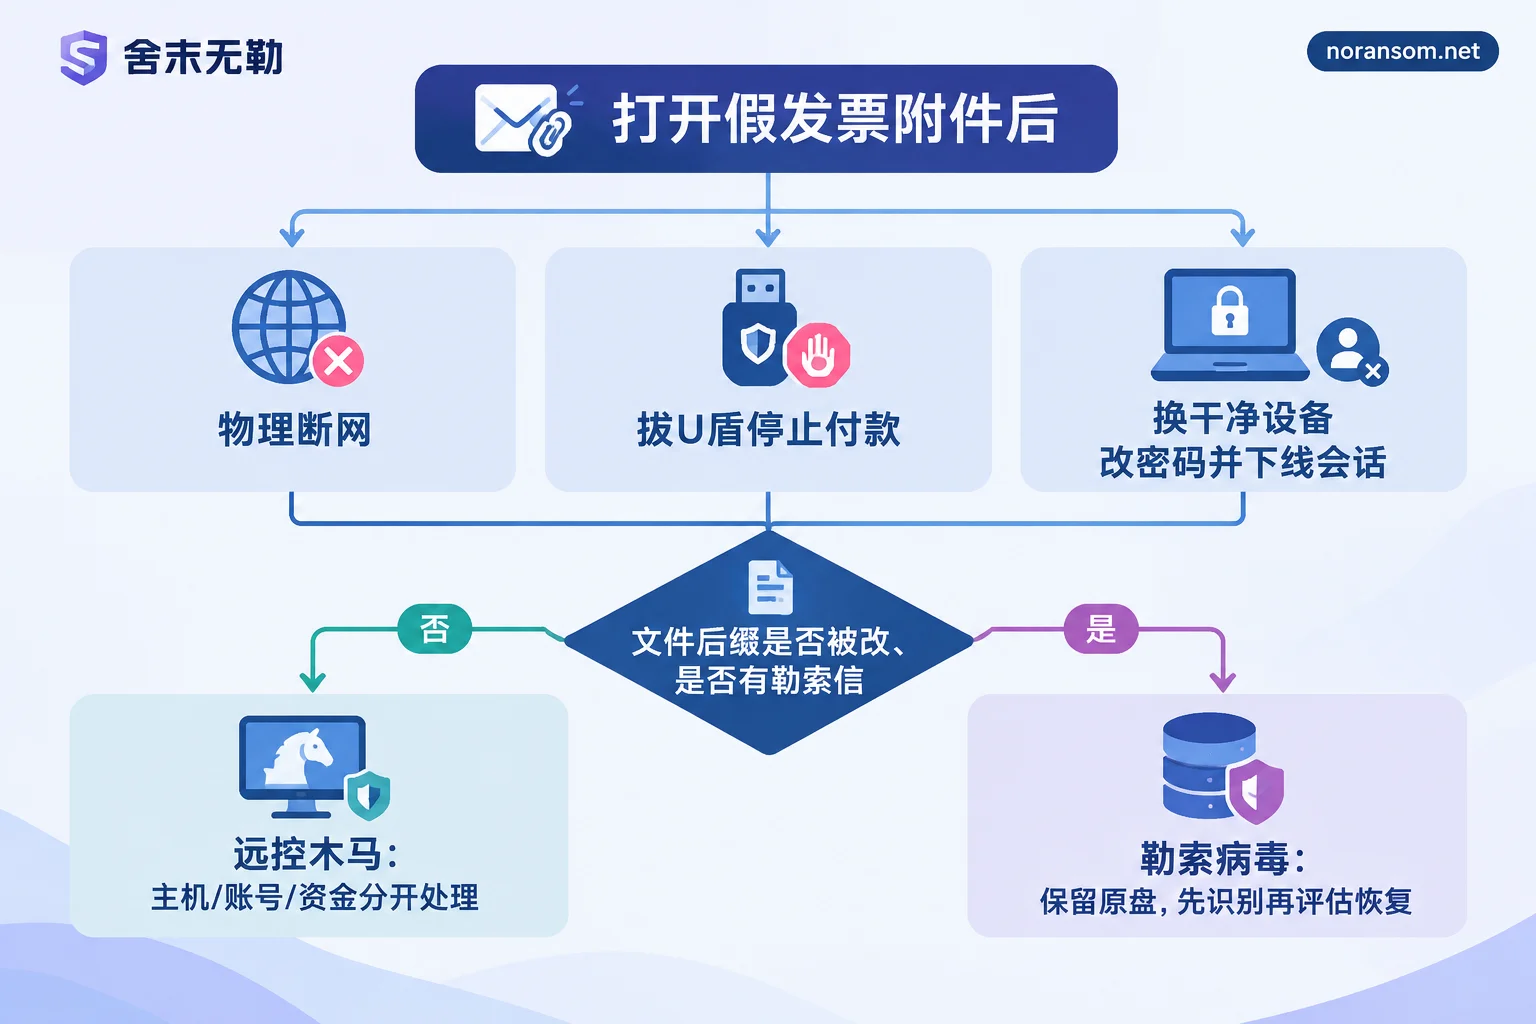
第一件事是物理断网。 拔网线、关掉 Wi-Fi、必要时直接拔掉无线网卡。目的是切断恶意程序与控制端的连接,让它收不到指令、传不出数据,同时挡住向内网其他电脑横向扩散。只关浏览器、只退出聊天软件没有用。
第二件事是把钱的通道停掉。 拔掉网银 U 盾和数字证书,不要在这台机器上再登录网银、财务软件(金蝶、用友等)、报税系统,不要做任何审批和付款。针对财务岗的钓鱼,攻击者要的就是屏幕监控加远程操作那几分钟。
第三件事是换设备改密码。 用手机或另一台没问题的电脑,改掉办公邮箱、微信、QQ、钉钉、财务系统和内网账号的口令,并在各自的安全中心里把所有已登录设备强制下线。绝对不要在已中招的机器上改密码——那等于把新密码直接念给对方听。只改密码不踢会话也不够,残留的登录态足以让对方继续冒充你在群里发付款指令。
顺手还要做一件事:线下或口头通知 IT 和财务负责人,提醒同事近期警惕"领导"临时要求转账。同一批钓鱼邮件通常是群发的,你收到,别人大概率也收到了。
再判断:是被远控了,还是文件被加密了
这两种后果的处置完全不同,很多人栽在混为一谈上。看几个直接现象:
- 文档、图片的后缀是否被改成陌生字符,双击是否提示无法打开;桌面或各个文件夹里是否多出 txt、html 格式的勒索信,壁纸是否被换掉 —— 有这些就是勒索病毒发作。
- 文件都能正常打开,但出现鼠标自己移动、屏幕闪一下、杀软被关、开机多了不认识的自启程序、聊天软件莫名其妙发消息 —— 更像远控木马。
- 两者同时存在也很常见:先被远控,过一段时间再投放加密模块。
如果只是"打开附件后闪了一下黑窗口,之后没别的动静",不能当成没事。这类木马的典型做法就是安静潜伏,等财务人员登录系统时再动手。
判断文件是否真被加密、属于哪一类,可以对照文件变成陌生后缀怎么判断是不是勒索病毒里的几个检查点。
如果是远控木马:主机、账号、资金分三条线处理
国家计算机病毒应急处理中心和国家互联网应急中心对"银狐"类木马的预警里说得很清楚:这类样本变种极多,常用正常程序加载恶意 DLL(白加黑)、注入系统进程、添加隐蔽计划任务和注册表自启动项来绕过防护。所以"杀毒软件扫描没报毒"或"提示已清除",都不能作为系统已经干净的结论。 需要看的是持久化项和对外通信痕迹是否还在。
实际处置上把三件事分开:
- 主机:清不干净就别硬清。对财务、出纳这类接触资金的电脑,重装系统并从可信介质恢复数据,通常比反复查杀更省事也更可靠。重装前先把需要的文件拷出来,但不要拷可执行文件和脚本。
- 账号:上面第三步已经做了改密和踢下线,还要检查邮箱是否被设置了自动转发规则、聊天软件是否多了不认识的登录设备。
- 内网其他机器:查一下同批邮件的其他收件人有没有也点开了。
如果查杀之后症状又回来,参考银狐木马杀毒后又出现怎么办先区分是持久化没清掉,还是内网被重新投了一次。涉及多人多机、或者已经有实际外联行为的,可以直接看银狐与远控木马的专项处置说明判断要不要引入外部排查。
已经发生异常转账的,立刻打开户行电话和银行客服挂失止付,同时拨 110 或联系当地网安部门报案。把钓鱼邮件原件、聊天记录、附件文件名和保存路径、转账凭证全部保留下来,这是后续处理的依据。资金能否追回取决于时间和对方账户状态,任何人都不该在这件事上给你保证。
如果文件已经被加密:别在唯一原件上折腾
有几条硬性的:
- 不要在唯一的原始数据上反复运行来路不明的"解密补丁""修复工具",很多这类工具会二次改写文件,把本来还能救的残留也毁掉。
- 不要急着格式化、重装或重建磁盘。原盘本身是证据,也是恢复的原料。
- 保留完整的勒索信、几个被加密的样本文件,以及能找到的同名未加密原件(用于比对)。
关于要不要关机,分情况:如果加密还在继续、又没法可靠隔离,那么尽快断电制止破坏更重要;如果加密已经停止、还需要保留内存中的痕迹,就保持开机但保持物理断网。普通办公机断网后一般不会继续加密,若断网后仍在加密,见断网了文件还在被加密怎么办。
能不能恢复,取决于几个具体条件,而不是运气:是否有离线或异地备份、卷影副本是否被删、云盘/网盘是否保留历史版本、数据库是否有可用的日志或未加密残留、家族版本是否有公开可用的解密器。并不是所有家族和变种都可解,先做识别再谈恢复,顺序反了容易白花时间。这一步可以从家族识别与可恢复性判断开始。
什么时候该找外部应急
下面几种情况,自己继续摸索的代价通常高于找人评估:
- 受影响的不止一台机器,或服务器、财务账套、虚拟机、共享盘也中了;
- 清理之后仍有异常外联、木马反复出现;
- 被加密的是唯一一份数据,没有可用备份;
- 已经出现资金损失,需要整理事件材料。
多人多机、且还在扩散的场景属于应急处置范围,处理顺序是先止损隔离,再评估能恢复什么,最后才谈具体方案。需要提交事件信息时按联系页面的要求给必要材料即可——不要把数据库文件、客户资料、生产口令或恶意样本发到公开评论区或任意上传站。
下次别再踩同一个坑
真发票不会用 exe、scr、bat、快捷方式(lnk)或加密压缩包送到你手上。收到"发票""合同""罚单"类附件时,先打开文件后缀显示,看清真实扩展名;对方称是熟人或领导的,用另一个渠道(打电话)核实一次;财务电脑尽量与日常上网、收邮件的机器分开。这些不复杂,但比事后恢复便宜得多。


评论(0)